

Protege los servicios de Fastify que ya no reciben soporte sin tener que apresurarte a actualizar el marco de trabajo
Fastify 3 y 4 ya han superado la fase de soporte LTS del proyecto original, y los servicios de producción no siempre pueden migrar a la primera. El servicio «Endless Lifecycle Support» mantiene Fastify 3.29.5 y 4.29.1 actualizados con correcciones CVE probadas, sin necesidad de migrar el marco de trabajo.

Hable con nosotros
Pregunta sobre la cobertura, los acuerdos de nivel de servicio (SLA), los precios o cualquier otro tema.


Correcciones de seguridad que hemos implementado en versiones de Fastify que ya no reciben soporte
Versiones de Fastify compatibles
 Versión |
 Estado de las fases previas |
 Estado de ELS |
|---|---|---|
 Fastify 3.29.5 |
No compatible desde la versión « », 30 de junio de 2023 |
 Cubierto por ELS |
|
Fastify 4.29.1
|
No compatible a partir de 30 de junio de 2025 |
Cubierto por ELS
|
*Las fechas de fin de vida útil (EOL) se basan en el calendario de versiones LTS de Fastify publicado.
Lo que obtienes con ELS

Correcciones de seguridad tras el fin del soporte técnico del proveedor original
Cuando se publica un nuevo CVE que afecta a una versión cubierta, TuxCare adapta la corrección a versiones anteriores y la prueba, de modo que el incidente pueda cerrarse sin necesidad de pasar a una nueva versión principal.
El primer día
Las correcciones que ya se hayan proporcionado para la versión incluida en la cobertura estarán disponibles en cuanto tu proyecto se conecte al registro ELS.

Aplica parches a Fastify sin necesidad de recompilar tu aplicación
ELS sustituye Fastify, que ya no recibe soporte, por un equivalente mantenido por TuxCare que conserva la API, el comportamiento de los complementos y el orden de los hooks que tu servicio ya espera.
Los paquetes parcheados se distribuyen a través del registro npm de TuxCare y se adaptan al flujo de trabajo que ya tienes, desde la resolución de dependencias hasta las imágenes de Docker y las compilaciones de CI/CD.

Un apoyo que resiste el escrutinio
Entrega de parches respaldada por un acuerdo de nivel de servicio (SLA)
Cuando los auditores pregunten cómo se aplican los parches a un marco sin soporte, debes hacer referencia a un acuerdo de nivel de servicio (SLA) contractual que cumpla con las normas SOC 2, PCI DSS, HIPAA, NIS2, DORA y CRA.
Garantías de asistencia para empresas
ELS está diseñado para uso empresarial, con condiciones comerciales y garantías contractuales que van más allá del mantenimiento «a la mejor capacidad» que ofrece la comunidad.
Instala Fastify parcheado a través de npm sin modificar el código de tu aplicación
Configura npm para que utilice el repositorio de TuxCare, actualiza la forma en que se resuelve el paquete y, a continuación, vuelve a instalar tus dependencias. El TuxCare Patcher puede realizar esos cambios por ti.
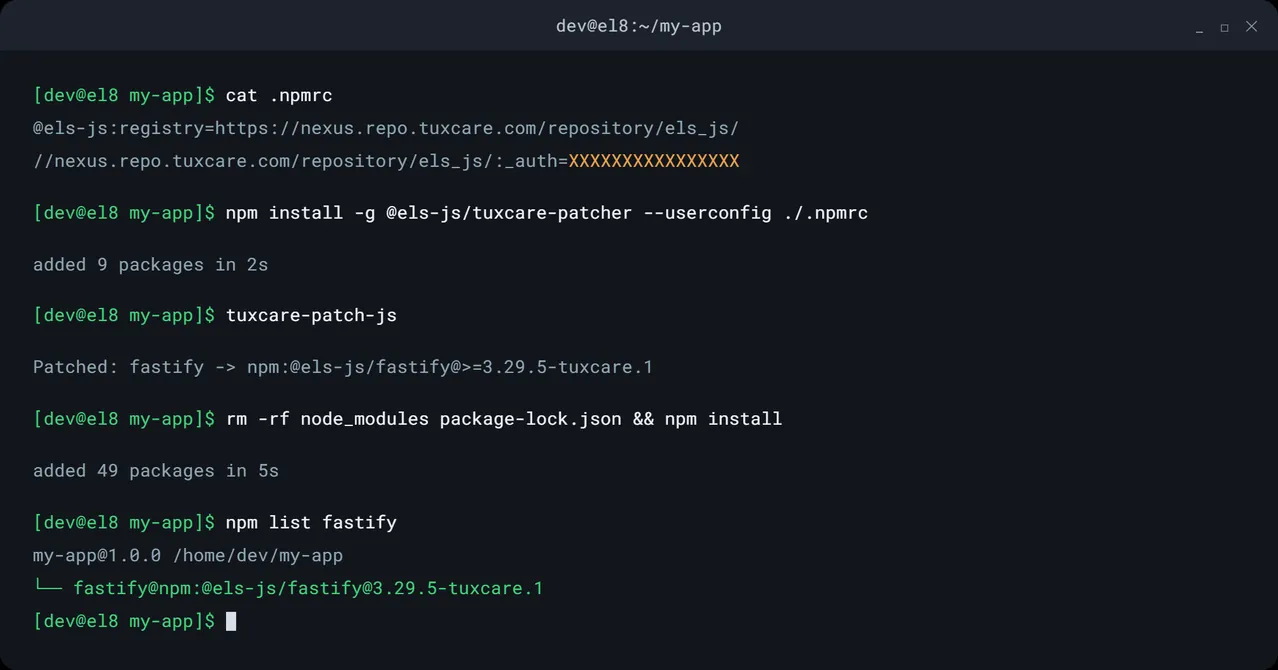
Una introducción a la seguridad en Fastify
Empieza por las correcciones ya publicadas para tu versión cubierta y sigue recibiendo parches a medida que aparezcan nuevas vulnerabilidades (CVE) aplicables.
| CVEs | Producto | Componente | Severidad | Estado | Publicado |
|---|---|---|---|---|---|
| CVE-2026-6270 Directo | Fastify | fastify-middie 8.3.3 | Crítica | Hay un parche disponible | |
| CVE-2026-25223 Directo | Fastify | fastify 4.29.1 | Alta | Hay un parche disponible | |
| CVE-2026-25224 Directo | Fastify | fastify 4.29.1 | Bajo | Hay un parche disponible | |
| CVE-2026-33804 Directo | Fastify | fastify-middie 8.3.3 | Alta | Hay un parche disponible | |
| CVE-2026-3635 Directo | Fastify | fastify 4.29.1 | Medio | Hay un parche disponible | |
| CVE-2026-2880 Directo | Fastify | @fastify/middie 8.3.3 | Alta | Hay un parche disponible | |
| CVE-2024-47764 Transitivo | Fastify | fastify 3.29.5 | Medio | Hay un parche disponible |
Consulta todas las vulnerabilidades de Fastify con nuestro rastreador de CVE →
Pregunta a un especialista en seguridad de Fastify
Explica dónde se sitúa el Fastify heredado en tu pila de aplicaciones, qué dependencias utiliza y cuál es la mejor forma de pasar a paquetes con mantenimiento.

Cómo utilizan los equipos el ELS

Silencia el escáner
⚠️ La restricción:
Un servicio se ejecuta en Fastify 3, otro en Fastify 4, y ninguno de los dos puede pasar a una nueva versión principal en el mismo trimestre.
🔄 El turno:
ELS aplica parches de forma independiente a cada versión afectada, de modo que cada servicio conserva la versión exacta con la que se compiló mientras se resuelven los problemas detectados.

Cerrar una observación de auditoría pendiente
⚠️ La restricción:
La auditoría interna, SOC 2 o una revisión de seguridad del cliente señalan que Fastify no es compatible, y el proveedor original ya no garantiza la disponibilidad de parches.
🔄 El turno:
ELS ofrece paquetes de mantenimiento en virtud de un acuerdo de nivel de servicio (SLA) contractual, lo que proporciona a los revisores un procedimiento de corrección documentado en lugar de un asunto pendiente.

Modernizar cuando la hoja de ruta esté lista
⚠️ La restricción:
Pasarse a Fastify 5 implica volver a probar los complementos, los esquemas, los hooks, la compatibilidad con Node.js y el comportamiento de la aplicación, todo de una sola vez.
🔄 El turno:
ELS mantiene actualizadas las versiones cubiertas mientras el equipo valida la nueva versión principal a su propio ritmo.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare mantiene protegidos los componentes esenciales mucho después de que finalice el soporte técnico de los desarrolladores originales, desde el núcleo de Linux hasta los entornos de ejecución de lenguajes de programación y marcos de trabajo como Fastify. Un único socio, amplia cobertura de código abierto.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en los proyectos de código abierto que protege, desde herramientas de compilación de JavaScript hasta Linux, y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada
Las 5 mejores herramientas de gestión de parches en 2026: análisis completo
Conclusiones clave: Las herramientas de gestión de parches suelen parecer muy similares en cuanto a su lista de funciones, pero…

La vulnerabilidad CVE-2026-98276 se corrigió en el código fuente original. A continuación, un servidor se bloqueó 12 veces.
Ya están disponibles los parches sin reinicio de KernelCare para CVE-2026-98276 en EL 8 y 9. TuxCare ha…
La vulnerabilidad que permitía eludir la autenticación SSH y que existía entre OpenSSH y musl (CVE-2026-123158)
Puntos clave: Una contraseña de entre 257 y 1024 bytes permite iniciar sesión en cualquier sistema que utilice únicamente claves…
Sigue utilizando Fastify fuera de soporte con las correcciones de CVE que se vayan publicando.
Obtén correcciones continuas de vulnerabilidades CVE para Fastify 3.29.5 y 4.29.1 a través del flujo de trabajo de npm que ya utilizas.
Pregúntenos
Preguntas frecuentes
No. Fastify 3 llegó al final de su soporte LTS en el proyecto original el 30 de junio de 2023, y Fastify 4 lo hizo el 30 de junio de 2025, por lo que Fastify 5 es actualmente la rama principal. Las correcciones aportadas por la comunidad siguen siendo revisadas por el proyecto original, pero no hay garantía de que se aplique ninguna para un CVE concreto. TuxCare ELS proporciona parches de seguridad continuos para Fastify 3.29.5 y 4.29.1.
Utiliza una versión de sustitución que se mantenga actualizada y que sea compatible con la que tu servicio ya espera. Añade tres líneas de registro al archivo .npmrc de tu proyecto, configura la dependencia de Fastify para que apunte al paquete de TuxCare y vuelve a instalarlo. Las vulnerabilidades CVE se corrigen sin necesidad de realizar una migración del marco de trabajo al mismo tiempo, y las rutas, los hooks, los decoradores y el registro de complementos permanecen tal y como están.
ELS cubre Fastify 3.29.5 y 4.29.1, las versiones finales de cada línea. Fastify 3 dejó de ser LTS en el proyecto original en junio de 2023 y Fastify 4 en junio de 2025, por lo que los nuevos problemas de seguridad que afecten a cualquiera de ellas ya no cuentan con una ruta de parches garantizada por el proyecto original. Si tu servicio utiliza una versión fija diferente, ponte en contacto con TuxCare para hablar sobre la cobertura.
Cuando un CVE publicado afecta a una versión cubierta, TuxCare lo evalúa y aplica la corrección necesaria retroactivamente siempre que sea posible. El historial de Fastify ya incluye casos de denegación de servicio a través de encabezados «Content-Type» manipulados y una elusión de la comprobación previa de CORS, el tipo de hallazgo que sale a la luz en un análisis mucho tiempo después de que un servicio haya dejado de actualizarse.
Sí. ELS incluye correcciones de seguridad para las dependencias directas y transitivas cubiertas, por lo que la corrección no se limita al paquete Fastify de nivel superior. TuxCare documenta una entrada de anulación en el archivo package.json para las copias anidadas; el Patcher la escribe por ti, y el servicio de asistencia puede confirmarte el método adecuado si tu proyecto se compila con una versión anterior de npm.
No. La adopción del paquete mantenido por TuxCare supone un cambio en la resolución de dependencias que se lleva a cabo a través del registro npm de TuxCare. Las definiciones de rutas, los hooks de ciclo de vida, los esquemas y el árbol de complementos funcionan exactamente igual que antes.
Sí. Los paquetes ELS se resuelven a través de npm desde el registro de TuxCare, por lo que se adaptan a las compilaciones de Docker, a los procesos de CI/CD y a los flujos de trabajo de implementación existentes. El cambio se produce en la resolución de dependencias, no en la lógica de tu aplicación.
ELS está diseñado para dar respuesta a los requisitos de corrección de vulnerabilidades en el marco de normas como SOC 2, PCI DSS, HIPAA, NIS2, DORA y la CRA. Un acuerdo de nivel de servicio (SLA) contractual sobre la aplicación de parches proporciona a los auditores una hoja de ruta documentada para la corrección de vulnerabilidades en un marco que, de otro modo, no estaría cubierto.
Actualiza cuando sea viable desde el punto de vista técnico. ELS mantiene actualizadas las versiones cubiertas mientras pruebas los complementos, los requisitos de ejecución, los esquemas y el comportamiento de la aplicación en la versión principal más reciente, de modo que la migración se ajuste a tu plan de trabajo en lugar de a la próxima vulnerabilidad CVE.