

Schützen Sie nicht mehr unterstützte Fastify -Dienste, ohne ein Framework-Upgrade überstürzt durchzuführen
Fastify 3 und 4 sind als LTS-Versionen im Upstream-Projekt bereits abgelaufen, und Produktionsdienste lassen sich nicht immer auf Knopfdruck umstellen. Der „Endless Lifecycle Support“ sorgt dafür, dass Fastify 3.29.5 und 4.29.1 mit getesteten CVE-Korrekturen auf dem neuesten Stand bleiben, ohne dass eine Framework-Migration erforderlich ist.
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


Sicherheitskorrekturen, die wir für nicht mehr unterstützte Fastify-Versionen bereitgestellt haben
Unterstützte Fastify-Versionen
 Version |
 Status der vorgelagerten Prozesse |
 ELS-Status |
|---|---|---|
 Fastify 3.29.5 |
Wird seit dem 30. Juni 2023 nicht mehr unterstützt |
 Von ELS abgedeckt |
|
Fastify 4.29.1
|
Wird ab dem 30. Juni 2025 nicht mehr unterstützt ( ) |
Von ELS abgedeckt
|
*Die EOL-Termine richten sich nach dem veröffentlichten Fastify-LTS-Zeitplan.
Was Sie bei ELS erhalten

Sicherheitskorrekturen nach Ablauf des Upstream-Supports
Wenn eine neue CVE für eine unterstützte Version gemeldet wird, führt TuxCare einen Backport durch und testet den Fix, sodass der Befund geschlossen werden kann, ohne dass ein Sprung auf eine neue Hauptversion erforderlich ist.
Am ersten Tag
Alle bereits für Ihre betroffene Version bereitgestellten Korrekturen sind verfügbar, sobald Ihr Projekt eine Verbindung zur ELS-Registrierung herstellt.

Fastify patchen, ohne die App neu zu kompilieren
ELS ersetzt das nicht mehr unterstützte Fastify durch eine von TuxCare gepflegte Alternative, die die API, das Verhalten der Plugins und die Reihenfolge der Hooks beibehält, die Ihr Dienst bereits erwartet.
Die gepatchten Pakete werden über die TuxCare-npm-Registry bereitgestellt und fügen sich nahtlos in Ihren bestehenden Workflow ein – von der Abhängigkeitsauflösung über Docker-Images bis hin zu CI/CD-Builds.

Unterstützung, die einer Überprüfung standhält
Patch-Bereitstellung mit SLA-Garantie
Wenn Auditoren fragen, wie ein nicht mehr unterstütztes Framework gepatcht wird, verweisen Sie auf ein vertragliches SLA, das auf SOC 2, PCI DSS, HIPAA, NIS2, DORA und die CRA abgestimmt ist.
Garantien für den Unternehmens-Support
ELS ist für den Einsatz in Unternehmen konzipiert und bietet kommerzielle Konditionen sowie vertragliche Schutzmaßnahmen, die über die von der Community im Rahmen ihrer Möglichkeiten geleistete Wartung hinausgehen.
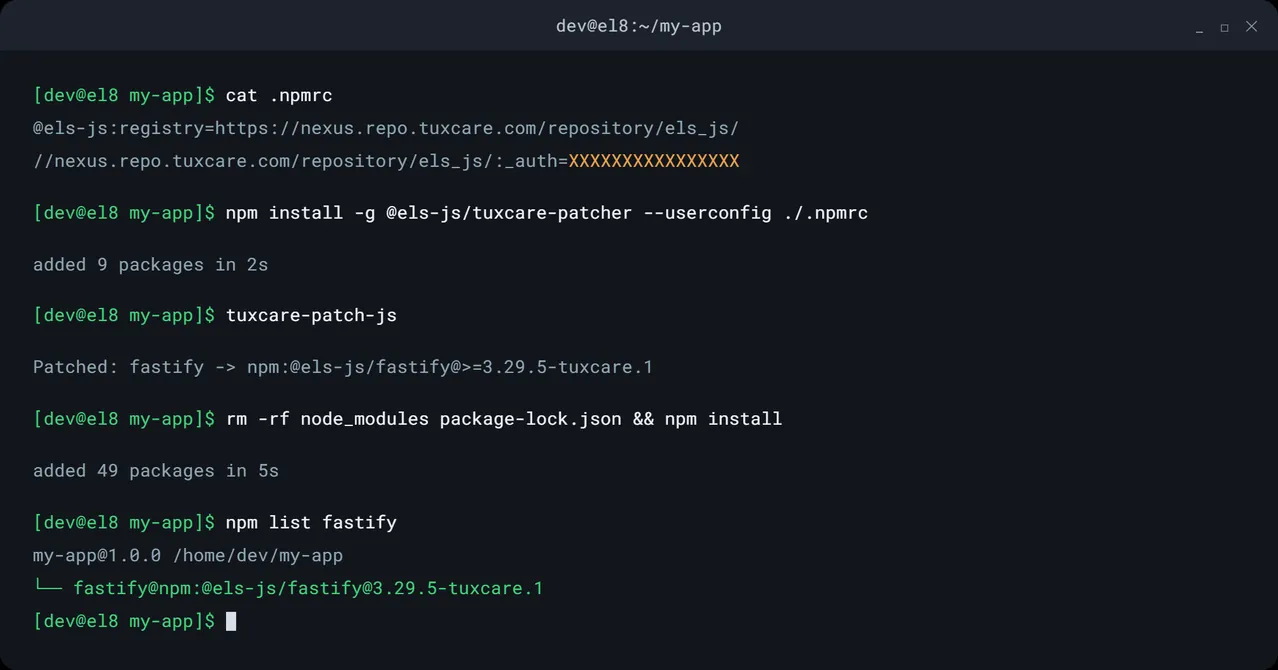
Fügen Sie das gepatchte Fastify über npm hinzu, ohne Ihren Anwendungscode zu ändern
Richten Sie npm auf das TuxCare-Repository aus, passen Sie die Art und Weise an, wie das Paket aufgelöst wird, und installieren Sie anschließend Ihre Abhängigkeiten neu. Der TuxCare Patcher kann diese Änderungen für Sie vornehmen.
Ein Vorsprung bei der Fastify-Sicherheit
Beginnen Sie mit den bereits veröffentlichten Korrekturen für Ihre unterstützte Version und erhalten Sie weiterhin Patches, sobald neue relevante CVEs bekannt werden.
| CVEs | Produkt | Komponente | Schweregrad | Status | Veröffentlicht |
|---|---|---|---|---|---|
| CVE-2026-6270 Direkt | Schnelligkeit | fastify-middie 8.3.3 | Kritisch | Patch verfügbar | |
| CVE-2026-25223 Direkt | Schnelligkeit | fastify 4.29.1 | Hoch | Patch verfügbar | |
| CVE-2026-25224 Direkt | Schnelligkeit | fastify 4.29.1 | Niedrig | Patch verfügbar | |
| CVE-2026-33804 Direkt | Schnelligkeit | fastify-middie 8.3.3 | Hoch | Patch verfügbar | |
| CVE-2026-3635 Direkt | Schnelligkeit | fastify 4.29.1 | Mittel | Patch verfügbar | |
| CVE-2026-2880 Direkt | Schnelligkeit | @fastify/middie 8.3.3 | Hoch | Patch verfügbar | |
| CVE-2024-47764 Transitiv | Schnelligkeit | fastify 3.29.5 | Mittel | Patch verfügbar |
Alle Fastify-Sicherheitslücken mit unserem CVE-Tracker anzeigen →
Fragen Sie einen Fastify -Sicherheitsspezialisten
Erörtern Sie, wo das alte Fastify in Ihrem Stack angesiedelt ist, welche Abhängigkeiten es mit sich bringt und wie der sauberste Weg zu gepflegten Paketen aussieht.

Wie Teams ELS nutzen

Den Scanner ausschalten
⚠️ Die Bindung:
Ein Dienst läuft auf Fastify 3, ein anderer auf Fastify 4, und keiner von beiden kann im selben Quartal auf eine neue Hauptversion umsteigen.
🔄 Die Wende:
ELS patcht jede betroffene Version separat, sodass jeder Dienst genau die Version beibehält, auf deren Grundlage er erstellt wurde, während die gefundenen Fehler behoben werden.

Einen offenen Prüfungsbefund schließen
⚠️ Die Bindung:
Bei der internen Revision, im Rahmen von SOC 2 oder bei einer Sicherheitsüberprüfung durch einen Kunden wird Fastify als nicht unterstützt eingestuft, und der Upstream-Entwickler garantiert keinen Patch-Pfad mehr.
🔄 Die Wende:
ELS stellt gepflegte Pakete im Rahmen einer vertraglich vereinbarten SLA bereit, wodurch den Prüfern ein dokumentierter Lösungsweg anstelle eines offenen Punktes zur Verfügung steht.

Modernisieren Sie, sobald die Roadmap fertig ist
⚠️ Die Bindung:
Der Umstieg auf Fastify 5 bedeutet, dass Plugins, Schemata, Hooks, die Node.js-Kompatibilität und das Anwendungsverhalten auf einmal neu getestet werden müssen.
🔄 Die Wende:
ELS sorgt dafür, dass die abgedeckten Versionen auf dem neuesten Stand bleiben, während das Team die neuere Hauptversion in seinem eigenen Tempo validiert.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach Ablauf des Supports durch die ursprünglichen Entwickler geschützt bleiben – vom Linux-Kernel bis hin zu Sprach-Runtimes und Frameworks wie Fastify. Ein Partner, umfassende Open-Source-Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in die Open-Source-Projekte, die es absichert – von JavaScript-Build-Tools bis hin zu Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Die 5 besten Patch-Management-Tools im Jahr 2026: Umfassender Testbericht
Das Wichtigste auf einen Blick: Patch-Management-Tools sehen in der Funktionsübersicht oft ähnlich aus, aber sie…

CVE-2026-98276 wurde im Upstream behoben. Daraufhin stürzte ein Server zwölf Mal ab.
KernelCare-Patches für CVE-2026-98276 ohne Neustart sind für EL 8 und 9 verfügbar. TuxCare hat…
Die Umgehung der SSH-Authentifizierung zwischen OpenSSH und musl (CVE-2026-123158)
Das Wichtigste auf einen Blick: Mit einem Passwort von 257 bis 1024 Byte kann man sich bei jedem rein schlüssbasierten System anmelden…
Führen Sie Fastify, für das kein Support mehr angeboten wird, weiterhin aus und installieren Sie dabei regelmäßig CVE-Patches.
Erhalten Sie fortlaufende CVE-Korrekturen für Fastify 3.29.5 und 4.29.1 über den npm-Workflow, den Sie bereits nutzen.
Frage stellen
Häufig gestellte Fragen
Nein. Fastify 3 hat am 30. Juni 2023 das Ende der Upstream-LTS-Unterstützung erreicht, Fastify 4 folgte am 30. Juni 2025, sodass Fastify 5 nun die aktuelle Hauptversion ist. Von der Community beigesteuerte Korrekturen werden weiterhin im Upstream geprüft, es gibt jedoch keine Garantie, dass eine Korrektur für eine bestimmte CVE bereitgestellt wird. TuxCare ELS stellt fortlaufend Sicherheitspatches für Fastify 3.29.5 und 4.29.1 bereit.
Verwenden Sie eine gepflegte Ersatzversion für die Version, die Ihr Dienst bereits erwartet. Fügen Sie drei Registry-Zeilen zu Ihrer Projektdatei `.npmrc` hinzu, verweisen Sie die Fastify-Abhängigkeit auf das TuxCare-Paket und führen Sie eine Neuinstallation durch. CVEs werden behoben, ohne dass gleichzeitig eine Framework-Migration erforderlich ist, und Routen, Hooks, Dekoratoren sowie die Plugin-Registrierung bleiben unverändert.
ELS deckt Fastify 3.29.5 und 4.29.1 ab, die letzten Versionen der jeweiligen Produktreihe. Fastify 3 hat den Upstream-LTS-Status im Juni 2023 verlassen, Fastify 4 im Juni 2025. Daher gibt es für neue Sicherheitsprobleme, die eine dieser Versionen betreffen, keinen garantierten Patch-Pfad mehr seitens des Upstreams. Wenn Ihr Dienst eine andere Version festlegt, wenden Sie sich bitte an TuxCare, um die Abdeckung zu besprechen.
Wenn eine veröffentlichte CVE eine betroffene Version betrifft, bewertet TuxCare diese und portiert den erforderlichen Fix, sofern dies möglich ist. In der Fastify-Historie finden sich bereits Denial-of-Service-Angriffe durch manipulierte „Content-Type“-Header und eine Umgehung des CORS-Preflight – also genau die Art von Schwachstellen, die bei einem Scan auftauchen, lange nachdem ein Dienst nicht mehr weiterentwickelt wird.
Ja. ELS umfasst Sicherheitskorrekturen für betroffene direkte und transitive Abhängigkeiten, sodass die Behebung nicht auf das Fastify-Paket der obersten Ebene beschränkt ist. TuxCare dokumentiert einen Eintrag zur Überschreibung von „package.json“ für verschachtelte Kopien, der Patcher schreibt diesen für Sie, und der Support kann die richtige Vorgehensweise bestätigen, falls Ihr Projekt auf einer älteren npm-Version basiert.
Nein. Die Übernahme des von TuxCare gepflegten Pakets ist eine Änderung bei der Abhängigkeitsauflösung, die über die npm-Registry von TuxCare erfolgt. Ihre Routendefinitionen, Lebenszyklus-Hooks, Schemata und der Plugin-Baum verhalten sich genau wie zuvor.
Ja. ELS-Pakete werden über npm aus dem TuxCare-Registry aufgelöst, sodass sie sich für Docker-Builds, CI/CD-Pipelines und bestehende Bereitstellungsabläufe eignen. Die Änderung erfolgt bei der Auflösung der Abhängigkeiten und nicht in Ihrer Anwendungslogik.
ELS wurde entwickelt, um die Anforderungen zur Behebung von Schwachstellen im Rahmen von Rahmenwerken wie SOC 2, PCI DSS, HIPAA, NIS2, DORA und CRA zu erfüllen. Eine vertraglich festgelegte SLA für Patches bietet Auditoren einen dokumentierten Weg zur Behebung von Schwachstellen für ein Rahmenwerk, das ansonsten nicht unterstützt wird.
Führen Sie ein Upgrade durch, wenn es aus technischer Sicht sinnvoll ist. ELS sorgt dafür, dass die abgedeckten Versionen auf dem neuesten Stand bleiben, während Sie Plugins, Laufzeitanforderungen, Schemata und das Anwendungsverhalten auf der neueren Hauptversion testen, sodass die Migration Ihrer Roadmap folgt und nicht der nächsten CVE.