

Protégez les services Fastify non pris en charge sans précipiter la mise à niveau du framework
Les versions 3 et 4 de Fastify ne bénéficient plus du support LTS en amont, et les services de production ne peuvent pas toujours être migrés à la demande. Le support de cycle de vie illimité (Endless Lifecycle Support) garantit que les versions 3.29.5 et 4.29.1 de Fastify continuent de bénéficier de correctifs CVE testés, sans qu'une migration de framework soit nécessaire.

Parlez-nous
N'hésitez pas à nous poser vos questions concernant la couverture, les accords de niveau de service (SLA), les tarifs ou tout autre sujet.


Correctifs de sécurité que nous avons fournis pour les versions non prises en charge de Fastify
Versions de Fastify prises en charge
 Version |
 État en amont |
 Statut ELS |
|---|---|---|
 Fastify 3.29.5 |
Non pris en charge depuis la version « » du 30 juin 2023 |
 Couverture assurée par ELS |
|
Fastify 4.29.1
|
Non pris en charge depuis la version « » du 30 juin 2025 |
Couverture assurée par ELS
|
*Les dates de fin de vie (EOL) sont basées sur le calendrier LTS publié par Fastify.
Ce que vous offre ELS

Correctifs de sécurité après la fin du support en amont
Lorsqu'un nouveau CVE est identifié dans une version prise en charge, TuxCare procède au portage et au test du correctif, afin que la vulnérabilité puisse être corrigée sans qu'il soit nécessaire de passer à une nouvelle version majeure.
Le premier jour
Toutes les corrections déjà fournies pour votre version prise en charge sont disponibles dès que votre projet se connecte au registre ELS.

Appliquer un correctif Fastify sans recompiler votre application
ELS remplace Fastify, dont le support a pris fin, par une solution équivalente gérée par TuxCare qui préserve l'API, le comportement des plugins et l'ordre des hooks auxquels votre service est déjà habitué.
Les paquets corrigés sont disponibles via le registre npm de TuxCare et s'intègrent parfaitement à votre flux de travail existant, de la résolution des dépendances aux images Docker en passant par les builds CI/CD.

Un soutien qui résiste à l'examen
Livraison des correctifs couverte par un accord de niveau de service (SLA)
Lorsque les auditeurs vous demandent comment une infrastructure non prise en charge est corrigée, vous faites référence à un accord de niveau de service (SLA) conforme aux normes SOC 2, PCI DSS, HIPAA, NIS2, DORA et CRA.
Garanties d'assistance aux entreprises
ELS est conçu pour un usage en entreprise, avec des conditions commerciales et des garanties contractuelles allant au-delà de la simple maintenance « au mieux » assurée par la communauté.
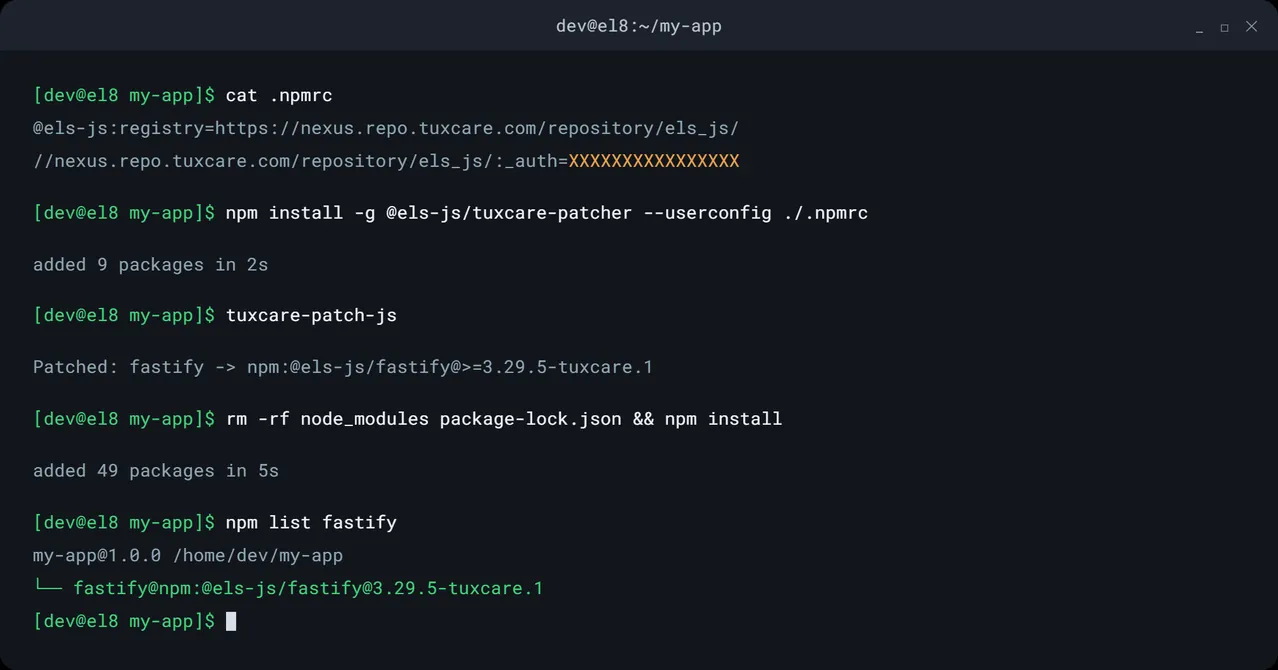
Ajoutez Fastify avec les correctifs via npm sans modifier le code de votre application
Configurez npm pour qu'il utilise le registre TuxCare, modifiez la manière dont le paquet est résolu, puis réinstallez vos dépendances. Le TuxCare Patcher peut effectuer ces modifications à votre place.
Une introduction à la sécurité avec Fastify
Commencez par appliquer les correctifs déjà publiés pour votre version prise en charge et continuez à recevoir des correctifs à mesure que de nouvelles vulnérabilités CVE concernées apparaissent.
| CVE | Produit | Composant | Sévérité | Statut | Publié |
|---|---|---|---|---|---|
| CVE-2026-6270 Direct | Fastify | fastify-middie 8.3.3 | Critique | Correctif disponible | |
| CVE-2026-25223 Direct | Fastify | fastify 4.29.1 | Haut | Correctif disponible | |
| CVE-2026-25224 Direct | Fastify | fastify 4.29.1 | Faible | Correctif disponible | |
| CVE-2026-33804 Direct | Fastify | fastify-middie 8.3.3 | Haut | Correctif disponible | |
| CVE-2026-3635 Direct | Fastify | fastify 4.29.1 | Moyen | Correctif disponible | |
| CVE-2026-2880 Direct | Fastify | @fastify/middie 8.3.3 | Haut | Correctif disponible | |
| CVE-2024-47764 Transitif | Fastify | fastify 3.29.5 | Moyen | Correctif disponible |
Consultez toutes les vulnérabilités de Fastify grâce à notre outil de suivi des CVE →
Demandez conseil à un spécialiste en sécurité Fastify
Expliquez où se situe l'ancienne version de Fastify dans votre pile, quels dépendances elle utilise, et quelle est la meilleure façon de passer à des paquets maintenus.

Comment les équipes utilisent ELS

Mettez le scanner en mode silencieux
⚠️ Le problème :
Un service fonctionne sous Fastify 3, un autre sous Fastify 4, et aucun des deux ne peut passer à une nouvelle version majeure au cours du même trimestre.
🔄 Le tour :
ELS corrige chaque version concernée de manière indépendante ; ainsi, chaque service conserve la version exacte sur laquelle il a été développé, tandis que les problèmes identifiés sont résolus.

Clôturer une constatation d'audit en cours
⚠️ Le problème :
Un audit interne, une évaluation SOC 2 ou un contrôle de sécurité effectué par un client indique que Fastify n'est plus pris en charge, et l'éditeur ne garantit plus la mise à disposition de correctifs.
🔄 Le tour :
ELS fournit des packages gérés dans le cadre d'un accord de niveau de service (SLA) contractuel, ce qui offre aux réviseurs une procédure de correction documentée plutôt qu'un point en suspens.

Procéder à la modernisation lorsque la feuille de route sera prête
⚠️ Le problème :
Le passage à Fastify 5 implique de tester à nouveau, en une seule fois, les plugins, les schémas, les hooks, la compatibilité avec Node.js et le comportement de l'application.
🔄 Le tour :
ELS continue de mettre à jour les versions prises en charge pendant que l'équipe valide la nouvelle version majeure à son propre rythme.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux environnements d'exécution de langages et aux frameworks tels que Fastify. Un seul partenaire, une couverture étendue de l'open source.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans les projets open source dont il assure la sécurité, qu'il s'agisse d'outils de compilation JavaScript, de Linux ou d'autres technologies.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes
Les 5 meilleurs outils de gestion des correctifs en 2026 : analyse complète
Points clés à retenir : les outils de gestion des correctifs se ressemblent souvent au premier abord, mais ils…

La vulnérabilité CVE-2026-98276 a été corrigée en amont. Puis, un serveur a planté à 12 reprises.
Les correctifs KernelCare sans redémarrage pour la vulnérabilité CVE-2026-98276 sont désormais disponibles pour les versions EL 8 et 9. TuxCare a…
La faille d'authentification SSH qui existait entre OpenSSH et musl (CVE-2026-123158)
Points clés : un mot de passe de 257 à 1024 octets permet de se connecter à n'importe quel système fonctionnant uniquement avec une clé…
Continuez à utiliser Fastify, dont le support a pris fin, tout en bénéficiant des correctifs CVE régulièrement publiés.
Bénéficiez de correctifs CVE continus pour Fastify 3.29.5 et 4.29.1 via le workflow npm que vous utilisez déjà.
Une question ?
Foire aux questions
Non. Fastify 3 a atteint la fin de son cycle de vie LTS en amont le 30 juin 2023, et Fastify 4 a suivi le 30 juin 2025, ce qui fait de Fastify 5 la branche majeure actuelle. Les correctifs proposés par la communauté sont toujours examinés en amont, mais rien ne garantit qu’un correctif sera apporté pour un CVE donné. TuxCare ELS fournit des correctifs de sécurité continus pour Fastify 3.29.5 et 4.29.1.
Utilisez une version de remplacement maintenue correspondant à celle attendue par votre service. Ajoutez trois lignes de registre au fichier .npmrc de votre projet, configurez la dépendance Fastify pour qu'elle pointe vers le paquet TuxCare, puis réinstallez. Les vulnérabilités CVE sont corrigées sans qu'il soit nécessaire de procéder simultanément à une migration du framework, et les routes, les hooks, les décorateurs ainsi que l'enregistrement des plugins restent inchangés.
ELS couvre Fastify 3.29.5 et 4.29.1, qui constituent les versions finales de chaque branche. Fastify 3 a quitté le statut LTS en amont en juin 2023 et Fastify 4 en juin 2025 ; par conséquent, les nouveaux problèmes de sécurité affectant l'une ou l'autre de ces versions ne bénéficient plus d'une garantie de correctif en amont. Si votre service utilise une version différente, veuillez contacter TuxCare pour discuter de la couverture.
Lorsqu'une vulnérabilité CVE publiée affecte une version prise en charge, TuxCare l'évalue et applique le correctif nécessaire, dans la mesure du possible. L'historique de Fastify comprend déjà des cas de déni de service via des en-têtes « Content-Type » spécialement conçus et un contournement de la vérification préalable CORS, le genre de failles qui apparaissent lors d'un scan bien après que le service a cessé d'évoluer.
Oui. ELS inclut des correctifs de sécurité pour les dépendances directes et transitives couvertes ; la correction ne se limite donc pas au paquet Fastify de niveau supérieur. TuxCare documente une entrée de remplacement dans le fichier package.json pour les copies imbriquées ; le Patcher la génère pour vous, et le service d'assistance peut vous confirmer la méthode appropriée si votre projet repose sur une version plus ancienne de npm.
Non. L'adoption du paquet géré par TuxCare correspond à une modification de la résolution des dépendances effectuée via le registre npm de TuxCare. Vos définitions de routes, vos hooks de cycle de vie, vos schémas et votre arborescence de plugins fonctionnent exactement comme auparavant.
Oui. Les paquets ELS sont résolus via npm à partir du registre TuxCare ; ils s'intègrent donc aux builds Docker, aux pipelines CI/CD et aux workflows de déploiement existants. Le changement concerne la résolution des dépendances et non la logique de votre application.
ELS est conçu pour répondre aux exigences en matière de correction des vulnérabilités dans le cadre de référentiels tels que SOC 2, PCI DSS, HIPAA, NIS2, DORA et la CRA. Un accord de niveau de service (SLA) contractuel relatif à l'application des correctifs fournit aux auditeurs une feuille de route documentée pour la correction des vulnérabilités dans le cadre d'un référentiel qui, sans cela, ne serait pas pris en charge.
Procédez à la mise à niveau lorsque cela se justifie d'un point de vue technique. ELS continue d'appliquer les correctifs aux versions prises en charge pendant que vous testez les plugins, les exigences d'exécution, les schémas et le comportement des applications sur la nouvelle version majeure ; ainsi, la migration suit votre feuille de route plutôt que la prochaine vulnérabilité CVE.