Acerca de TuxCare

Ya están disponibles los parches de php2shell (CVE-2026-109618 y CVE-2026-109619) para PHP en fin de vida útil. Dado que las respuestas del departamento de ventas están tardando más de lo habitual debido a la elevada demanda, la forma más rápida de obtener los paquetes parcheados es comprar ELS para Runtimes en línea (se abre en una pestaña nueva). Lee las preguntas frecuentes sobre los parches

Acerca de TuxCare

TuxCare es una empresa de seguridad de código abierto que ayuda a las empresas de sectores regulados a mantener el software de código abierto seguro y preparado para auditorías a lo largo de todo su ciclo de vida, desde el momento en que un desarrollador incorpora una dependencia hasta años después de que el proyecto original haya dejado de publicar correcciones. Esto abarca entornos de ejecución de lenguajes, marcos de trabajo, bibliotecas y aplicaciones, así como los sistemas operativos en los que se ejecutan.

El proyecto comenzó en 2014 con un objetivo sencillo que sigue vigente hoy en día: corregir la vulnerabilidad sin afectar al funcionamiento del sistema y proporcionar a los responsables pruebas que puedan presentar ante un auditor. Hoy en día, esto se aplica tanto a un paquete de Python o a un entorno de ejecución de Java al final de su ciclo de vida como a un servidor de producción.

  • 2,700+ Clientes empresariales
  • 14,000+ Vulnerabilidades corregidas
  • 420,000+ Parches entregados
  • 70,000+ Paquetes seleccionados

Qué hace TuxCare

SecureChain

SecureChain ofrece a los equipos de desarrollo un registro privado y filtrado de dependencias de código abierto para JavaScript, Python, Java, Go, Rust y PHP. Cada paquete se verifica, se analiza en busca de malware y se recompila desde el código fuente antes de que pueda incorporarse a una compilación. A partir de ese momento, se mantiene actualizado con los parches mientras permanezca en producción, incluso cuando los mantenedores originales ya no estén involucrados.

Asistencia durante todo el ciclo de vida

El servicio «Endless Lifecycle Support» (ELS) garantiza que se sigan proporcionando parches de seguridad incluso después de que el software de código abierto haya llegado al final de su ciclo de vida. La cobertura abarca entornos de ejecución y ecosistemas de lenguajes como Java, Python y PHP; marcos de trabajo como Spring, Angular y Nuxt; y aplicaciones como MariaDB, Apache Tomcat y MinIO, junto con los sistemas operativos en los que se ejecutan. Esto permite a los equipos planificar una migración según su propio calendario o mantener el sistema en funcionamiento de forma segura cuando la migración aún no sea viable.

KernelCare

KernelCare aplica parches de seguridad a los núcleos en ejecución sin necesidad de reiniciar el sistema ni de una ventana de mantenimiento, en más de 70 versiones de distribuciones. Su complemento, LibCare, hace lo mismo con OpenSSL y glibc.

Asistencia para empresas TuxCare

El servicio de soporte TuxCare Enterprise ofrece a los equipos que utilizan AlmaLinux o Rocky Linux actualizaciones de seguridad, soporte técnico especializado de nivel empresarial y ampliaciones del ciclo de vida, además de opciones de cumplimiento normativo.

Desarrollo y mantenimiento de núcleos personalizados

Cuando no hay ningún núcleo estándar que se adapte a las necesidades, los ingenieros de TuxCare crean uno a medida y se encargan de actualizarlo y mantenerlo.

Cómo TuxCare protege el software libre

La mayoría de las herramientas de seguridad se centran en un único momento del ciclo de vida de un programa. TuxCare está diseñado para abarcarlo todo, en todas las capas de la infraestructura de tu empresa.

  1. Antes de que llegue a la fase de compilación

    SecureChain comprueba de dónde procede una dependencia y qué contiene antes de que ningún desarrollador pueda utilizarla.

  2. Mientras esté disponible

    SecureChain se encarga de mantener esos paquetes actualizados a medida que surgen nuevas vulnerabilidades, y el servicio de aplicación de parches sin reinicio de TuxCare cubre los sistemas que no pueden permitirse tiempos de inactividad.

  3. Una vez finalizado el soporte técnico de Upstream

    ELS toma el relevo cuando la comunidad deja de actuar, por lo que la fecha de fin de vida útil no tiene por qué convertirse en una emergencia.

  4. Cuando alguien pide pruebas

    Cada paquete incluye una SBOM, una declaración VEX y un certificado de procedencia SLSA de nivel 3, lo que proporciona las pruebas que necesitan tus auditores.

¿Qué diferencia a TuxCare?

Un único proveedor, desde la primera instalación hasta el final de la vida útil

La seguridad del software de código abierto suele repartirse entre varias herramientas y proveedores, y es en esos puntos de división donde se producen las lagunas en la cobertura. Una herramienta examina lo que entra, otra lo supervisa en busca de CVE. Una vez que un paquete llega al final de su ciclo de vida, la tarea pasa a un contrato de servicio diferente, si es que alguien sigue supervisándolo. TuxCare mantiene el mismo paquete bajo un mismo techo durante todo su ciclo de vida. Los paquetes están cubiertos mientras el desarrollador original los mantiene y siguen recibiendo correcciones después de que este deje de hacerlo, a lo largo de todo el árbol de dependencias, dentro de la misma suscripción y sin necesidad de modificar tu código.

Trabajar en la comunidad de seguridad de código abierto

TuxCare es miembro de la Open Source Security Foundation (OpenSSF), la OpenJS Foundation, OASIS Open y la Coalition for Secure AI (CoSAI); colabora con el grupo de trabajo de OASIS sobre seguridad de la IA y es una autoridad de numeración CVE autorizada. Estos son los organismos en los que se redactan las normas de seguridad del código abierto y donde se registra oficialmente las vulnerabilidades. Formar parte de ellos significa que TuxCare se rige por esas normas tal y como se establecen y colabora directamente con los responsables del mantenimiento de los proyectos a los que presta apoyo. Esa es la diferencia entre un proveedor que vende parches para software de código abierto y uno que participa en la definición de cómo se protege dicho software.

  • Miembro de Fundación para la Seguridad del Código Abierto (OpenSSF)
  • Miembro de Fundación OpenJS
  • Miembro de OASIS Open
  • Miembro de Coalición para una IA segura (CoSAI)
  • Autorizado Autoridad de Numeración de CVE (CNA)

¿Quién utiliza TuxCare?

Más de 2.700 clientes empresariales confían en TuxCare en sectores en los que los plazos de aplicación de parches y las pruebas de auditoría tienen consecuencias reales, desde los servicios financieros y la administración pública hasta la sanidad, la industria manufacturera, la energía, las telecomunicaciones, el alojamiento web y la educación superior. Los grupos que se indican a continuación abarcan las situaciones más habituales, pero no son las únicas.

Equipos de software que protegen su cadena de suministro de código abierto (SecureChain for Open Source)

  • Empresas de software y SaaS que comercializan productos basados en bibliotecas de código abierto y que necesitan listas de materiales de software (SBOM), procedencia verificable y dependencias parcheadas para las revisiones de seguridad de los clientes y para cumplir con la Ley de Ciberresiliencia de la UE.
  • Startups y empresas de software en fase de crecimiento cuyos clientes empresariales solicitan documentación SBOM y VEX antes incluso de que lo exija ninguna normativa
  • Bancos, aseguradoras y empresas de tecnología financiera que necesitan un control demostrable sobre el software de código abierto que distribuyen, de conformidad con normativas como PCI DSS y DORA
  • Equipos de desarrollo de software para el sector sanitario y de dispositivos médicos que deben rendir cuentas ante las autoridades reguladoras por cada dependencia de su código
  • Equipos de seguridad de aplicaciones, ingeniería de plataformas y DevOps que desean controlar lo que se incluye en sus compilaciones

Equipos que utilizan software al final de su ciclo de vida (Soporte de ciclo de vida ilimitado)

  • Los responsables de aplicaciones que mantienen actualizados, mediante parches , entornos de ejecución y marcos de trabajo que han llegado al final de su vida útil (EOL) , como Java 8, PHP 7, Python 2.7 y AngularJS, sin necesidad de reescribirlos
  • Empresas que aún utilizan CentOS 7, RHEL 7 o Ubuntu 18.04 y 20.04 y que no pueden migrar en el plazo establecido por el proveedor
  • Organismos públicos y contratistas cuyos largos ciclos de actualización hacen que se siga utilizando en producción software que ha llegado al final de su vida útil
  • El personal de seguridad y cumplimiento normativo que debe demostrar que se han aplicado los parches

Infraestructuras que no pueden permitirse tiempos de inactividad (KernelCare)

  • Proveedores de alojamiento web, servicios en la nube y servicios gestionados que gestionan grandes parques de servidores y no pueden programar reinicios en los servidores de sus clientes
  • Equipos de infraestructura que necesitan aplicar parches de seguridad del núcleo sin tener que esperar a una ventana de mantenimiento
  • Empresas de telecomunicaciones, fabricantes de equipos originales (OEM) y fabricantes de dispositivos que gestionan núcleos personalizados o flotas ARM64

Organizaciones que adoptan AlmaLinux o Rocky Linux (TuxCare Enterprise Support) como estándar

  • Equipos que han dejado de utilizar CentOS y desean contar con soporte técnico comercial, un repositorio de actualizaciones verificado y una cobertura del ciclo de vida de hasta 16 años sin tener que depender de un único proveedor comercial
  • Organismos públicos y proveedores federales de servicios en la nube que necesiten AlmaLinux con módulos criptográficos validados según la norma FIPS 140-3 para FedRAMP
  • Teladoc Health
  • Sony
  • Smarsh
  • Paysign
  • Universidad Northwestern
  • JCPenney
  • IHG Hotels & Resorts
  • Paysign
  • Universidad Northwestern
  • JCPenney
  • IHG Hotels & Resorts
  • Teladoc Health
  • Sony
  • Smarsh

Nuestra historia

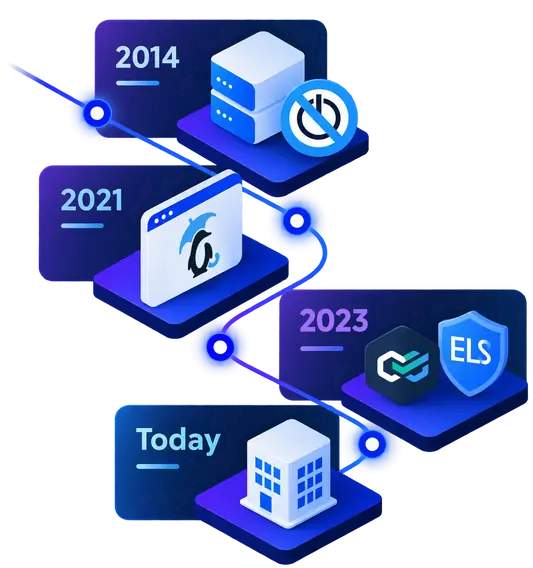
TuxCare comenzó como un único producto dentro de CloudLinux, la empresa que fundó Igor Seletskiy con el objetivo de hacer que los servidores fueran más seguros y estables para los proveedores de alojamiento web. Ese producto era KernelCare, lanzado en 2014 para aplicar parches de seguridad a los sistemas en funcionamiento sin necesidad de reiniciarlos. Los clientes empresariales seguían pidiendo más, y la lista se amplió para incluir bibliotecas compartidas y actualizaciones de seguridad para software que había llegado al final de su ciclo de vida.

En 2021, CloudLinux reunió toda esa labor empresarial bajo un mismo nombre. TuxCare, cuyo nombre proviene de Tux, el pingüino de Linux, pasó a tener su propia marca y página web, y desde entonces opera como una empresa independiente.

A partir de ahí, el enfoque se fue desplazando progresivamente hacia la pila de código abierto. SecureChain se lanzó con Java en 2023. ELS pasó de abarcar un puñado de sistemas operativos a cubrir toda la pila, incluidos los entornos de ejecución, los marcos de trabajo y las aplicaciones. Ese mismo año, TuxCare lanzó el servicio completo de SecureChain, se unió a la OpenSSF como miembro general y se convirtió en una autoridad de numeración de CVE (CNA).

Hoy en día, TuxCare es una empresa independiente, TuxCare, Inc., y CloudLinux es su empresa asociada. Igor Seletskiy, fundador de ambas, es el director general de TuxCare.

  1. 2014: Se lanza KernelCare dentro de CloudLinux.
  2. 2021: TuxCare se convierte en una marca independiente.
  3. 2023: SecureChain y soporte de ciclo de vida ilimitado para toda la pila.
  4. Hoy: TuxCare, Inc., una empresa independiente.

Liderazgo

Descubre TuxCare

Descubre con quién trabajamos, conoce a nuestros socios, consulta nuestras certificaciones de seguridad o entérate de lo que se dice sobre TuxCare en la prensa. ¿Quieres ayudarnos a mantener la seguridad del código abierto? Echa un vistazo a nuestras ofertas de empleo o ponte en contacto con nosotros.

Datos clave sobre TuxCare

Empresa
TuxCare
Denominación social
TuxCare, Inc., una sociedad constituida en Delaware
Tipo
Empresa de seguridad de código abierto
Enfoque
Seguridad de código abierto durante todo el ciclo de vida
Fundada
2014, con el lanzamiento del primer producto de TuxCare. Opera bajo el nombre de TuxCare desde 2021.
Fundador y director ejecutivo
Igor Seletskiy
Sede central
20791 Three Oaks Pkwy, n.º 980, Estero, Florida 33929, Estados Unidos
Empresa asociada
CloudLinux
Página web
tuxcare.com
Productos y servicios
SecureChain, Soporte de ciclo de vida ilimitado (ELS), KernelCare, LibCare, Soporte empresarial de TuxCare, Desarrollo y mantenimiento de kernels personalizados
Clientes
Más de 2.700 clientes empresariales
Sectores a los que prestamos servicio
Sanidad, finanzas, administración pública, proveedores de servicios, educación superior e investigación
Parches entregados
420,000+
Vulnerabilidades corregidas
14,000+
Paquetes seleccionados
70,000+
Participación del sector
Miembro general de OpenSSF, autoridad encargada de la numeración de CVE

Preguntas frecuentes

¿Qué es TuxCare?

TuxCare es una empresa de seguridad de código abierto. Analiza y aplica parches a las dependencias de código abierto con las que trabajan los equipos, y garantiza la seguridad de los entornos de ejecución, los marcos de trabajo, las bibliotecas y las aplicaciones una vez que han llegado al final de su ciclo de vida.

¿Qué hace TuxCare con el software que ha llegado al final de su ciclo de vida?

Gracias a su servicio de soporte de ciclo de vida ilimitado, TuxCare sigue proporcionando parches de seguridad incluso después de que el proyecto original haya dejado de ofrecerlos. La cobertura incluye entornos de ejecución como Java, Python y PHP; marcos de trabajo como Spring y Angular; aplicaciones como MariaDB y Apache Tomcat; y sistemas operativos como RHEL, Ubuntu y Amazon Linux.

¿Cómo protege TuxCare las dependencias de código abierto?

SecureChain verifica los paquetes y los analiza en busca de malware antes de que los desarrolladores puedan incorporarlos, y luego se encarga de mantenerlos actualizados mientras estén en uso. Es compatible con JavaScript, Python, Java, Go, Rust y PHP.

¿Cuándo se fundó TuxCare?

La historia comienza en 2014, cuando se lanzó el primer producto de TuxCare dentro de CloudLinux. El nombre «TuxCare» se adoptó en 2021, y actualmente la empresa opera como una sociedad independiente, TuxCare, Inc.

¿Quién fundó TuxCare?

Igor Seletskiy fundó TuxCare y sigue al frente de la empresa como director general. También fundó CloudLinux.

¿Qué relación hay entre TuxCare y CloudLinux?

TuxCare surgió de la división empresarial de CloudLinux y opera con su propio nombre desde 2021. En la actualidad, ambas son empresas asociadas. CloudLinux se centra en el alojamiento web, mientras que TuxCare se centra en el sector empresarial.

¿Quién utiliza TuxCare?

Más de 2.700 clientes empresariales, entre los que se incluyen organismos públicos, entidades financieras, organizaciones sanitarias, proveedores de servicios y universidades. En el día a día, los usuarios son principalmente desarrolladores, equipos de seguridad de aplicaciones y de plataformas, y el personal encargado del cumplimiento normativo que responde ante los auditores.

¿Dónde tiene su sede TuxCare?

TuxCare, Inc. es una sociedad constituida en Delaware con sede en Estero, Florida. Gran parte del equipo trabaja a distancia, por lo que los ingenieros responsables de los parches se encuentran repartidos mucho más allá de una sola oficina.