

Proteja os serviços Fastify sem suporte sem apressar a atualização do framework
O Fastify 3 e o 4 já não são mais versões LTS oficiais, e os serviços de produção nem sempre podem ser atualizados a qualquer momento. O Suporte de Ciclo de Vida Ilimitado mantém o Fastify 3.29.5 e o 4.29.1 atualizados com correções testadas para vulnerabilidades CVE, sem a necessidade de migração de framework.

Fale conosco
Pergunte sobre a cobertura, os SLAs, os preços ou qualquer outra coisa.


Correções de segurança que disponibilizamos para versões do Fastify que não têm mais suporte
Versões do Fastify compatíveis
 Versão |
 Status da etapa anterior |
 Status do ELS |
|---|---|---|
 Fastify 3.29.5 |
Não é mais compatível desde o 30 de junho de 2023 |
 Coberto pela ELS |
|
Fastify 4.29.1
|
Sem suporte desde 30 de junho de 2025 |
Coberto pela ELS
|
*As datas de fim de vida útil (EOL) baseiam-se no cronograma publicado do Fastify LTS.
O que você ganha com a ELS

Correções de segurança após o término do suporte do desenvolvedor original
Quando uma nova vulnerabilidade CVE é identificada em uma versão coberta, a TuxCare faz o backport e testa a correção, para que a vulnerabilidade possa ser encerrada sem a necessidade de saltar para uma nova versão principal.
No primeiro dia
Quaisquer correções já disponibilizadas para a sua versão coberta ficam disponíveis assim que o seu projeto se conectar ao registro ELS.

Aplique o patch do Fastify sem precisar recompilar seu aplicativo
O ELS substitui o Fastify, que não tem mais suporte, por uma alternativa mantida pela TuxCare que preserva a API, o comportamento dos plug-ins e a ordem dos hooks com que seu serviço já está acostumado.
Os pacotes corrigidos são disponibilizados por meio do registro npm da TuxCare e se adaptam ao seu fluxo de trabalho atual, desde a resolução de dependências até imagens do Docker e compilações de CI/CD.

Suporte que resiste à análise
Entrega de patches com garantia de SLA
Quando os auditores perguntam como uma estrutura sem suporte recebe correções, você aponta para um SLA contratual alinhado com as normas SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA.
Garantias de suporte empresarial
O ELS foi desenvolvido para uso corporativo, com condições comerciais e proteções contratuais que vão além da manutenção da comunidade, realizada com o melhor esforço possível.
Adicione o Fastify com patches via npm sem alterar o código do seu aplicativo
Configure o npm para o repositório da TuxCare, atualize a forma como o pacote é resolvido e, em seguida, reinstale suas dependências. O TuxCare Patcher pode fazer essas alterações para você.
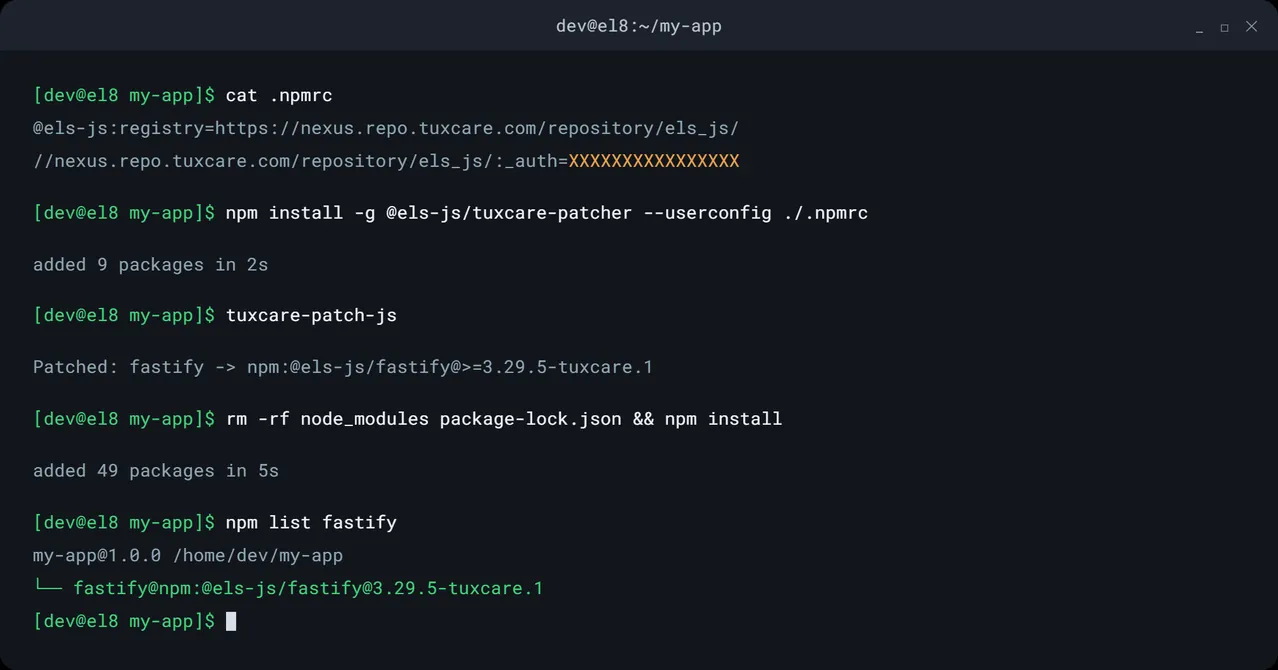
Uma introdução à segurança do Fastify
Comece com as correções já publicadas para a sua versão coberta e continue recebendo patches à medida que surgirem novas vulnerabilidades (CVEs) aplicáveis.
| CVEs | Produto | Componente | Gravidade | Status | Publicado |
|---|---|---|---|---|---|
| CVE-2026-6270 Direto | Fastify | fastify-middie 8.3.3 | Crítico | Patch disponível | |
| CVE-2026-25223 Direto | Fastify | fastify 4.29.1 | Alto | Patch disponível | |
| CVE-2026-25224 Direto | Fastify | fastify 4.29.1 | Baixo | Patch disponível | |
| CVE-2026-33804 Direto | Fastify | fastify-middie 8.3.3 | Alto | Patch disponível | |
| CVE-2026-3635 Direto | Fastify | fastify 4.29.1 | Médio | Patch disponível | |
| CVE-2026-2880 Direto | Fastify | @fastify/middie 8.3.3 | Alto | Patch disponível | |
| CVE-2024-47764 Transitivo | Fastify | fastify 3.29.5 | Médio | Patch disponível |
Veja todas as vulnerabilidades do Fastify com nosso Rastreador de CVE →
Consulte um especialista em segurança da Fastify
Discuta qual é a posição do Fastify legado em sua pilha de tecnologias, quais dependências ele utiliza e qual é o caminho mais simples para chegar a pacotes com manutenção garantida.

Como as equipes utilizam o ELS

Silencie o scanner
⚠️ A restrição:
Um serviço está rodando no Fastify 3, outro no Fastify 4, e nenhum dos dois pode migrar para uma nova versão principal no mesmo trimestre.
🔄 A vez:
A ELS corrige cada versão afetada de forma independente, de modo que cada serviço mantenha exatamente a versão com base na qual foi desenvolvido enquanto as falhas são corrigidas.

Encerrar uma constatação de auditoria em aberto
⚠️ A restrição:
A auditoria interna, o SOC 2 ou uma análise de segurança do cliente indicam que o Fastify não é mais suportado, e o desenvolvedor original não garante mais o fornecimento de correções.
🔄 A vez:
A ELS fornece pacotes de manutenção sob um SLA contratual, o que oferece aos revisores um plano de correção documentado, em vez de um item pendente.

Modernize quando o plano de ação estiver pronto
⚠️ A restrição:
A migração para o Fastify 5 implica testar novamente os plug-ins, esquemas, hooks, compatibilidade com o Node.js e o comportamento da aplicação, tudo de uma só vez.
🔄 A vez:
A ELS mantém as versões cobertas atualizadas enquanto a equipe valida a versão principal mais recente em seu próprio ritmo.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém os componentes essenciais protegidos muito tempo depois que o suporte do desenvolvedor original é encerrado, desde o kernel do Linux até ambientes de execução de linguagens e frameworks como o Fastify. Um único parceiro, ampla cobertura de código aberto.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe nos projetos de código aberto que protege, desde ferramentas de compilação de JavaScript até o Linux, e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
As 5 melhores ferramentas de gerenciamento de patches em 2026: análise completa
Principais conclusões: As ferramentas de gerenciamento de patches costumam parecer muito semelhantes quando se analisa a lista de recursos, mas elas…

A vulnerabilidade CVE-2026-98276 foi corrigida no código-fonte original. Em seguida, um servidor travou 12 vezes.
Os patches sem reinicialização da KernelCare para o CVE-2026-98276 já estão disponíveis para o EL 8 e 9. A TuxCare...
A falha de autenticação SSH que existia entre o OpenSSH e o musl (CVE-2026-123158)
Principais conclusões: Uma senha de 257 a 1.024 bytes permite o acesso a qualquer sistema que utilize apenas chave…
Continue executando o Fastify fora do suporte com correções contínuas de vulnerabilidades CVE.
Receba correções contínuas de vulnerabilidades CVE para o Fastify 3.29.5 e 4.29.1 por meio do fluxo de trabalho do npm que você já utiliza.
Faça uma pergunta para nós
Perguntas frequentes
Não. O Fastify 3 chegou ao fim do suporte LTS do upstream em 30 de junho de 2023, e o Fastify 4 seguiu o mesmo caminho em 30 de junho de 2025, o que deixa o Fastify 5 como a versão principal atual. Correções contribuídas pela comunidade ainda são analisadas pelo upstream, mas não há garantia de que uma correção será disponibilizada para um determinado CVE. O TuxCare ELS fornece patches de segurança contínuos para o Fastify 3.29.5 e 4.29.1.
Utilize uma versão substituta mantida que seja compatível com a versão que seu serviço já espera. Adicione três linhas de registro ao arquivo .npmrc do seu projeto, configure a dependência do Fastify para o pacote TuxCare e reinstale. As vulnerabilidades CVE são corrigidas sem a necessidade de realizar uma migração de framework ao mesmo tempo, e as rotas, hooks, decoradores e o registro de plug-ins permanecem inalterados.
O ELS oferece cobertura para o Fastify 3.29.5 e 4.29.1, as versões finais de cada linha. O Fastify 3 saiu do suporte LTS do upstream em junho de 2023 e o Fastify 4, em junho de 2025; portanto, novas falhas de segurança que afetem qualquer uma dessas versões não têm mais um caminho garantido para correções do upstream. Se o seu serviço estiver fixado em uma versão diferente, entre em contato com a TuxCare para discutir a cobertura.
Quando um CVE divulgado afeta uma versão coberta, a TuxCare o avalia e aplica a correção necessária às versões anteriores, sempre que possível. O histórico do Fastify já inclui casos de negação de serviço por meio de cabeçalhos Content-Type manipulados e um desvio do pré-voo do CORS — o tipo de vulnerabilidade que é detectada em uma varredura muito tempo depois que um serviço deixa de sofrer alterações.
Sim. O ELS inclui correções de segurança para dependências diretas e transitivas abrangidas, portanto, a correção não se limita ao pacote Fastify de nível superior. A TuxCare documenta uma entrada de substituição no `package.json` para cópias aninhadas; o Patcher a insere para você, e a equipe de suporte pode confirmar o método correto caso seu projeto seja compilado com uma versão mais antiga do npm.
Não. A adoção do pacote mantido pela TuxCare é uma alteração na resolução de dependências realizada por meio do registro npm da TuxCare. Suas definições de rota, ganchos de ciclo de vida, esquemas e árvore de plug-ins funcionam exatamente como antes.
Sim. Os pacotes ELS são resolvidos via npm a partir do registro da TuxCare, de modo que se adaptam às compilações do Docker, aos pipelines de CI/CD e aos fluxos de trabalho de implantação já existentes. A mudança ocorre na resolução de dependências, e não na lógica do seu aplicativo.
O ELS foi projetado para atender aos requisitos de correção de vulnerabilidades em conformidade com estruturas como SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA. Um SLA contratual de aplicação de patches oferece aos auditores um plano de correção documentado para uma estrutura que, de outra forma, não seria coberta.
Faça a atualização quando for tecnicamente viável. O ELS mantém as versões cobertas atualizadas enquanto você testa plug-ins, requisitos de tempo de execução, esquemas e o comportamento da aplicação na versão principal mais recente, de modo que a migração siga seu plano de ação, em vez de ser ditada pela próxima vulnerabilidade CVE.