

Proteger las dependencias de Lodash que ya no reciben soporte sin necesidad de un proyecto de sustitución que suponga una interrupción
Los responsables del mantenimiento de Lodash solo publican correcciones para la línea 4.x actual. «Endless Lifecycle Support» adapta las correcciones de seguridad a las versiones 1.x–4.x a las que no puedes actualizar, sin que sea necesario realizar cambios en el código.

Hable con nosotros
Pregunta sobre la cobertura, los acuerdos de nivel de servicio (SLA), los precios o cualquier otro tema.


Versiones de Lodash incluidas
Sin soporte desde el
de septiembre de 2013
 Cubierto por ELS
Sin soporte desde el
de enero de 2015
Cubierto por ELS
Sin soporte desde el
de enero de 2016
Cubierto por ELS
Sin soporte desde el
de febrero de 2015
Cubierto por ELS
Sin soporte desde el
de febrero de 2018
Cubierto por ELS
Sin soporte desde el
de abril de 2018
Cubierto por ELS
Sin soporte desde el
de julio de 2020
Cubierto por ELS
Sin soporte desde el
de agosto de 2020
Cubierto por ELS
Sin soporte desde el
21 de enero de 2026
Cubierto por ELS
⚠️ Fecha de fin de vida útil (EOL)
. No publicada
por el proveedor.
Cubierto por ELS
, que ya no es compatible, a partir del
de febrero de 2016
Cubierto por ELS
*Las fechas de fin de vida útil se basan en la política de compatibilidad de versiones de Lodash
Lo que obtienes con ELS

Correcciones de seguridad para Lodash que el desarrollador original ha dejado de mantener
Desde la «contaminación de prototipos» hasta los ataques ReDoS, los fallos de inyección y mucho más, TuxCare supervisa los nuevos CVE de Lodash y ofrece soluciones probadas para nueve versiones cubiertas, incluso cuando no resulta viable sustituir la dependencia.
 El primer día
Los parches de Lodash publicados anteriormente están disponibles en cuanto tu proyecto se conecte al registro ELS.

Aplica parches a Lodash sin tener que modificar tu código
ELS sustituye tu paquete Lodash actual por uno equivalente mantenido por TuxCare, conservando la versión y el comportamiento en los que ya se basa tu aplicación.
ELS distribuye paquetes parcheados a través del registro npm de TuxCare y cubre tanto las dependencias directas como las transitivas. Se adapta a tu flujo de trabajo actual con npm, desde las modificaciones en el archivo `package.json` hasta las compilaciones de Docker y CI/CD.

Un apoyo que resiste el escrutinio
Entrega de parches respaldada por un SLA
El SLA de entrega de parches de TuxCare ayuda a su organización a cumplir con las expectativas de corrección de vulnerabilidades establecidas en marcos normativos y normativas como SOC 2, NIS2, PCI DSS, HIPAA, DORA y la CRA.
Garantías de soporte para empresas
ELS está diseñado para uso empresarial, con condiciones de soporte comercial y protecciones contractuales pensadas para organizaciones que necesitan algo más que el mantenimiento «al mejor de nuestras posibilidades» que ofrece la comunidad.
Añade paquetes de Lodash modificados a través de npm sin necesidad de realizar cambios en el código de la aplicación
Configura el registro npm de TuxCare, actualiza las referencias de tus paquetes y vuelve a instalar las dependencias de tu proyecto.
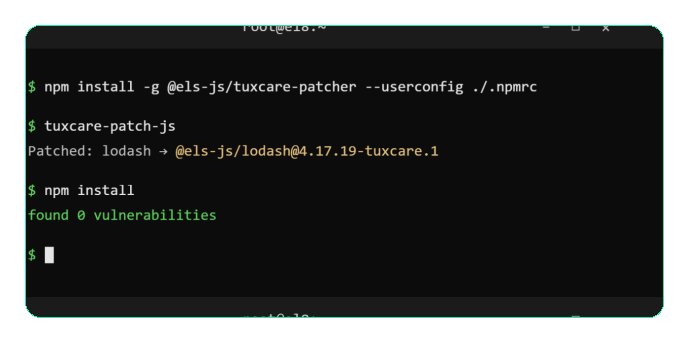
Una introducción a la seguridad en Lodash
Empieza por aplicar las correcciones ya disponibles para tu versión cubierta y mantén la protección a medida que se publiquen nuevas actualizaciones.
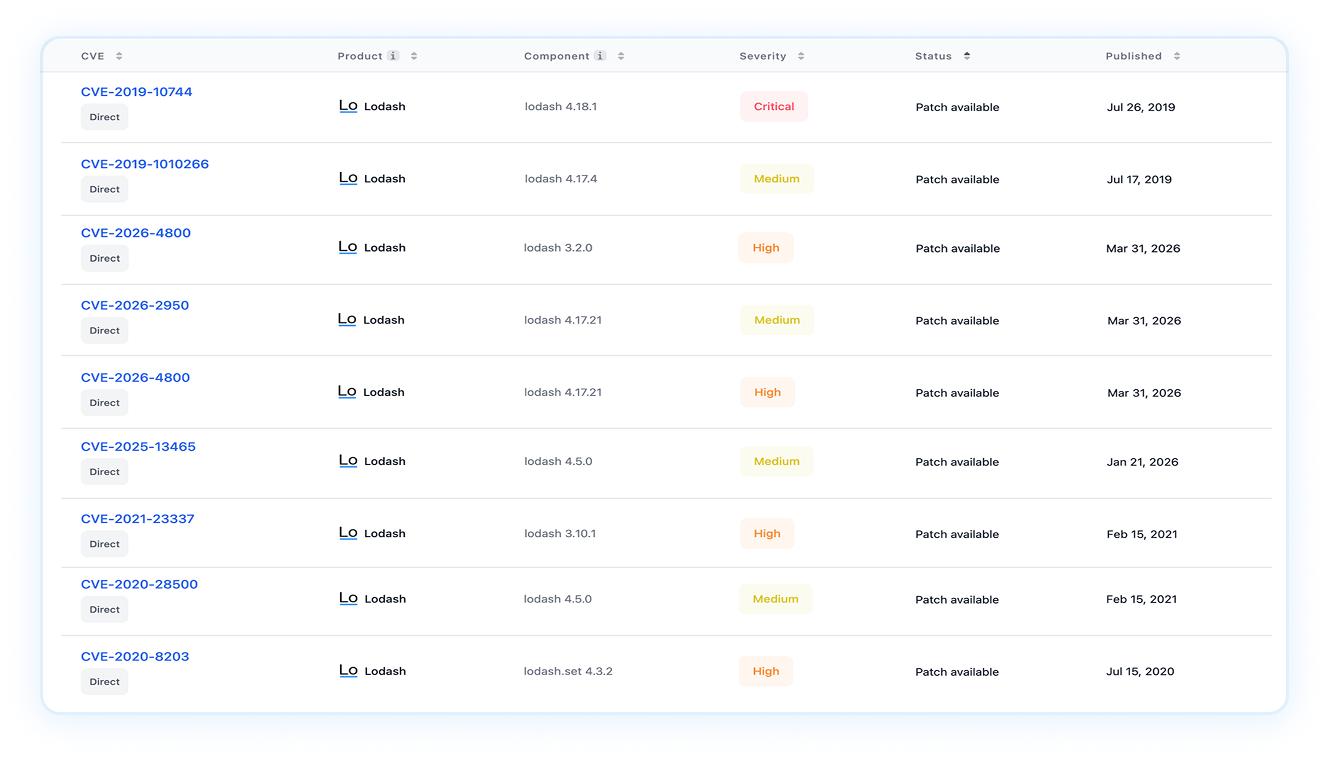
Pregunta a un experto en parches CVE de Lodash
Comenta qué versiones incluidas aparecen en tu árbol de dependencias y cómo sustituirlas por paquetes que reciban mantenimiento.

¿Cómo funciona?

Incorporamos nuevos proyectos y realizamos un seguimiento automatizado de CVE 24/7, supervisando el NVD, los avisos de seguridad de proveedores y GitHub, y otras fuentes.

Una vez detectadas las CVE, realizamos un backport de las correcciones mediante automatización algorítmica y asistida por IA, con validación experta para garantizar la precisión.

Los parches se compilan en formato binario, se someten a pruebas exhaustivas (de integridad, funcionalidad y regresión), se firman y se despliegan en los repositorios de ELS.

Sus gestores de paquetes, herramientas de compilación u orquestadores buscan actualizaciones y las extraen e instalan automáticamente.
Cómo utilizan los equipos el ELS

Desactivar el escáner «
»
⚠️ La restricción:
Hay varias aplicaciones que dependen de distintas versiones de Lodash, incluidas versiones antiguas de la serie 3.x y 4.17.x, que no pueden actualizarse todas a la vez de forma segura.
🔄 El turno:
ELS aplica parches a cada versión cubierta de forma independiente, de modo que los equipos corrigen las vulnerabilidades conservando la versión exacta que requiere cada aplicación.

Cerrar una observación de auditoría pendiente
⚠️ La restricción:
Tanto la auditoría interna como el SOC 2 y los cuestionarios de los clientes señalan que Lodash no se mantiene, y no se puede indicar una fecha de corrección, ya que el proyecto ha dejado de lanzarse.
🔄 El turno:
ELS ofrece paquetes respaldados por los proveedores en el marco de un acuerdo de nivel de servicio (SLA) contractual, con un proceso de corrección documentado. Las incidencias se resuelven y los cuestionarios indican que la cobertura cumple con las normas PCI DSS, HIPAA, SOC 2, DORA, NIS2 y CRA.

Modernízate a tu ritmo, no al ritmo del CVE
⚠️ La restricción:
La eliminación de Lodash afecta a las utilidades compartidas, a los front-ends más antiguos y a miles de puntos de llamada. Eso supone más trabajo de corrección de regresiones del que cualquier hoja de ruta pueda asumir.
🔄 El turno:
ELS se encarga de mantener actualizadas las versiones cubiertas mientras los equipos realizan un inventario del uso, prueban alternativas y llevan a cabo la modernización siguiendo un calendario que garantiza la estabilidad; o, si no lo hacen, siguen estando cubiertos.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare mantiene protegidos los componentes esenciales mucho después de que finalice el soporte del desarrollador original, desde el núcleo de Linux hasta paquetes de npm como Lodash. Un único socio, cobertura completa de toda la pila.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en el ecosistema de código abierto que protege, desde Lodash y los paquetes de npm hasta Linux, y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada
Fin de la vida útil de .NET 6: qué significa para tu empresa en 2026
Puntos clave .NET 7 ya no es compatible: migrar a una versión compatible...

Fin de la vida útil de .NET 8: fechas clave, riesgos y próximos pasos a seguir
Aspectos clave .NET 6 llegó al final de su ciclo de vida el 12 de noviembre de 2024,...
Alerta de seguridad crítica de .NET: CVE-2025-24070 afecta a .NET 6 a pesar de...
Nuestro equipo de investigación en seguridad ha detectado que la vulnerabilidad revelada recientemente...
Lodash ya no recibe parches. Pero tus aplicaciones sí que pueden recibirlos.
Obtén correcciones continuas de CVE para los paquetes de Lodash 1.x–4.x incluidos a través del flujo de trabajo de npm que ya utilizas.
Pregúntenos
Preguntas frecuentes
No. Lodash no ha lanzado ninguna versión desde la 4.17.21 en 2021, y no se ha anunciado ninguna versión 5 de Lodash. La biblioteca sigue siendo uno de los paquetes de npm más descargados, pero ya no se corrigen nuevas vulnerabilidades en el código fuente original. El servicio Endless Lifecycle Support (ELS) de TuxCare proporciona parches CVE continuos para nueve versiones de Lodash cubiertas, que abarcan desde la 1.x hasta la 4.x.
Sustituye tu paquete Lodash por un equivalente listo para usar y con parches de seguridad, en lugar de reestructurarlo. TuxCare ELS ofrece versiones actualizadas de las versiones de Lodash incluidas en la cobertura a través de su registro npm: solo tienes que añadir dos líneas al archivo .npmrc, actualizar el archivo package.json (manualmente o con el TuxCare Patcher automatizado) y ejecutar «npm install». No es necesario modificar las llamadas a utilidades, las importaciones ni la lógica de la aplicación.
ELS cubre nueve versiones de Lodash: 1.3.1, 2.4.2, 3.2.0, 3.10.1, 4.5.0, 4.17.15, 4.17.19, 4.17.21 y 4.18.1. La cobertura abarca las versiones principales de la 1 a la 4, incluida la línea 4.17.x, ampliamente implantada. Si tu aplicación utiliza una versión diferente, ponte en contacto con TuxCare para analizar las opciones de cobertura.
Sí. La contaminación de prototipos es el tipo más habitual de CVE de Lodash, y ELS ofrece soluciones probadas para las vulnerabilidades conocidas que afectan a las versiones cubiertas. Además, se proporcionan nuevos parches a medida que se dan a conocer nuevas CVE. Desde el primer día, tu proyecto incorpora todas las correcciones ya publicadas para tu versión.
Sí. ELS utiliza modificaciones de npm en el archivo package.json para redirigir cada instancia de una versión de Lodash incluida en la cobertura (incluidas las copias incorporadas por paquetes que no controlas) a su equivalente mantenido por TuxCare. El TuxCare Patcher puede detectar las versiones incluidas en la cobertura y aplicar estas modificaciones automáticamente.
No. Los paquetes ELS son sustitutos directos de las versiones cubiertas y se instalan a través de tu flujo de trabajo habitual de npm. La configuración consiste en añadir una entrada en el registro .npmrc y cambiar la dependencia en el archivo package.json; a continuación, basta con ejecutar «npm install». Mantienes la misma API, el mismo comportamiento y la misma versión de Lodash que tu aplicación ya espera.
Sí. Los paquetes ELS se instalan a través de npm desde el registro de TuxCare, por lo que funcionan en cualquier lugar donde funcione npm. Esto incluye compilaciones de Docker, flujos de trabajo de CI/CD y flujos de trabajo de implementación ya existentes. El token del registro se lee automáticamente desde el archivo .npmrc de tu proyecto.
ELS está diseñado para dar respuesta a los requisitos de corrección de vulnerabilidades establecidos en marcos normativos como SOC 2, PCI DSS, HIPAA, NIS2, DORA y la CRA. Los parches se suministran en virtud de un acuerdo de nivel de servicio (SLA) contractual por parte de un proveedor específico, lo que proporciona a los auditores una vía de corrección documentada para una dependencia que, de otro modo, no recibiría mantenimiento.
Depende de tu calendario y de tu tolerancia al riesgo. ELS lo convierte en una opción, en lugar de una situación de emergencia. Eliminar Lodash implica modificar utilidades compartidas y, potencialmente, miles de puntos de llamada, mientras que ELS garantiza que las versiones afectadas se actualicen de inmediato a través de npm. Muchos equipos utilizan ELS para mantener la seguridad y el cumplimiento normativo en este momento, para luego modernizar de forma planificada o no hacerlo en absoluto.