

Proteja as dependências do Lodash que não têm mais suporte, sem a necessidade de um projeto de substituição que cause interrupções
Os mantenedores do Lodash disponibilizam correções apenas para a linha 4.x atual. O Endless Lifecycle Support adapta correções de segurança para as versões 1.x–4.x das quais não é possível atualizar, sem a necessidade de alterações no código.

Fale conosco
Pergunte sobre a cobertura, os SLAs, os preços ou qualquer outra coisa.


Versões do Lodash abrangidas
Sem suporte desde
, setembro de 2013
 Coberto pela ELS
Sem suporte desde
de janeiro de 2015
Coberto pela ELS
Sem suporte desde
de janeiro de 2016
Coberto pela ELS
Sem suporte desde
de fevereiro de 2015
Coberto pela ELS
Sem suporte desde
de fevereiro de 2018
Coberto pela ELS
Sem suporte desde
de abril de 2018
Coberto pela ELS
Sem suporte desde
julho de 2020
Coberto pela ELS
Sem suporte desde
de agosto de 2020
Coberto pela ELS
Não mais compatível a partir de
21 de janeiro de 2026
Coberto pela ELS
⚠️ Data de fim de vida útil (EOL)
Não publicada
pelo fornecedor
Coberto pela ELS
, que não terá mais suporte, a partir de
de fevereiro de 2016
Coberto pela ELS
*As datas de fim de vida útil (EOL) baseiam-se na política de suporte a versões do Lodash
O que você ganha com a ELS

Correções de segurança para o Lodash que o projeto original abandonou
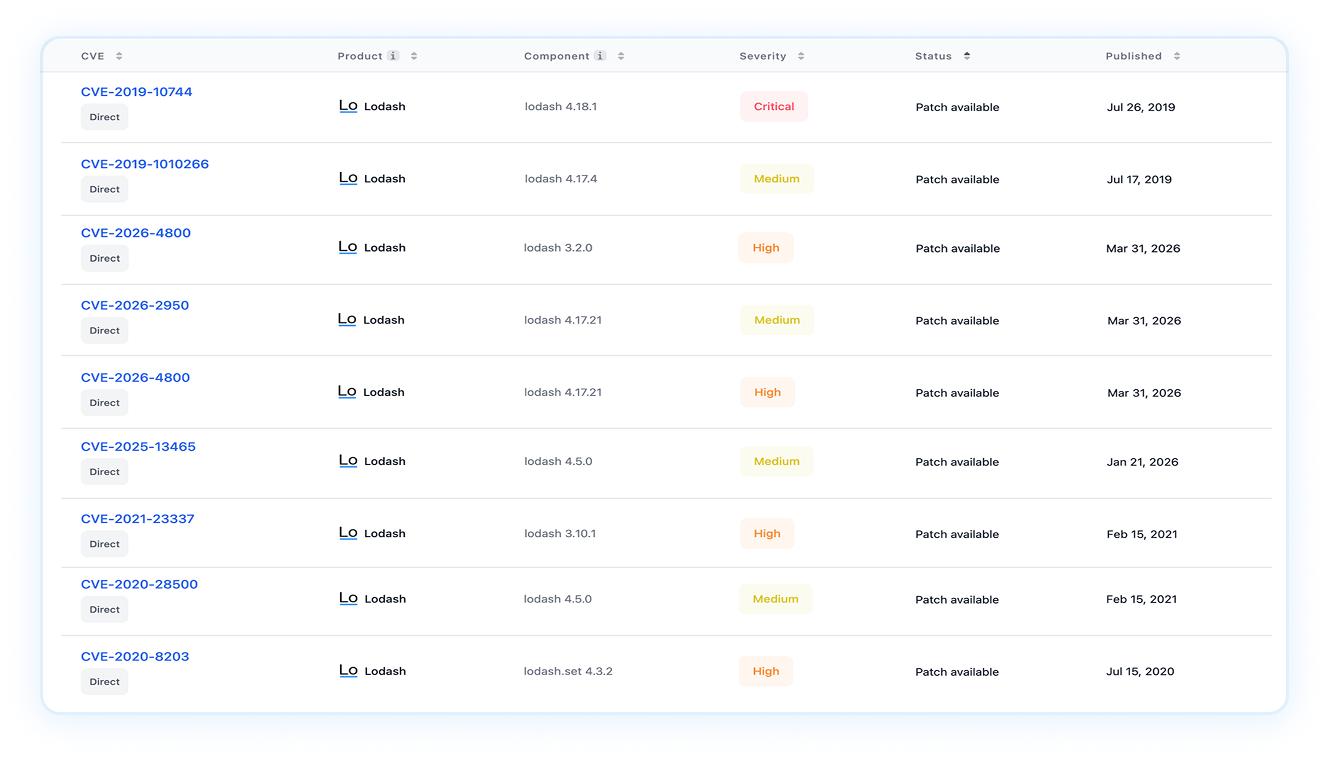
Desde a vulnerabilidade “prototype pollution” até ReDoS, falhas de injeção e muito mais, a TuxCare monitora novos CVEs do Lodash e fornece correções testadas para nove versões cobertas, mesmo quando a substituição da dependência não for viável.
 No primeiro dia
Os patches do Lodash já disponibilizados ficam acessíveis assim que seu projeto se conecta ao registro ELS.

Aplique correções no Lodash sem precisar refazer seu código
O ELS substitui o pacote Lodash existente por um equivalente mantido pela TuxCare, preservando a versão e o comportamento dos quais seu aplicativo já depende.
O ELS fornece pacotes corrigidos por meio do registro npm da TuxCare e abrange tanto as dependências diretas quanto as transitivas. Ele se adapta ao seu fluxo de trabalho npm existente, desde substituições no `package.json` até compilações no Docker e em CI/CD.

Suporte que resiste à análise
Entrega de patches com SLA
O SLA de entrega de patches da TuxCare ajuda sua organização a atender às expectativas de correção de vulnerabilidades previstas em estruturas e regulamentações como SOC 2, NIS2, PCI DSS, HIPAA, DORA e CRA.
Garantias de suporte corporativo
O ELS foi desenvolvido para uso corporativo, com termos de suporte comercial e proteções contratuais projetadas para organizações que precisam de mais do que a manutenção da comunidade, prestada na medida do possível.
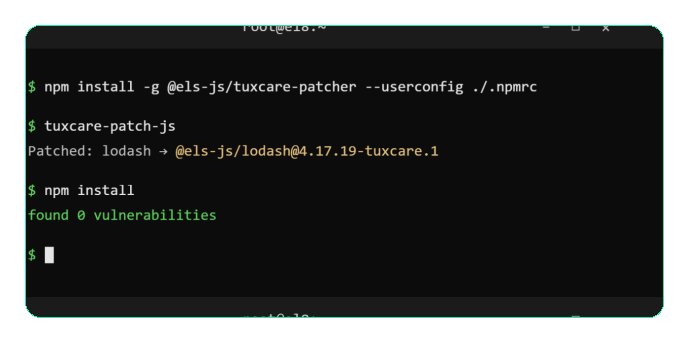
Adicione pacotes do Lodash com patches por meio do npm , sem a necessidade de alterações no código do aplicativo
Configure o registro npm da TuxCare, atualize as referências dos seus pacotes e reinstale as dependências do seu projeto.
Uma introdução à segurança do Lodash
Comece com as correções já disponíveis para a sua versão coberta e mantenha-se protegido à medida que novas divulgações forem surgindo.
Consulte um especialista em correções de vulnerabilidades CVE do Lodash
Discuta quais versões cobertas aparecem na sua árvore de dependências e como substituí-las por pacotes mantidos.

Como funciona?

Incorporamos novos projetos e disponibilizamos o rastreamento automatizado de CVEs 24 horas por dia, 7 dias por semana – monitorando os alertas de segurança do NVD, dos fornecedores, do GitHub e de outras fontes.

Assim que as vulnerabilidades (CVEs) são detectadas, implementamos as correções do código-fonte original por meio de automação algorítmica e assistida por IA, com validação por especialistas para garantir a precisão.

Os patches são compilados em formato binário, passam por testes exaustivos (de integridade, funcionalidade e regressão), são assinados e implantados nos repositórios do ELS.

Seus gerenciadores de pacotes, ferramentas de compilação ou orquestradores verificam se há atualizações e, em seguida, as baixam e instalam automaticamente.
Como as equipes utilizam o ELS

Desativar o som do scanner “
”
⚠️ A restrição:
Várias aplicações dependem de diferentes versões do Lodash, incluindo versões mais antigas da série 3.x e 4.17.x, que não podem ser atualizadas com segurança todas de uma vez.
🔄 A vez:
O ELS aplica correções em cada versão coberta de forma independente, de modo que as equipes corrigem as vulnerabilidades ao mesmo tempo em que preservam a versão exata exigida por cada aplicativo.

Encerrar uma constatação de auditoria em aberto
⚠️ A restrição:
A auditoria interna, o SOC 2 e os questionários aos clientes apontam que o Lodash não está sendo mantido, e não há uma data prevista para a correção, pois o projeto já não está mais em desenvolvimento.
🔄 A vez:
A ELS oferece pacotes com suporte do fornecedor sob um SLA contratual, com um plano de correção documentado. As não conformidades são resolvidas, e os questionários indicam que a cobertura está alinhada com as normas PCI DSS, HIPAA, SOC 2, DORA, NIS2 e CRA.

Modernize do jeito que você quiser, e não de acordo com o cronograma do CVE
⚠️ A restrição:
A remoção do Lodash afeta utilitários compartilhados, front-ends mais antigos e milhares de pontos de chamada. Isso representa mais trabalho de correção de regressões do que qualquer plano de trabalho poderia suportar.
🔄 A vez:
A ELS mantém as versões cobertas atualizadas enquanto as equipes fazem o inventário do uso, testam alternativas e modernizam de acordo com um cronograma que garante a estabilidade — ou não o fazem e continuam cobertas.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém os componentes essenciais protegidos muito tempo depois que o suporte do desenvolvedor original chega ao fim, desde o kernel do Linux até pacotes npm como o Lodash. Um único parceiro, cobertura completa da pilha.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe no ecossistema de código aberto que protege, desde o Lodash e os pacotes do npm até o Linux, e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
Fim do suporte ao .NET 6: o que isso significa para a sua empresa em 2026
Pontos principais: O .NET 7 não tem mais suporte — migre para uma versão com suporte...

Fim do ciclo de vida do .NET 8: datas importantes, riscos e próximos passos a serem tomados agora
Pontos principais: O .NET 6 chegou ao fim do ciclo de vida em 12 de novembro de 2024, deixando os sistemas...
Alerta crítico de segurança do .NET: CVE-2025-24070 afeta o .NET 6, apesar de...
Nossa equipe de pesquisa em segurança constatou que a vulnerabilidade divulgada recentemente...
O Lodash não está recebendo correções. Mas seus aplicativos ainda podem recebê-las.
Obtenha correções contínuas de vulnerabilidades CVE para os pacotes Lodash 1.x–4.x abrangidos por meio do fluxo de trabalho do npm que você já utiliza.
Faça uma pergunta para nós
Perguntas frequentes
Não. O Lodash não lança nenhuma versão nova desde a versão 4.17.21, em 2021, e ainda não foi anunciado nenhum Lodash 5. A biblioteca continua sendo um dos pacotes do npm mais baixados, mas novas vulnerabilidades não são mais corrigidas no código-fonte original. O Endless Lifecycle Support (ELS) da TuxCare oferece correções contínuas de CVE para nove versões cobertas do Lodash, abrangendo as versões 1.x a 4.x.
Substitua seu pacote Lodash por um equivalente pronto para uso, com correções de segurança, em vez de refatorá-lo. O TuxCare ELS fornece versões mantidas das versões cobertas do Lodash por meio de seu registro npm: basta adicionar duas linhas ao arquivo .npmrc, atualizar o package.json (manualmente ou com o TuxCare Patcher automatizado) e executar o comando npm install. Não há necessidade de chamar utilitários, fazer importações nem alterar a lógica do aplicativo.
O ELS abrange nove versões do Lodash: 1.3.1, 2.4.2, 3.2.0, 3.10.1, 4.5.0, 4.17.15, 4.17.19, 4.17.21 e 4.18.1. A cobertura abrange as versões principais de 1 a 4, incluindo a linha 4.17.x, amplamente utilizada. Se o seu aplicativo estiver vinculado a uma versão diferente, entre em contato com a TuxCare para discutir as opções de cobertura.
Sim. A poluição de protótipos é a categoria mais comum de CVEs do Lodash, e o ELS oferece correções testadas para vulnerabilidades conhecidas que afetam as versões cobertas. Além disso, novos patches são disponibilizados à medida que novos CVEs são divulgados. Desde o primeiro dia, seu projeto recebe todas as correções já lançadas para a sua versão.
Sim. O ELS utiliza substituições do npm no arquivo package.json para redirecionar todas as instâncias de uma versão do Lodash coberta (incluindo cópias importadas por pacotes que você não controla) para o equivalente mantido pela TuxCare. O TuxCare Patcher é capaz de detectar as versões cobertas e inserir essas substituições automaticamente.
Não. Os pacotes ELS são substitutos diretos para as versões abrangidas, instalados por meio do seu fluxo de trabalho npm existente. A configuração consiste em uma entrada no registro .npmrc e uma troca de dependência no arquivo package.json, seguida do comando `npm install`. Você mantém a mesma API, o mesmo comportamento e a mesma versão do Lodash que sua aplicação já espera.
Sim. Os pacotes ELS são instalados via npm a partir do registro da TuxCare, portanto, funcionam em qualquer lugar onde o npm funcione. Isso inclui compilações do Docker, pipelines de CI/CD e fluxos de trabalho de implantação já existentes. O token do registro é lido automaticamente do arquivo .npmrc do seu projeto.
O ELS foi projetado para atender aos requisitos de correção de vulnerabilidades em conformidade com estruturas como SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA. Os patches são fornecidos por meio de um SLA contratual por um fornecedor específico, oferecendo aos auditores um plano de correção documentado para uma dependência que, de outra forma, não receberia manutenção.
Isso depende do seu cronograma e da sua tolerância ao risco. O ELS transforma isso em uma escolha, e não em uma emergência. Remover o Lodash significa mexer em utilitários compartilhados e, potencialmente, em milhares de pontos de chamada, enquanto o ELS mantém as versões cobertas atualizadas imediatamente por meio do npm. Muitas equipes usam o ELS para se manterem seguras e em conformidade agora, para depois modernizar de forma deliberada ou nem mesmo modernizar.