

Schützen Sie nicht mehr unterstützte Lodash -Abhängigkeiten, ohne ein störendes Ersatzprojekt einzuführen
Die Betreuer von Lodash stellen nur Korrekturen für die aktuelle 4.x-Reihe bereit. „Endless Lifecycle Support“ portiert Sicherheitskorrekturen auf die Versionen 1.x bis 4.x, auf die kein Upgrade möglich ist, ohne dass dafür Codeänderungen erforderlich sind.
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


Unterstützte Lodash-Versionen
Seit dem
. September 2013 nicht mehr unterstützt
 Von ELS abgedeckt
Seit dem
. Januar 2015 nicht mehr unterstützt
Von ELS abgedeckt
Seit dem
. Januar 2016 nicht mehr unterstützt
Von ELS abgedeckt
Seit dem
im Februar 2015 nicht mehr unterstützt
Von ELS abgedeckt
Seit dem
im Februar 2018 nicht mehr unterstützt
Von ELS abgedeckt
Seit dem
. April 2018 nicht mehr unterstützt
Von ELS abgedeckt
Seit dem
. Juli 2020 nicht mehr unterstützt
Von ELS abgedeckt
Seit dem
. August 2020 nicht mehr unterstützt
Von ELS abgedeckt
Wird ab dem
21. Januar 2026 nicht mehr unterstützt
Von ELS abgedeckt
⚠️ EOL-Datum
, vom Hersteller noch nicht veröffentlicht
Von ELS abgedeckt
Nicht unterstützte „
“ ab dem
. Februar 2016
Von ELS abgedeckt
*Die EOL-Termine richten sich nach den Richtlinien zur Versionsunterstützung von Lodash.
Was Sie bei ELS erhalten

Sicherheitskorrekturen für die Lodash-Version, die vom Upstream-Entwickler aufgegeben wurde
Von „Prototype Pollution“ über ReDoS bis hin zu Injektionsschwachstellen und vielem mehr: TuxCare überwacht neue Lodash-CVEs und stellt geprüfte Korrekturen für neun abgedeckte Versionen bereit – selbst dann, wenn ein Austausch der Abhängigkeit nicht praktikabel ist.
 Am ersten Tag
Bereits bereitgestellte Lodash-Patches stehen zur Verfügung, sobald Ihr Projekt eine Verbindung zur ELS-Registry herstellt.

Lodash patchen, ohne Ihren Code zu überarbeiten
ELS ersetzt Ihr bestehendes Lodash-Paket durch ein von TuxCare gepflegtes Äquivalent, wobei die Version und das Verhalten, auf die sich Ihre Anwendung bereits stützt, beibehalten werden.
ELS stellt gepatchte Pakete über die TuxCare-npm-Registry bereit und deckt sowohl direkte als auch transitive Abhängigkeiten ab. Es fügt sich nahtlos in Ihren bestehenden npm-Workflow ein, von Überschreibungen in der `package.json` bis hin zu Docker- und CI/CD-Builds.

Unterstützung, die einer Überprüfung standhält
SLA-gestützte Patch-Bereitstellung
Das SLA von TuxCare für die Patch-Bereitstellung unterstützt Ihr Unternehmen dabei, die Anforderungen an die Behebung von Sicherheitslücken gemäß Rahmenwerken und Vorschriften wie SOC 2, NIS2, PCI DSS, HIPAA, DORA und CRA zu erfüllen.
Support-Garantien für Unternehmen
ELS ist für den Einsatz in Unternehmen konzipiert und bietet kommerzielle Supportbedingungen sowie vertragliche Schutzmaßnahmen, die speziell auf Organisationen zugeschnitten sind, denen die „Best-Effort“-Wartung durch die Community nicht ausreicht.
Fügen Sie gepatchte Lodash-Pakete über npm hinzu , ohne dass Änderungen am Anwendungscode erforderlich sind
Konfigurieren Sie die TuxCare-npm-Registry, aktualisieren Sie Ihre Paketverweise und installieren Sie die Abhängigkeiten Ihres Projekts neu.
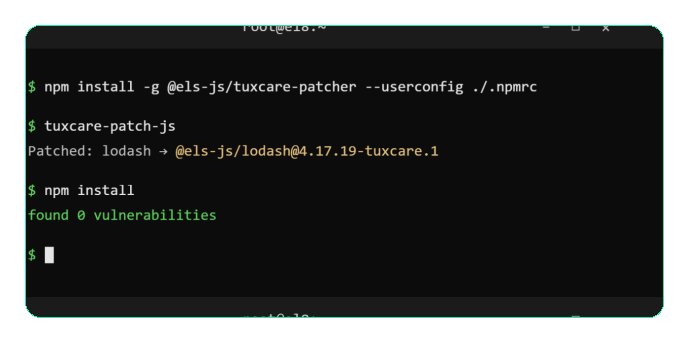
Ein Einstieg in die Sicherheit von Lodash
Beginnen Sie mit den bereits verfügbaren Korrekturen für Ihre betroffene Version und bleiben Sie auch bei neuen Sicherheitswarnungen geschützt.
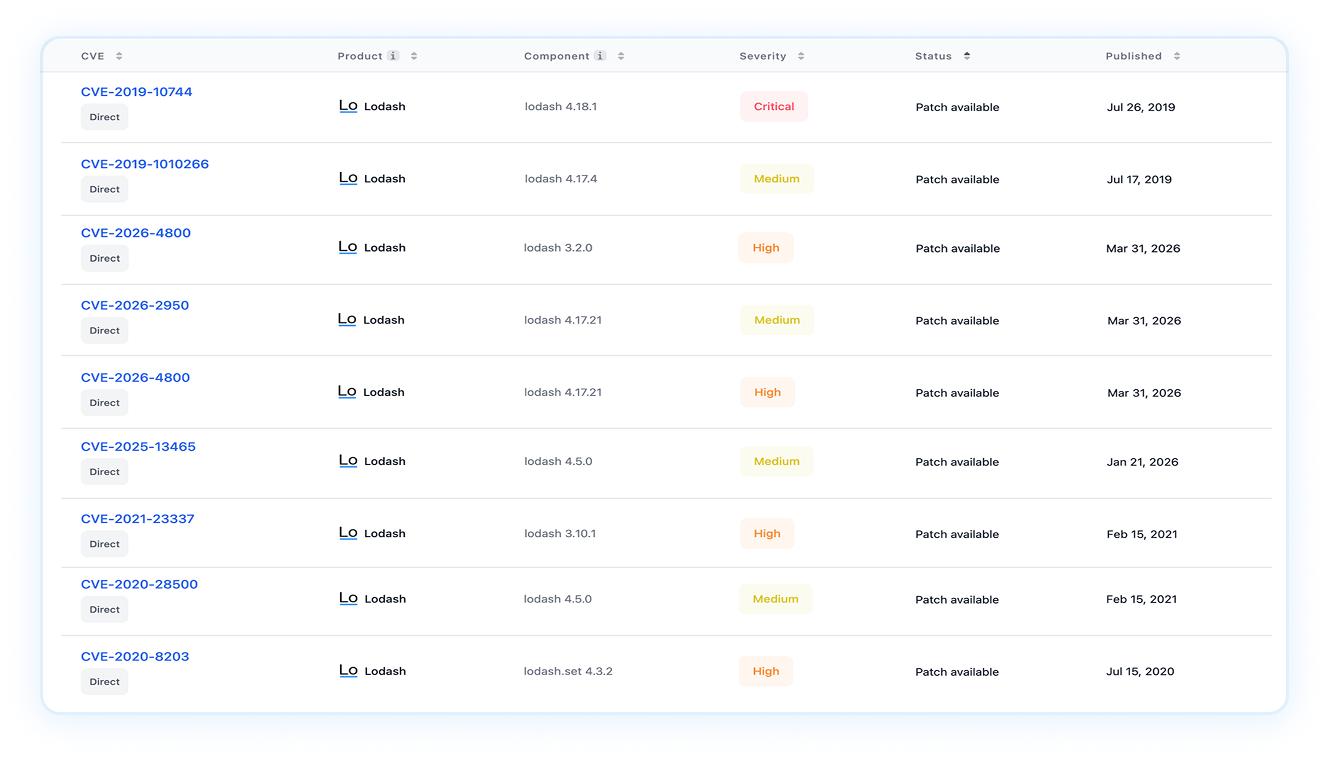
Fragen Sie einen Experten für Lodash -CVE-Patches
Erörtern Sie, welche der behandelten Veröffentlichungen in Ihrem Abhängigkeitsbaum vorkommen und wie man sie durch gepflegte Pakete ersetzen kann.

Wie funktioniert es?

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.
Wie Teams ELS nutzen

Den „
“-Scanner stummschalten
⚠️ Die Bindung:
Zahlreiche Anwendungen sind von verschiedenen Lodash-Versionen abhängig, darunter auch ältere 3.x- und 4.17.x-Versionen, die nicht alle gleichzeitig sicher aktualisiert werden können.
🔄 Die Wende:
ELS patcht jede betroffene Version separat, sodass die Teams Sicherheitslücken beheben können, ohne dabei die genaue Version zu verändern, die die jeweilige Anwendung erwartet.

Einen offenen Prüfungsbefund schließen
⚠️ Die Bindung:
Sowohl die interne Revision als auch SOC 2 und Kundenfragebögen weisen auf das nicht mehr gepflegte Lodash hin, und es kann kein Termin für die Behebung genannt werden, da das Projekt nicht mehr weiterentwickelt wird.
🔄 Die Wende:
ELS liefert vom Anbieter unterstützte Pakete im Rahmen einer vertraglich festgelegten SLA mit einem dokumentierten Behebungsplan. Die Befunde werden abgeschlossen, und die Fragebögen weisen auf eine Abdeckung hin, die mit PCI DSS, HIPAA, SOC 2, DORA, NIS2 und CRA im Einklang steht.

Modernisieren Sie nach Ihren eigenen Vorstellungen, nicht nach dem CVE-Zeitplan
⚠️ Die Bindung:
Die Entfernung von Lodash betrifft gemeinsam genutzte Hilfsfunktionen, ältere Frontends und Tausende von Aufrufstellen. Das bedeutet mehr Arbeit zur Behebung von Regressionen, als jede Roadmap verkraften kann.
🔄 Die Wende:
ELS sorgt dafür, dass die abgedeckten Releases auf dem neuesten Stand bleiben, während die Teams die Nutzung erfassen, Alternativen testen und die Modernisierung nach einem Zeitplan durchführen, der die Stabilität gewährleistet – oder sie lassen es bleiben und bleiben dennoch abgesichert.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach dem Ende des Supports durch die ursprünglichen Entwickler weiterhin geschützt bleiben – vom Linux-Kernel bis hin zu npm-Paketen wie Lodash. Ein Partner, umfassende Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in das Open-Source-Ökosystem, das es schützt – von Lodash- und npm-Paketen bis hin zu Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Das Ende des Lebenszyklus von .NET 6: Was das für Ihr Unternehmen im Jahr 2026 bedeutet
Die wichtigsten Erkenntnisse .NET 7 wird nicht mehr unterstützt - die Migration auf eine unterstützte Version...

Ende des Supports für .NET 8: Wichtige Termine, Risiken und nächste Schritte
Key Takeaways .NET 6 hat am 12. November 2024 das Ende seiner Lebensdauer erreicht, so dass Systeme...
Kritische .NET-Sicherheitswarnung: CVE-2025-24070 betrifft .NET 6 trotz...
Unser Sicherheitsteam hat festgestellt, dass die kürzlich bekannt gewordene Sicherheitslücke...
Für Lodash gibt es keine Patches mehr. Für Ihre Apps hingegen schon.
Erhalten Sie fortlaufende CVE-Korrekturen für die unterstützten Lodash-Pakete der Versionen 1.x–4.x über den npm-Workflow, den Sie bereits nutzen.
Frage stellen
Häufig gestellte Fragen
Nein. Lodash hat seit Version 4.17.21 im Jahr 2021 keine neue Version mehr veröffentlicht, und ein Lodash 5 wurde nicht angekündigt. Die Bibliothek gehört nach wie vor zu den am häufigsten heruntergeladenen npm-Paketen, doch neue Sicherheitslücken werden im Upstream nicht mehr behoben. Der „Endless Lifecycle Support“ (ELS) von TuxCare bietet fortlaufende CVE-Patches für neun abgedeckte Lodash-Versionen der Versionsreihen 1.x bis 4.x.
Ersetzen Sie Ihr Lodash-Paket durch ein sicherheitsgepflastertes, direkt einsetzbares Äquivalent, anstatt es komplett umzugestalten. TuxCare ELS stellt über seine npm-Registry gepflegte Versionen der abgedeckten Lodash-Releases bereit: Sie fügen zwei Zeilen zur Datei .npmrc hinzu, aktualisieren package.json (manuell oder mit dem automatisierten TuxCare Patcher) und führen npm install aus. Es sind keine Aufrufe von Dienstprogrammen, Importe oder Änderungen an der Anwendungslogik erforderlich.
ELS deckt neun Lodash-Versionen ab: 1.3.1, 2.4.2, 3.2.0, 3.10.1, 4.5.0, 4.17.15, 4.17.19, 4.17.21 und 4.18.1. Die Abdeckung erstreckt sich über die Hauptversionen 1 bis 4, einschließlich der weit verbreiteten 4.17.x-Reihe. Falls Ihre Anwendung auf eine andere Version festgelegt ist, wenden Sie sich bitte an TuxCare, um die Abdeckungsoptionen zu besprechen.
Ja. „Prototype Pollution“ ist die häufigste Kategorie von Lodash-CVEs, und ELS stellt geprüfte Korrekturen für bekannte Sicherheitslücken bereit, die von den abgedeckten Versionen betroffen sind. Zudem werden neue Patches bereitgestellt, sobald neue CVEs bekannt gegeben werden. Vom ersten Tag an profitiert Ihr Projekt von allen Korrekturen, die bereits für Ihre Version veröffentlicht wurden.
Ja. ELS nutzt npm-Überschreibungen in der Datei „package.json“, um jede Instanz einer abgedeckten Lodash-Version (einschließlich Kopien, die von Paketen eingebunden werden, auf die Sie keinen Einfluss haben) auf das von TuxCare gepflegte Äquivalent umzuleiten. Der TuxCare Patcher kann abgedeckte Versionen erkennen und diese Überschreibungen automatisch vornehmen.
Nein. ELS-Pakete sind direkte Ersatzlösungen für die abgedeckten Versionen und werden über Ihren bestehenden npm-Workflow installiert. Die Einrichtung erfolgt durch einen Eintrag in der .npmrc-Datei und eine Änderung der Abhängigkeiten in der package.json-Datei, gefolgt von einem „npm install“. Sie behalten die gleiche Lodash-API, das gleiche Verhalten und die gleiche Version bei, die Ihre Anwendung bereits erwartet.
Ja. ELS-Pakete werden über npm aus der TuxCare-Registry geladen, sodass sie überall dort funktionieren, wo npm verfügbar ist. Dazu gehören Docker-Builds, CI/CD-Pipelines und bestehende Bereitstellungsworkflows. Das Registry-Token wird automatisch aus der Datei .npmrc Ihres Projekts ausgelesen.
ELS wurde entwickelt, um die Anforderungen zur Behebung von Sicherheitslücken im Rahmen von Rahmenwerken wie SOC 2, PCI DSS, HIPAA, NIS2, DORA und CRA zu erfüllen. Patches werden im Rahmen eines vertraglich festgelegten SLA von einem namentlich genannten Anbieter bereitgestellt, wodurch Auditoren einen dokumentierten Weg zur Behebung einer ansonsten nicht gewarteten Abhängigkeit erhalten.
Das hängt von Ihrem Zeitplan und Ihrer Risikobereitschaft ab. Mit ELS haben Sie die Wahl und geraten nicht in eine Notlage. Die Entfernung von Lodash würde bedeuten, dass gemeinsam genutzte Hilfsfunktionen und möglicherweise Tausende von Aufrufstellen angepasst werden müssten, während ELS dafür sorgt, dass betroffene Versionen über npm sofort gepatcht werden. Viele Teams nutzen ELS, um bereits jetzt sicher und konform zu bleiben, und modernisieren dann entweder gezielt oder gar nicht.