

Protéger les dépendances Lodash qui ne sont plus prises en charge sans avoir à mettre en place un projet de remplacement perturbateur
Les responsables de Lodash ne publient des correctifs que pour la version 4.x actuelle. Le service « Endless Lifecycle Support » réintègre les correctifs de sécurité dans les versions 1.x à 4.x vers lesquelles vous ne pouvez pas effectuer de mise à jour, sans qu’aucune modification du code ne soit nécessaire.

Parlez-nous
N'hésitez pas à nous poser vos questions concernant la couverture, les accords de niveau de service (SLA), les tarifs ou tout autre sujet.


Versions de Lodash prises en charge
Plus pris en charge depuis la version «
» de septembre 2013
 Couverture assurée par ELS
Prise en charge interrompue depuis l'
, janvier 2015
Couverture assurée par ELS
Plus pris en charge depuis la version «
» de janvier 2016
Couverture assurée par ELS
Plus pris en charge depuis la version «
» de février 2015
Couverture assurée par ELS
Prise en charge interrompue depuis la version «
» de février 2018
Couverture assurée par ELS
Non pris en charge depuis l'
, avril 2018
Couverture assurée par ELS
N'est plus pris en charge depuis le
juillet 2020
Couverture assurée par ELS
Plus pris en charge depuis le
août 2020
Couverture assurée par ELS
Non pris en charge depuis la version «
» du 21 janvier 2026
Couverture assurée par ELS
⚠️ Date de fin de vie (EOL)
Non publiée
par le fournisseur
Couverture assurée par ELS
, non pris en charge à partir du
février 2016
Couverture assurée par ELS
*Les dates de fin de vie (EOL) sont basées sur la politique de prise en charge des versions de Lodash
Ce que vous offre ELS

Correctifs de sécurité pour Lodash, dont le développeur d'origine a cessé la maintenance
De la « pollution de prototype » au ReDoS, en passant par les failles d'injection et bien d'autres encore, TuxCare surveille les nouveaux CVE liés à Lodash et fournit des correctifs testés pour neuf versions prises en charge, même lorsqu'il n'est pas possible de remplacer la dépendance.
 Le premier jour
Les correctifs Lodash déjà publiés sont disponibles dès que votre projet se connecte au registre ELS.

Appliquer un correctif à Lodash sans modifier votre code
ELS remplace votre bibliothèque Lodash actuelle par une bibliothèque équivalente gérée par TuxCare, tout en conservant la version et le comportement sur lesquels repose déjà votre application.
ELS fournit des paquets corrigés via le registre npm de TuxCare et couvre à la fois les dépendances directes et transitives. Il s'intègre parfaitement à votre workflow npm existant, depuis les modifications apportées au fichier package.json jusqu'aux builds Docker et CI/CD.

Un soutien qui résiste à l'examen
de déploiement de correctifs couvert par un SLA: le SLA de déploiement de correctifs de TuxCare aide votre organisation à répondre aux exigences en matière de correction des vulnérabilités imposées par des référentiels et des réglementations tels que SOC 2, NIS2, PCI DSS, HIPAA, DORA et la CRA.
Garanties d'assistance pour les entreprises
ELS est conçu pour une utilisation en entreprise, avec des conditions d'assistance commerciale et des protections contractuelles adaptées aux organisations qui ont besoin de plus qu'une simple maintenance communautaire assurée dans la mesure du possible.
Ajouter des paquets Lodash modifiés via npm sans avoir à modifier le code de l'application
Configurez le registre npm de TuxCare, mettez à jour vos références de paquets, puis réinstallez les dépendances de votre projet.
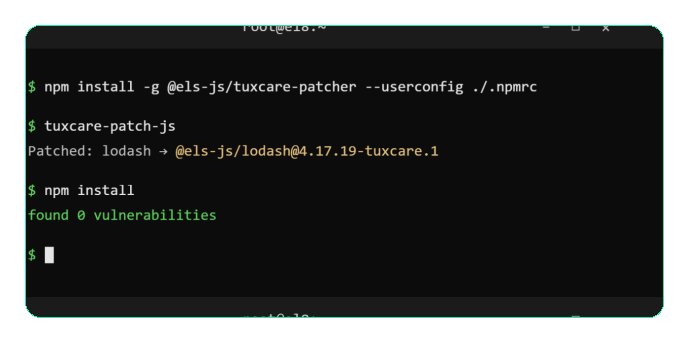
Une introduction à la sécurité avec Lodash
Commencez par appliquer les correctifs existants pour votre version prise en charge et restez protégé à mesure que de nouvelles vulnérabilités sont révélées.
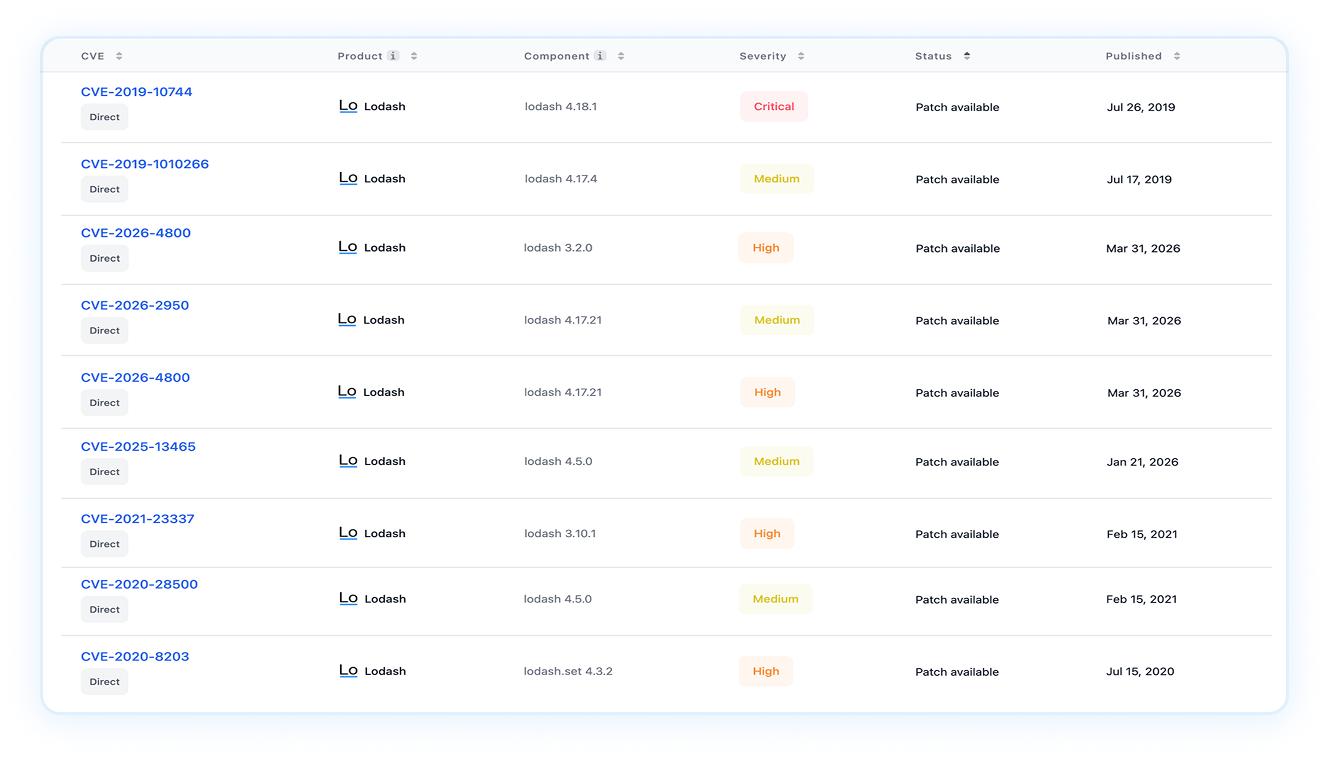
Demandez conseil à un expert en correctifs CVE pour Lodash
Discutez des versions concernées qui figurent dans votre arborescence de dépendances et de la manière de les remplacer par des paquets maintenus.

Comment cela fonctionne-t-il ?

Nous intégrons de nouveaux projets et mettons en place un suivi automatisé des CVE 24 heures sur 24, 7 jours sur 7, en surveillant les avis de sécurité de la NVD, des fournisseurs, de GitHub et d'autres sources.

Une fois les CVE détectés, nous rétroportons les correctifs en amont à l'aide d'une automatisation algorithmique assistée par l'IA, accompagnée d'une validation par un expert.

Les correctifs sont compilés dans un format binaire, testés de manière approfondie (intégrité, fonctionnalité et régression), signés et déployés dans les dépôts ELS.

Vos gestionnaires de paquets, outils de construction ou orchestrateurs vérifient la présence de mises à jour, puis les extraient et les installent automatiquement.
Comment les équipes utilisent ELS

Désactiver le scanner «
»
⚠️ Le problème :
De nombreuses applications dépendent de différentes versions de Lodash, notamment d'anciennes versions 3.x et 4.17.x, qui ne peuvent pas toutes être mises à jour en toute sécurité en même temps.
🔄 Le tour :
ELS applique des correctifs à chaque version concernée de manière indépendante, ce qui permet aux équipes de corriger les vulnérabilités tout en conservant la version exacte requise par chaque application.

Clôturer une constatation d'audit en cours
⚠️ Le problème :
L'audit interne, la norme SOC 2 et les questionnaires clients signalent tous que Lodash n'est plus maintenu, et aucune date de correction ne peut être communiquée, car le projet n'est plus en cours de développement.
🔄 Le tour :
ELS fournit des offres prises en charge par les fournisseurs dans le cadre d'un accord de niveau de service (SLA) contractuel, assorti d'un plan de correction documenté. Les incidents sont résolus et les questionnaires indiquent une conformité aux normes PCI DSS, HIPAA, SOC 2, DORA, NIS2 et CRA.

Modernisez-vous à votre rythme, sans vous laisser dicter par le calendrier du CVE
⚠️ Le problème :
La suppression de Lodash a des répercussions sur les utilitaires partagés, les anciennes interfaces utilisateur et des milliers d'appels. Cela représente un volume de travail de correction des régressions bien trop important pour qu'une feuille de route puisse l'absorber.
🔄 Le tour :
ELS assure la mise à jour des versions couvertes pendant que les équipes dressent l'inventaire de leur utilisation, testent des alternatives et procèdent à la modernisation selon un calendrier qui préserve la stabilité – ou bien, si elles ne le font pas, elles continuent de bénéficier de la couverture.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux paquets npm tels que Lodash. Un seul partenaire, une couverture complète de la pile.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans l'écosystème open source dont il assure la sécurité, des paquets Lodash et npm à Linux, et bien au-delà.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes
Fin de vie de .NET 6 : quelles conséquences pour votre entreprise en 2026 ?
Principaux enseignements .NET 7 n'est plus pris en charge - migrer vers une version prise en charge...

Fin de vie de .NET 8 : dates clés, risques et mesures à prendre dès maintenant
Principaux enseignements .NET 6 a atteint sa fin de vie le 12 novembre 2024, laissant les systèmes...
Alerte de sécurité critique concernant .NET : la vulnérabilité CVE-2025-24070 affecte .NET 6 malgré...
Notre équipe de recherche en sécurité a constaté que la vulnérabilité récemment révélée...
Lodash ne bénéficie plus de correctifs. Vos applications, elles, peuvent toujours en bénéficier.
Bénéficiez de correctifs CVE réguliers pour les paquets Lodash 1.x–4.x pris en charge via le workflow npm que vous utilisez déjà.
Une question ?
Foire aux questions
Non. Lodash n'a pas publié de nouvelle version depuis la version 4.17.21 en 2021, et aucune version 5 de Lodash n'a été annoncée. La bibliothèque reste l'un des paquets npm les plus téléchargés, mais les nouvelles vulnérabilités ne sont plus corrigées en amont. Le service « Endless Lifecycle Support » (ELS) de TuxCare fournit des correctifs CVE continus pour neuf versions couvertes de Lodash, allant des versions 1.x à 4.x.
Remplacez votre package Lodash par un équivalent prêt à l'emploi et corrigé sur le plan de la sécurité, plutôt que de le refactoriser. TuxCare ELS fournit des versions maintenues des versions de Lodash couvertes via son registre npm : il vous suffit d'ajouter deux lignes à votre fichier .npmrc, de mettre à jour votre fichier package.json (manuellement ou à l'aide de l'outil automatisé TuxCare Patcher), puis d'exécuter la commande npm install. Aucun appel d'utilitaire, aucune importation ni aucun changement de logique applicative ne sont nécessaires.
ELS couvre neuf versions de Lodash : 1.3.1, 2.4.2, 3.2.0, 3.10.1, 4.5.0, 4.17.15, 4.17.19, 4.17.21 et 4.18.1. La couverture s'étend aux versions majeures 1 à 4, y compris la série 4.17.x largement déployée. Si votre application utilise une version différente, contactez TuxCare pour discuter des options de couverture.
Oui. La pollution des prototypes constitue la catégorie la plus courante de CVE dans Lodash, et ELS fournit des correctifs testés pour les vulnérabilités connues affectant les versions prises en charge. De plus, de nouveaux correctifs sont proposés à mesure que de nouvelles CVE sont divulguées. Dès le premier jour, votre projet bénéficie de tous les correctifs déjà intégrés pour votre version.
Oui. ELS utilise des règles de remplacement npm dans le fichier package.json pour rediriger chaque occurrence d’une version de Lodash couverte (y compris les copies importées par des paquets sur lesquels vous n’avez aucun contrôle) vers l’équivalent géré par TuxCare. L’outil TuxCare Patcher est capable de détecter les versions couvertes et d’écrire automatiquement ces règles de remplacement.
Non. Les paquets ELS remplacent directement les versions prises en charge et s'installent via votre workflow npm existant. La configuration se résume à ajouter une entrée dans le fichier .npmrc et à remplacer la dépendance dans le fichier package.json, puis à exécuter la commande « npm install ». Vous conservez ainsi la même API Lodash, le même comportement et la même version que ceux auxquels votre application est déjà habituée.
Oui. Les paquets ELS sont installés via npm à partir du registre TuxCare ; ils fonctionnent donc partout où npm est disponible. Cela inclut les builds Docker, les pipelines CI/CD et les workflows de déploiement existants. Le jeton du registre est lu automatiquement à partir du fichier .npmrc de votre projet.
ELS est conçu pour répondre aux exigences en matière de correction des vulnérabilités dans le cadre de référentiels tels que SOC 2, PCI DSS, HIPAA, NIS2, DORA et la CRA. Les correctifs sont fournis dans le cadre d'un accord de niveau de service (SLA) contractuel par un fournisseur désigné, offrant ainsi aux auditeurs une feuille de route documentée pour la correction d'une dépendance qui, sans cela, ne ferait l'objet d'aucune maintenance.
Tout dépend de votre calendrier et de votre tolérance au risque. ELS vous permet d'en faire un choix plutôt qu'une solution d'urgence. Supprimer Lodash implique de modifier des utilitaires partagés et potentiellement des milliers d'endroits où il est appelé, tandis qu'ELS assure la mise à jour immédiate des versions concernées via npm. De nombreuses équipes utilisent ELS pour garantir leur sécurité et leur conformité dès maintenant, puis modernisent leurs systèmes de manière réfléchie, voire pas du tout.