

Mantén seguras las compilaciones de Webpack fijadas sin tener que reescribir tu configuración ni actualizar tu cadena de cargadores
El servicio «Endless Lifecycle Support» ofrece correcciones de CVE para versiones de webpack que ya no reciben soporte, abarcando tanto el empaquetador como las dependencias que aún se utilizan para desarrollar interfaces de usuario heredadas, sistemas de diseño, herramientas internas y paquetes de producción.

Hable con nosotros
Pregunta sobre la cobertura, los acuerdos de nivel de servicio (SLA), los precios o cualquier otro tema.


-
webpack 5.50.0
 Cubierto por ELS
-
webpack 5.55.0
Cubierto por ELS
-
webpack 5.76.1
Cubierto por ELS
-
webpack 5.88.2
Cubierto por ELS
-
webpack 5.94.0
Cubierto por ELS
Webpack corrige los problemas de seguridad únicamente en su versión más reciente, la 5.x, y no se ha lanzado ninguna actualización de webpack 4 desde la versión 4.47.0 en septiembre de 2023.
ELS cierra esa brecha sin forzar una actualización del empaquetador.
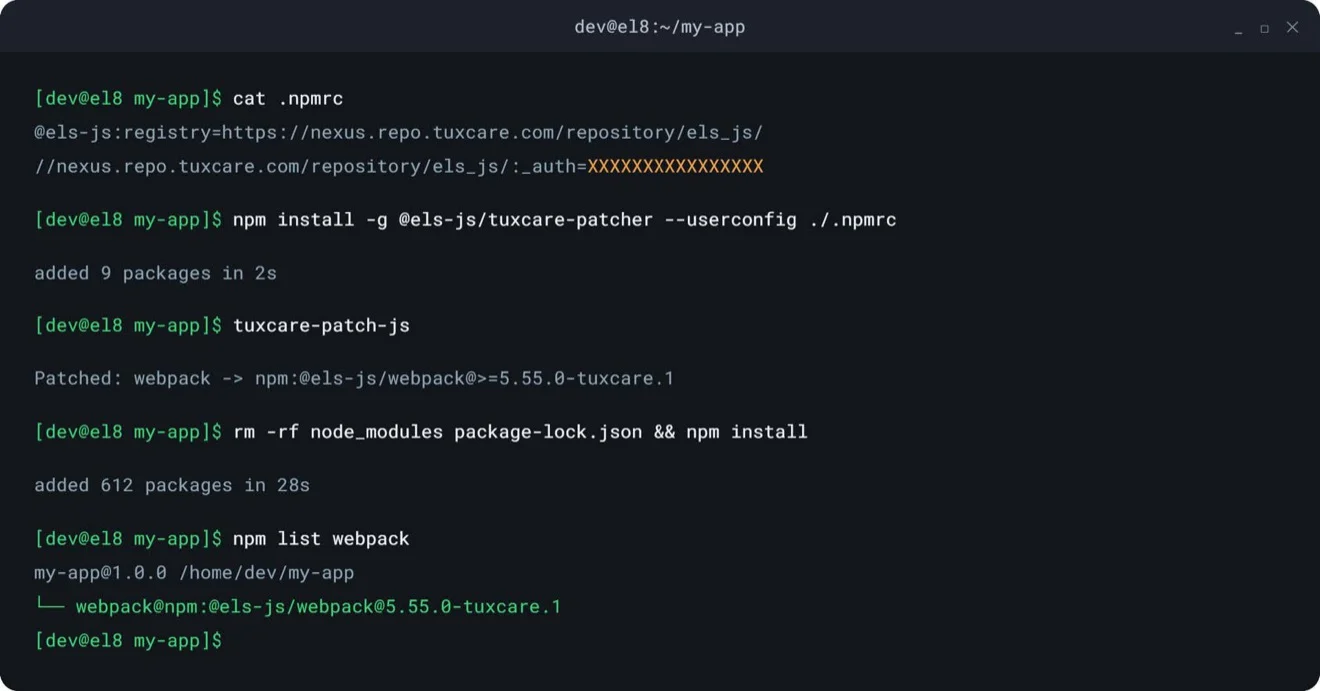
Tres pasos para una compilación de Webpack con parches
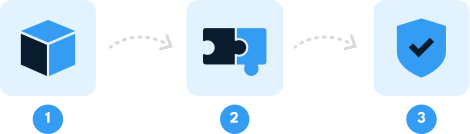
Añade el registro de TuxCare al de tu proyecto .npmrc, sustituye la dependencia de Webpack por la correspondiente @els-js Instala el paquete manualmente o con el TuxCare Patcher y vuelve a instalarlo. Comprueba el paquete con npm list, y a continuación ejecuta la compilación exactamente igual que antes.
Lo que obtienes con ELS

Correcciones de CVE para webpack fuera de soporte
Cuando se da a conocer una nueva vulnerabilidad de Webpack, TuxCare la investiga, aplica el parche, realiza pruebas de regresión y distribuye una solución lista para usar para tu versión de Webpack cubierta, de modo que un CVE público nunca se convierta en una ventana de exposición abierta en tu proceso de compilación o en tus paquetes distribuidos.
 El primer día
ELS te permite acceder a las correcciones disponibles para las vulnerabilidades CVE conocidas que afectan a las versiones de Webpack incluidas en la cobertura y a sus dependencias.

Pásate por aquí.
No lo reconstruyas.
ELS sustituye los paquetes de Webpack vulnerables por equivalentes seguros y compatibles en cuanto a versión. Tus cargadores, complementos, configuración y resultados de compilación funcionan exactamente igual que antes. Sin cambios en el código ni migración de marcos de trabajo.
ELS se instala a través de npm con un cambio en el registro y en las dependencias, y un bloque de anulaciones detecta el webpack incorporado de forma transitiva por las interfaces de línea de comandos y los plantillas de inicio, y se ejecuta en cualquier lugar donde funcione Node.js:
local, ejecutores de CI, Docker, x86_64 y arm64.

Un apoyo que resiste el escrutinio

Entrega de parches de «
» con garantía de servicio (SLA)
El acuerdo de nivel de servicio (SLA) de TuxCare para la distribución de parches te ayuda a cumplir con los requisitos de corrección de vulnerabilidades establecidos por SOC 2, FedRAMP, PCI DSS, HIPAA, DORA y la CRA.

Asistencia para empresas: Garantías de «
»
Condiciones comerciales y garantías contractuales diseñadas para organizaciones que necesitan algo más que un mantenimiento comunitario «con el máximo esfuerzo».
Pregunta a un especialista en seguridad de Webpack
Hablemos de ampliar la cobertura de seguridad de las compilaciones de Webpack de las que dependen tus aplicaciones, desde los requisitos de implementación y cumplimiento normativo hasta la aplicación de parches para vulnerabilidades CVE y los precios.

ar de forma segura un webpack heredado sin tener que recompilar el front-end
Incorpora ELS a tu entorno actual, conserva la configuración, los complementos, los cargadores y los scripts de compilación de los que dependen tus aplicaciones, y aborda los riesgos de seguridad mientras la modernización avanza al ritmo que mejor se adapte a tu equipo.
-
 No hay ninguna actualización de emergencia.
-
 No es necesario volver a compilar la configuración.
-
 No dependes de correcciones de versiones anteriores que nunca llegarán a tu versión fijada.
Compatible con cualquier entorno en el que se ejecute Node.js:
 Docker
 npm
Una introducción a la seguridad en Webpack
Empieza por aplicar las correcciones ya disponibles para tu versión cubierta y mantén la protección a medida que se publiquen nuevas actualizaciones.
| CVE | Producto | Componente | Severidad | Estado | Publicado |
|---|---|---|---|---|---|
| CVE-2026-2739 Transitivo | webpack | webpack 3.3.0 | Medio | No es vulnerable | |
| CVE-2025-68458 Directo | webpack | webpack 5.55.0 | Bajo | No es vulnerable | |
| CVE-2025-68458 Directo | webpack | webpack 5.94.0 | Bajo | Hay un parche disponible | |
| CVE-2025-68157 Directo | webpack | webpack 5.94.0 | Bajo | Hay un parche disponible | |
| CVE-2024-43788 Directo | webpack | webpack 5.55.0 | Medio | Hay un parche disponible | |
| CVE-2023-28154 Directo | webpack | webpack 5.50.0 | Crítica | Hay un parche disponible |
¿Cómo funciona?

Incorporamos nuevos proyectos y realizamos un seguimiento automatizado de CVE 24/7, supervisando el NVD, los avisos de seguridad de proveedores y GitHub, y otras fuentes.

Una vez detectadas las CVE, realizamos un backport de las correcciones mediante automatización algorítmica y asistida por IA, con validación experta para garantizar la precisión.

Los parches se compilan en formato binario, se someten a pruebas exhaustivas (de integridad, funcionalidad y regresión), se firman y se despliegan en los repositorios de ELS.

Sus gestores de paquetes, herramientas de compilación u orquestadores buscan actualizaciones y las extraen e instalan automáticamente.
Cómo utilizan los equipos el ELS

Cerrar la ventana de exposición a CVE en la cadena de compilación
⚠️ La restricción:
Un escáner de vulnerabilidades detecta una versión fija de Webpack en una interfaz de usuario orientada al cliente, un sistema de diseño compartido o una herramienta interna. Webpack solo aplica parches a su versión más reciente, y actualizarla implica volver a probar todos los cargadores y complementos de la cadena.
🔄 El turno:
ELS vuelve a ofrecer a las versiones de Webpack cubiertas una vía comercial para la aplicación de parches de seguridad. Las correcciones se retroaplican y se prueban minuciosamente, lo que ayuda a los equipos a subsanar las vulnerabilidades sin tener que programar una actualización de emergencia del empaquetador.

Resolver una observación de auditoría pendiente
⚠️ La restricción:
Una auditoría interna, una evaluación SOC 2, una revisión de la norma PCI DSS o un cuestionario de seguridad para clientes puede detectar una versión de Webpack que no está compatible. La afirmación «solo es una dependencia de compilación» rara vez resuelve el problema detectado, sobre todo cuando el código de ejecución de Webpack se envía al navegador.
🔄 El turno:
ELS ofrece cobertura de seguridad continua para las versiones de Webpack que cumplan los requisitos, en condiciones comerciales. Los equipos de cumplimiento normativo obtienen soluciones documentadas, mientras que los desarrolladores disponen del tiempo necesario para modernizar el código sin introducir riesgos innecesarios en las versiones.

Modernízate a tu propio ritmo
⚠️ La restricción:
Una versión fija de Webpack suele estar oculta tras cargadores bifurcados, una configuración inicial eliminada, complementos personalizados y una lógica de compilación que no ha sido desarrollada por tu equipo. Actualizarla puede alterar los hash, los identificadores de módulos y la gestión de recursos, lo que puede afectar al vaciado de la caché, a la reproducibilidad de las compilaciones y a la integración continua (CI).
🔄 El turno:
ELS protege la versión de webpack que ya genera tus paquetes sin alterar el funcionamiento de la compilación. Tu equipo dispone así de más margen de maniobra para planificar, probar y completar la modernización, mientras que las compilaciones heredadas siguen estando actualizadas, son compatibles y se mantienen estables.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare protege los componentes esenciales mucho después de que finalice el soporte del desarrollador original, desde el núcleo de Linux hasta las herramientas de compilación de JavaScript como webpack. Un único socio, cobertura completa de toda la pila.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en los proyectos de código abierto que protege, desde herramientas de compilación de JavaScript hasta Linux, y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada
Las 5 mejores herramientas de gestión de parches en 2026: análisis completo
Conclusiones clave: Las herramientas de gestión de parches suelen parecer muy similares en cuanto a su lista de funciones, pero…

La vulnerabilidad CVE-2026-98276 se corrigió en el código fuente original. A continuación, un servidor se bloqueó 12 veces.
Ya están disponibles los parches sin reinicio de KernelCare para CVE-2026-98276 en EL 8 y 9. TuxCare ha…
La vulnerabilidad que permitía eludir la autenticación SSH y que existía entre OpenSSH y musl (CVE-2026-123158)
Puntos clave: Una contraseña de entre 257 y 1024 bytes permite iniciar sesión en cualquier sistema que utilice únicamente claves…
Protege tus versiones de webpack que ya no reciben soporte
Habla con nuestro equipo sobre cómo proteger las versiones fijadas de Webpack sin tener que realizar una actualización forzada, una reescritura arriesgada de la configuración ni esperar a que se apliquen correcciones del desarrollador original que nunca se retroaportarán.
Pregúntenos
Preguntas frecuentes
El equipo de webpack nunca ha publicado una fecha oficial de fin de soporte, pero en la práctica webpack 4 está obsoleto. Su última versión fue la 4.47.0 en septiembre de 2023, y no se han añadido correcciones de seguridad. npm aún conserva la etiqueta webpack-4, que apunta a esa versión, razón por la cual algunos equipos asumen que se mantiene. webpack 4 también sigue utilizando el algoritmo de hash md4, que falla en Node.js 17 y versiones posteriores con OpenSSL 3, a menos que se utilice la opción de proveedor heredado.
ELS actualmente cubre webpack 5.50.0, 5.55.0, 5.76.1, 5.88.2 y 5.94.0, junto con versiones seleccionadas de webpack-dev-server desde la 2.7.1 hasta la 4.15.2 y las dependencias cubiertas elegibles. Se pueden agregar versiones adicionales según cambien los requisitos del cliente. Comuníquese con TuxCare para consultar la cobertura de una versión no incluida en la lista.
Webpack 5 sigue en desarrollo activo, pero las correcciones de seguridad se incluyen en las nuevas versiones del paquete en lugar de incorporarse a todas las versiones anteriores de la serie 5.x. Incluso la versión más reciente cubierta presenta avisos de seguridad pendientes: CVE-2025-68157 y CVE-2025-68458, ambas publicadas en febrero de 2026, solo se corrigen en las versiones 5.104.0 y 5.104.1, y afectan a todas las versiones a partir de la 5.49.0 cuando se habilita experiments.buildHttp. Por lo tanto, un proyecto con esta vulnerabilidad tiene tres opciones: actualizar, mantener una bifurcación privada o utilizar soporte extendido comercial.
A veces llega a producción. CVE-2024-43788, corregido en la versión 5.94.0, era un mecanismo de manipulación del DOM en el código de ejecución de webpack que podía provocar XSS en páginas que servían archivos generados por webpack, y los investigadores de seguridad demostraron una vulnerabilidad funcional en Canvas LMS. CVE-2023-28154, corregido en la versión 5.76.0, permitía el acceso a objetos entre dominios durante el análisis. Los escáneres y auditores también detectan dependencias de desarrollo no compatibles, independientemente de dónde se ejecuten.
Con TuxCare ELS, configure el registro npm de TuxCare, reemplace su dependencia de webpack con el paquete @els-js/webpack correspondiente, agregue una entrada de anulaciones, reinstale sus dependencias y verifique el resultado con npm list. El parcheador de TuxCare también puede detectar las versiones de webpack compatibles y actualizar automáticamente las dependencias y anulaciones relevantes.
No. Los paquetes ELS son reemplazos que coinciden con la versión y están diseñados para preservar el comportamiento de la versión de webpack que ya usa tu proyecto. Tus puntos de entrada, cargadores, complementos, reglas de salida, configuraciones de optimización y scripts npm pueden permanecer intactos. La implementación requiere la configuración del registro y las dependencias, en lugar de reescribir la configuración, y los paquetes son compatibles con Docker, por lo que se integran fácilmente en entornos de compilación y CI en contenedores.
La actualización es la opción preferida a largo plazo cuando tu proyecto está listo. En la práctica, una actualización de webpack también puede requerir actualizaciones de Node.js, la CLI de webpack, los complementos, los cargadores y las opciones de configuración obsoletas, y puede modificar el hash, los ID de los módulos o el manejo de recursos de forma que afecte a la invalidación de la caché y a las compilaciones reproducibles. ELS mantiene una versión parcheada mientras tu equipo planifica y prueba esos cambios según un cronograma manejable.