

Sorgen Sie für die Sicherheit Ihrer festgelegten Webpack -Builds, ohne Ihre Konfiguration umschreiben oder Ihre Loader-Kette aktualisieren zu müssen
„Endless Lifecycle Support“ bietet CVE-Korrekturen für nicht mehr unterstützte Versionen von Webpack und deckt dabei den Bundler sowie Abhängigkeiten ab, die nach wie vor für die Erstellung von älteren Frontends, Designsystemen, internen Tools und Produktions-Bundles verwendet werden.
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


-
webpack 5.50.0
 Von ELS abgedeckt
-
webpack 5.55.0
Von ELS abgedeckt
-
webpack 5.76.1
Von ELS abgedeckt
-
webpack 5.88.2
Von ELS abgedeckt
-
webpack 5.94.0
Von ELS abgedeckt
webpack behebt Sicherheitslücken nur in der neuesten Version 5.x, und webpack 4 wurde seit Version 4.47.0 im September 2023 nicht mehr veröffentlicht.
ELS schließt diese Lücke, ohne ein Bundler-Upgrade zu erzwingen.
Drei Schritte zu einem gepatchten Webpack-Build
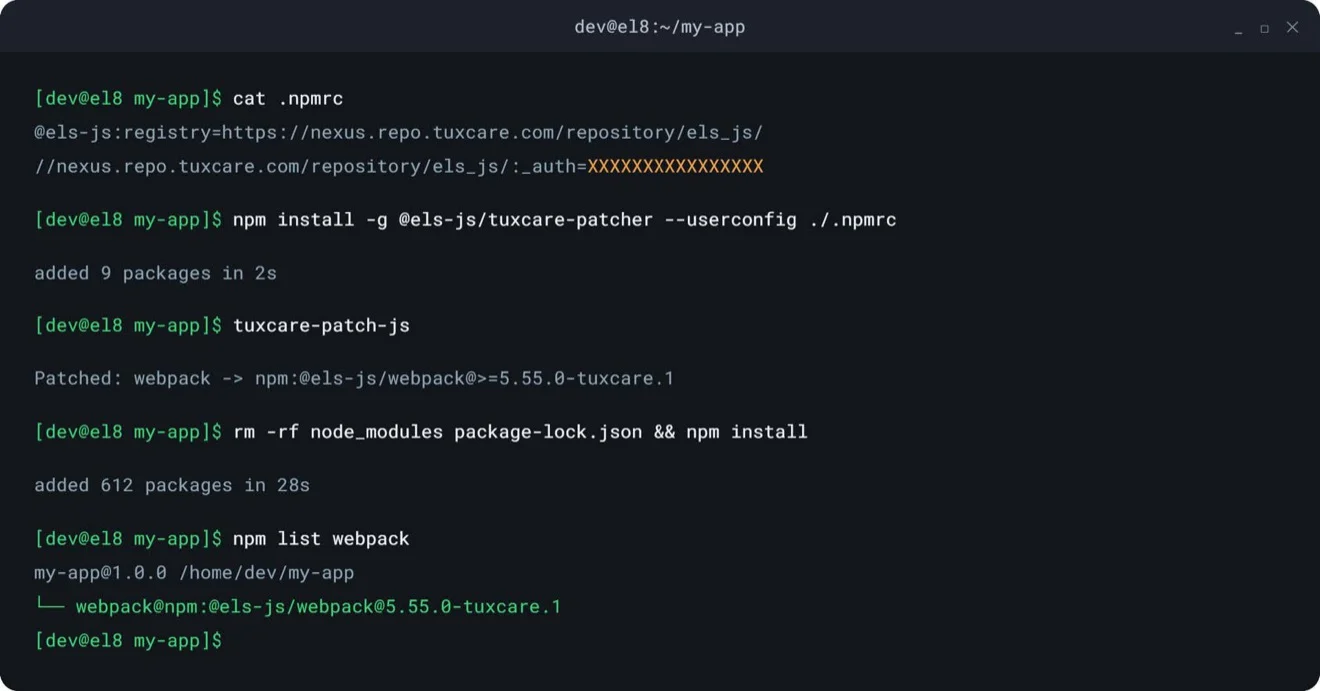
Fügen Sie die TuxCare-Registry zu Ihrem Projekt hinzu .npmrc, ersetze die Webpack-Abhängigkeit durch die entsprechende @els-js Paket manuell oder mit dem TuxCare Patcher installieren und neu installieren. Überprüfen Sie das Paket mit npm list, und führen Sie dann Ihren Build genau wie zuvor aus.
Was Sie bei ELS erhalten

CVE-Korrekturen für Webpack, dessen Support abgelaufen ist
Wenn eine neue Webpack-Sicherheitslücke bekannt wird, untersucht TuxCare diese, entwickelt einen Patch, führt Regressionstests durch und stellt eine sofort einsetzbare Lösung für Ihre abgedeckte Webpack-Version bereit, damit eine öffentlich gemeldete CVE niemals zu einer Sicherheitslücke in Ihrer Build-Pipeline oder Ihren ausgelieferten Bundles wird.
 Am ersten Tag
Mit ELS erhalten Sie Zugriff auf vorhandene Korrekturen für bekannte CVEs, die Ihre abgedeckten Webpack-Versionen und deren Abhängigkeiten betreffen.

Schau doch mal vorbei.
Bau nicht neu auf.
ELS ersetzt anfällige Webpack-Pakete durch sichere, versionskompatible Alternativen. Ihre Loader, Plugins, Konfigurationen und Build-Ergebnisse verhalten sich genau wie zuvor. Keine Codeänderungen, keine Framework-Migration.
ELS lässt sich über npm installieren, wobei eine Änderung der Registry und der Abhängigkeiten erforderlich ist; ein „overrides“-Block fängt das von CLIs und Startern transitiv eingebundene Webpack ab, und das Programm läuft überall dort, wo Node.js läuft:
lokal, CI-Laufprogramme, Docker, x86_64 und arm64.

Unterstützung, die einer Überprüfung standhält

SLA-gestützte Bereitstellung von „
“-Patches
Die SLA von TuxCare zur Bereitstellung von Patches hilft Ihnen dabei, die Anforderungen an die Behebung von Sicherheitslücken gemäß SOC 2, FedRAMP, PCI DSS, HIPAA, DORA und CRA zu erfüllen.

-Garantien für den Unternehmenssupport
Geschäftsbedingungen und vertragliche Schutzmaßnahmen für Unternehmen, denen eine Community-Wartung nach dem „Best-Effort“-Prinzip nicht ausreicht.
Fragen Sie einen Webpack -Sicherheitsexperten
Lassen Sie uns darüber sprechen, wie sich der Sicherheitsumfang für die Webpack-Builds, auf die Ihre Anwendungen angewiesen sind, erweitern lässt – von Implementierungs- und Compliance-Anforderungen bis hin zu CVE-Patches und Preisgestaltung.

Sichern Sie ältere Webpack -
en, ohne Ihr Frontend neu zu erstellen
Ergänzen Sie Ihre bestehende Umgebung um ELS, behalten Sie die Konfiguration, Plugins, Loader und Build-Skripte bei, auf die Ihre Anwendungen angewiesen sind, und beheben Sie Sicherheitsrisiken, während die Modernisierung in einem für Ihr Team geeigneten Tempo voranschreitet.
-
 Kein Notfall-Upgrade.
-
 Es ist kein obligatorischer Konfigurationsneuaufbau erforderlich.
-
 Keine Abhängigkeit von Korrekturen aus vorgelagerten Versionen, die niemals in Ihre festgehaltene Version einfließen werden.
Kompatibel mit jeder Umgebung, in der Node.js ausgeführt wird:
 Docker
 npm
Ein guter Einstieg in die Webpack-Sicherheit
Beginnen Sie mit den bereits verfügbaren Korrekturen für Ihre betroffene Version und bleiben Sie auch bei neuen Sicherheitswarnungen geschützt.
| CVE | Produkt | Komponente | Schweregrad | Status | Veröffentlicht |
|---|---|---|---|---|---|
| CVE-2026-2739 Transitiv | webpack | webpack 3.3.0 | Mittel | Nicht anfällig | |
| CVE-2025-68458 Direkt | webpack | webpack 5.55.0 | Niedrig | Nicht anfällig | |
| CVE-2025-68458 Direkt | webpack | webpack 5.94.0 | Niedrig | Patch verfügbar | |
| CVE-2025-68157 Direkt | webpack | webpack 5.94.0 | Niedrig | Patch verfügbar | |
| CVE-2024-43788 Direkt | webpack | webpack 5.55.0 | Mittel | Patch verfügbar | |
| CVE-2023-28154 Direkt | webpack | webpack 5.50.0 | Kritisch | Patch verfügbar |
Wie funktioniert es?

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.
Wie Teams ELS nutzen

Das Fenster zur Offenlegung von CVE-Schwachstellen in der Build-Chain schließen
⚠️ Die Bindung:
Ein Schwachstellenscanner weist auf eine fest integrierte Webpack-Version in einem kundenorientierten Frontend, einem gemeinsam genutzten Designsystem oder einem internen Tool hin. Webpack stellt nur für seine neueste Version Patches bereit, und ein Upgrade bedeutet, dass jeder Loader und jedes Plugin in der Kette erneut getestet werden muss.
🔄 Die Wende:
ELS bietet für die abgedeckten Webpack-Versionen wieder einen kommerziellen Weg für die Bereitstellung von Sicherheitspatches. Die Korrekturen werden sorgfältig zurückportiert und getestet, sodass Teams Sicherheitslücken beheben können, ohne ein Notfall-Upgrade des Bundlers planen zu müssen.

Einen noch offenen Prüfungsbefund beheben
⚠️ Die Bindung:
Bei einer internen Prüfung, einer SOC-2-Prüfung, einer PCI-DSS-Prüfung oder einem Sicherheitsfragebogen für Kunden wird eine nicht unterstützte Webpack-Version festgestellt. Die Aussage „Es handelt sich nur um eine Build-Abhängigkeit“ reicht selten aus, um diesen Befund auszuräumen, insbesondere wenn Webpack-Laufzeitcode an den Browser übermittelt wird.
🔄 Die Wende:
ELS bietet für berechtigte Webpack-Versionen einen fortlaufenden Sicherheitsschutz zu kommerziellen Konditionen. Compliance-Teams profitieren von dokumentierten Abhilfemaßnahmen, während Entwickler die nötige Zeit gewinnen, um Modernisierungen vorzunehmen, ohne dabei unnötige Release-Risiken einzugehen.

Modernisieren Sie nach Ihrem eigenen Zeitplan
⚠️ Die Bindung:
Eine festgelegte Webpack-Version liegt oft unter forkten Ladern, einer ausgelagerten Starterkonfiguration, benutzerdefinierten Plugins und einer Build-Logik, die nicht von Ihrem Team geschrieben wurde. Ein Upgrade kann sich auf Hash-Werte, Modul-IDs und die Verarbeitung von Assets auswirken und dadurch das Cache-Busting, reproduzierbare Builds und die CI beeinträchtigen.
🔄 Die Wende:
ELS sichert die Webpack-Version, mit der Ihre Bundles bereits erstellt werden, ohne das Verhalten des Build-Prozesses zu verändern. Ihr Team erhält so zusätzlichen Spielraum, um die Modernisierung zu planen, zu testen und abzuschließen, während die alten Builds weiterhin gepatcht, unterstützbar und stabil bleiben.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach dem Ende des Support durch die ursprünglichen Entwickler geschützt bleiben – vom Linux-Kernel bis hin zu JavaScript-Build-Tools wie Webpack. Ein Partner, umfassende Abdeckung über den gesamten Stack.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in die Open-Source-Projekte, die es absichert – von JavaScript-Build-Tools bis hin zu Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Die 5 besten Patch-Management-Tools im Jahr 2026: Umfassender Testbericht
Das Wichtigste auf einen Blick: Patch-Management-Tools sehen in der Funktionsübersicht oft ähnlich aus, aber sie…

CVE-2026-98276 wurde im Upstream behoben. Daraufhin stürzte ein Server zwölf Mal ab.
KernelCare-Patches für CVE-2026-98276 ohne Neustart sind für EL 8 und 9 verfügbar. TuxCare hat…
Die Umgehung der SSH-Authentifizierung zwischen OpenSSH und musl (CVE-2026-123158)
Das Wichtigste auf einen Blick: Mit einem Passwort von 257 bis 1024 Byte kann man sich bei jedem rein schlüssbasierten System anmelden…
Sichern Sie Ihre nicht mehr unterstützten Webpack -Versionen
Sprechen Sie mit unserem Team darüber, wie Sie festgesteckte Webpack-Versionen schützen können, ohne ein erzwungenes Upgrade durchführen zu müssen, eine riskante Konfigurationsumschreibung vorzunehmen oder auf Upstream-Korrekturen zu warten, die niemals zurückportiert werden.
Frage stellen
Häufig gestellte Fragen
Das Webpack-Team hat nie ein offizielles Enddatum veröffentlicht, aber faktisch ist Webpack 4 abgeschlossen. Die letzte Version war 4.47.0 im September 2023, und seitdem wurden keine Sicherheitsupdates mehr bereitgestellt. npm führt weiterhin ein webpack-4-Tag, das auf diese Version verweist, weshalb manche Teams davon ausgehen, dass Webpack 4 noch weiterentwickelt wird. Webpack 4 verwendet außerdem weiterhin MD4-Hashes, die unter Node.js 17 und höher mit OpenSSL 3 fehlschlagen, sofern nicht der Legacy-Provider-Flag verwendet wird.
ELS deckt derzeit webpack 5.50.0, 5.55.0, 5.76.1, 5.88.2 und 5.94.0 sowie ausgewählte Versionen des webpack-dev-server von 2.7.1 bis 4.15.2 und die entsprechenden Abhängigkeiten ab. Weitere Versionen können bei Bedarf hinzugefügt werden. Kontaktieren Sie TuxCare, um die Abdeckung für eine nicht aufgeführte Version zu besprechen.
Webpack 5 wird weiterhin aktiv weiterentwickelt, Sicherheitskorrekturen werden jedoch in neuen Paketversionen ausgeliefert, anstatt in alle älteren 5.x-Versionen integriert zu werden. Selbst die neueste betroffene Version weist offene Upstream-Sicherheitswarnungen auf: CVE-2025-68157 und CVE-2025-68458, beide im Februar 2026 veröffentlicht, sind nur in den Versionen 5.104.0 und 5.104.1 behoben und betreffen alle Versionen ab 5.49.0, wenn `experiments.buildHttp` aktiviert ist. Ein betroffenes Projekt hat daher drei Möglichkeiten: ein Upgrade durchführen, einen privaten Fork pflegen oder kommerziellen erweiterten Support nutzen.
Manchmal gelangt es in die Produktion. CVE-2024-43788, behoben in Version 5.94.0, war ein DOM-Manipulationswerkzeug im Laufzeitcode von Webpack, das zu XSS-Angriffen auf Seiten führen konnte, die von Webpack generierte Dateien auslieferten. Sicherheitsforscher demonstrierten einen funktionierenden Exploit in Canvas LMS. CVE-2023-28154, behoben in Version 5.76.0, ermöglichte den Zugriff auf Objekte über verschiedene Domänen hinweg während des Parsens. Scanner und Prüfer erkennen zudem nicht unterstützte Entwicklungsabhängigkeiten (devDependencies) unabhängig vom Ausführungsort.
Mit TuxCare ELS konfigurieren Sie die TuxCare npm-Registry, ersetzen Ihre Webpack-Abhängigkeit durch das passende @els-js/webpack-Paket, fügen einen Überschreibungseintrag hinzu, installieren Ihre Abhängigkeiten neu und überprüfen das Ergebnis mit `npm list`. Der TuxCare Patcher erkennt außerdem unterstützte Webpack-Versionen und aktualisiert die entsprechenden Abhängigkeiten und Überschreibungen automatisch.
Nein. ELS-Pakete sind versionsgleiche Ersatzpakete, die das Verhalten der bereits in Ihrem Projekt verwendeten Webpack-Version beibehalten. Ihre Einstiegspunkte, Loader, Plugins, Ausgaberegeln, Optimierungseinstellungen und npm-Skripte können weiterhin verwendet werden. Für die Bereitstellung sind lediglich Registry- und Abhängigkeitskonfigurationen erforderlich, nicht jedoch eine Konfigurationsänderung. Die Pakete sind Docker-kompatibel und lassen sich daher problemlos in containerisierte Build- und CI-Umgebungen integrieren.
Ein Upgrade ist die bevorzugte langfristige Vorgehensweise, sobald Ihr Projekt fertig ist. In der Praxis kann ein Webpack-Upgrade auch Aktualisierungen von Node.js, der Webpack-CLI, Plugins, Loadern und veralteten Konfigurationsoptionen erfordern. Zudem können sich Hashing, Modul-IDs oder die Asset-Verarbeitung so ändern, dass Cache-Busting und reproduzierbare Builds beeinträchtigt werden. ELS hält eine gepatchte Version bereit, während Ihr Team diese Änderungen in einem überschaubaren Zeitrahmen plant und testet.