

Mantenha as compilações do Webpack fixadas em segurança sem precisar reescrever sua configuração ou atualizar sua cadeia de carregadores
O Suporte de Ciclo de Vida Ilimitado oferece correções de CVE para versões do webpack que não contam mais com suporte, abrangendo o empacotador e as dependências ainda utilizadas na construção de front-ends legados, sistemas de design, ferramentas internas e pacotes de produção.

Fale conosco
Pergunte sobre a cobertura, os SLAs, os preços ou qualquer outra coisa.


-
webpack 5.50.0
 Coberto pela ELS
-
webpack 5.55.0
Coberto pela ELS
-
webpack 5.76.1
Coberto pela ELS
-
webpack 5.88.2
Coberto pela ELS
-
webpack 5.94.0
Coberto pela ELS
O webpack corrige falhas de segurança apenas em sua versão mais recente da série 5.x, e o webpack 4 não teve nenhuma nova versão lançada desde a 4.47.0, em setembro de 2023.
O ELS preenche essa lacuna sem exigir uma atualização do pacote.
Três etapas para uma compilação do Webpack com correções
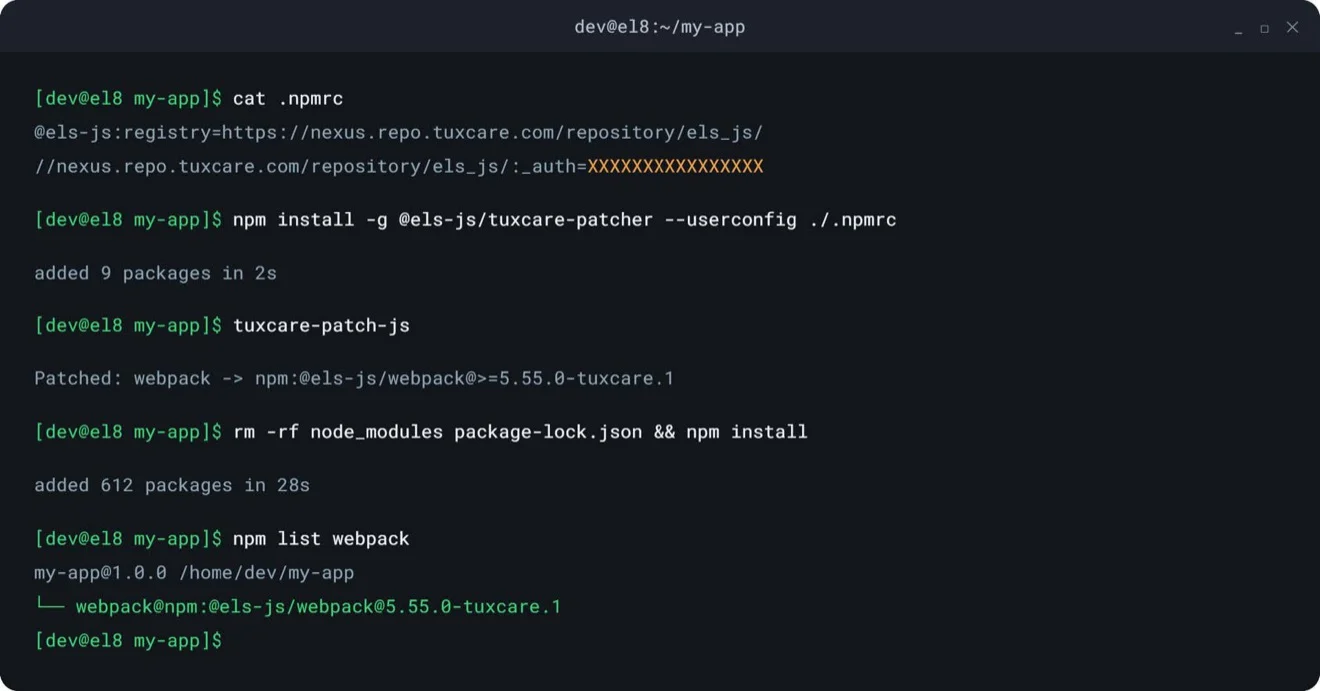
Adicione o registro do TuxCare ao seu projeto .npmrc, substitua a dependência do webpack pela correspondente @els-js Instale o pacote manualmente ou com o TuxCare Patcher e reinstale-o. Verifique o pacote com npm list, em seguida, execute a compilação exatamente como antes.
O que você ganha com a ELS

Correções de CVE para o webpack fora do suporte
Quando uma nova vulnerabilidade do Webpack é divulgada, a TuxCare investiga, aplica correções, realiza testes de regressão e disponibiliza uma correção pronta para uso para a versão do Webpack coberta pelo serviço, de modo que um CVE público nunca se torne uma brecha de segurança em seu pipeline de compilação ou em seus pacotes distribuídos.
 No primeiro dia
O ELS oferece acesso às correções já disponíveis para vulnerabilidades CVE conhecidas que afetam as versões do webpack cobertas pelo serviço e suas dependências.

Dê uma passada por aqui.
Não reconstrua.
O ELS substitui pacotes vulneráveis do webpack por equivalentes seguros e com versões compatíveis. Seus carregadores, plug-ins, configurações e resultados da compilação funcionam exatamente como antes. Sem alterações no código, sem migração de framework.
O ELS é instalado via npm com uma alteração no registro e nas dependências, e um bloco de substituições captura o webpack incluído transitivamente por CLIs e starters, podendo ser executado em qualquer lugar onde o Node.js funcione:
local, executáveis do CI, Docker, x86_64 e arm64.

Suporte que resiste à análise

Entrega de patches do
com suporte do SLA
O SLA de entrega de patches da TuxCare ajuda você a atender às expectativas de correção de vulnerabilidades previstas nas normas SOC 2, FedRAMP, PCI DSS, HIPAA, DORA e CRA.

Suporte Empresarial
Garantias
Termos comerciais e proteções contratuais criados para organizações que precisam de mais do que uma manutenção comunitária baseada no princípio do “melhor esforço”.
Consulte um especialista em segurança do Webpack
Vamos falar sobre como ampliar a cobertura de segurança para as compilações do webpack das quais suas aplicações dependem, desde requisitos de implementação e conformidade até a aplicação de patches para vulnerabilidades CVE e preços.

Proteja o webpack legado
sem precisar recompilar seu front-end
Adicione o ELS ao seu ambiente atual, mantenha a configuração, os plug-ins, os carregadores e os scripts de compilação dos quais suas aplicações dependem e lide com os riscos de segurança enquanto a modernização avança em um ritmo adequado para sua equipe.
-
 Não há atualização de emergência.
-
 Não é necessária uma recompilação obrigatória da configuração.
-
 Não há dependência de correções do upstream que nunca chegarão à sua versão fixada.
Compatível com qualquer ambiente que execute o Node.js:
 Docker
 npm
Uma introdução à segurança do Webpack
Comece com as correções já disponíveis para a sua versão coberta e mantenha-se protegido à medida que novas divulgações forem surgindo.
| CVE | Produto | Componente | Gravidade | Status | Publicado |
|---|---|---|---|---|---|
| CVE-2026-2739 Transitivo | webpack | webpack 3.3.0 | Médio | Não vulnerável | |
| CVE-2025-68458 Direto | webpack | webpack 5.55.0 | Baixo | Não vulnerável | |
| CVE-2025-68458 Direto | webpack | webpack 5.94.0 | Baixo | Patch disponível | |
| CVE-2025-68157 Direto | webpack | webpack 5.94.0 | Baixo | Patch disponível | |
| CVE-2024-43788 Direto | webpack | webpack 5.55.0 | Médio | Patch disponível | |
| CVE-2023-28154 Direto | webpack | webpack 5.50.0 | Crítico | Patch disponível |
Como funciona?

Incorporamos novos projetos e disponibilizamos o rastreamento automatizado de CVEs 24 horas por dia, 7 dias por semana – monitorando os alertas de segurança do NVD, dos fornecedores, do GitHub e de outras fontes.

Assim que as vulnerabilidades (CVEs) são detectadas, implementamos as correções do código-fonte original por meio de automação algorítmica e assistida por IA, com validação por especialistas para garantir a precisão.

Os patches são compilados em formato binário, passam por testes exaustivos (de integridade, funcionalidade e regressão), são assinados e implantados nos repositórios do ELS.

Seus gerenciadores de pacotes, ferramentas de compilação ou orquestradores verificam se há atualizações e, em seguida, as baixam e instalam automaticamente.
Como as equipes utilizam o ELS

Fechar a janela de exposição a vulnerabilidades CVE na cadeia de compilação
⚠️ A restrição:
Um verificador de vulnerabilidades identifica uma versão fixada do webpack em um front-end voltado para o cliente, em um sistema de design compartilhado ou em uma ferramenta interna. O webpack aplica correções apenas à sua versão mais recente, e atualizar para essa versão significa testar novamente todos os carregadores e plug-ins da cadeia.
🔄 A vez:
O ELS oferece novamente às versões do Webpack cobertas uma via comercial para a aplicação de patches de segurança. As correções são cuidadosamente adaptadas para versões anteriores e testadas, ajudando as equipes a corrigir vulnerabilidades sem precisar programar uma atualização de emergência do bundler.

Resolver uma constatação de auditoria pendente
⚠️ A restrição:
Uma auditoria interna, uma avaliação SOC 2, uma análise PCI DSS ou um questionário de segurança do cliente identifica uma versão do Webpack sem suporte. A afirmação “É apenas uma dependência de compilação” raramente resolve a constatação, especialmente quando o código de tempo de execução do Webpack é enviado ao navegador.
🔄 A vez:
A ELS oferece cobertura de segurança contínua para versões elegíveis do webpack sob condições comerciais. As equipes de conformidade contam com medidas corretivas documentadas, enquanto os desenvolvedores ganham o tempo necessário para modernizar o código sem introduzir riscos desnecessários nas versões.

Modernize no seu próprio ritmo
⚠️ A restrição:
Uma versão fixa do Webpack geralmente está por trás de carregadores bifurcados, uma configuração inicial removida, plug-ins personalizados e uma lógica de compilação que não foi criada pela sua equipe. A atualização pode alterar o hash, os IDs dos módulos e o tratamento de recursos, prejudicando a limpeza do cache, as compilações reproduzíveis e a integração contínua (CI).
🔄 A vez:
O ELS protege a versão do webpack que já está gerando seus pacotes, sem alterar o comportamento da compilação. Sua equipe ganha mais tempo para planejar, testar e concluir a modernização, enquanto as compilações legadas permanecem atualizadas, com suporte e estáveis.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém os componentes essenciais protegidos muito tempo depois que o suporte do desenvolvedor original chega ao fim, desde o kernel do Linux até ferramentas de compilação de JavaScript, como o webpack. Um único parceiro, cobertura completa de toda a pilha.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe nos projetos de código aberto que protege, desde ferramentas de compilação de JavaScript até o Linux, e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
As 5 melhores ferramentas de gerenciamento de patches em 2026: análise completa
Principais conclusões: As ferramentas de gerenciamento de patches costumam parecer muito semelhantes quando se analisa a lista de recursos, mas elas…

A vulnerabilidade CVE-2026-98276 foi corrigida no código-fonte original. Em seguida, um servidor travou 12 vezes.
Os patches sem reinicialização da KernelCare para o CVE-2026-98276 já estão disponíveis para o EL 8 e 9. A TuxCare...
A falha de autenticação SSH que existia entre o OpenSSH e o musl (CVE-2026-123158)
Principais conclusões: Uma senha de 257 a 1.024 bytes permite o acesso a qualquer sistema que utilize apenas chave…
Proteja suas versões do webpack que não são mais suportadas
Converse com nossa equipe sobre como proteger versões fixadas do Webpack sem precisar fazer uma atualização forçada, uma reescrita arriscada da configuração ou ficar esperando por correções do código-fonte que nunca serão adaptadas para versões anteriores.
Faça uma pergunta para nós
Perguntas frequentes
A equipe do webpack nunca divulgou uma data oficial de fim de vida útil (EOL), mas, na prática, o webpack 4 está descontinuado. Sua última versão foi a 4.47.0, lançada em setembro de 2023, e nenhuma correção de segurança foi lançada desde então. O npm ainda mantém uma tag “webpack-4” apontando para essa versão, e é por isso que algumas equipes presumem que ela ainda seja mantida. O webpack 4 também ainda usa o hash MD4, o que falha no Node.js 17 e versões posteriores com o OpenSSL 3, a menos que seja executado com o sinalizador “legacy provider”.
Atualmente, o ELS oferece cobertura para as versões 5.50.0, 5.55.0, 5.76.1, 5.88.2 e 5.94.0 do webpack, além de versões selecionadas do webpack-dev-server, da 2.7.1 à 4.15.2, e dependências elegíveis incluídas na cobertura. Outras versões poderão ser adicionadas à medida que as necessidades dos clientes mudarem. Entre em contato com a TuxCare para discutir a cobertura de uma versão que não conste na lista.
O webpack 5 continua em desenvolvimento ativo, mas as correções de segurança são lançadas em novas versões do pacote, em vez de serem retroportadas para todas as versões históricas da série 5.x. Mesmo a versão mais recente coberta pelo suporte apresenta alertas de segurança abertos do upstream: CVE-2025-68157 e CVE-2025-68458, ambos publicados em fevereiro de 2026, foram corrigidos apenas nas versões 5.104.0 e 5.104.1, e afetam todas as versões a partir da 5.49.0 quando o `experiments.buildHttp` está habilitado. Um projeto fixado, portanto, tem três opções: atualizar, manter um fork privado ou utilizar suporte estendido comercial.
Às vezes, a vulnerabilidade chega ao ambiente de produção. A CVE-2024-43788, corrigida na versão 5.94.0 do código-fonte, era uma falha de manipulação do DOM no próprio código de tempo de execução do webpack que poderia levar a um ataque XSS em páginas que serviam arquivos gerados pelo webpack, e pesquisadores de segurança demonstraram uma exploração funcional no Canvas LMS. A vulnerabilidade CVE-2023-28154, corrigida na versão 5.76.0, permitia o acesso a objetos entre domínios durante a análise. Scanners e auditores também sinalizam devDependencies não suportadas, independentemente de onde sejam executadas.
Com o TuxCare ELS, configure o registro npm do TuxCare, substitua sua dependência do webpack pelo pacote @els-js/webpack correspondente, adicione uma entrada de substituição, reinstale suas dependências e verifique o resultado com o comando `npm list`. O TuxCare Patcher também pode detectar as versões compatíveis do webpack e atualizar automaticamente as dependências e substituições relevantes.
Não. Os pacotes ELS são substitutos compatíveis com a versão, projetados para preservar o comportamento da versão do webpack que seu projeto já utiliza. Seus pontos de entrada, carregadores, plug-ins, regras de saída, configurações de otimização e scripts do npm podem permanecer como estão. A implantação requer a configuração do registro e das dependências, em vez de uma reescrita da configuração, e os pacotes são compatíveis com o Docker, podendo, portanto, ser facilmente integrados em ambientes de compilação e CI em contêineres.
A atualização é a abordagem preferida a longo prazo quando seu projeto estiver pronto. Na prática, uma atualização do Webpack também pode exigir atualizações do Node.js, da CLI do Webpack, de plug-ins, de carregadores e de opções de configuração obsoletas, além de poder alterar o hash, os IDs dos módulos ou o gerenciamento de ativos de maneiras que afetem a limpeza do cache e a reprodutibilidade das compilações. O ELS mantém uma versão coberta e atualizada enquanto sua equipe planeja e testa essas mudanças em um cronograma viável.