

Assurez la sécurité des versions Webpack épinglées sans avoir à réécrire votre configuration ni à mettre à jour votre chaîne de chargement
Le service « Endless Lifecycle Support » fournit des correctifs CVE pour les versions de webpack qui ne bénéficient plus d'un support officiel, couvrant ainsi le bundler et les dépendances encore utilisées pour la compilation d'interfaces utilisateur héritées, de systèmes de conception, d'outils internes et de bundles de production.

Parlez-nous
N'hésitez pas à nous poser vos questions concernant la couverture, les accords de niveau de service (SLA), les tarifs ou tout autre sujet.


-
webpack 5.50.0
 Couverture assurée par ELS
-
webpack 5.55.0
Couverture assurée par ELS
-
webpack 5.76.1
Couverture assurée par ELS
-
webpack 5.88.2
Couverture assurée par ELS
-
webpack 5.94.0
Couverture assurée par ELS
Webpack ne corrige les failles de sécurité que dans sa toute dernière version 5.x, et Webpack 4 n'a plus fait l'objet d'aucune mise à jour depuis la version 4.47.0, sortie en septembre 2023.
ELS comble cette lacune sans nécessiter de mise à niveau du module de regroupement.
Trois étapes pour une compilation Webpack modifiée
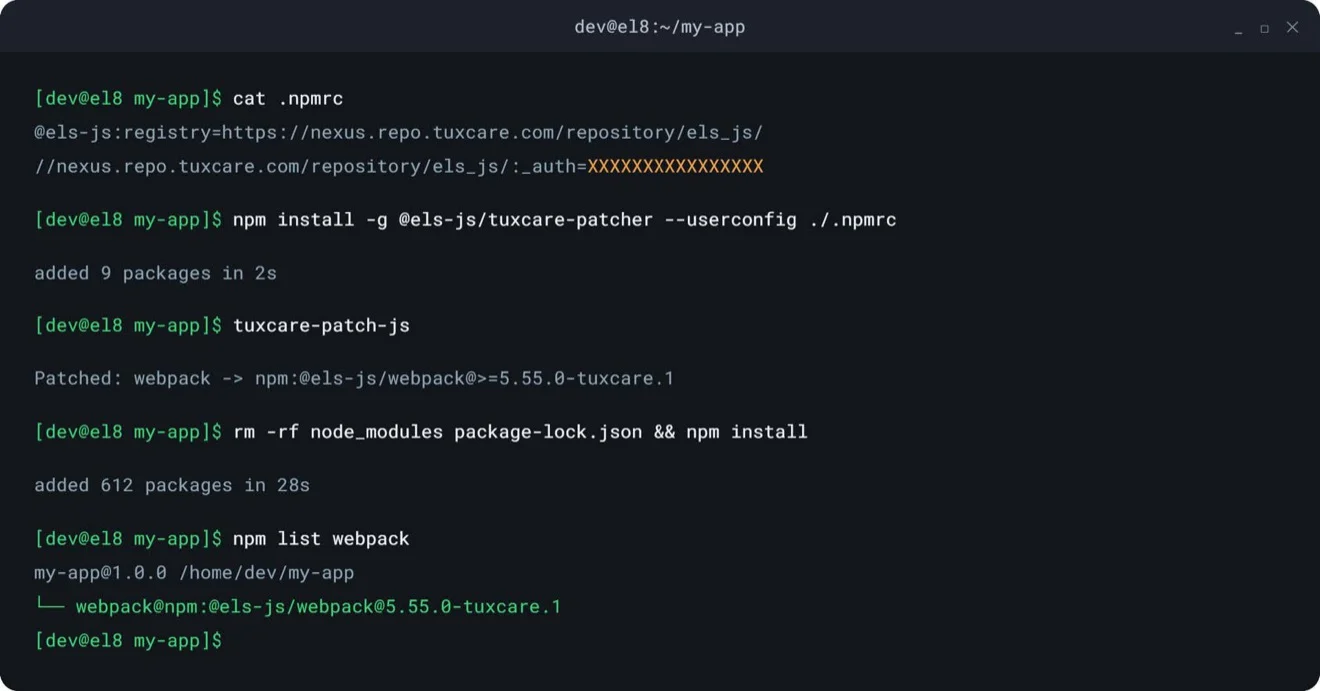
Ajoutez le registre TuxCare à votre projet .npmrc, remplacez la dépendance Webpack par celle qui correspond @els-js Installez le paquet manuellement ou à l'aide de TuxCare Patcher, puis réinstallez-le. Vérifiez le paquet à l'aide de npm list, puis lancez votre compilation exactement comme précédemment.
Ce que vous offre ELS

Corrections de vulnérabilités CVE pour webpack (hors support)
Lorsqu'une nouvelle vulnérabilité de Webpack est révélée, TuxCare mène une enquête, développe un correctif, effectue des tests de régression et fournit une solution prête à l'emploi pour votre version de Webpack couverte, afin qu'un CVE rendu public ne devienne jamais une faille de sécurité dans votre pipeline de compilation ou dans vos paquets déployés.
 Le premier jour
ELS vous donne accès aux correctifs existants pour les vulnérabilités CVE connues affectant les versions de Webpack couvertes par le service et leurs dépendances.

Venez nous rendre visite.
Ne recommencez pas tout depuis le début.
ELS remplace les paquets Webpack vulnérables par des équivalents sécurisés et compatibles au niveau de la version. Vos chargeurs, plugins, fichiers de configuration et résultats de compilation fonctionnent exactement comme avant. Aucune modification du code, aucune migration de framework.
ELS s'installe via npm grâce à un registre et à une modification des dépendances ; un bloc de remplacement intercepte les dépendances Webpack importées de manière transitive par les interfaces en ligne de commande (CLI) et les modèles de démarrage, et fonctionne partout où Node.js est disponible :
local, exécuteurs CI, Docker, x86_64 et arm64.

Un soutien qui résiste à l'examen

Livraison de correctifs «
» prise en charge par le contrat SLA
Le contrat de niveau de service (SLA) de TuxCare relatif à la mise à disposition des correctifs vous aide à répondre aux exigences en matière de correction des vulnérabilités prévues par les normes SOC 2, FedRAMP, PCI DSS, HIPAA, DORA et CRA.

Assistance aux entreprises
Garanties
Conditions commerciales et garanties contractuelles conçues pour les organisations qui ont besoin de plus qu'une simple maintenance communautaire « au mieux des possibilités ».
Demandez conseil à un spécialiste de la sécurité Webpack
Abordons la question de l'extension de la couverture de sécurité pour les builds Webpack dont dépendent vos applications, depuis les exigences de mise en œuvre et de conformité jusqu'aux correctifs CVE et aux tarifs.

Sécuriser les
Webpack existantes sans avoir à reconstruire votre front-end
Intégrez ELS à votre environnement existant, conservez la configuration, les plugins, les chargeurs et les scripts de compilation dont dépendent vos applications, et traitez les risques de sécurité tout en poursuivant la modernisation à un rythme adapté à votre équipe.
-
 Pas de mise à jour d'urgence.
-
 Aucune reconstruction obligatoire de la configuration.
-
 Vous ne dépendez pas des corrections en amont qui ne seront jamais intégrées à votre version épinglée.
Compatible avec tous les environnements exécutant Node.js:
 Docker
 npm
Une introduction à la sécurité avec Webpack
Commencez par appliquer les correctifs existants pour votre version prise en charge et restez protégé à mesure que de nouvelles vulnérabilités sont révélées.
| CVE | Produit | Composant | Sévérité | Statut | Publié |
|---|---|---|---|---|---|
| CVE-2026-2739 Transitif | webpack | webpack 3.3.0 | Moyen | Non vulnérable | |
| CVE-2025-68458 Direct | webpack | webpack 5.55.0 | Faible | Non vulnérable | |
| CVE-2025-68458 Direct | webpack | webpack 5.94.0 | Faible | Correctif disponible | |
| CVE-2025-68157 Direct | webpack | webpack 5.94.0 | Faible | Correctif disponible | |
| CVE-2024-43788 Direct | webpack | webpack 5.55.0 | Moyen | Correctif disponible | |
| CVE-2023-28154 Direct | webpack | webpack 5.50.0 | Critique | Correctif disponible |
Comment cela fonctionne-t-il ?

Nous intégrons de nouveaux projets et mettons en place un suivi automatisé des CVE 24 heures sur 24, 7 jours sur 7, en surveillant les avis de sécurité de la NVD, des fournisseurs, de GitHub et d'autres sources.

Une fois les CVE détectés, nous rétroportons les correctifs en amont à l'aide d'une automatisation algorithmique assistée par l'IA, accompagnée d'une validation par un expert.

Les correctifs sont compilés dans un format binaire, testés de manière approfondie (intégrité, fonctionnalité et régression), signés et déployés dans les dépôts ELS.

Vos gestionnaires de paquets, outils de construction ou orchestrateurs vérifient la présence de mises à jour, puis les extraient et les installent automatiquement.
Comment les équipes utilisent ELS

Réduire la fenêtre d'exposition aux vulnérabilités CVE de la chaîne de construction
⚠️ Le problème :
Un outil de détection des vulnérabilités signale la présence d'une version de Webpack « épinglée » au sein d'une interface client, d'un système de conception partagé ou d'un outil interne. Webpack ne publie des correctifs que pour sa version la plus récente, et passer à une version supérieure implique de retester chaque chargeur et chaque plugin de la chaîne.
🔄 Le tour :
ELS offre à nouveau aux versions de Webpack prises en charge une voie commerciale pour l'application des correctifs de sécurité. Les correctifs sont soigneusement rétroportés et testés, ce qui permet aux équipes de corriger les vulnérabilités sans devoir planifier une mise à jour d'urgence du bundler.

Résoudre une observation d'audit en suspens
⚠️ Le problème :
Un audit interne, une évaluation SOC 2, un contrôle PCI DSS ou un questionnaire de sécurité destiné aux clients permet de détecter une version de Webpack non prise en charge. L’argument « Ce n’est qu’une dépendance de compilation » ne suffit que rarement à dissiper cette constatation, en particulier lorsque le code d’exécution de Webpack est transmis au navigateur.
🔄 Le tour :
ELS assure une couverture de sécurité continue pour les versions éligibles de Webpack, dans le cadre de conditions commerciales. Les équipes chargées de la conformité bénéficient de mesures correctives documentées, tandis que les développeurs disposent du temps nécessaire pour moderniser leurs applications sans introduire de risques inutiles liés aux mises à jour.

Modernisez-vous à votre rythme
⚠️ Le problème :
Une version « épinglée » de Webpack se trouve souvent sous des chargeurs dérivés, une configuration de démarrage supprimée, des plugins personnalisés et une logique de compilation que votre équipe n’a pas écrite. Une mise à jour peut modifier les hachages, les identifiants de modules et la gestion des ressources, ce qui peut perturber le vidage du cache, la reproductibilité des compilations et l’intégration continue (CI).
🔄 Le tour :
ELS préserve la version de Webpack qui génère déjà vos bundles sans modifier le fonctionnement de la compilation. Votre équipe dispose ainsi d'un délai supplémentaire pour planifier, tester et mener à bien la modernisation, tandis que les compilations existantes restent corrigées, prises en charge et stables.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux outils de compilation JavaScript tels que webpack. Un seul partenaire, une couverture complète de la pile technologique.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans les projets open source dont il assure la sécurité, qu'il s'agisse d'outils de compilation JavaScript, de Linux ou d'autres technologies.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes
Les 5 meilleurs outils de gestion des correctifs en 2026 : analyse complète
Points clés à retenir : les outils de gestion des correctifs se ressemblent souvent au premier abord, mais ils…

La vulnérabilité CVE-2026-98276 a été corrigée en amont. Puis, un serveur a planté à 12 reprises.
Les correctifs KernelCare sans redémarrage pour la vulnérabilité CVE-2026-98276 sont désormais disponibles pour les versions EL 8 et 9. TuxCare a…
La faille d'authentification SSH qui existait entre OpenSSH et musl (CVE-2026-123158)
Points clés : un mot de passe de 257 à 1024 octets permet de se connecter à n'importe quel système fonctionnant uniquement avec une clé…
Sécurisez vos versions de webpack qui ne sont plus prises en charge
Discutez avec notre équipe des moyens de protéger les versions « pinned » de Webpack sans avoir à procéder à une mise à jour forcée, à une réécriture risquée de la configuration ou à attendre des correctifs en amont qui ne seront jamais rétroportés.
Une question ?
Foire aux questions
L'équipe Webpack n'a jamais publié de date officielle de fin de vie, mais dans les faits, Webpack 4 n'est plus développé. Sa dernière version, la 4.47.0, date de septembre 2023, et aucun correctif de sécurité n'a été publié depuis. npm propose toujours une balise « webpack-4 » renvoyant à cette version, ce qui explique pourquoi certaines équipes pensent qu'elle est encore maintenue. webpack 4 utilise également toujours l'algorithme de hachage MD4, ce qui entraîne des erreurs sur Node.js 17 et les versions ultérieures sous OpenSSL 3, à moins d'utiliser le drapeau « legacy provider ».
ELS couvre actuellement les versions 5.50.0, 5.55.0, 5.76.1, 5.88.2 et 5.94.0 de webpack, ainsi que certaines versions de webpack-dev-server comprises entre 2.7.1 et 4.15.2 et les dépendances éligibles couvertes. D'autres versions pourront être ajoutées en fonction de l'évolution des besoins des clients. Contactez TuxCare pour discuter de la couverture d'une version ne figurant pas dans cette liste.
webpack 5 fait toujours l'objet d'un développement actif, mais les correctifs de sécurité sont intégrés dans les nouvelles versions du paquet plutôt que d'être rétroportés vers toutes les versions historiques de la branche 5.x. Même la version la plus récente prise en charge comporte des avis de sécurité en cours de traitement en amont : les vulnérabilités CVE-2025-68157 et CVE-2025-68458, toutes deux publiées en février 2026, ne sont corrigées que dans les versions 5.104.0 et 5.104.1, et affectent toutes les versions à partir de la 5.49.0 lorsque l’option `experiments.buildHttp` est activée. Un projet « pinned » dispose donc de trois options : effectuer une mise à niveau, maintenir un fork privé ou recourir à un support étendu commercial.
Parfois, ces failles parviennent jusqu’à l’environnement de production. La faille CVE-2024-43788, corrigée en amont dans la version 5.94.0, était un « gadget » de corruption du DOM présent dans le code d’exécution de Webpack lui-même, susceptible d’entraîner une attaque XSS sur les pages hébergeant des fichiers générés par Webpack ; des chercheurs en sécurité ont d’ailleurs démontré un exploit fonctionnel dans Canvas LMS. La vulnérabilité CVE-2023-28154, corrigée dans la version 5.76.0, permettait l’accès à des objets hors domaine lors de l’analyse syntaxique. Les scanners et les auditeurs signalent également les devDependencies non prises en charge, quel que soit l’environnement d’exécution.
Avec TuxCare ELS, configurez le registre npm de TuxCare, remplacez votre dépendance webpack par le paquet @els-js/webpack correspondant, ajoutez une entrée « overrides », réinstallez vos dépendances, puis vérifiez le résultat à l'aide de la commande « npm list ». Le TuxCare Patcher peut également détecter les versions de webpack prises en charge et mettre à jour automatiquement les dépendances et les remplacements concernés.
Non. Les paquets ELS sont des remplacements adaptés à la version, conçus pour préserver le comportement de la version de Webpack déjà utilisée par votre projet. Vos points d'entrée, chargeurs, plugins, règles de sortie, paramètres d'optimisation et scripts npm peuvent tous rester en place. Le déploiement nécessite une configuration du registre et des dépendances plutôt qu'une réécriture de la configuration, et les paquets sont compatibles avec Docker ; ils s'intègrent donc directement dans les environnements de build et d'intégration continue (CI) conteneurisés.
La mise à niveau constitue l'approche à privilégier à long terme lorsque votre projet est prêt. Dans la pratique, une mise à niveau de Webpack peut également nécessiter des mises à jour de Node.js, de l'interface CLI de Webpack, des plugins, des chargeurs et des options de configuration obsolètes ; elle peut également modifier le hachage, les identifiants de modules ou la gestion des ressources d'une manière susceptible d'affecter la purge du cache et la reproductibilité des builds. ELS maintient une version couverte et mise à jour pendant que votre équipe planifie et teste ces changements selon un calendrier raisonnable.