
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- RHEL 7 a atteint sa fin de vie le 30 juin 2024, laissant les systèmes exposés à des risques de sécurité, de conformité et de stabilité.
- La mise à niveau vers RHEL 8 ou 9 est complexe et coûteuse, et l'ELS de Red Hat est à la fois coûteux et limité dans le temps.
- TuxCare offre un support indéfini pour RHEL 7, avec des prix abordables et une technologie de correctifs à la pointe de l'industrie.
Depuis plus d'une décennie, Red Hat Enterprise Linux 7 constitue une base fiable pour les environnements informatiques d'entreprise. Cette période a officiellement pris fin le 30 juin 2024, date à laquelle RHEL 7 a atteint la fin de son cycle de vie de maintenance standard. La fin de vie de RHEL 7 étant désormais effective, les entreprises qui continuent de s'appuyer sur ce système d'exploitation hérité doivent faire face à des risques croissants en matière de sécurité et de conformité, les mises à jour régulières ayant pris fin.
Cet article de blog examine les conséquences de la fin de vie de RHEL 7 sur la sécurité, les difficultés liées à la mise à niveau ou au recours au support à cycle de vie prolongé (Extended Life Cycle Support) limité proposé par Red Hat, ainsi que la manière dont le support à cycle de vie illimité (Endless Lifecycle Support) de TuxCare peut contribuer à garantir le fonctionnement sécurisé et conforme des systèmes RHEL 7 sur le long terme.
Qu'est-ce que la fin de vie (EOL) de RHEL 7 ?
Un logiciel est généralement considéré comme arrivé en fin de vie lorsque le fournisseur cesse de lui fournir une assistance complète et que les mises à jour de sécurité ne sont plus disponibles. Dans le cas de RHEL, on parle couramment de la phase de fin de maintenance (EOM), après laquelle l'équipe chargée de la maintenance de Red Hat Enterprise Linux ne fournit plus de mises à jour de sécurité ni de corrections de bogues régulières. RHEL 7 a atteint la fin de son cycle de vie de maintenance le 30 juin 2024.
Une fois la phase EOM terminée, chaque version de RHEL passe à ce qu'on appelle la phase de durée de vie prolongée. Cela signifie qu'avec l'abonnement prolongé à RHEL, vous pouvez recevoir des mises à jour de sécurité pour la dernière version mineure de Red Hat Enterprise Linux 7 (7.9) jusqu'au 31 mai 2029. Une fois le support de maintenance terminé, aucune nouvelle version, mise à jour logicielle ou assistance complète (en matière de sécurité) n'est publiée pour cette version.
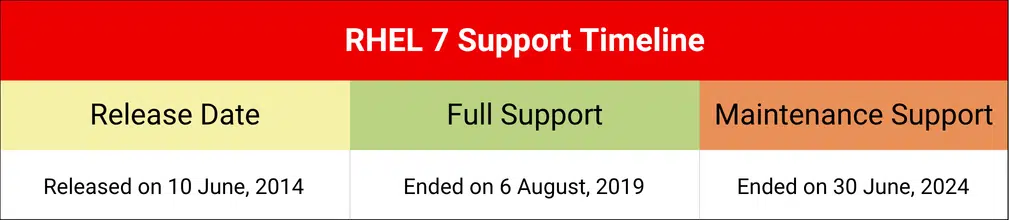
Remarque : Selon la terminologie officielle de Red Hat relative au cycle de vie, RHEL 7 n'a pas encore atteint la fin de vie complète. Il est passé en phase de vie prolongée après la fin de la maintenance (EOM).
Risques liés à l'utilisation de RHEL 7 après la fin de son cycle de vie
Red Hat a cessé de publier des mises à jour de sécurité pour RHEL 7, sauf si vous avez souscrit à son offre limitée de « Extended Lifecycle Support ». Le principal risque n'est donc pas que RHEL 7 tombe soudainement en panne ou devienne instable après la fin de son cycle de vie. Le risque réside dans le fait que des failles de sécurité continuent d'être découvertes, mais que le système d'exploitation ne reçoit plus de correctifs de sécurité de la part du fournisseur pour les corriger. Cela entraîne une accumulation croissante de CVE non corrigés au niveau du noyau, des bibliothèques principales et des paquets installés.
Accumulation de vulnérabilités non corrigées
Une fois la fin de vie atteinte, les vulnérabilités nouvellement révélées affectant les paquets RHEL 7 ne sont plus corrigées par l'éditeur. Ces vulnérabilités font l'objet d'une documentation publique, souvent accompagnée d'une analyse détaillée, et, dans certains cas, des exploits de preuve de concept sont également disponibles. En l'absence de correctifs, les systèmes concernés restent exposés pendant toute la durée de vie de la charge de travail.
L'effet est cumulatif. Chaque nouvelle divulgation vient s'ajouter à la liste des vulnérabilités non résolues, augmentant ainsi l'exposition globale. Des systèmes autrefois considérés comme sûrs peuvent progressivement devenir vulnérables simplement parce que des failles connues ne sont pas corrigées.
Risque accru d'exploitation
Les logiciels obsolètes ont tendance à attirer l'attention des pirates pour une raison simple : ils deviennent une cible prévisible. Il est plus facile d'exploiter les failles connues sur les anciens systèmes que de mettre au point de nouvelles techniques d'attaque, car les anciennes versions n'ont pas bénéficié des améliorations de sécurité dont disposent les versions plus récentes.
De nombreuses failles de sécurité exploitent des vulnérabilités connues du grand public depuis des mois, voire des années, en tirant parti de systèmes qui n'ont jamais été mis à jour après la fin du support technique assuré par le fournisseur.
Un exemple bien connu est la fuite de données chez Equifax, où une faille critique (CVE-2017-5638) dans Apache Struts n'avait pas été corrigée, ce qui a entraîné un incident de grande ampleur.
Défauts de conformité et d'audit
Du point de vue de la conformité, l'utilisation d'un système d'exploitation qui n'est plus pris en charge pose des défis évidents. La plupart des cadres réglementaires et normatifs, tels que PCI DSS, HIPAA, ISO 27001 et SOC 2, exigent que les systèmes bénéficient de mises à jour de sécurité en temps opportun.
Lors des audits, les systèmes d'exploitation non pris en charge sont souvent signalés, qu'une faille de sécurité se soit produite ou non. Cela peut entraîner l'échec des audits, la mise en place de contrôles compensatoires ou l'application de pénalités contractuelles, en particulier dans les environnements en contact direct avec la clientèle ou soumis à une réglementation.
Risques opérationnels et commerciaux
Au-delà des questions de sécurité et de conformité, cela a des répercussions sur le plan opérationnel. Les équipes doivent souvent gérer les exceptions, suivre l'acceptation des risques et mettre en place des mesures d'atténuation temporaires. Ces mesures alourdissent la charge de travail sans pour autant résoudre le problème à la racine.
Au niveau de l'entreprise, ce risque peut se manifester de manière moins évidente. Les assureurs spécialisés dans la cyberassurance, les partenaires ou les clients peuvent exiger que les systèmes soient pris en charge comme condition non négociable de la couverture ou de la collaboration. Cela peut contraindre les organisations à procéder à des mises à niveau ou à des migrations imprévues, dans l'urgence.
Vos options et alternatives
Une fois la fin de vie de RHEL 7 arrivée, les entreprises disposent de quelques options clés pour garantir la sécurité et la conformité :
1. Passer à RHEL 9 ou RHEL 10
La mise à niveau vers une version prise en charge de RHEL permet de bénéficier de mises à jour de sécurité régulières, de corrections de bogues et d'une assistance technique du fournisseur. Les versions récentes de cette distribution Linux, notamment RHEL 9 et RHEL 10, intègrent également des améliorations du noyau, une prise en charge optimisée des conteneurs et un cycle de vie prolongé.
La mise à niveau offre un nouveau départ, mais introduit également de nouveaux défis :
- Tester la compatibilité des applications avec les nouvelles bibliothèques, les versions d'exécution et le comportement du noyau, ce qui peut retarder le déploiement.
- Risque d'interruption de service pendant la transition. Des interruptions planifiées sont souvent nécessaires.
- Des modifications de l'infrastructure et de la configuration pourraient s'avérer nécessaires.
- La nécessité de former à nouveau le personnel informatique à ce nouvel environnement.
- Éventuelles mises à niveau matérielles ou migrations de machines virtuelles.
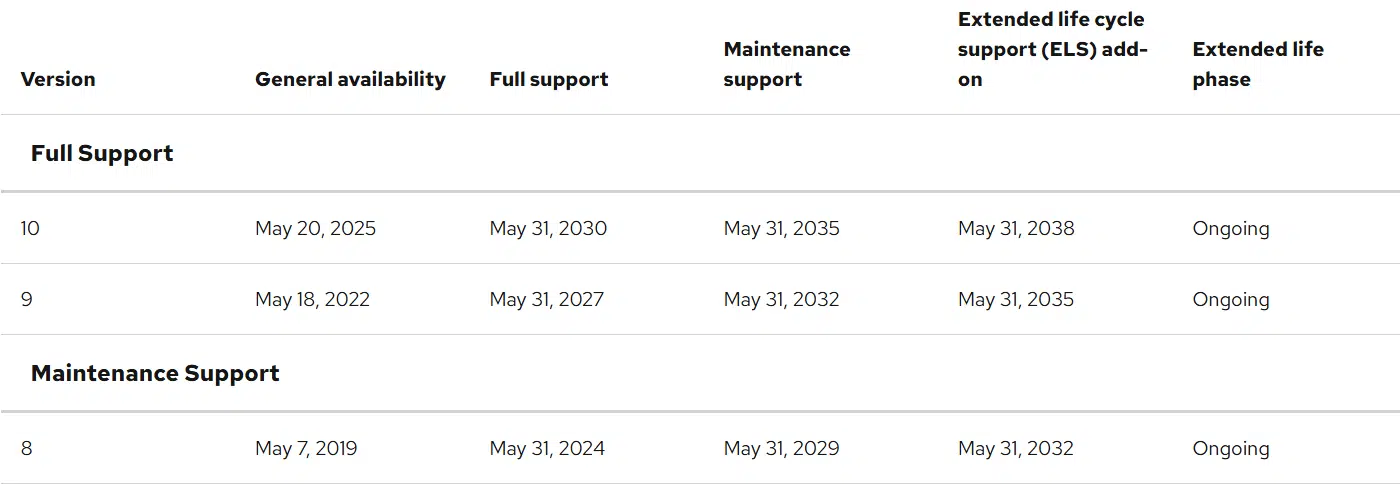
Dates du cycle de vie des versions RHEL
2. Assistance Red Hat à cycle de vie prolongé
Red Hat propose un abonnement complémentaire « Extended Lifecycle Support » qui offre quatre années supplémentaires d'assistance technique pour certaines vulnérabilités critiques. Cela prolonge la période de prise en charge, mais ne rétablit pas l'assistance technique complète.
Bien que Red Hat propose une option de cycle de vie prolongé, celle-ci présente plusieurs inconvénients :
- Seules certaines corrections de sécurité ayant un impact critique sont prises en charge.
- Son coût élevé rend son acquisition difficile à justifier pour les équipes soucieuses de leur budget.
- Seuls les abonnements Standard ou Premium à Red Hat Enterprise Linux donnent droit à la maintenance prolongée.
- Le délai est limité, ce qui ne fait que repousser la nécessité d'une mise à niveau complète.
3. Assistance à vie offerte par TuxCare pour RHEL 7
Le service « Endless Lifecycle Support » (ELS) de TuxCare assure la mise à jour continue des correctifs de sécurité pour les systèmes RHEL 7 bien après la fin du support de maintenance. L'ELS fournit des correctifs pour les vulnérabilités critiques et à haut risque sans nécessiter de migration ni de mise à niveau. Contrairement au support étendu de RHEL, l'ELS de TuxCare reste à la disposition des entreprises aussi longtemps qu'elles en ont besoin.
La solution ELS de TuxCare propose une approche plus intelligente :
- Des mises à jour de sécurité illimitées pour RHEL 7, sans calendrier de mise à niveau obligatoire.
- Une évaluation précise des risques grâce aux scores CVE du NIST, contrairement à Red Hat, qui attribue souvent des niveaux de gravité inférieurs, ce qui peut conduire à passer à côté de menaces critiques dans certains environnements.
- Des économies considérables par rapport au support étendu de Red Hat.
- Configuration simple à l'aide d'un script d'une seule ligne pour se connecter au référentiel de TuxCare – aucun redémarrage n'est nécessaire.
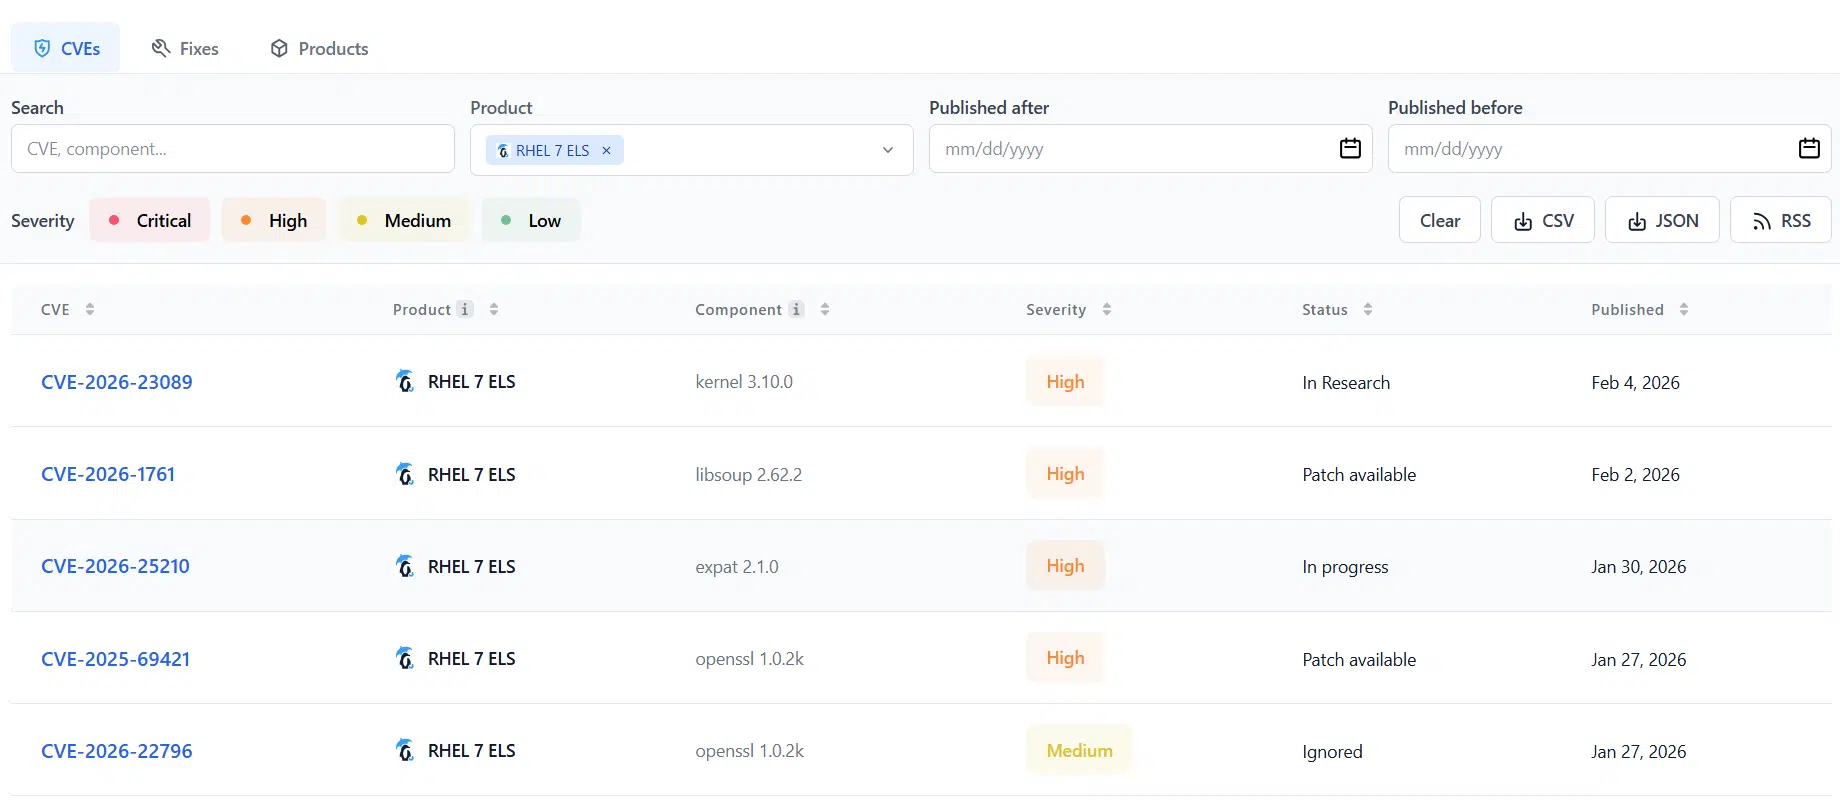
Consultez notre outil de suivi des vulnérabilités (CVE tracker) pour découvrir les vulnérabilités récentes affectant les systèmes RHEL 7 et vérifier celles qui ont été corrigées grâce au service Endless Lifecycle Support de TuxCare.
4. Migrer vers une distribution compatible avec RHEL
Certaines entreprises choisissent de migrer leurs charges de travail vers des distributions compatibles avec RHEL, telles qu'AlmaLinux ou Rocky Linux. Ces alternatives libres et open source visent à offrir les mêmes fonctionnalités et la même compatibilité que RHEL, sans frais de licence. Pour les entreprises qui comparent RHEL à d'autres solutions commerciales, telles qu'Oracle Linux, les informations contenues dans notre article de blog «Oracle Linux vs Red Hat »peuvent aider à clarifier les différences en matière de coûts, de politiques d'assistance et de flexibilité à long terme.
Considérations :
- La migration n'est pas toujours simple. Les dépendances et les configurations personnalisées peuvent compliquer le processus.
- Les tests et la validation restent essentiels pour garantir que les charges de travail se comportent comme prévu.
- Un risque opérationnel existe pendant la période de transition.
|
Fonctionnalité |
Red Hat ELS (fournisseur) |
Assistance à vie TuxCare |
Migration manuelle (RHEL 8/9/10) |
|
Exigence de base |
Abonnement RHEL actif |
Aucun abonnement Red Hat n'est requis |
Nouvel abonnement RHEL |
|
Coût direct |
Abonnement RHEL + frais liés au module complémentaire ELS |
Tarification forfaitaire par nœud |
Main-d'œuvre migrante + Nouvelle licence |
|
Une migration est-elle nécessaire ? |
Non |
Non |
Oui |
Quand il est judicieux de migrer depuis RHEL 7
Tous les systèmes RHEL 7 ne nécessitent pas une migration immédiate, mais il existe des situations où le passage à un système d'exploitation plus récent ou à une distribution Linux compatible constitue la stratégie la plus appropriée à long terme. Les systèmes qui exécutent des applications déjà certifiées sur RHEL 9 ou 8, ou sur des distributions compatibles, peuvent bénéficier de bibliothèques mises à jour, d'une prise en charge améliorée des conteneurs, de fonctionnalités de sécurité renforcées et de meilleures performances globales. Dans ces cas, la migration s'inscrit dans le cadre d'initiatives plus larges de modernisation informatique et réduit la complexité opérationnelle au fil du temps.
Dans les environnements réglementés, les solutions de support étendu peuvent combler les lacunes des référentiels standard du secteur, tels que PCI DSS, HIPAA ou ISO 27001. Toutefois, une migration pourrait s'avérer nécessaire à terme pour respecter les obligations de conformité.
Même lorsque la conformité n'est pas immédiatement en jeu, la migration peut réduire le risque opérationnel. Les systèmes qui restent sous RHEL 7 accumulent au fil du temps des vulnérabilités non corrigées et nécessitent une gestion continue des risques. Le passage à un système d'exploitation ou à une distribution pris en charge allège cette charge, simplifie la gestion des correctifs et limite l'exposition aux menaces connues.
Ne laissez pas la fin de vie de RHEL 7 mettre votre entreprise en péril
L'exécution de RHEL 7 post-EOL sans un plan d'assistance solide fait courir de sérieux risques à votre entreprise. Les failles de sécurité, les problèmes de conformité et les temps d'arrêt imprévus peuvent tous avoir des conséquences coûteuses.
Le service « Endless Lifecycle Support » de TuxCare vous offre la sécurité, la flexibilité et la rentabilité nécessaires pour assurer la protection de vos systèmes, selon votre calendrier, et non celui de Red Hat.
Découvrez le support à long terme de TuxCare pour RHEL 7 afin de prendre dès aujourd'hui le contrôle de vos systèmes existants et de vous assurer qu'ils restent sécurisés, stables et conformes aussi longtemps que nécessaire.

