
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- RHEL 7 hat am 30. Juni 2024 das Ende seiner Lebensdauer erreicht und hinterlässt Systeme, die Sicherheits-, Compliance- und Stabilitätsrisiken ausgesetzt sind.
- Ein Upgrade auf RHEL 8 oder 9 ist komplex und kostspielig, und das ELS von Red Hat ist sowohl teuer als auch zeitlich begrenzt.
- TuxCare bietet unbefristeten Support für RHEL 7, mit erschwinglichen Preisen und branchenführender Patching-Technologie.
Red Hat Enterprise Linux 7 dient seit über einem Jahrzehnt als zuverlässige Grundlage für IT-Umgebungen in Unternehmen. Diese Ära endete offiziell am 30. Juni 2024, als RHEL 7 das Ende seines regulären Wartungszyklus erreichte. Da das EOL für RHEL 7 nun in Kraft getreten ist, müssen Unternehmen, die weiterhin auf dieses ältere Betriebssystem setzen, den wachsenden Sicherheits- und Compliance-Risiken begegnen, da regelmäßige Updates nun auslaufen.
Dieser Blogbeitrag befasst sich mit den Auswirkungen des Sicherheitsproblems im Zusammenhang mit dem Ende des Lebenszyklus von RHEL 7, den Herausforderungen bei der Aktualisierung oder der Nutzung des begrenzten Extended Life Cycle Support von Red Hat sowie der Frage, wie der Endless Lifecycle Support von TuxCare dazu beitragen kann, den sicheren und konformen Betrieb von RHEL-7-Systemen langfristig aufrechtzuerhalten.
Was bedeutet das Ende des Lebenszyklus (EOL) von RHEL 7?
Software gilt in der Regel als „End of Life“, wenn der Anbieter den vollständigen Support einstellt und keine Sicherheitsupdates mehr bereitstellt. Im Falle von RHEL spricht man üblicherweise von der „End of Maintenance“ (EOM)-Supportphase; danach werden vom Red Hat Enterprise Linux-Wartungsteam keine regelmäßigen Sicherheitsupdates und Fehlerbehebungen mehr bereitgestellt. RHEL 7 hat am 30. Juni 2024 das Ende seines Wartungs-Supportzyklus erreicht.
Nach der EOM-Phase geht jede RHEL-Version in die sogenannte Extended-Life-Phase über. Das bedeutet, dass Sie mit dem erweiterten Abonnement für RHEL bis zum 31. Mai 2029 Sicherheitsupdates für die letzte Minor-Version von Red Hat Enterprise Linux 7 (7.9) erhalten. Nach Ablauf des Wartungssupports werden für diese Version keine neuen Versionen, Software-Updates oder umfassender Support (im Hinblick auf die Sicherheit) mehr bereitgestellt.
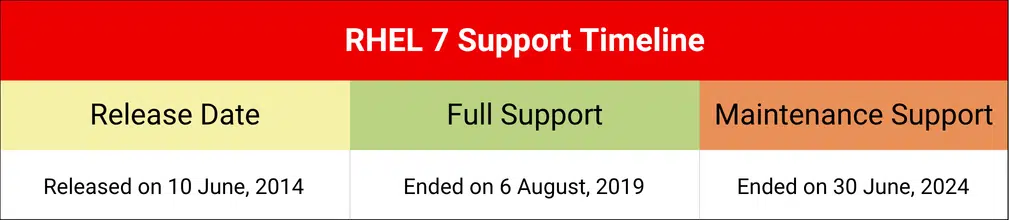
Hinweis: Gemäß der offiziellen Lebenszyklus-Terminologie von Red Hat hat RHEL 7 das Ende seines Lebenszyklus noch nicht vollständig erreicht. Nach dem Ende der Wartung (EOM) ist es in die Phase der verlängerten Lebensdauer übergegangen.
Risiken beim Betrieb von RHEL 7 nach Ablauf der Supportdauer
Red Hat stellt keine Sicherheitsupdates für RHEL 7 mehr bereit, es sei denn, Sie haben den zeitlich begrenzten „Extended Lifecycle Support“ erworben. Das Hauptrisiko besteht also nicht darin, dass RHEL 7 nach Ablauf der Supportlaufzeit plötzlich ausfällt oder instabil wird. Das Risiko besteht vielmehr darin, dass weiterhin Sicherheitslücken entdeckt werden, das Betriebssystem jedoch keine Sicherheitspatches mehr vom Hersteller erhält, um diese zu beheben. Dies führt zu einem wachsenden Rückstau an ungepatchten CVEs im Kernel, in den Kernbibliotheken und in den installierten Paketen.
Zunehmende Anzahl unbehobener Sicherheitslücken
Nach Ablauf des Supportzeitraums werden neu bekannt gewordene Sicherheitslücken, die RHEL-7-Pakete betreffen, vom Hersteller nicht mehr behoben. Diese Sicherheitslücken werden öffentlich dokumentiert, oft mit detaillierten Analysen, und in einigen Fällen sind auch Proof-of-Concept-Exploits verfügbar. Ohne Zugriff auf Patches bleiben betroffene Systeme für die gesamte Laufzeit der Workload ungeschützt.
Der Effekt ist kumulativ. Jede neue Offenlegung verlängert die Liste der unbehobenen Sicherheitslücken und erhöht damit das allgemeine Risiko. Systeme, die einst als sicher galten, können nach und nach anfällig werden, einfach weil bekannte Probleme nicht behoben werden.
Erhöhte Gefahr der Ausbeutung
Veraltete Software zieht aus einem einfachen Grund die Aufmerksamkeit von Angreifern auf sich: Sie wird zu einem vorhersehbaren Ziel. Bekannte Sicherheitslücken in älteren Systemen lassen sich leichter ausnutzen als die Entwicklung neuer Angriffstechniken, da die älteren Versionen nicht über die Sicherheitsverbesserungen verfügen, die neuere Versionen bieten.
Viele Sicherheitsverletzungen nutzen Schwachstellen aus, die bereits seit Monaten oder sogar Jahren öffentlich bekannt sind, und greifen dabei auf Systeme zurück, die nach Ablauf des Herstellersupports nie aktualisiert wurden.
Ein bekanntes Beispiel ist der Datenleck bei Equifax, bei dem eine kritische Sicherheitslücke (CVE-2017-5638) in Apache Struts nicht behoben wurde, was zu einem groß angelegten Vorfall führte.
Versäumnisse bei Compliance und Audit
Aus Compliance-Sicht bringt der Betrieb eines nicht mehr unterstützten Betriebssystems klare Herausforderungen mit sich. Die meisten regulatorischen und normativen Rahmenwerke, wie beispielsweise PCI DSS, HIPAA, ISO 27001 und SOC 2, setzen voraus, dass Systeme zeitnah mit Sicherheitsupdates versorgt werden.
Bei Audits werden nicht unterstützte Betriebssysteme häufig beanstandet, unabhängig davon, ob tatsächlich eine Sicherheitsverletzung vorliegt. Dies kann insbesondere in kundenorientierten oder regulierten Umgebungen zu nicht bestandenen Audits, Ausgleichsmaßnahmen oder Vertragsstrafen führen.
Operative und geschäftliche Risiken
Abgesehen von Sicherheit und Compliance gibt es auch betriebliche Auswirkungen. Teams müssen häufig Ausnahmen verwalten, die Risikoakzeptanz nachverfolgen und vorübergehende Abhilfemaßnahmen umsetzen. Diese Maßnahmen verursachen zusätzlichen Aufwand, ohne das eigentliche Problem zu lösen.
Auf Unternehmensebene kann sich dieses Risiko auf weniger offensichtliche Weise bemerkbar machen. Anbieter von Cyberversicherungen, Partner oder Kunden können die Unterstützung bestimmter Systeme als unverzichtbare Voraussetzung für den Versicherungsschutz oder die Zusammenarbeit verlangen. Dies kann Unternehmen dazu zwingen, unter Zeitdruck ungeplante Upgrades oder Migrationen durchzuführen.
Ihre Optionen und Alternativen
Nach dem Ende des Supportzyklus für RHEL 7 stehen Unternehmen einige wichtige Optionen zur Verfügung, um die Sicherheit und die Einhaltung von Vorschriften zu gewährleisten:
1. Upgrade auf RHEL 9 oder RHEL 10
Ein Upgrade auf eine unterstützte Version von RHEL bietet Zugriff auf regelmäßige Sicherheitsupdates, Fehlerbehebungen und Hersteller-Support. Neuere Versionen dieser Linux-Distribution, darunter RHEL 9 und RHEL 10, bieten zudem moderne Kernel-Verbesserungen, erweiterte Container-Unterstützung und Vorteile durch einen längeren Lebenszyklus.
Die Aufrüstung bietet einen Neuanfang, bringt aber auch neue Herausforderungen mit sich:
- Das Testen von Anwendungen auf Kompatibilität mit neuen Bibliotheken, Laufzeitversionen und dem Verhalten des Kernels, was die Bereitstellung verzögern kann.
- Risiko von Betriebsunterbrechungen während der Umstellung. Geplante Ausfallzeiten sind oft unvermeidlich.
- Möglicherweise sind Änderungen an der Infrastruktur und der Konfiguration erforderlich.
- Die Notwendigkeit, das IT-Personal für die neue Umgebung umzuschulen.
- Mögliche Hardware-Upgrades oder Migrationen von virtuellen Maschinen.
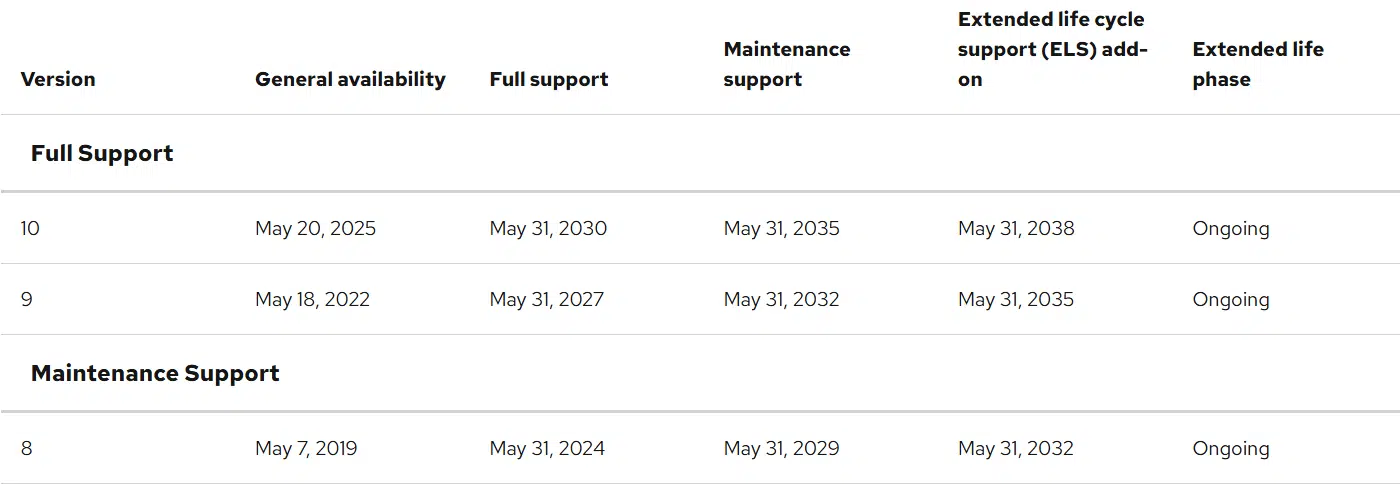
Lebenszyklusdaten der RHEL-Versionen
2. Red Hat Extended Lifecycle Support
Red Hat bietet ein Zusatzabonnement für den erweiterten Lebenszyklus-Support an, das vier weitere Jahre Wartungsunterstützung für ausgewählte kritische Sicherheitsprobleme umfasst. Dadurch wird der Supportzeitraum verlängert, der vollständige Wartungssupport wird jedoch nicht wiederhergestellt.
Zwar bietet Red Hat zwar eine Option für einen verlängerten Lebenszyklus an, doch diese weist einige Nachteile auf:
- Es werden nur bestimmte Sicherheitskorrekturen mit kritischer Auswirkung berücksichtigt.
- Die hohen Kosten machen es für budgetbewusste Teams schwierig, diese Anschaffung zu rechtfertigen.
- Nur Standard- oder Premium-Abonnements für Red Hat Enterprise Linux sind für die erweiterte Wartung berechtigt.
- Der Zeitrahmen ist begrenzt, was die Notwendigkeit einer vollständigen Aktualisierung lediglich hinauszögert.
3. Der unbefristete Lebenszyklus-Support von TuxCare für RHEL 7
Der „Endless Lifecycle Support“ (ELS) von TuxCare bietet auch nach Ablauf des Wartungssupports für RHEL 7-Systeme weiterhin Sicherheitspatches. ELS liefert Korrekturen für kritische und hochgradige Sicherheitslücken, ohne dass eine Migration oder ein Upgrade erforderlich ist. Im Gegensatz zum erweiterten Support für RHEL steht der ELS von TuxCare Unternehmen so lange zur Verfügung, wie sie ihn benötigen.
Die ELS-Lösung von TuxCare bietet einen intelligenteren Weg:
- Unbegrenzte Sicherheitsupdates für RHEL 7, ohne vorgeschriebene Upgrade-Fristen.
- Eine genaue Risikobewertung anhand von NIST-CVE-Bewertungen – im Gegensatz zu Red Hat, das häufig niedrigere Schweregrade zuweist, wodurch kritische Bedrohungen in bestimmten Umgebungen übersehen werden können.
- Erhebliche Kosteneinsparungen im Vergleich zum erweiterten Support von Red Hat.
- Einfache Einrichtung mit einem einzeiligen Skript zur Verbindung mit dem Repository von TuxCare – kein Neustart erforderlich.
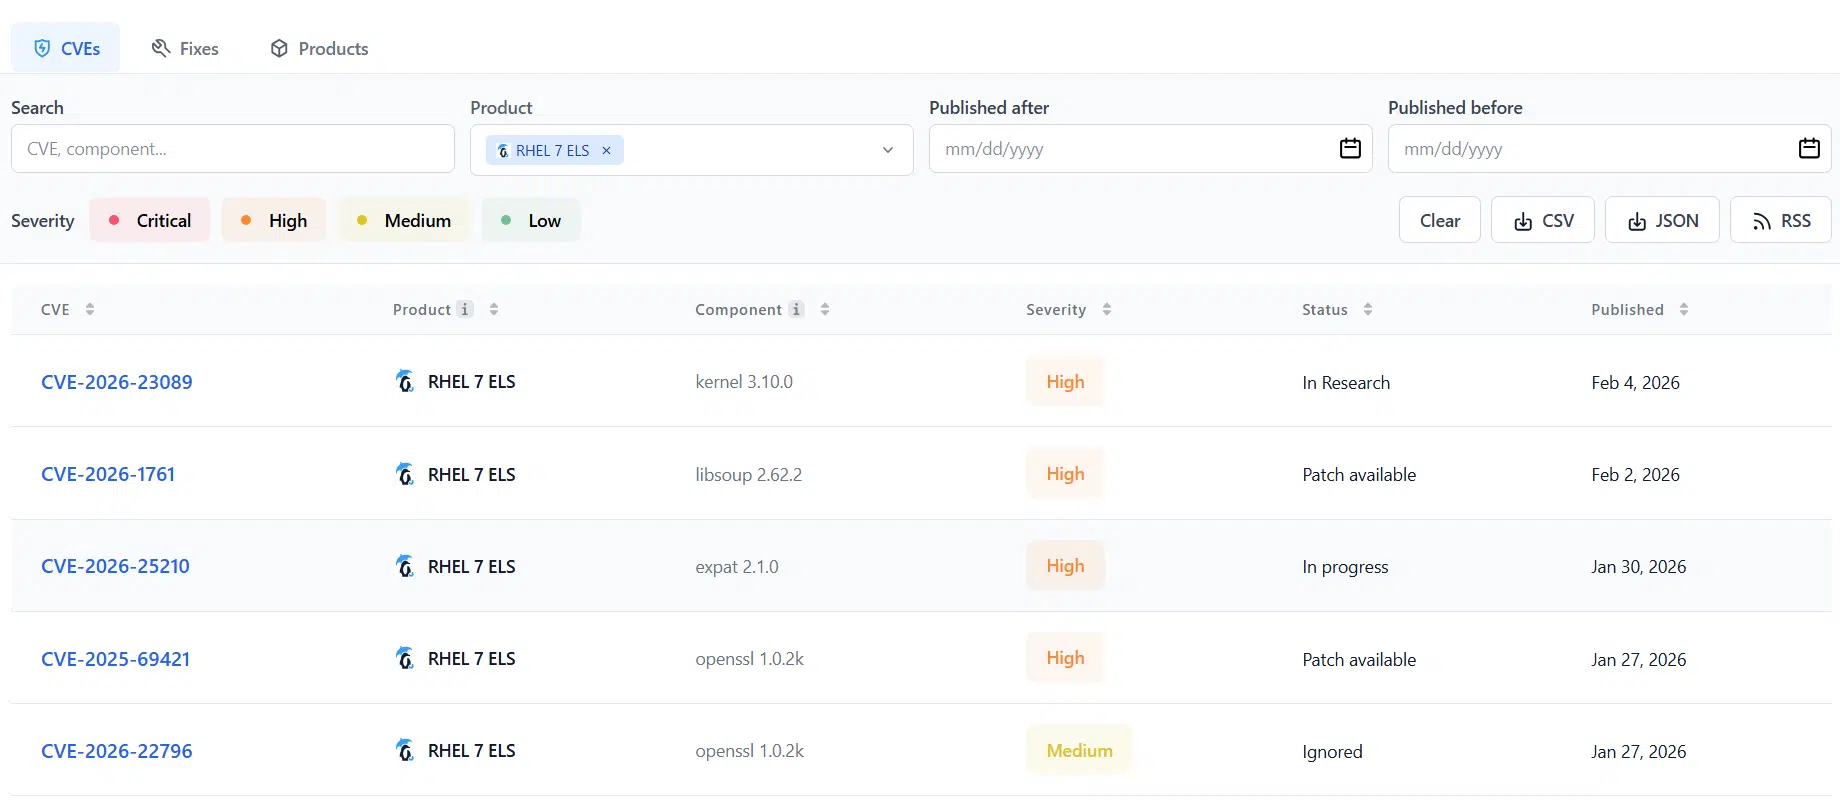
Besuchen Sie unseren CVE-Tracker, um sich über aktuelle Sicherheitslücken zu informieren, die RHEL-7-Systeme betreffen, und um zu prüfen, welche davon durch den „Endless Lifecycle Support“ von TuxCare behoben wurden.
4. Migration auf eine RHEL-kompatible Distribution
Manche Unternehmen entscheiden sich dafür, ihre Workloads auf RHEL-kompatible Distributionen wie AlmaLinux oder Rocky Linux zu migrieren. Diese kostenlosen Open-Source-Alternativen zielen darauf ab, denselben Funktionsumfang und dieselbe Kompatibilität wie RHEL zu bieten, ohne dass Lizenzkosten anfallen. Für Unternehmen, die RHEL mit anderen kommerziellen Optionen wie Oracle Linux vergleichen, können die Erkenntnisse aus unserem Blogbeitrag„Oracle Linux vs. Red Hat“dabei helfen, die Unterschiede hinsichtlich der Kosten, der jeweiligen Support-Richtlinien und der langfristigen Flexibilität zu verdeutlichen.
Erwägungen:
- Eine Migration verläuft nicht immer reibungslos. Abhängigkeiten und benutzerdefinierte Konfigurationen können den Prozess erschweren.
- Tests und Validierung sind nach wie vor von entscheidender Bedeutung, um sicherzustellen, dass sich die Workloads wie erwartet verhalten.
- Während der Übergangsphase besteht ein operationelles Risiko.
|
Merkmal |
Red Hat ELS (Anbieter) |
TuxCare – Lebenslanger Support |
Manuelle Migration (RHEL 8/9/10) |
|
Mindestanforderung |
Aktives RHEL-Abonnement |
Es ist kein Red Hat-Abonnement erforderlich |
Neues RHEL-Abonnement |
|
Primärkosten |
Gebühr für RHEL-Abonnement + ELS-Zusatzmodul |
Pauschalpreis pro Knoten |
Arbeitsmigration + neue Lizenz |
|
Ist eine Migration erforderlich? |
Nein |
Nein |
Ja |
Wann eine Abwanderung von RHEL 7 sinnvoll ist
Nicht jedes RHEL 7-System erfordert eine sofortige Migration, doch gibt es Situationen, in denen der Umstieg auf ein neueres Betriebssystem oder eine kompatible Linux-Distribution die sinnvollste langfristige Strategie darstellt. Systeme, auf denen Anwendungen laufen, die bereits für RHEL 9 oder 8 oder für kompatible Distributionen zertifiziert sind, können von aktualisierten Bibliotheken, verbesserter Container-Unterstützung, erweiterten Sicherheitsfunktionen und einer insgesamt höheren Leistung profitieren. Eine Migration in diesen Fällen steht im Einklang mit umfassenderen IT-Modernisierungsinitiativen und verringert im Laufe der Zeit die Komplexität des Betriebs.
In regulierten Umgebungen können erweiterte Support-Lösungen die Lücken in branchenüblichen Rahmenwerken wie PCI DSS, HIPAA oder ISO 27001 schließen. Allerdings kann eine Migration letztendlich erforderlich werden, um die Compliance-Anforderungen zu erfüllen.
Selbst wenn die Einhaltung von Vorschriften nicht unmittelbar auf dem Spiel steht, kann eine Migration das Betriebsrisiko verringern. Systeme, die weiterhin unter RHEL 7 laufen, sammeln im Laufe der Zeit ungepatchte Sicherheitslücken an und erfordern ein kontinuierliches Risikomanagement. Der Umstieg auf ein unterstütztes Betriebssystem oder eine unterstützte Distribution verringert diesen Aufwand, vereinfacht das Patch-Management und begrenzt die Gefährdung durch bekannte Bedrohungen.
Lassen Sie Ihr Unternehmen nicht durch RHEL 7 EOL gefährden
Der Betrieb von RHEL 7 nach dem EOL ohne einen soliden Support-Plan stellt ein ernsthaftes Risiko für Ihr Unternehmen dar. Sicherheitslücken, Compliance-Probleme und unerwartete Ausfallzeiten können kostspielige Folgen haben.
Der „Endless Lifecycle Support“ von TuxCare bietet Ihnen die Sicherheit, Flexibilität und Kosteneffizienz, die Sie benötigen, um Ihre Systeme zu schützen – ganz nach Ihrem Zeitplan, nicht nach dem von Red Hat.
Erfahren Sie mehr über den langfristigen RHEL 7-Support von TuxCare, um noch heute die Kontrolle über Ihre Altsysteme zu übernehmen und sicherzustellen, dass diese so lange wie nötig sicher, stabil und konform bleiben.

