À propos de TuxCare

Les correctifs php2shell (CVE-2026-109618 et CVE-2026-109619) pour les versions de PHP en fin de vie sont désormais disponibles. Les réponses du service commercial étant plus lentes que d'habitude en raison d'une forte demande, le moyen le plus rapide d'obtenir les paquets corrigés est d'acheter ELS for Runtimes en ligne (s'ouvre dans un nouvel onglet). Consulter la FAQ sur les correctifs

À propos de TuxCare

TuxCare est une entreprise spécialisée dans la sécurité open source qui aide les entreprises des secteurs réglementés à garantir la sécurité de leurs logiciels open source et à les maintenir prêts pour les audits tout au long de leur cycle de vie, depuis le moment où un développeur intègre une dépendance jusqu'à plusieurs années après que le projet en amont a cessé de publier des correctifs. Cela couvre les environnements d'exécution des langages, les frameworks, les bibliothèques et les applications, ainsi que les systèmes d'exploitation sur lesquels ils s'exécutent.

Ce projet a démarré en 2014 avec un objectif simple qui reste d'actualité : corriger la vulnérabilité sans perturber le fonctionnement du système, et fournir aux responsables des éléments probants qu'ils pourront présenter à un auditeur. Aujourd'hui, cela s'applique tout autant à un module Python ou à un environnement d'exécution Java en fin de vie qu'à un serveur de production.

  • 2,700+ Clients professionnels
  • 14,000+ Vulnérabilités corrigées
  • 420,000+ Mises à jour fournies
  • 70,000+ Sélection de forfaits

Ce que fait TuxCare

SecureChain

SecureChain met à la disposition des équipes de développement un registre privé et contrôlé pour les dépendances open source dans les langages JavaScript, Python, Java, Go, Rust et PHP. Chaque paquet est vérifié, analysé à la recherche de logiciels malveillants et recompilé à partir du code source avant de pouvoir être intégré à une version. Par la suite, il continue de bénéficier des correctifs tant qu’il est en production, même lorsque ses responsables de maintenance d’origine ont quitté le projet.

Support illimité du cycle de vie

Le service « Endless Lifecycle Support » (ELS) garantit la fourniture continue de correctifs de sécurité même après la fin de vie d'un logiciel open source. La couverture s'étend aux environnements d'exécution et aux écosystèmes de langages tels que Java, Python et PHP, aux frameworks comme Spring, Angular et Nuxt, ainsi qu'aux applications telles que MariaDB, Apache Tomcat et MinIO, sans oublier les systèmes d'exploitation sur lesquels elles reposent. Les équipes disposent ainsi de la marge de manœuvre nécessaire pour planifier une migration selon leur propre calendrier, ou pour assurer la continuité de fonctionnement en toute sécurité lorsque la migration n'est pas encore envisageable.

KernelCare

KernelCare applique des correctifs de sécurité aux noyaux en cours d'exécution sans redémarrage ni fenêtre de maintenance, sur plus de 70 versions de distributions. Son compagnon, LibCare, fait de même pour OpenSSL et glibc.

TuxCare Enterprise Support

Le support TuxCare Enterprise offre aux équipes utilisant AlmaLinux ou Rocky Linux des mises à jour de sécurité, une assistance spécialisée de niveau entreprise, des prolongations de cycle de vie, ainsi que des options de conformité.

Développement et maintenance de noyaux personnalisés

Lorsqu'aucun noyau standard ne convient, les ingénieurs de TuxCare en développent un sur mesure, puis assurent sa mise à jour et sa maintenance.

Comment TuxCare assure la sécurité des logiciels libres

La plupart des outils de sécurité se concentrent sur une seule étape du cycle de vie d'un logiciel. TuxCare est conçu pour couvrir l'ensemble de ce cycle, à tous les niveaux de l'infrastructure de votre entreprise.

  1. Avant la phase de compilation

    SecureChain vérifie l'origine d'une dépendance et son contenu avant qu'un développeur puisse l'utiliser.

  2. Tant que cette fonctionnalité est prise en charge

    SecureChain assure la mise à jour de ces paquets dès l'apparition de nouvelles vulnérabilités, tandis que le service de correction sans redémarrage de TuxCare couvre les systèmes qui ne peuvent se permettre aucune interruption de service.

  3. Après la fin du support en amont

    ELS prend le relais là où la communauté s'arrête, afin qu'une date de fin de vie ne se transforme pas nécessairement en situation d'urgence.

  4. Quand quelqu'un demande des preuves

    Chaque package est accompagné d'une SBOM, d'une déclaration VEX et d'une attestation de provenance SLSA de niveau 3, fournissant ainsi les justificatifs dont vos auditeurs ont besoin.

Ce qui distingue TuxCare

Un seul fournisseur, de la première installation jusqu'à la fin de vie du produit

La sécurité open source est généralement répartie entre plusieurs outils et fournisseurs, et c'est au niveau de ces cloisonnements que la couverture présente des lacunes. Un outil vérifie les éléments entrants, un autre les surveille à la recherche de vulnérabilités (CVE). Lorsqu’un paquet arrive en fin de vie, la prise en charge est transférée vers un autre contrat de service, si tant est que quelqu’un continue à le surveiller. TuxCare gère le même paquet de bout en bout, tout au long de son cycle de vie. Les paquets sont couverts tant que leur développeur en amont les maintient, et continuent de bénéficier de correctifs même après l’arrêt de ce dernier, tout au long de l’arborescence des dépendances, dans le cadre d’un même abonnement et sans aucune modification de votre code.

Travailler au sein de la communauté de la sécurité open source

TuxCare est membre de l’Open Source Security Foundation (OpenSSF), de l’OpenJS Foundation, d’OASIS Open et de la Coalition for Secure AI (CoSAI) ; l’entreprise contribue au groupe de travail OASIS sur la sécurité de l’IA et est une autorité de numérotation CVE agréée. Ce sont ces organismes qui définissent les règles en matière de sécurité open source et qui attribuent un numéro officiel aux vulnérabilités. En tant que membre de ces organismes, TuxCare s'aligne sur les règles telles qu'elles sont définies et travaille en étroite collaboration avec les responsables des projets qu'elle soutient. C'est ce qui distingue un fournisseur qui vend simplement des correctifs pour les logiciels libres d'un autre qui participe activement à la définition des normes de sécurité de ces derniers.

  • Membre de Fondation pour la sécurité des logiciels libres (OpenSSF)
  • Membre de Fondation OpenJS
  • Membre de OASIS Open
  • Membre de Coalition pour une IA sûre (CoSAI)
  • Autorisé Autorité de numérotation CVE (CNA)

Qui utilise TuxCare ?

Plus de 2 700 entreprises font confiance à TuxCare dans des secteurs où les délais d’application des correctifs et les preuves d’audit ont des conséquences concrètes, qu’il s’agisse des services financiers, de l’administration publique, de la santé, de l’industrie, de l’énergie, des télécommunications, de l’hébergement web ou de l’enseignement supérieur. Les catégories ci-dessous couvrent les situations les plus courantes, mais ne sont pas exhaustives.

Les équipes logicielles sécurisent leur chaîne d'approvisionnement open source (SecureChain for Open Source)

  • Entreprises de logiciels et de SaaS commercialisant des produits reposant sur des bibliothèques open source qui nécessitent des SBOM, une traçabilité vérifiable et des dépendances corrigées pour les audits de sécurité menés par les clients et dans le cadre de la loi européenne sur la cyber-résilience
  • Les start-ups et les éditeurs de logiciels en phase de croissance dont les prospects professionnels exigent une documentation SBOM et VEX avant même que la réglementation ne l'impose
  • Les banques, les assureurs et les entreprises de technologie financière qui ont besoin d'un contrôle vérifiable sur les logiciels open source qu'ils distribuent, conformément à des normes telles que PCI DSS et DORA
  • Les équipes chargées des logiciels destinés au secteur de la santé et des dispositifs médicaux, qui doivent rendre des comptes aux autorités de régulation pour chaque dépendance présente dans leur code
  • Les équipes chargées de la sécurité des applications, de l'ingénierie des plateformes et du DevOps qui souhaitent contrôler ce qui est intégré à leurs versions

Équipes utilisant des logiciels en fin de cycle de vie (support à vie illimité)

  • Les responsables d'applications qui maintiennent à jour, sans les réécrire , des environnements d'exécution et des frameworks arrivés en fin de vie , tels que Java 8, PHP 7, Python 2.7 et AngularJS
  • Les entreprises qui utilisent encore CentOS 7, RHEL 7 ou Ubuntu 18.04 et 20.04 et qui ne peuvent pas effectuer la migration dans les délais fixés par l'éditeur
  • Les organismes publics et les prestataires dont les cycles de mise à niveau, trop longs, font que des logiciels en fin de vie restent en production
  • Le personnel chargé de la sécurité et de la conformité, qui doit prouver que les opérations de correction ont bien été effectuées

Infrastructures ne pouvant se permettre aucune interruption de service (KernelCare)

  • Les fournisseurs de services d'hébergement, de cloud et de services gérés qui gèrent de vastes parcs de serveurs et ne peuvent pas planifier les redémarrages sur l'ensemble des serveurs de leurs clients
  • Les équipes chargées de l'infrastructure qui ont besoin que les correctifs de sécurité du noyau soient appliqués sans attendre une fenêtre de maintenance
  • Les opérateurs de télécommunications, les équipementiers et les fabricants d'appareils qui gèrent des noyaux personnalisés ou des parcs de serveurs ARM64

Organisations ayant adopté AlmaLinux ou Rocky Linux (support d'entreprise TuxCare)

  • Les équipes qui ont abandonné CentOS et qui souhaitent bénéficier d'un support commercial, d'un dépôt de mises à jour validé et d'une couverture du cycle de vie pouvant aller jusqu'à 16 ans, sans pour autant se lier à un seul fournisseur commercial
  • Les organismes publics et les fournisseurs de services cloud fédéraux qui ont besoin d'AlmaLinux avec des modules cryptographiques validés selon la norme FIPS 140-3 pour FedRAMP
  • Teladoc Health
  • Sony
  • Smarsh
  • Paysign
  • Université Northwestern
  • JCPenney
  • IHG Hotels & Resorts
  • Paysign
  • Université Northwestern
  • JCPenney
  • IHG Hotels & Resorts
  • Teladoc Health
  • Sony
  • Smarsh

Notre histoire

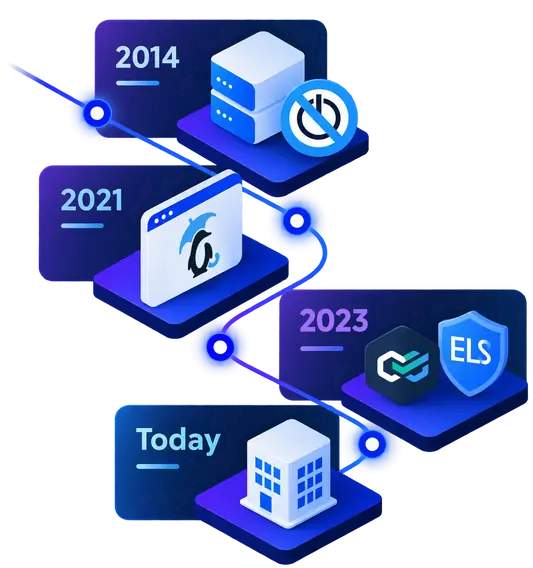
TuxCare a vu le jour sous la forme d’un produit unique au sein de CloudLinux, la société fondée par Igor Seletskiy dans le but de rendre les serveurs plus sûrs et plus stables pour les hébergeurs. Ce produit, baptisé KernelCare, a été lancé en 2014 pour permettre l’application de correctifs de sécurité sur des systèmes en cours d’exécution sans nécessiter de redémarrage. Les clients professionnels n’ont cessé d’en demander davantage, et l’offre s’est élargie pour inclure des bibliothèques partagées et des mises à jour de sécurité pour les logiciels ayant atteint leur fin de vie.

En 2021, CloudLinux a regroupé toutes ces activités destinées aux entreprises sous une seule et même enseigne. TuxCare, qui tire son nom de Tux, le pingouin de Linux, s'est dotée de sa propre marque et de son propre site web, et fonctionne depuis lors comme une entreprise à part entière.

À partir de là, l’attention s’est progressivement déplacée vers le haut de la pile open source. SecureChain a été lancé avec Java en 2023. ELS est passé d’une poignée de systèmes d’exploitation à une couverture de l’ensemble de la pile, y compris les environnements d’exécution, les frameworks et les applications. La même année, TuxCare a lancé le service SecureChain complet, a rejoint l’OpenSSF en tant que membre général et est devenu une autorité de numérotation CVE (CNA).

Aujourd'hui, TuxCare est une société à part entière, TuxCare, Inc., dont CloudLinux est une filiale. Igor Seletskiy, qui a fondé les deux entités, est le PDG de TuxCare.

  1. 2014 : lancement de KernelCare au sein de CloudLinux.
  2. 2021 : TuxCare devient une marque à part entière.
  3. 2023 : SecureChain et une prise en charge à vie de l'ensemble de la pile.
  4. Aujourd'hui : TuxCare, Inc., une société indépendante.

Direction

Découvrez TuxCare

Découvrez avec qui nous travaillons, rencontrez nos partenaires, consultez nos certifications de sécurité ou suivez l'actualité de TuxCare dans la presse. Vous souhaitez contribuer à la sécurité des logiciels libres ? Consultez nos offres d'emploi ou contactez-nous.

Faits marquants concernant TuxCare

Entreprise
de TuxCare
Dénomination légale
TuxCare, Inc., société constituée dans le Delaware
Type
Entreprise spécialisée dans la sécurité open source
Focus
Sécurité open source tout au long du cycle de vie
Fondée
2014, avec le lancement du premier produit de TuxCare. L'entreprise opère sous le nom de TuxCare depuis 2021.
Fondateur et PDG
Igor Seletskiy
Siège social
20791 Three Oaks Pkwy, n° 980, Estero, Floride 33929, États-Unis
Société sœur
CloudLinux
Site web
tuxcare.com
Produits et services
SecureChain, prise en charge à vie (ELS), KernelCare, LibCare, assistance TuxCare Enterprise, développement et maintenance de noyaux personnalisés
Clients
Plus de 2 700 entreprises clientes
Secteurs d'activité
Santé, finance, administration publique, prestataires de services, enseignement supérieur et recherche
Correctifs fournis
420,000+
Vulnérabilités corrigées
14,000+
Sélection de formules
70,000+
Participation du secteur privé
Membre général de l'OpenSSF, autorité chargée de l'attribution des numéros CVE

Foire aux questions

Qu'est-ce que TuxCare ?

TuxCare est une entreprise spécialisée dans la sécurité open source. Elle analyse et corrige les dépendances open source utilisées par les équipes de développement, et assure la sécurité des environnements d'exécution, des frameworks, des bibliothèques et des applications même après leur fin de vie.

Que fait TuxCare pour les logiciels en fin de vie ?

Grâce à son service « Endless Lifecycle Support », TuxCare continue de fournir des correctifs de sécurité même après l'arrêt du projet en amont. La couverture s'étend aux environnements d'exécution tels que Java, Python et PHP, aux frameworks tels que Spring et Angular, aux applications telles que MariaDB et Apache Tomcat, ainsi qu'aux systèmes d'exploitation tels que RHEL, Ubuntu et Amazon Linux.

Comment TuxCare assure-t-il la sécurité des dépendances open source ?

SecureChain vérifie les paquets et les analyse à la recherche de logiciels malveillants avant que les développeurs ne puissent les intégrer, puis veille à ce qu'ils restent à jour tant qu'ils sont utilisés. Il prend en charge JavaScript, Python, Java, Go, Rust et PHP.

Quand TuxCare a-t-il été fondé ?

L'histoire commence en 2014, lorsque le premier produit de TuxCare a été lancé au sein de CloudLinux. Le nom « TuxCare » a été adopté en 2021, et l'activité est désormais gérée par une société indépendante, TuxCare, Inc.

Qui a fondé TuxCare ?

Igor Seletskiy a fondé TuxCare, dont il est toujours le PDG. Il a également fondé CloudLinux.

Quel est le lien entre TuxCare et CloudLinux ?

TuxCare est issue de la branche entreprise de CloudLinux et opère sous son propre nom depuis 2021. Aujourd'hui, les deux sociétés sont des sociétés sœurs. CloudLinux se concentre sur l'hébergement web, tandis que TuxCare se concentre sur les entreprises.

Qui utilise TuxCare ?

Plus de 2 700 entreprises clientes, parmi lesquelles des administrations publiques, des institutions financières, des organismes de santé, des prestataires de services et des universités. Au quotidien, les utilisateurs sont principalement des développeurs, des équipes chargées de la sécurité des applications et des plateformes, ainsi que le personnel chargé de la conformité qui rend compte aux auditeurs.

Où se trouve le siège de TuxCare ?

TuxCare, Inc. est une société du Delaware dont le siège social est situé à Estero, en Floride. Une grande partie de l'équipe travaillant à distance, les ingénieurs à l'origine des correctifs sont répartis bien au-delà d'un seul bureau.