

Maintenez jQuery UI 1.10.4 à jour sans avoir à recompiler vos widgets
OpenJS classe jQuery UI parmi les projets archivés, et les corrections en amont sont intégrées dans les versions plus récentes plutôt que dans la version 1.10.4. Le service « Endless Lifecycle Support » apporte des correctifs à la version que vous utilisez déjà, dans le cadre d'un accord de niveau de service (SLA) contractuel.
Moment 2.0.0, 2.10.6 et 2.24.0
ainsi que moment-timezone 0.4.1

Parlez-nous
N'hésitez pas à nous poser vos questions concernant la couverture, les accords de niveau de service (SLA), les tarifs ou tout autre sujet.


Versions de jQuery UI prises en charge
 Version |
 Statut |
 Couverture |
|---|---|---|
| jQuery UI 1.10.4 | Remplacée par la gamme 1.11 en juin 2014 |
 Couverture assurée par ELS |
*jQuery UI ne publie pas de dates de fin de vie pour chaque version. Cette date marque la sortie de jQuery UI 1.11.0, la version succédant à la série 1.10.x.
Ce que vous offre ELS

Corrections de sécurité pour une bibliothèque de widgets archivée
Quatre avis de sécurité publiés concernent du code présent dans la version 1.10.4, notamment dans les boîtes de dialogue, le sélecteur de date et l'utilitaire « position ». Un cinquième avis concerne cette version uniquement en raison de sa plage de versions. TuxCare rétroporte les correctifs applicables et suit de près les prochaines mises à jour.
Le premier jour
Les correctifs jQuery UI déjà publiés sont disponibles dès que votre projet se connecte au registre ELS.

Modifier jQuery UI sans réécrire vos widgets
ELS remplace votre package jQuery UI pris en charge par un équivalent géré par TuxCare, conçu pour conserver la version, le comportement des widgets et le balisage du thème dont dépendent déjà vos pages.
Les paquets corrigés sont fournis par TuxCare npm enregistrer et l'intégrer au workflow npm que vous utilisez déjà, à partir de package.json overrides à Docker et aux cycles de développement CI/CD.

Un soutien qui résiste à l'examen
Livraison des correctifs dans le cadre du SLA
Lorsque les auditeurs vous demandent comment une dépendance front-end archivée fait encore l'objet d'une mesure corrective, vous citez un fournisseur précis et un SLA contractuel.
Documents que votre scanner peut lire
La couverture inclut un outil de suivi des vulnérabilités CVE, la publication des SBOM et un flux VEX, ce qui vous permet de démontrer que des mesures correctives ont bien été mises en œuvre.
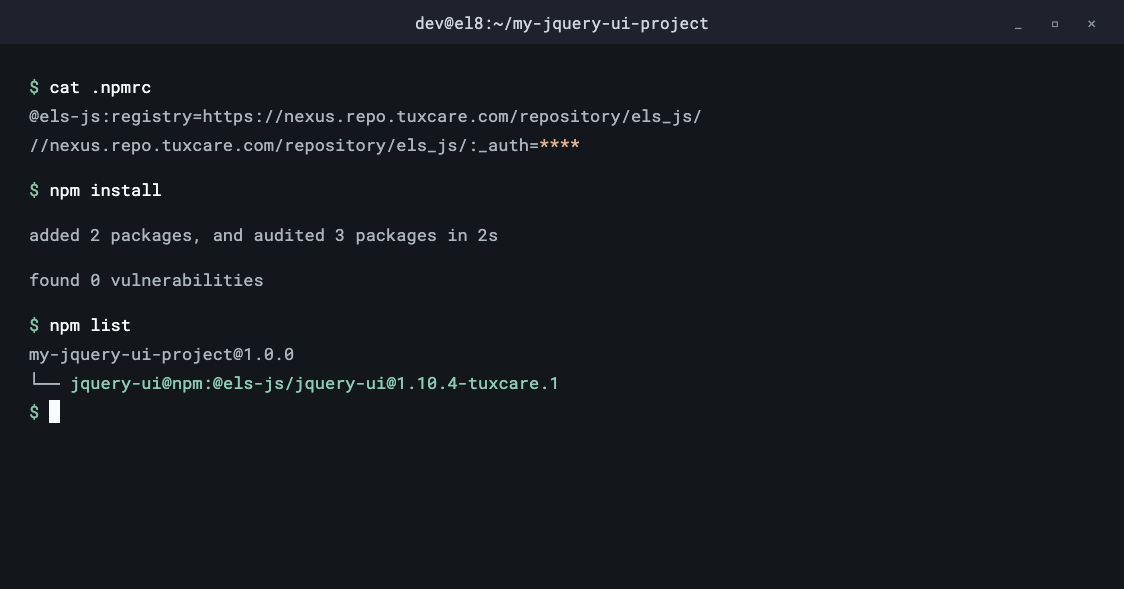
Ajouter des paquets jQuery UI modifiés via npm sans réécrire le code de l'application
Configurez le registre npm de TuxCare, mettez à jour la référence du paquet, puis réinstallez les dépendances de votre projet.
Demandez conseil à un expert en correction des vulnérabilités CVE de jQuery UI
Expliquez quels widgets sont réellement inclus dans votre version et ce que cela implique pour les avis de sécurité que vous continuez à voir apparaître.
Une question ?
Comment les équipes utilisent ELS

Vider le scanner
⚠️ Le problème :
Une console d'administration héritée intègre toujours jQuery UI 1.10.4, et le scanner signale cinq avis de sécurité pour chaque version.
🔄 Le tour :
ELS corrige la version que vous distribuez déjà et l'associe à un flux VEX, ce qui permet d'identifier une procédure de correction pour la vulnérabilité détectée.

Clôturer une constatation d'audit en cours
⚠️ Le problème :
L'audit interne, les examens SOC 2 et les questionnaires clients mettent en évidence une bibliothèque front-end archivée, et un plan de migration ne constitue pas une date de mise en conformité.
🔄 Le tour :
ELS propose des solutions prises en charge par les éditeurs dans le cadre d'un accord de niveau de service (SLA) contractuel, offrant ainsi aux responsables de l'évaluation une feuille de route documentée pour la mise en conformité d'une dépendance dont le projet en amont ne assure plus la maintenance de la version 1.10.4.

Remplacez les widgets lorsque vous êtes prêt.
⚠️ Le problème :
La version 1.10.4 comprend quatre guides de mise à niveau, la suppression de certaines API et une refonte du comportement des widgets au sein d'une interface désormais aboutie.
🔄 Le tour :
ELS maintient la version 1.10.4 mise à jour, tandis que les équipes remplacent les widgets par des contrôles natifs ou une bibliothèque de composants moderne, au rythme que l'application peut supporter.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels lorsque le support en amont est réduit ou prend fin, du noyau Linux aux environnements d'exécution et aux bibliothèques front-end telles que jQuery UI. Un seul partenaire, une couverture complète de la pile technologique.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare est également membre « Gold » de la Fondation OpenJS et partenaire du programme « Ecosystem Sustainability Program », qui finance le soutien commercial des projets OpenJS archivés ou arrivés en fin de vie.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes sur jQuery UI
Les 5 meilleurs outils de gestion des correctifs en 2026 : analyse complète
Points clés à retenir : les outils de gestion des correctifs se ressemblent souvent au premier abord, mais ils…

La vulnérabilité CVE-2026-98276 a été corrigée en amont. Puis, un serveur a planté à 12 reprises.
Les correctifs KernelCare sans redémarrage pour la vulnérabilité CVE-2026-98276 sont désormais disponibles pour les versions EL 8 et 9. TuxCare a…
La faille d'authentification SSH qui existait entre OpenSSH et musl (CVE-2026-123158)
Points clés : un mot de passe de 257 à 1024 octets permet de se connecter à n'importe quel système fonctionnant uniquement avec une clé…
jQuery UI est désormais obsolète. Votre interface nécessite encore des correctifs.
Bénéficiez des correctifs CVE réguliers pour jQuery UI 1.10.4 via le workflow npm déjà utilisé par votre processus de compilation.
Une question ?
Foire aux questions
Dans une certaine mesure. La Fondation OpenJS répertorie jQuery UI parmi ses projets archivés, tandis que l'équipe jQuery continue de publier des versions de la branche actuelle, la plus récente étant la 1.14.2, sortie le 28 janvier 2026. Les notes de mise à jour de cette version décrivent un cycle de maintenance couvrant la compatibilité avec jQuery, les correctifs de sécurité et les régressions importantes par rapport à la version 1.12.1 ou ultérieure. La version 1.10.4 ne relève pas de ce cycle.
Remplacez le paquet, pas les widgets. TuxCare ELS fournit des paquets jQuery UI mis à jour via son registre npm. Il vous suffit d’ajouter ce registre à votre fichier .npmrc, de pointer votre fichier package.json vers le paquet ELS (manuellement ou à l’aide du TuxCare Patcher), puis d’exécuter la commande « npm install ». Le paquet est conçu pour préserver le balisage de vos widgets, vos thèmes et votre code d’initialisation ; il est toutefois recommandé de procéder aux tests habituels de votre application.
La documentation de TuxCare indique que jQuery UI 1.10.4 est la version prise en charge. La prise en charge dépend de la version ; par conséquent, le package que vous installez doit correspondre à la version déjà chargée par vos pages. Si votre application utilise une version différente, contactez TuxCare pour discuter des options de prise en charge.
Cinq avis de sécurité concernent le paquet 1.10.4 pour les plages de versions publiées. CVE-2016-7103 correspond à une vulnérabilité XSS liée à l'option « closeText » de la boîte de dialogue, corrigée en amont dans la version 1.12.0. Les vulnérabilités CVE-2021-41182, CVE-2021-41183 et CVE-2021-41184 concernent respectivement l'option `altField` du sélecteur de date, les options de texte du sélecteur de date et l'utilitaire `position` ; elles ont toutes été corrigées dans la version 1.13.0. CVE-2022-31160 concerne « checkboxradio » et a été corrigé dans la version 1.13.2.
La plage de versions publiée indique que oui. Le code indique que non. Le widget « checkboxradio » a été introduit dans jQuery UI 1.12 ; par conséquent, une version authentique de 1.10.4 ne contient aucun code « checkboxradio » susceptible d’être exploité. Les scanners le signalent car la plage couverte par l’avis s’étend en dessous de la version 1.12. TuxCare publie un flux VEX précisément pour cette raison, afin que l’exploitabilité puisse être constatée plutôt que débattue.
Oui. jQuery UI est souvent fourni via un thème d'administration, un modèle de fournisseur ou un plugin intégré, plutôt que par une installation directe. Les paquets ELS proviennent du registre npm de TuxCare, et les remplacements effectués dans le fichier package.json redirigent les instances concernées vers le paquet maintenu. Le TuxCare Patcher peut créer ces entrées pour vous.
Oui. TuxCare indique que les paquets jQuery UI sont compatibles avec Docker, et ceux-ci sont disponibles via npm à partir du registre TuxCare ; ils s'intègrent donc parfaitement aux pipelines CI/CD et aux workflows de déploiement qui installent déjà jQuery UI via npm. Le jeton du registre est lu à partir du fichier .npmrc de votre projet.
ELS est conçu pour répondre aux exigences en matière de correction des vulnérabilités dans le cadre de référentiels tels que SOC 2, PCI DSS, HIPAA, NIS2, DORA et la CRA. Il ne garantit pas à lui seul la conformité d’une application. Il fournit toutefois un prestataire identifié, un accord de niveau de service (SLA) contractuel et un plan de correction documenté que les auditeurs peuvent examiner.
Tout dépend de la partie de l'ensemble de widgets que vous utilisez réellement. Une version qui ne nécessite qu'une simple boîte de dialogue ou un sélecteur de date pourra peut-être passer à des contrôles HTML natifs, même si la mise en forme et la localisation sont rarement transposées sans problème. Une interface reposant sur des widgets triables, redimensionnables et personnalisables selon des thèmes constitue un projet plus long. ELS maintient la version 1.10.4 mise à jour pendant la durée de ces travaux.