Support technique
 Documentation
 Connexion
 Nous contacter



Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- TuxCare assure la sécurité des logiciels en fin de vie et de leurs dépendances open source, et applique des correctifs aux noyaux Linux sans nécessiter de redémarrage.
- Red Hat Satellite fournit aux parcs RHEL des correctifs déployés de manière progressive et contrôlée, même sur des hôtes sans accès à Internet.
- ManageEngine, Automox et NinjaOne prennent en charge les terminaux Windows, macOS et Linux selon différents modèles de déploiement.
- Comparez la prise en charge des systèmes d'exploitation, la gestion des redémarrages et les unités de tarification, car les prix annoncés varient souvent d'un fournisseur à l'autre.
Les outils de gestion des correctifs se ressemblent souvent au premier abord, mais ils ne résolvent pas tous le même problème. Certains déploient des mises à jour sur des parcs d’ordinateurs portables et de bureau, d’autres gèrent le contenu d’une seule famille de systèmes Linux, et d’autres encore maintiennent les systèmes à jour lorsque les redémarrages ne sont pas envisageables ou que le fournisseur a cessé de fournir des correctifs. Les différences apparaissent lorsque vous les adaptez à votre environnement : quels systèmes d’exploitation couvrent-ils, mettent-ils à jour les applications tierces, comment les déployez-vous et que se passe-t-il lorsqu’une mise à jour nécessite un redémarrage ?
Ce guide présente cinq outils et les compare en fonction de leur prise en charge des systèmes d'exploitation et de l'automatisation, le modèle tarifaire et les avis. Il s’appuie sur la documentation des éditeurs, les tarifs publiés et les notes attribuées sur G2, plutôt que sur des tests comparatifs en laboratoire. Pour les définitions et les processus, consultez nos guides sur la gestion des correctifs et de la gestion automatisée des correctifs.
Comparaison en un coup d'œil des cinq outils de gestion des correctifs
Le tableau présente les cinq outils dans l'ordre dans lequel ils sont décrits ci-dessous. Les prix et les notes pouvant varier, pensez à consulter la page des tarifs de chaque fournisseur ainsi que le site G2 avant d'établir votre liste de présélection.
| Outil | Idéal pour | Couverture des systèmes d'exploitation | Applications tierces | Modèle de tarification | Classification G2 |
| de TuxCare | Logiciels en fin de vie, dépendances open source et serveurs Linux incapables de redémarrer pour appliquer les correctifs | Linux, ainsi que les environnements d'exécution PHP et .NET sous Windows via ELS | Les environnements d'exécution, les langages et les applications open source via ELS, et les dépendances via SecureChain | Devis personnalisé, avec achat en ligne de KernelCare, ELS for OS et ELS for Runtimes | 4.6 |
| Red Hat Satellite | Parcs RHEL nécessitant un contrôle du contenu et du cycle de vie | RHEL | Il n'y a pas de catalogue d'applications de bureau, mais il synchronise les dépôts Linux personnalisés | Abonnement complémentaire à RHEL | 4.5 |
| ManageEngine Patch Manager Plus | Les équipes utilisant Windows qui souhaitent contrôler leurs environnements sur site ou dans le cloud | Windows, macOS, Linux | Oui, dans les trois éditions | Annuelle, selon le décompte informatique, plus une édition gratuite | 4.5 |
| Automox | Équipes axées sur le cloud avec des terminaux distants | Windows, macOS, Linux | Oui, au-dessus du plan d'entrée | Par terminal et par mois | 4.5 |
| NinjaOne | Les MSP et les équipes qui souhaitent appliquer des correctifs au sein d'un RMM | Windows, macOS, Linux | Oui, avec un catalogue qui couvre Windows et macOS | Par appareil et par mois, selon devis | 4.7 |
de TuxCare
TuxCare propose des correctifs de sécurité et une assistance pour Linux et les logiciels open source qui y sont exécutés. Ses produits couvrent l’application de correctifs au noyau et aux bibliothèques partagées sans redémarrage, les mises à jour de sécurité pour les systèmes d’exploitation en fin de vie, les environnements d’exécution, les écosystèmes de langages et les applications, ainsi que la vérification des dépendances open source via SecureChain. L'entreprise n'applique pas de correctifs aux systèmes d'exploitation Windows ou macOS ; un parc informatique mixte nécessite donc un outil général de gestion des terminaux en complément.
Caractéristiques principales
TuxCare se concentre sur les tâches que les outils de correction polyvalents ont tendance à négliger, à savoir les redémarrages liés aux mises à jour du noyau, les redémarrages de services liés aux mises à jour de bibliothèques et les correctifs de sécurité pour les logiciels dont la fin de vie est dépassée.
Application automatisée de correctifs sans redémarrage pour les noyaux et les bibliothèques
KernelCare applique les correctifs de sécurité du noyau à un système en cours d’exécution, ce qui permet à une correction de prendre effet sans redémarrage ni fenêtre de maintenance. Son agent recherche les nouveaux correctifs et les applique automatiquement, ce qui évite que le processus de mise à jour ne soit bloqué en attendant qu’une personne lance manuellement le déploiement. Le module complémentaire LibCare permet d’appliquer des correctifs sans redémarrage à OpenSSL et glibc, deux bibliothèques qui imposent normalement un redémarrage du service après une mise à jour. KernelCare prend en charge plus de 70 versions de distributions Linux, notamment RHEL, CentOS, Ubuntu, CloudLinux, Proxmox, Oracle Linux, Amazon Linux et Debian.
ePortal est la console de gestion Web de KernelCare et une source locale de correctifs. Vous l'installez sur site ou dans votre propre cloud, et elle distribue les correctifs aux serveurs de votre réseau, y compris ceux situés derrière un pare-feu sans accès à Internet. Elle vous permet également de contrôler le moment du déploiement des correctifs, par exemple en les envoyant à un groupe de test avant leur mise en production.
Mises à jour de sécurité après la fin de vie
Assistance tout au long du cycle de vie (ELS) fournit des mises à jour de sécurité pour les technologies open source après que le fournisseur ou le responsable de maintenance d'origine a cessé de les prendre en charge. La liste complète des logiciels en fin de vie couverts est disponible sur les pages ELS consacrées aux systèmes d'exploitation, environnements d'exécution, écosystèmes de langages, et applications.
Vérification des dépendances open source avec SecureChain
SecureChain est une source de paquets pour les dépendances open source en JavaScript, Python, Java, Go et PHP. Chaque paquet est analysé afin de détecter les logiciels malveillants connus, les modèles de code suspects et les risques liés à la chaîne d’approvisionnement, puis recompilé à partir du code source dans des environnements de compilation renforcés et isolés. Tout élément ne passant pas l’inspection est bloqué avant d’atteindre votre environnement. SecureChain surveille les composants actifs et corrige les vulnérabilités dans le cadre d’un SLA, tandis qu’ELS continue de fournir des correctifs une fois la maintenance en amont terminée. Il intervient au niveau de la couche des dépendances applicatives, qui se situe au-dessus du système d’exploitation, en appliquant des correctifs aux autres outils abordés dans ce guide.
Tarification
Les tarifs de TuxCare sont adaptés à votre environnement plutôt que basés sur des niveaux fixes ; c'est pourquoi la plupart des équipes commencent par demander un devis sur la page des tarifs de TuxCare. KernelCare, ELS for OS et ELS for Runtimes font exception à cette règle : ces trois solutions peuvent être achetées en ligne. Les formules en ligne de KernelCare sont conçues pour les petits parcs de serveurs, et sa page produit propose un essai gratuit.
| Produit | Modèle de tarification | Où obtenir un devis ? |
| KernelCare | Formules en libre-service ou devis personnalisé | Page du produit KernelCare ou page des tarifs de TuxCare |
| LibCare | Module complémentaire de KernelCare | Page des tarifs de TuxCare |
| Support illimité du cycle de vie | Achat en ligne des produits ELS for OS et ELS for Runtimes ; devis personnalisé pour les autres produits ELS | les boutiques en ligne « ELS for OS » et « ELS for Runtimes », ou la page des tarifs de TuxCare pour obtenir un devis |
| SecureChain | Devis personnalisé | Page des tarifs de TuxCare |
Les points forts de TuxCare
Application de correctifs sans redémarrage est une priorité. Les correctifs apportés au noyau et aux bibliothèques prennent effet sur les systèmes pour lesquels aucun redémarrage ne peut être programmé. La couverture est également étendue, puisqu’un seul fournisseur gère les noyaux, les bibliothèques, les systèmes d’exploitation en fin de vie, les environnements d’exécution, les écosystèmes de langages et les dépendances des applications, au lieu de recourir à un contrat distinct pour chaque couche. De plus, ELS offre aux systèmes en fin de vie une source régulière de mises à jour de sécurité pendant que la migration est en attente pour des raisons de matériel, de budget ou de certification.
Les lacunes de TuxCare
TuxCare ne propose pas de correctifs pour les systèmes d'exploitation Windows ou macOS. ELS pour PHP et .NET couvre bien ces environnements d’exécution sous Windows comme sous Linux, mais le système d’exploitation lui-même nécessite un autre outil. L’intérêt des correctifs sans redémarrage s’amenuise également si vos serveurs redémarrent déjà sans problème selon des intervalles réguliers. Dans ce cas, l’intérêt se porte davantage sur les produits en fin de vie et les produits dépendants.
Avis clients
KernelCare affiche une note de 4,6 sur 5 sur G2.
À qui s'adresse TuxCare ?
TuxCare est la solution idéale pour les équipes de plateforme soumises à des engagements de disponibilité, où chaque redémarrage implique un ticket de modification ou un basculement. Il convient également à tous ceux qui utilisent encore des systèmes en fin de vie, tels que CentOS 7 ou une ancienne version de PHP ou de .NET qui ne peut pas encore être migrée, ainsi qu’aux équipes qui souhaitent que les paquets open source utilisés dans leurs builds soient vérifiés avant leur intégration.
Red Hat Satellite
Red Hat Satellite est le produit de gestion d’infrastructure de Red Hat destiné aux parcs RHEL. Il réplique le contenu Red Hat, organise les correctifs par errata et diffuse le contenu dans différents environnements, tels que le développement, les tests et la production. Red Hat le commercialise en tant que module complémentaire aux abonnements RHEL.
Caractéristiques principales
Consultations de contenu et environnements de cycle de vie
Satellite vous permet de « figer » un ensemble de référentiels sous forme de vue de contenu et de le déployer dans différents environnements, de sorte que chaque hôte d'un environnement dispose des mêmes versions de paquets. Cela fournit aux auditeurs une base de référence cohérente et facilite la détection des écarts.
Corrections basées sur les errata
Les correctifs sont classés selon les errata de Red Hat, ce qui vous permet d'appliquer les errata de sécurité correspondant au niveau de gravité de votre choix à l'ensemble d'un groupe d'hôtes. Cette approche correspond parfaitement à la manière dont de nombreuses équipes RHEL procèdent déjà au triage des CVE.
Hôtes déconnectés et contenu non Red Hat
Satellite peut prendre en charge des hôtes dans des environnements hors connexion et synchronise des référentiels personnalisés en plus du contenu Red Hat. Ces référentiels constituent toutefois du contenu. Les hôtes eux-mêmes doivent toujours fonctionner sous RHEL. Red Hat Lightspeed, anciennement Red Hat Insights, est inclus dans les abonnements RHEL et analyse les systèmes RHEL, tandis que Satellite offre un contrôle plus poussé du contenu pour les déploiements plus complexes.
Tarification
Red Hat commercialise Satellite sous forme d'abonnement complémentaire et n'indique pas de prix sur la page du produit. Demandez un devis à Red Hat ou à un revendeur, et vérifiez comment l'abonnement comptabilise les systèmes gérés.
| Article | Modèle de tarification | Prix actuel |
| Red Hat Satellite | Abonnement complémentaire à RHEL | Vérifiez auprès de Red Hat ou d'un revendeur |
| Red Hat Lightspeed | Inclus dans les abonnements RHEL | Inclus |
Les points forts de Red Hat Satellite
Les errata, le contenu et les abonnements proviennent tous directement de l'éditeur du système d'exploitation, ce qui est difficile à égaler pour un environnement exclusivement RHEL. Les environnements hors ligne sont bien pris en charge, puisque les hôtes sans accès à Internet récupèrent les mises à jour à partir d'un miroir de contenu local. Vous bénéficiez également d'un pipeline unique pour un grand nombre d'hôtes : les mises à jour transitent par les différents environnements et sont distribuées aux groupes d'hôtes à partir d'un seul et même endroit.
Les lacunes de Red Hat Satellite
Satellite est conçu pour RHEL, et sa liste d’hôtes pris en charge n’inclut ni Ubuntu ni Debian ; ces serveurs nécessitent donc un outil distinct. Il s'agit également d'un serveur que vous devez gérer et mettre à jour vous-même, ce qui représente une charge de travail importante pour une petite équipe ; vérifiez donc si Lightspeed répond déjà aux besoins d'un parc de serveurs de petite taille. Et les redémarrages ne disparaissent pas pour autant. Satellite fournit des mises à jour du noyau qui prennent effet après un redémarrage, et l'application de correctifs en temps réel sur le noyau sous RHEL est assurée séparément par kpatch, qui dispose de son propre périmètre de prise en charge.
Avis clients
Red Hat Satellite obtient une note de 4,5 sur 5 sur G2.
À qui s'adresse Red Hat Satellite ?
Satellite est la solution la plus adaptée aux entreprises utilisant exclusivement RHEL, soumises à un contrôle rigoureux des modifications, qui souhaitent mettre en place un processus de déploiement entre les environnements et disposer d'une base de référence cohérente. Les sites soumis à une réglementation ou isolés, qui ont besoin d'un miroir local du contenu, constituent un cas d'utilisation naturel, tout comme les équipes qui achètent déjà auprès de Red Hat et préfèrent confier la gestion du contenu au même fournisseur que celui de leur système d'exploitation.
ManageEngine Patch Manager Plus
Patch Manager Plus est développé par ManageEngine, la division de gestion informatique de Zoho Corporation. Il permet d'appliquer des correctifs sous Windows, macOS et Linux, prend en charge les applications tierces et peut être déployé sur site ou dans le cloud. Une version gratuite est disponible pour les petits environnements.
Caractéristiques principales
Tests de patch automatisés et validation
L'édition Enterprise permet de déployer d'abord les correctifs sur un groupe de test, puis de les valider automatiquement pour la production, ce qui fait des tests une étape systématique plutôt qu'une simple formalité. Comparaison des éditions de ManageEngine comparaison des éditions de ManageEngine montre que l'édition Professional ne dispose pas de cette fonctionnalité.
Application de correctifs aux applications tierces
Le même tableau des éditions mentionne l'application de correctifs tiers dans les trois éditions ; les navigateurs et les lecteurs de PDF s'intègrent ainsi dans le même flux de travail que les mises à jour du système d'exploitation.
Mises à jour des pilotes, du BIOS et des définitions antivirus
L'édition Enterprise propose également des mises à jour des pilotes Windows et du BIOS, des mises à jour des définitions antivirus, ainsi que la planification du téléchargement des correctifs, ce qui convient particulièrement aux parcs informatiques Windows qui gèrent à la fois les mises à jour matérielles et les correctifs.
Tarification
ManageEngine propose des tarifs annuels pour 50 ordinateurs et un seul technicien ; le prix varie en fonction du nombre d'ordinateurs et de techniciens. Utilisez son outil de devis pour obtenir un devis personnalisé en fonction de vos propres chiffres.
| Édition | Prix annuel indiqué (50 ordinateurs, un technicien) | Remarques |
| Gratuit | Gratuit | Jusqu'à 20 postes de travail et 5 serveurs |
| Professionnel | 245 $ en version sur site, 345 $ en version cloud | Pas de test cutané automatisé |
| Entreprise | 345 $ en version sur site, 445 $ en version cloud | Ajoute des tests automatisés, ainsi que des mises à jour des pilotes et du BIOS |
Les points forts de ManageEngine Patch Manager Plus
Le déploiement est flexible. Vous pouvez l'utiliser sur site ou dans le cloud, et l'option sur site convient aux équipes soumises à des règles de résidence des données. La version gratuite et les prix de départ modiques facilitent grandement l'essai, et les mises à jour des pilotes, du BIOS et des définitions antivirus de la version Entreprise vont bien au-delà des correctifs du système d'exploitation.
Les limites de ManageEngine Patch Manager Plus
Certains critiques de G2 indiquent que les problèmes liés à l'application de correctifs peuvent être difficiles à diagnostiquer. Linux est pris en charge, mais les outils les plus performants du produit sont destinés à Windows ; veillez donc à tester vos distributions pendant la période d'essai.
Avis clients
Patch Manager Plus affiche une note de 4,5 sur 5 sur G2.
À qui s'adresse ManageEngine Patch Manager Plus ?
C'est un choix judicieux pour les équipes informatiques axées sur Windows, en particulier celles qui utilisent déjà d'autres produits ManageEngine. Les entreprises qui ont besoin d'un contrôle sur site, parce que la localisation des données ou certaines règles les empêchent d'utiliser une console exclusivement dans le cloud, l'apprécieront également, tandis que les petites équipes qui souhaitent tester le terrain trouveront dans l'édition gratuite un point de départ pratique.
Automox
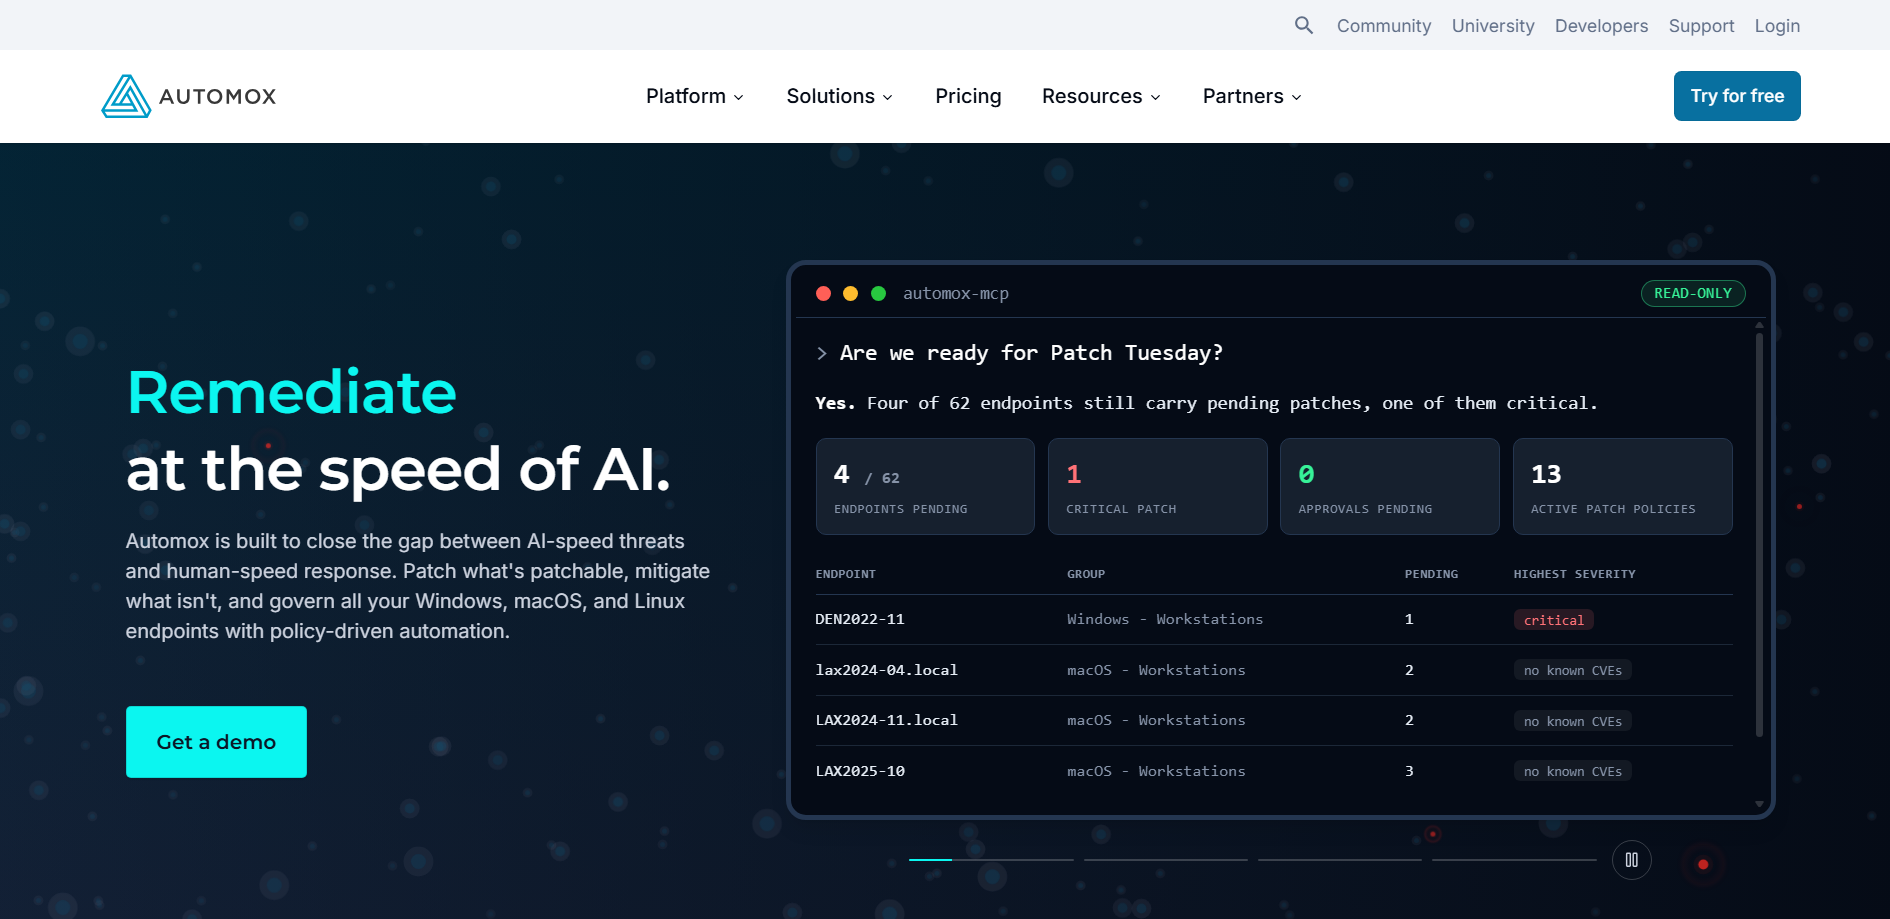
Automox est une plateforme cloud native dédiée aux terminaux qui applique les correctifs sous Windows, macOS et Linux à partir d'une console web, via un agent installé. Il n'y a pas de serveur de correctifs à gérer, ce qui convient particulièrement aux équipes dispersées et aux ordinateurs portables qui se connectent rarement au réseau de l'entreprise.
Caractéristiques principales
Une console cloud sans serveur de correctifs
Vous installez un agent, regroupez les appareils et définissez des règles de mise à jour dans la console Web. Les appareils se connectent via Internet ; ainsi, les ordinateurs portables à distance sont soumis aux mêmes règles que les postes de travail au bureau.
Worklets pour l'automatisation par script
Les « worklets » sont des scripts, écrits en PowerShell pour Windows et en Bash pour macOS et Linux, qui s'exécutent selon un calendrier défini ou à la demande pour effectuer des corrections de configuration, des désinstallations de logiciels et d'autres tâches similaires. Automox publie un catalogue de worklets, et sa page de tarification répertorie la bibliothèque de worklets prêts à l'emploi incluse dans la formule « Automate Enterprise ».
Tarification
Automox propose une offre « Patch OS » facturée par terminal et par mois, avec un engagement annuel, ainsi que des tarifs personnalisés pour ses offres « Automate ». Un essai gratuit est disponible.
| Plan | Modèle de tarification | Prix actuel |
| Mise à jour du système d'exploitation | Par terminal et par mois, engagement annuel | 1 $ par terminal et par mois |
| Les bases de l'automatisation | Personnalisé | Contacter Automox |
| Automate Enterprise | Personnalisé | Contacter Automox |
| Essai gratuit | Disponible | Vérifiez la durée sur la page d'essai d'Automox |
Les points forts d'Automox
Le déploiement est rapide. Grâce au déploiement par agent uniquement, une petite équipe peut intégrer rapidement les terminaux, et Windows, macOS et Linux sont tous gérés par un seul moteur de politiques. Cette solution est particulièrement adaptée aux collaborateurs à distance : les ordinateurs portables reçoivent les correctifs quel que soit l'endroit où ils se connectent.
Les points faibles d'Automox
Les redémarrages restent votre problème. Les mises à jour du noyau Linux nécessitent généralement un redémarrage pour prendre effet, et certains critiques du G2 signalent que les invites de redémarrage apparaissent à des moments inopportuns. Les jeux tiers constituent également un obstacle à l’adoption de cette offre d’entrée de gamme, car Patch OS ne couvre que les correctifs du système d’exploitation.
Avis clients
Automox affiche une note de 4,5 sur 5 sur G2.
À qui s'adresse Automox ?
Automox est la solution idéale pour les équipes informatiques privilégiant le travail à distance, dont les ordinateurs portables sont répartis sur différents réseaux domestiques, ainsi que pour les services informatiques allégés qui souhaitent appliquer des correctifs sans avoir à gérer d'infrastructure dédiée. Elle convient également aux environnements Windows et Mac comportant une petite partie de machines Linux, où les serveurs Linux ne représentent qu’une petite partie du parc.
NinjaOne
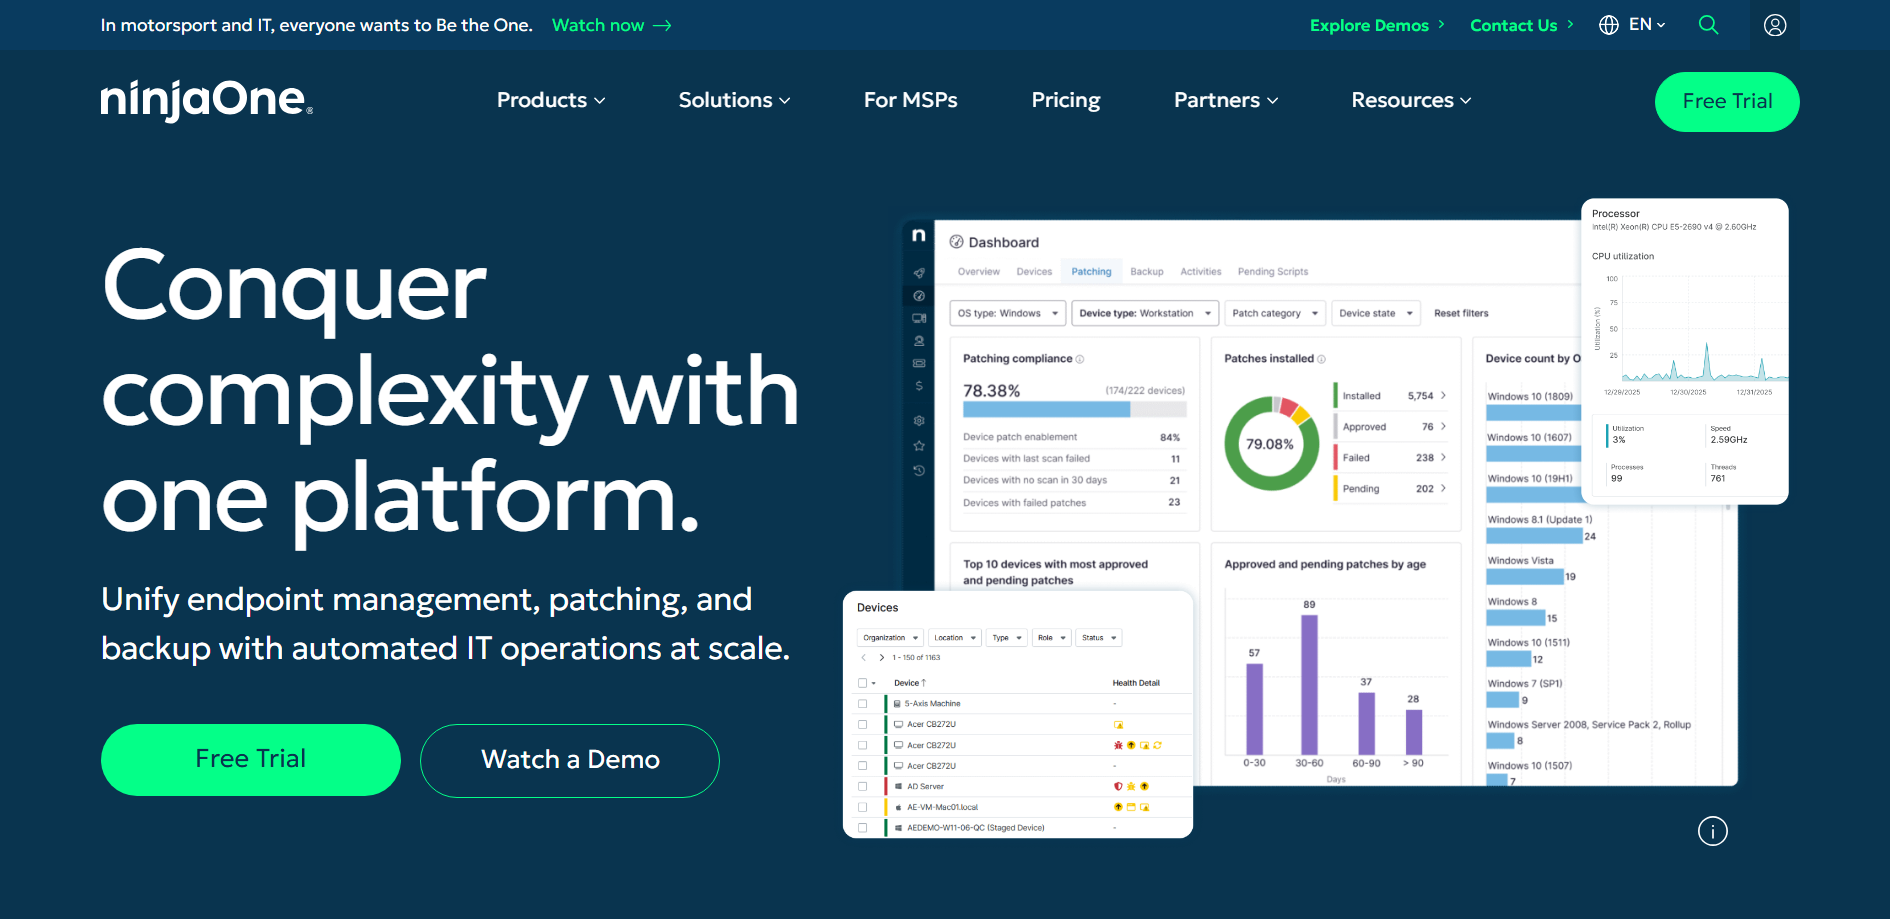
NinjaOne est une plateforme de surveillance et de gestion à distance (RMM) intégrant une fonctionnalité de mise à jour. Elle permet d'appliquer des correctifs sous Windows, macOS et Linux, et sa page dédiée aux correctifs pour les MSP répertorie plus de 6 000 applications tierces. Les MSP s'appuient sur cette plateforme pour gérer de nombreux environnements clients à partir d'une seule console.
Caractéristiques principales
Application de correctifs au sein d'une solution RMM complète
La gestion des correctifs s'ajoute à l'accès à distance, à la surveillance, à la création de scripts, au suivi des activités et à la génération de rapports ; ainsi, un seul agent et une seule console suffisent pour couvrir plusieurs tâches. Pour un prestataire de services gérés (MSP) comptant de nombreux clients, cette consolidation peut s'avérer plus importante que n'importe quelle fonctionnalité spécifique liée à la gestion des correctifs.
Automatisation et rapports basés sur des règles
NinjaOne propose des calendriers personnalisés d'analyse et de déploiement des correctifs, l'approbation préventive des correctifs, la gestion des redémarrages, des outils de correction, des rapports sur les correctifs et des alertes. Les politiques peuvent être définies en fonction des rôles des appareils et des organisations clientes.
Tarification
Les tarifs de NinjaOne s'entendent par appareil et par mois. Sa page de tarifs présente une fourchette de prix plutôt que des noms de forfaits, allant de 3,75 $ par appareil pour 50 terminaux ou moins à 1,50 $ pour 10 000 terminaux. Ces tarifs s’appliquent uniquement à son instance commerciale (non FedRAMP), et les prix varient également en fonction de la région et des produits que vous achetez. Demandez des devis pour le même nombre d’appareils avant de comparer.
| Taille de la flotte | Modèle de tarification | Prix affiché |
| 50 points d'extrémité ou moins | Par appareil et par mois | $3.75 |
| 10 000 terminaux | Par appareil et par mois | $1.50 |
| Essai gratuit | Disponible | Vérifiez la durée sur la page d'essai de NinjaOne |
Les points forts de NinjaOne
Les évaluateurs de G2 le décrivent souvent comme facile à prendre en main. La consolidation est l’autre atout majeur, les mises à jour, la surveillance et l’assistance à distance étant gérées à partir d’un seul agent. Le catalogue tiers est également très complet, avec des milliers d’applications répertoriées pour les mises à jour.
Les limites de NinjaOne
Linux présente deux failles qu’il convient de connaître. La propre documentation indique que le catalogue d'applications tierces couvre Windows et macOS, mais pas Linux. De plus, comme c'est le cas avec la plupart des outils classiques, les mises à jour du noyau Linux nécessitent généralement encore une fenêtre de redémarrage.
Avis clients
NinjaOne affiche une note de 4,7 sur 5 sur G2.
À qui s'adresse NinjaOne ?
Les MSP qui gèrent plusieurs environnements clients à partir d'une seule console constituent le public cible principal. Les équipes informatiques internes à la recherche d'une solution RMM, pour lesquelles la gestion des correctifs n'est qu'une tâche parmi d'autres, correspondent également à ce profil, tout comme les équipes qui établissent des rapports par client ou par service et ont besoin de journaux d'activité comme justificatifs pour les audits.
Comment choisir un outil de gestion des correctifs
Les listes de fonctionnalités se recoupent d'un fournisseur à l'autre ; c'est donc généralement dans quelques domaines précis que l'on constate des différences significatives.
Couverture des systèmes d'exploitation et des distributions
Commencez par dresser un inventaire des terminaux Windows, des ordinateurs portables macOS et des serveurs Linux, en précisant leur distribution et leur version. Un outil indiquant la prise en charge de Linux peut ne couvrir que certaines distributions ou versions ; vérifiez donc que la vôtre y figure bien. Les parcs mixtes finissent souvent par utiliser un outil pour les terminaux et un autre pour les serveurs, ce qui est tout à fait raisonnable dès lors que chacun couvre bien son domaine.
Application de correctifs aux applications tierces
Les navigateurs, les lecteurs PDF et les applications de collaboration constituent des cibles courantes sur les terminaux. ManageEngine propose la gestion des correctifs tiers dans ses trois éditions, NinjaOne dispose d’un vaste catalogue, et Automox inclut les logiciels tiers dans son offre d’entrée de gamme. Les outils axés sur les serveurs, tels que Satellite et KernelCare, ne mettent pas à jour les applications de bureau.
Modèle de déploiement et taille de l'équipe
Une console cloud convient aux petites équipes ou à celles situées à distance qui ne souhaitent pas héberger un serveur de correctifs, tandis qu’un serveur sur site est adapté aux réseaux soumis à une réglementation ou isolés. Les prestataires de services gérés (MSP) recherchent généralement des fonctionnalités de reporting multi-clients. Les versions gratuites et les formules par terminal réduisent le coût d’entrée pour les petites équipes, tandis que les grands parcs informatiques doivent se renseigner auprès de chaque fournisseur sur les limites d’évolutivité.
Automatisation, tests et restauration
Recherchez un déploiement basé sur des règles, des workflows d’approbation que vous pouvez ajuster, un environnement de test avant la mise en production, ainsi qu’un moyen de remédier à un correctif défaillant. Ce dernier point varie considérablement. Les mises à jour d’applications peuvent souvent être désinstallées, tandis qu’une mise à jour défaillante du système d’exploitation peut nécessiter la restauration d’un instantané. La part des opérations pouvant s’exécuter sans approbation humaine dépend du système et de votre processus de contrôle des changements. Quoi qu’il en soit, le volume de travail pousse les équipes vers davantage d’automatisation. Selon le NIST que les soumissions de CVE ont augmenté de 263 % entre 2020 et 2025, et que même après avoir enrichi près de 42 000 CVE en 2025, soit 45 % de plus que n’importe quelle année précédente, il n’a pas pu suivre le rythme. Le NIST établit désormais des priorités quant aux CVE à enrichir ; par conséquent, les politiques basées sur la gravité ne devraient pas reposer uniquement sur les scores du NVD.
Redémarrages et application de correctifs sans redémarrage
Une mise à jour classique du noyau ne prend effet qu’après un redémarrage. La mise à jour sans redémarrage permet en revanche d’appliquer les correctifs de sécurité pris en charge au noyau en cours d’exécution, même si elle ne remplace pas définitivement les mises à niveau du noyau. Red Hat, Canonical et Oracle proposent chacun une solution de mise à jour sans redémarrage pour leurs propres distributions, tandis que KernelCare de TuxCare couvre plus de 70 versions de distributions Linux à l’aide d’un seul agent. Si vos serveurs peuvent être redémarrés facilement dans un créneau horaire régulier, ce critère a moins d’importance.
Vérifiez la charge liée au redémarrage : Sur les systèmes de la famille RHEL, dnf needs-restarting -s (ou la commande autonome needs-restarting -s du paquet yum-utils) répertorie les services nécessitant un redémarrage après les mises à jour. Si cette longue liste réapparaît à chaque cycle de correctifs, les redémarrages des bibliothèques empiètent probablement sur vos fenêtres de maintenance.
Rapports et éléments probants d'audit
Les auditeurs demandent le statut des correctifs par hôte, les horodatages et les correspondances CVE. Vérifiez qu'un outil les exporte dans un format accepté par votre auditeur, et demandez à chaque fournisseur ses certifications en vigueur ainsi que des exemples de rapports si vous travaillez dans un secteur réglementé.
Modèle de tarification
Les fournisseurs facturent par terminal, par ordinateur, par appareil ou par système ; il n'est donc pas possible de comparer directement les prix annoncés d'un outil à l'autre.
Vérifiez l'unité de tarification : Demandez à chaque fournisseur un devis portant sur le même nombre d'appareils et la même durée, et précisez ce qui est considéré comme une unité. Vérifiez si les serveurs, les machines virtuelles et les techniciens font l'objet d'une tarification distincte.
Réflexions finales
Le choix de l'outil approprié dépend généralement de la composition de vos systèmes d'exploitation et des capacités de votre équipe. Les équipes travaillant principalement sous Windows commencent souvent par ManageEngine, Automox ou NinjaOne, selon le modèle de déploiement. Les environnements RHEL soumis à un contrôle strict des changements ont tendance à se prêter à l'utilisation de Satellite. TuxCare apporte des solutions à des problèmes différents de ceux traités par les outils de gestion des terminaux, en couvrant les logiciels dont le support du fournisseur a pris fin, les dépendances open source et les serveurs Linux qui ne peuvent pas être redémarrés facilement.
Pour discuter de la prise en charge en fin de cycle de vie, de la sécurité des dépendances open source ou de l'application de correctifs sans redémarrage, contactez l'équipe TuxCare.
FAQ
La gestion des vulnérabilités identifie et hiérarchise les failles présentes dans votre environnement, tandis que la gestion des correctifs permet de les corriger en récupérant, en testant et en déployant les mises à jour fournies par les éditeurs. Les programmes utilisent généralement ces deux approches. Consultez notre comparatif entre la gestion des correctifs et la gestion des vulnérabilités.
Cela dépend de l'outil utilisé. Beaucoup installent des mises à jour du noyau qui prennent effet après un redémarrage. Les outils de correction sans redémarrage appliquent les correctifs de sécurité pris en charge au noyau du système en cours d'exécution ; KernelCare de TuxCare en est un exemple. Red Hat, Canonical et Oracle proposent également des correctifs sans redémarrage pour leurs propres distributions.
ManageEngine Patch Manager Plus propose une version gratuite destinée aux petits environnements. Les administrateurs Linux utilisent également des outils intégrés tels que « dnf-automatic » sur les systèmes de la famille RHEL et « unattended-upgrades » sur Debian et Ubuntu, qui installent les mises à jour selon un calendrier défini une fois la configuration effectuée, sans nécessiter de console centrale.
Les modèles tarifaires varient. Automox propose une formule « Patch OS » par terminal et par mois avec un engagement annuel ; ManageEngine affiche des tarifs annuels pour 50 ordinateurs et un technicien ; quant à NinjaOne, il publie une fourchette de prix par appareil et établit des devis pour le reste. Red Hat commercialise Satellite sous forme d’abonnement complémentaire, tandis que TuxCare établit ses devis en fonction de votre environnement. Comparez les devis pour un même nombre d’appareils et vérifiez les tarifs actuels sur la page de chaque fournisseur.
Les logiciels de gestion des correctifs sont spécialement conçus pour le déploiement et le suivi des mises à jour. Les plateformes de surveillance et de gestion à distance (RMM) associent la gestion des correctifs à l'accès à distance, à la surveillance et à la création de scripts pour la gestion de parcs entiers, ce qui convient aux prestataires de services gérés (MSP) mais peut s'avérer plus que nécessaire pour une équipe chargée des serveurs.
La détection, le téléchargement, le déploiement et la génération de rapports peuvent être exécutés selon des calendriers et des règles prédéfinis. Le redémarrage est l'étape qui nécessite généralement une fenêtre de maintenance. L'application de correctifs sans redémarrage supprime cette étape pour les correctifs de sécurité pris en charge au niveau du noyau et des bibliothèques, bien que d'autres mises à jour puissent encore nécessiter un temps d'arrêt.
Cela dépend de la configuration. Les terminaux Windows et macOS sont généralement gérés par un outil généraliste tel que ManageEngine, Automox ou NinjaOne, tandis que les serveurs Linux peuvent nécessiter, en complément, un outil dédié à Linux tel que Satellite ou TuxCare.