

Halten Sie jQuery UI 1.10.4 auf dem neuesten Stand, ohne Ihre Widgets neu zu erstellen
OpenJS führt jQuery UI als archiviertes Projekt auf, und Korrekturen aus dem Upstream fließen in neuere Versionen ein, anstatt in Version 1.10.4 zu erscheinen. Endless Lifecycle Support bietet im Rahmen eines vertraglichen SLA Patches für die von Ihnen bereits verwendete Version an.
Moment 2.0.0, 2.10.6 und 2.24.0
sowie moment-timezone 0.4.1
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


Unterstützte jQuery-UI-Versionen
 Version |
 Status |
 Erfassungsbereich |
|---|---|---|
| jQuery UI 1.10.4 | Im Juni 2014 durch die Version 1.11 ersetzt |
 Von ELS abgedeckt |
*jQuery UI gibt keine EOL-Termine für einzelne Versionen bekannt. Dieses Datum markiert die Veröffentlichung von jQuery UI 1.11.0, der Nachfolgeversion der 1.10.x-Reihe.
Was Sie bei ELS erhalten

Sicherheitskorrekturen für eine archivierte Widget-Bibliothek
Vier veröffentlichte Sicherheitshinweise betreffen Code in Version 1.10.4, der in den Komponenten „Dialog“, „Datepicker“ und dem „Position“-Dienstprogramm enthalten ist. Ein fünfter betrifft diese Version allein aufgrund des Versionsbereichs. TuxCare portiert die entsprechenden Korrekturen zurück und verfolgt, welche Änderungen als Nächstes umgesetzt werden.
Am ersten Tag
Bereits veröffentlichte jQuery-UI-Korrekturen stehen zur Verfügung, sobald Ihr Projekt eine Verbindung zur ELS-Registrierung herstellt.

jQuery UI anpassen, ohne Ihre Widgets neu zu schreiben
ELS ersetzt Ihr abgedecktes jQuery-UI-Paket durch ein von TuxCare gepflegtes Äquivalent, das so konzipiert ist, dass die Version, das Verhalten der Widgets und das Theme-Markup, auf die Ihre Seiten bereits angewiesen sind, beibehalten werden.
Gepatchte Pakete werden über TuxCare bereitgestellt npm Registry und passt sich dem npm-Workflow an, den Sie bereits nutzen, von package.json overrides für Docker und CI/CD-Builds.

Unterstützung, die einer Überprüfung standhält
Bereitstellung von Patches im Rahmen des SLA
Wenn Prüfer fragen, warum eine archivierte Front-End-Abhängigkeit noch immer behoben wird, verweisen Sie auf einen namentlich genannten Anbieter und ein vertraglich vereinbartes SLA.
Belege, die Ihr Scanner lesen kann
Die Abdeckung umfasst einen CVE-Tracker, veröffentlichte SBOMs und einen VEX-Feed, sodass Sie die ergriffenen Abhilfemaßnahmen nachweisen können.
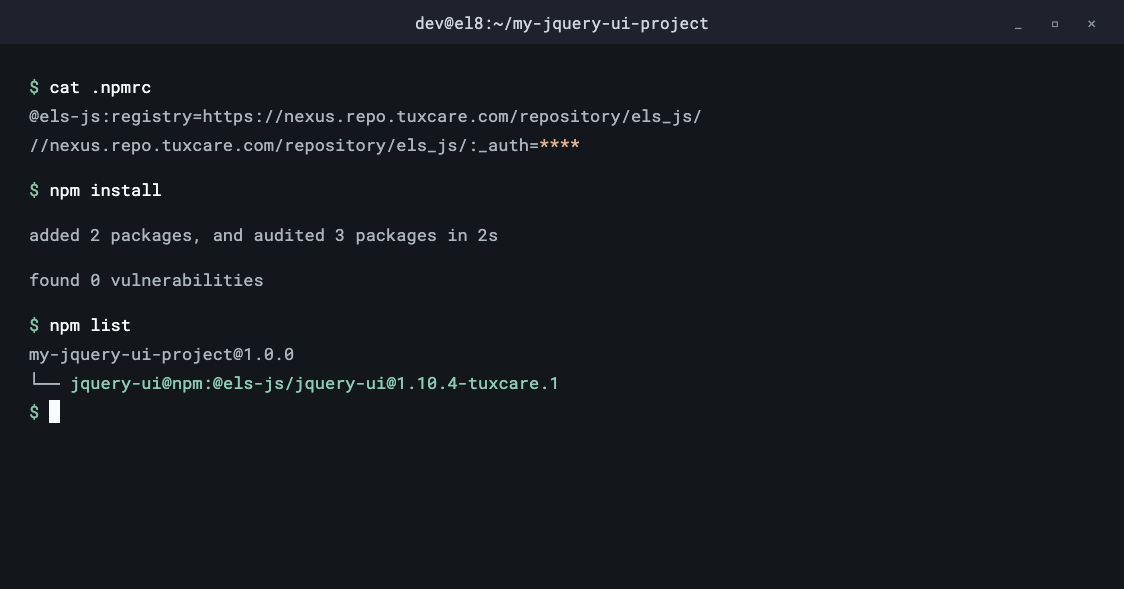
Patch-Pakete für jQuery UI über npm hinzufügen, ohne den Anwendungscode neu zu schreiben
Konfigurieren Sie die TuxCare -npm-Registry, aktualisieren Sie die Paketverweise und installieren Sie die Abhängigkeiten Ihres Projekts neu.
Fragen Sie einen Experten für CVE-Patches bei jQuery UI
Erläutern Sie, welche Widgets Ihr Build tatsächlich enthält und was das für die immer wieder auftauchenden Sicherheitshinweise bedeutet.
Frage stellen
Wie Teams ELS nutzen

Scanner leeren
⚠️ Die Bindung:
Eine ältere Verwaltungskonsole enthält nach wie vor jQuery UI 1.10.4, und der Scanner meldet für jeden Build fünf Sicherheitshinweise.
🔄 Die Wende:
ELS patcht die von Ihnen bereits ausgelieferte Version und ergänzt sie durch einen VEX-Feed, sodass für den Befund ein Behebungsweg bereitgestellt wird.

Einen offenen Prüfungsbefund schließen
⚠️ Die Bindung:
Interne Prüfungen, SOC-2-Prüfungen und Kundenfragebögen weisen auf eine archivierte Frontend-Bibliothek hin, und ein Migrationsplan ist kein Termin für die Behebung des Problems.
🔄 Die Wende:
ELS bietet vom Anbieter unterstützte Pakete im Rahmen einer vertraglichen SLA an und stellt den Prüfern damit einen dokumentierten Behebungsplan für eine Abhängigkeit zur Verfügung, deren Upstream-Projekt die Version 1.10.4 nicht mehr pflegt.

Ersetzen Sie die Widgets, sobald Sie bereit sind.
⚠️ Die Bindung:
Die Umstellung von Version 1.10.4 umfasst vier Upgrade-Anleitungen, entfernte APIs und ein überarbeitetes Widget-Verhalten innerhalb einer ausgereiften Benutzeroberfläche.
🔄 Die Wende:
ELS hält die Version 1.10.4 auf dem neuesten Stand, während die Teams Widgets gegen native Steuerelemente oder eine moderne Komponentenbibliothek austauschen – und zwar in dem Tempo, das die Anwendung verkraften kann.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare schützt wichtige Komponenten, nachdem der Support durch den Hersteller eingeschränkt wurde oder ausläuft – vom Linux-Kernel bis hin zu Laufzeitumgebungen und Frontend-Bibliotheken wie jQuery UI. Ein Partner, umfassende Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare ist zudem Gold-Mitglied der OpenJS Foundation und Partner des „Ecosystem Sustainability Program“, einem Programm, das kommerziellen Support für archivierte und nicht mehr weiterentwickelte OpenJS-Projekte finanziert.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Einblicke zu jQuery UI
Die 5 besten Patch-Management-Tools im Jahr 2026: Umfassender Testbericht
Das Wichtigste auf einen Blick: Patch-Management-Tools sehen in der Funktionsübersicht oft ähnlich aus, aber sie…

CVE-2026-98276 wurde im Upstream behoben. Daraufhin stürzte ein Server zwölf Mal ab.
KernelCare-Patches für CVE-2026-98276 ohne Neustart sind für EL 8 und 9 verfügbar. TuxCare hat…
Die Umgehung der SSH-Authentifizierung zwischen OpenSSH und musl (CVE-2026-123158)
Das Wichtigste auf einen Blick: Mit einem Passwort von 257 bis 1024 Byte kann man sich bei jedem rein schlüssbasierten System anmelden…
jQuery UI wurde archiviert. Ihre Benutzeroberfläche muss noch überarbeitet werden.
Beziehen Sie fortlaufende CVE-Korrekturen für jQuery UI 1.10.4 über den npm-Workflow, den Ihr Build bereits nutzt.
Frage stellen
Häufig gestellte Fragen
In begrenztem Umfang. Die OpenJS Foundation führt jQuery UI in ihrer Liste der archivierten Projekte auf, während das jQuery-Team weiterhin Releases der aktuellen Version veröffentlicht, zuletzt 1.14.2 am 28. Januar 2026. In diesen Release-Hinweisen wird ein Wartungsstatus beschrieben, der die Kompatibilität mit jQuery, Sicherheitskorrekturen und wichtige Regressionen ab Version 1.12.1 oder neuer umfasst. 1.10.4 liegt außerhalb dieses Zeitraums.
Tauschen Sie das Paket aus, nicht die Widgets. TuxCare ELS stellt über seine npm-Registry gepflegte jQuery-UI-Pakete bereit. Sie fügen die Registry zu Ihrer .npmrc hinzu, verweisen in der Datei „package.json“ manuell oder mithilfe des TuxCare Patcher auf das ELS-Paket und führen anschließend „npm install“ aus. Das Paket ist so konzipiert, dass Ihre Widget-Markups, Designs und Initialisierungscodes erhalten bleiben; dennoch wird weiterhin empfohlen, die Anwendung wie gewohnt zu testen.
In der TuxCare-Dokumentation wird jQuery UI 1.10.4 als unterstützte Version aufgeführt. Die Abdeckung ist versionsspezifisch, sodass das von Ihnen installierte Paket mit dem Build übereinstimmt, den Ihre Seiten bereits laden. Falls Ihre Anwendung eine andere Version enthält, wenden Sie sich bitte an TuxCare, um die Möglichkeiten der Abdeckung zu besprechen.
Für ein Paket der Version 1.10.4 lassen sich fünf Sicherheitshinweise zu veröffentlichten Versionsbereichen melden. CVE-2016-7103 betrifft eine XSS-Schwachstelle über die Option „closeText“ des Dialogfelds, die im Upstream in Version 1.12.0 behoben wurde. CVE-2021-41182, CVE-2021-41183 und CVE-2021-41184 betreffen die Option „altField“ des Datepickers, die Textoptionen des Datepickers und das „position“-Utility; alle wurden in Version 1.13.0 behoben. CVE-2022-31160 betrifft „checkboxradio“ und wurde in Version 1.13.2 behoben.
Der veröffentlichte Versionsbereich sagt „Ja“. Der Code sagt „Nein“. Das „checkboxradio“-Widget wurde in jQuery UI 1.12 eingeführt, daher enthält ein echter 1.10.4-Build keinen „checkboxradio“-Code, auf den zugegriffen werden könnte. Scanner melden dies, da sich der Bereich der Sicherheitsempfehlung bis unter 1.12 erstreckt. TuxCare veröffentlicht genau aus diesem Grund einen VEX-Feed, damit die Ausnutzbarkeit erfasst und nicht nur diskutiert werden kann.
Ja. jQuery UI wird häufig nicht direkt installiert, sondern über ein Admin-Theme, eine Hersteller-Vorlage oder ein gebündeltes Plugin bereitgestellt. ELS-Pakete werden aus der TuxCare-npm-Registry aufgelöst, und Überschreibungen in der Datei „package.json“ leiten betroffene Instanzen auf das gepflegte Paket um. Der TuxCare Patcher kann diese Einträge für Sie erstellen.
Ja. TuxCare dokumentiert die jQuery-UI-Pakete als Docker-kompatibel, und sie werden über npm aus dem TuxCare-Registry abgerufen, sodass sie sich in CI/CD-Pipelines und Bereitstellungsworkflows einbinden lassen, in denen jQuery UI bereits über npm installiert wird. Das Registry-Token wird aus der Datei .npmrc Ihres Projekts ausgelesen.
ELS wurde entwickelt, um die Anforderungen an die Behebung von Sicherheitslücken im Rahmen von Rahmenwerken wie SOC 2, PCI DSS, HIPAA, NIS2, DORA und CRA zu unterstützen. Die Lösung allein sorgt noch nicht dafür, dass eine Anwendung konform ist. Sie bietet vielmehr einen namentlich genannten Anbieter, ein vertraglich festgelegtes SLA und einen dokumentierten Behebungsplan, den Auditoren überprüfen können.
Das hängt davon ab, in welchem Umfang Sie das Widget-Set tatsächlich nutzen. Bei einer Version, die lediglich einen einfachen Dialog oder eine Datumsauswahl benötigt, lässt sich möglicherweise auf native HTML-Steuerelemente umsteigen, auch wenn Formatierung und Lokalisierung dabei selten nahtlos übernommen werden können. Eine Benutzeroberfläche, die auf sortierbaren, in der Größe anpassbaren und thematisch angepassten Widgets basiert, ist ein umfangreicheres Projekt. ELS hält die Version 1.10.4 auf dem neuesten Stand, während diese Arbeiten durchgeführt werden.