기술 지원
 문서
 로그인
 문의하기


이 블로그 글의 AI 요약으로 바로 가기 


주요 내용
- Linux 커널 취약점은 권한 상승, 데이터 유출, 서비스 다운타임으로 이어질 수 있습니다.
- 일반적인 결함으로는 메모리 손상, 경쟁 조건, 부채널 공격, 권한 상승 등이 있습니다.
- Linux 시스템을 안전하게 유지하려면 지속적인 스캔과 적시에 패치를 적용하는 것이 필수적입니다.
Linux 오픈 소스 커뮤니티를 통해 코드베이스, 기능 및 성능을 지속적으로 개선하는 글로벌 개발자 네트워크에 액세스할 수 있습니다. 그러나 이러한 환경은 사이버 범죄자가 소스 코드에 액세스할 수 있다는 것을 의미하므로 중요한 서버를 포함한 Linux 기반 디바이스는 잠재적인 취약성에 노출될 수 있습니다.
알려진 취약점에는 CVE(공통 취약점 및 노출) 시스템에 따라 고유 식별자가 할당됩니다. 이러한 취약점은 공급업체, 개발자, 사용자가 특정 소프트웨어 버전에 영향을 미치는 익스플로잇을 인지할 수 있는 국가 취약점 데이터베이스(NVD)와 같은 공개 리포지토리에 게시됩니다. CVE 보고서는 사용자가 확인된 문제를 해결하기 위해 Linux 커널을 포함한 소프트웨어 패치를 즉시 적용하도록 하는 신호 역할을 합니다.
이 문서에서는 최근 Linux 커널 취약성에 대해 안내하고 서버를 재부팅하거나 서비스를 중단하지 않고도 취약성을 완화할 수 있는 솔루션을 제공합니다.
Linux 커널 취약점이란 무엇인가요?
Linux 커널은 모든 Linux 기반 운영 체제의 핵심 구성 요소입니다. 커널은 애플리케이션 소프트웨어와 하드웨어를 연결하는 다리 역할을 하며 CPU, 메모리, 장치와 같은 리소스를 관리하고 보안 경계를 적용하는 역할을 담당합니다.
"커널 취약점"이란 커널 소스 코드의 결함 또는 버그를 말하며, 사용자 공간 애플리케이션이 의존하는 시스템 호출(syscall) 인터페이스에서 발견되는 경우가 많습니다. 이러한 결함이 악용되면 전체 시스템이 손상될 수 있습니다.
영향력이 큰 커널 취약점의 예는 다음과 같습니다:
- 메모리 손상 버그: 공격자가 보호된 커널 메모리에 악의적인 데이터를 쓸 수 있도록 하는 UAF(사용 후 사용) 또는 버퍼 오버플로우와 같은 결함입니다.
- 권한 에스컬레이션: 권한이 낮은 사용자가 시스템에 대한 루트 액세스 권한(전체 관리 권한)을 얻을 수 있도록 하는 로직 버그입니다.
- 보안 우회 결함: 공격자가 제한된 리소스에 액세스하기 위해 SELinux 또는 방화벽과 같은 보안 보호 기능을 우회할 수 있는 버그입니다.
일반적인 Linux 커널 취약점 유형
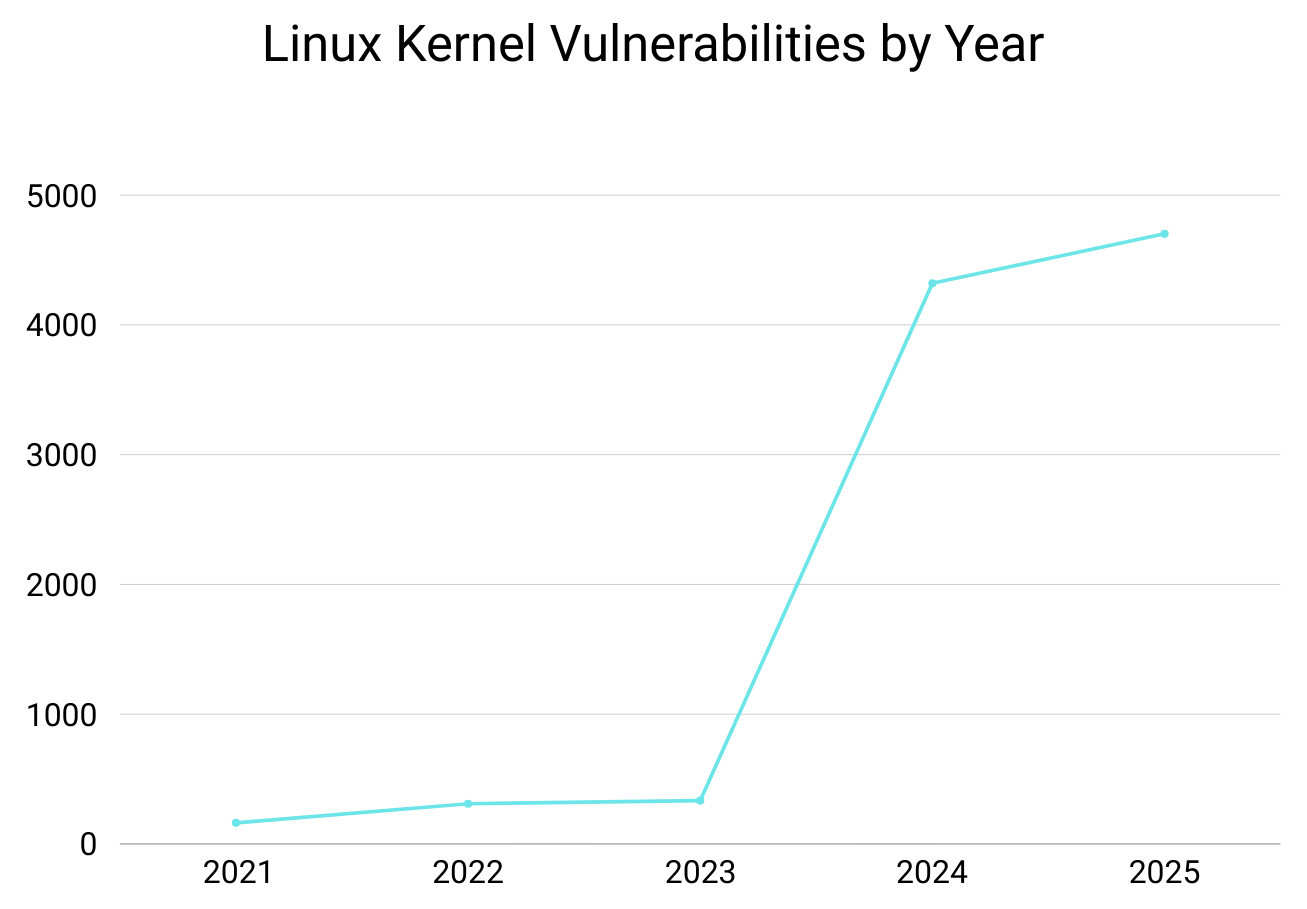
매달 새로운 CVE가 공개적으로 이용 가능한 NIST 데이터베이스에 추가되고 있으며, 2025년에만 이미 4,000개 이상의 Linux 커널 취약점이 기록되었습니다. 그러나 모든 취약점이 동일한 위험을 수반하는 것은 아니며, 많은 취약점이 시스템에 심각한 위협을 가하지도 않는다는 점을 기억하는 것이 중요합니다. 다음은 Linux 커널에서 발견되는 가장 일반적인 취약점 유형 중 일부입니다.
메모리 손상
버퍼 오버플로, UAF(사용 후 해제), 범위를 벗어난 읽기/쓰기, 이중 해제와 같은 커널 메모리 관련 버그는 가장 위험한 커널 취약점 중 하나입니다. 이러한 취약점을 통해 공격자는 중요한 커널 구조를 덮어쓰거나 임의의 코드를 실행하거나 시스템을 작동하지 않게 만들어 커널 패닉을 일으킬 수 있습니다. 커널은 가장 높은 권한으로 작동하기 때문에 익스플로잇에 성공하면 시스템을 완전히 장악할 수 있는 경우가 많습니다. 이러한 문제는 드라이버, 네트워킹 하위 시스템 및 레거시 코드 경로에서 자주 나타납니다.
권한 에스컬레이션
권한 상승 취약점은 공격자가 이를 악용하여 무단으로 더 높은 수준의 액세스를 얻을 수 있기 때문에 심각합니다. 일반적으로 부적절한 권한 검사, 잘못된 기능 할당 또는 시스템 호출 로직 오류로 인해 발생합니다. 공격자는 컨테이너를 탈출하거나 샌드박스 격리를 해제하거나 루트 액세스 권한을 얻기 위해 이러한 결함을 다른 결함들과 연결시키는 경우가 많습니다.
레이스 조건
경쟁 조건 버그는 여러 스레드 또는 프로세스가 공유 리소스에 동시에 부적절하게 액세스할 때 발생합니다. 일반적인 예로 TOCTOU(Time-of-Check to Time-of-Use) 결함을 들 수 있습니다. 커널에서 이러한 문제는 일관되지 않은 상태, 데이터 손상 또는 보안 검사가 제대로 이루어지지 않는 악용 가능한 조건으로 이어질 수 있습니다.
사이드 채널 공격
사이드 채널 공격은 타이밍 차이, 캐시 동작 또는 추측 실행과 같은 간접적인 정보 유출을 악용하여 민감한 데이터를 유추합니다. 스펙터, 멜트다운 및 관련 CPU 수준 결함의 변종이 이 범주에 속합니다. 이러한 공격은 실행하기는 어렵지만 격리 경계를 넘어 암호화 기밀이나 기타 민감한 메모리 콘텐츠를 노출시킬 수 있습니다.
서비스 거부
공격자는 서비스 거부(DoS) 취약점을 통해 시스템을 다운시키거나, 메모리를 고갈시키거나, 커널 패닉을 유발하거나, 리소스를 잠글 수 있습니다. 권한 상승 없이도 DoS 결함은 서비스를 중단시키고 가용성 SLA에 영향을 미치며 비용이 많이 드는 다운타임을 유발할 수 있습니다. 이러한 문제는 처리되지 않은 오류 경로, 잘못된 패킷 처리, 커널 하위 시스템 내부의 무한 루프 등으로 인해 발생하는 경우가 많습니다.
참고: 메모리 손상 및 경쟁 조건은 엔터프라이즈 환경에서 가장 자주 악용되는 커널 취약점입니다.
최신 Linux 커널 취약점(2023-2025년)
아래에서는 조직의 시스템을 보호하기 위해 알아야 할 최근에 발견된 몇 가지 CVE와 각각의 보안 등급을 살펴봅니다.
CVE-2023-32233: 넷필터 리눅스 커널 취약점
CVSS 3.x 점수: 7.8(높음)
넷필터는 Linux 커널의 패킷 필터링 및 NAT(네트워크 주소 변환)를 위한 프레임워크입니다. 이 프레임워크를 관리하기 위해 UFW 및 IP 테이블과 같은 도구가 사용됩니다.
익명 집합의 잘못된 처리로 인해 넷필터 nf_tables에서 새로운 취약점이 발견되었습니다. 결과적으로 로컬 사용자는 이 사용 후 무료 취약점을 사용하여 루트 권한을 획득하고 커널 메모리에서 임의의 읽기 및 쓰기 작업을 수행할 수 있습니다.
CVE-2023-1252: Linux 커널 Ext4 파일 시스템 취약점
CVSS 3.x 점수: 7.8(높음)
사용자가 오버레이 FS 사용법을 사용하는 동안 동시에 여러 파일 작업을 시작할 때 Linux 커널의 Ext4 파일 시스템에서 사용 후 무료 취약점이 발견되었습니다. 로컬 사용자는 이 결함을 사용하여 시스템을 충돌시키거나 잠재적으로 권한을 상승시킬 수 있습니다.
CVE-2024-1086: 권한 상승으로 이어지는 넷필터 이중 무료화
CVSS 3.x 점수: 7.8(높음)
Linux 커널의 넷필터 nf_tables 구성 요소에서 사용 후 사용 가능한 결함이 발견되었습니다. 이 문제는 nft_verdict_init() 함수가 잘못된 양의 드롭 오류 값을 허용하기 때문에 발생합니다. 커널이 이러한 값을 처리할 때 nf_hook_slow()가 더블 프리 조건을 트리거할 수 있습니다.
로컬 공격자는 이를 악용하여 로컬 권한 상승을 달성하고 루트 수준의 권한으로 작업을 실행할 수 있습니다. 이 취약점은 여러 Linux 배포판에 영향을 미치므로 적시에 패치를 적용해야 합니다.
CVE-2024-53104: UVC 비디오 드라이버의 범위를 벗어난 쓰기
CVSS 3.x 점수: 7.8(높음)
커널의 USB 비디오 클래스(UVC) 드라이버의 취약점으로 인해 정의되지 않은 형식(UVC_VS_UNDEFINED)의 프레임이 포함된 비디오 스트림을 파싱할 때 범위를 벗어난 쓰기가 허용됩니다. 드라이버는 버퍼 할당 중에 이러한 프레임 유형을 고려하지 않기 때문에 조작되거나 조작된 비디오 스트림이 인접 메모리를 덮어쓸 수 있습니다.
비디오 입력 장치를 제어하거나 영향을 미치는 공격자는 이 결함을 사용하여 메모리를 손상시키거나 권한을 상승시키거나 시스템에서 임의의 코드를 실행할 수 있습니다.
CVE-2025-38352: POSIX CPU 타이머 경쟁 조건
CVSS 3.x 점수: 7.8(높음)
Linux 커널이 POSIX CPU 타이머를 처리하는 방식에서 경쟁 조건이 발견되었습니다. 작업이 종료되는 경우, handle_posix_cpu_timers() 와 동시에 실행될 수 있습니다. posix_cpu_timer_del()를 사용하여 사용 후 무료 시나리오로 이어질 수 있는 타이밍 창을 만듭니다.
로컬 사용자는 이 결함을 악용하여 시스템을 다운시키거나 잠재적으로 권한을 상승시킬 수 있습니다. 이 문제는 추가적인 작업 작업 보호 없이 CPU 타이머가 처리되는 커널에 영향을 미치므로 적시에 업데이트하는 것이 필수적입니다.
악명 높은 과거 Linux 취약점(2014~2020년)
이 글에서 지금까지 소개한 최신 커널 CVE 외에도 Linux 기반 서버와 디바이스의 보안을 위해 알아야 할 가장 중요한 오래된 Linux 취약점 몇 가지를 모았습니다.
한 번 살펴보겠습니다.
하트블리드(CVE-2014-0160)
CVSS 3.x 점수: 7.5(높음)
코드노미콘은 소프트웨어의 일상적인 테스트를 수행하던 중 심각한 버퍼 초과 읽기로 인한 OpenSSL '하트블리드' 취약점을 발견했습니다. 하트블리드는 SSL 관리를 위해 OpenSSL을 사용하는 서버에 영향을 미치는 가장 심각한 버그 중 하나가 되었습니다. 이 사건은 단 한 줄의 코딩 오류로 인해 하트블리드 취약점이 발생했다는 점에서 단 한 줄의 코드가 심각한 버그로 이어질 수 있다는 사실을 일깨워주는 계기가 되었습니다.
memcpy(bp, pl, payload);
bp 변수는 복사된 데이터를 수신하는 포인터이고, pl 변수는 소스 데이터에 대한 포인터입니다. 그리고 페이로드 변수는 복사할 바이트 수를 나타냅니다. 안타깝게도 개발자가 페이로드 변수의 길이를 검증하는 것을 간과하여 공격자가 악용할 수 있는 취약점이 발생했습니다.
이 시나리오에서 공격자는 페이로드 변수에 64바이트를 악의적으로 할당하면서 pl 변수에 대해 8바이트의 데이터를 페이로드로 전송할 수 있습니다. 결과적으로 영향을 받는 소프트웨어인 OpenSSL은 의도한 8바이트 대신 64바이트의 데이터를 전송하게 됩니다. 메모리의 나머지 바이트는 개인 키, 비밀번호, 사용자 데이터 또는 메모리의 남은 바이트 길이에 저장된 기타 모든 것일 수 있습니다. 하트블리드는 버퍼 오버플로가 아니라 과다 읽기 문제였다는 점에 유의하는 것이 중요합니다. 페이로드 길이를 제대로 확인하지 않아 과도한 읽기 작업이 발생하여 의도하지 않은 데이터가 메모리에서 노출된 것입니다.
OpenSSL을 다시 컴파일할 수 있습니다. -DOPENSSL_NO_HEARTBEATS 매개변수를 추가하여 패치를 적용하기 전에 이 문제를 해결해야 합니다. 그러나 이 접근 방식은 SSL 하트비트에 의존하는 애플리케이션에 예기치 않은 결과를 초래할 수 있습니다. 따라서 하트비트에 의존하는 애플리케이션은 충돌, 오류 메시지 또는 제대로 작동하지 않는 문제가 발생할 수 있습니다. 따라서 적시에 패치의 우선순위를 정하는 것이 중요합니다.
전문가 팁: 관리자는 TuxCare의 LibCare를 통해 시스템을 재부팅할 필요 없이 OpenSSL을 패치할 수 있습니다. 이를 통해 관리자는 하트블리드와 같은 취약점을 해결하면서 다운타임이나 잠재적으로 위험한 완화 방법을 피할 수 있습니다.
스펙터 및 멜트다운(CVE-2017-5753, CVE-2017-5715, CVE-2017-5754)
CVSS 3.x 점수: 5.6(중간)
스펙터와 멜트다운은 소프트웨어 관련 문제가 아닌 하드웨어 문제라는 점에서 대부분의 다른 CVE와 차별화됩니다. 이 취약점들은 거의 모든 디바이스에 영향을 미치고 인텔이 프로세서 제조 방식을 변경해야 할 정도로 전 세계적으로 큰 영향을 미쳤습니다. 두 취약점 모두 하드웨어의 다양한 권한 검사 실패로 인해 공격자가 로컬 디바이스에서 실행 중인 메모리를 읽을 수 있게 해줍니다.
멜트다운은 권한 검사를 우회하고 스펙터는 애플리케이션을 속여 권한이 있는 메모리에 액세스하도록 합니다. 두 경우 모두 공격자는 커널과 매핑된 물리적 메모리에서 운영 체제 명령에 액세스할 수 있으며, 여기에는 비밀번호, 키 및 기타 민감한 데이터가 포함될 수 있습니다.
발견 후 인텔은 새로운 프로세서의 취약점을 제거하기 위해 프로세서 제조 공정을 변경한다는 발표를 했습니다. 이 문제를 해결하기 위한 패치도 배포되었지만 사용자들은 특히 구형 컴퓨터에서 상당한 성능 저하를 경험했습니다.
이 문제를 완화하기 위해 두 개의 패치가 릴리스되었습니다: 멜트다운에 대한 카이저 패치와 스펙터에 대한 레트폴린 패치입니다. 완화 조치의 가장 큰 문제는 성능에 큰 타격을 주고 재부팅이 필요하다는 점이지만 KernelCare는 재부팅 없이도 이 두 가지 취약점에 대한 패치를 적용합니다.
돌연변이 천문학(CVE-2018-14634)
CVSS 3.x 점수: 7.8(높음)
돌연변이 천문학(너무 많은 인수의 반어법)은 로컬 사용자만이 Linux 시스템에서 루트 권한을 얻기 위해 악용할 수 있는 매우 중요한 문제 중 하나입니다. Linux의 버퍼 오버플로는 create_elf_tables() 함수에서 권한 상승이 발생했습니다. 공격자는 함수에 전달된 인수를 제한하는 데 사용되는 MAX_ARG_STRINGS 값을 오버플로하고 SUID 루트 바이너리를 사용하여 자신의 환경 변수와 함수를 삽입할 수 있습니다.
그 결과 공격자는 권한을 상승시키거나 로컬 디바이스에서 악성 함수를 실행하거나 자체 환경 변수를 삽입할 수 있습니다. 취약한 코드에 대한 자세한 내용을 보려면 여기에서 Qualys의 조사 결과를 확인하세요.
이 취약점을 공격하려면 사용자가 로컬 컴퓨터에 있어야 할 뿐만 아니라 64비트 커널을 실행하는 16GB 이상의 RAM이 장착된 디바이스가 필요하다는 점에 유의하세요. 하지만 이 취약점은 심각한 결함이므로 가능한 한 빨리 패치해야 합니다. Qualys의 연구원들은 대부분의 Linux 사용자는 영향을 받지 않지만 이 공격에 취약한 주요 표적은 RedHat 및 CentOS 시스템이라는 사실을 발견했습니다. RedHat은 해결 방법을 발표했지만 여전히 재부팅이 필요합니다.
오랜 시간이 걸리는 해결 방법을 적용하는 대신 KernelCare를 실행하는 Linux 서버는 패치를 받게 되며 재부팅할 필요가 없습니다.
좀비로드(마이크로아키텍처 데이터 샘플링) CVE-2018-12207
CVSS 3.x 점수: 6.5(중간)
스펙터와 멜트다운의 발견에 이어 "좀비로드"로 알려진 또 다른 하드웨어 버그가 발견되었습니다. 좀비로드는 마이크로프로세서의 추측성 명령어 기능을 악용하는 일련의 익스플로잇으로 구성되어 있습니다. 성능을 향상시키기 위해 프로세서는 다음에 실행될 가능성이 있는 미래의 명령어를 캐시하려고 시도합니다.
좀비로드 및 기타 마이크로아키텍처 데이터 샘플링(MDS) 공격은 이 메모리 공간을 둘러싼 보호 경계의 허점을 이용하여 애플리케이션을 속여 중요한 데이터를 유출합니다.
이 문제를 해결하려면 다음 세 가지 단계를 수행하여 완화할 수 있습니다.
- 프로세서에서 마이크로코드 업데이트하기
- 바이오스에서 하이퍼스레딩 비활성화하기(수동 지침은 바이오스 제조업체에 따라 다름)
- Linux 커널 패치 적용
Linux 커널 취약점으로부터 시스템을 보호하는 방법
Linux 시스템을 안전하게 유지하려면 적시에 패치를 적용하고 새로운 커널 취약성에 대한 지속적인 가시성을 확보하는 것부터 시작해야 합니다. 다음은 인프라를 보호하는 가장 효과적인 방법입니다.
공급업체 패치
배포판 공급업체는 Linux 커널의 알려진 취약점을 해결하기 위한 보안 업데이트를 제공합니다. 배포판의 패키지 관리자 도구를 사용하여 이러한 최신 패치를 적용할 수 있습니다. 새로운 업데이트에 대해 알아보려면 공급업체의 보안 권고에서 CVE의 세부 사항, 원인 및 영향, 사용 가능한 수정 사항이 포함된 보안 권고 사항을 확인할 수 있습니다.
하지만 업계 표준 패치 적용 방식은 보안팀이 시스템을 재부팅해야 하기 때문에 대부분의 조직은 처음부터 패치를 적용하는 것을 주저합니다. 이로 인해 패치가 지연되고 시스템이 잠재적인 위협에 노출되는 결과를 초래합니다.
재부팅 없는 패치 적용
재부팅 없이 패치를 적용하는 것은 엔터프라이즈 Linux 시스템에 패치를 적용하는 무중단 방식입니다. 서버를 종료할 필요 없이 실행 중인 커널에 보안 업데이트를 배포할 수 있습니다.
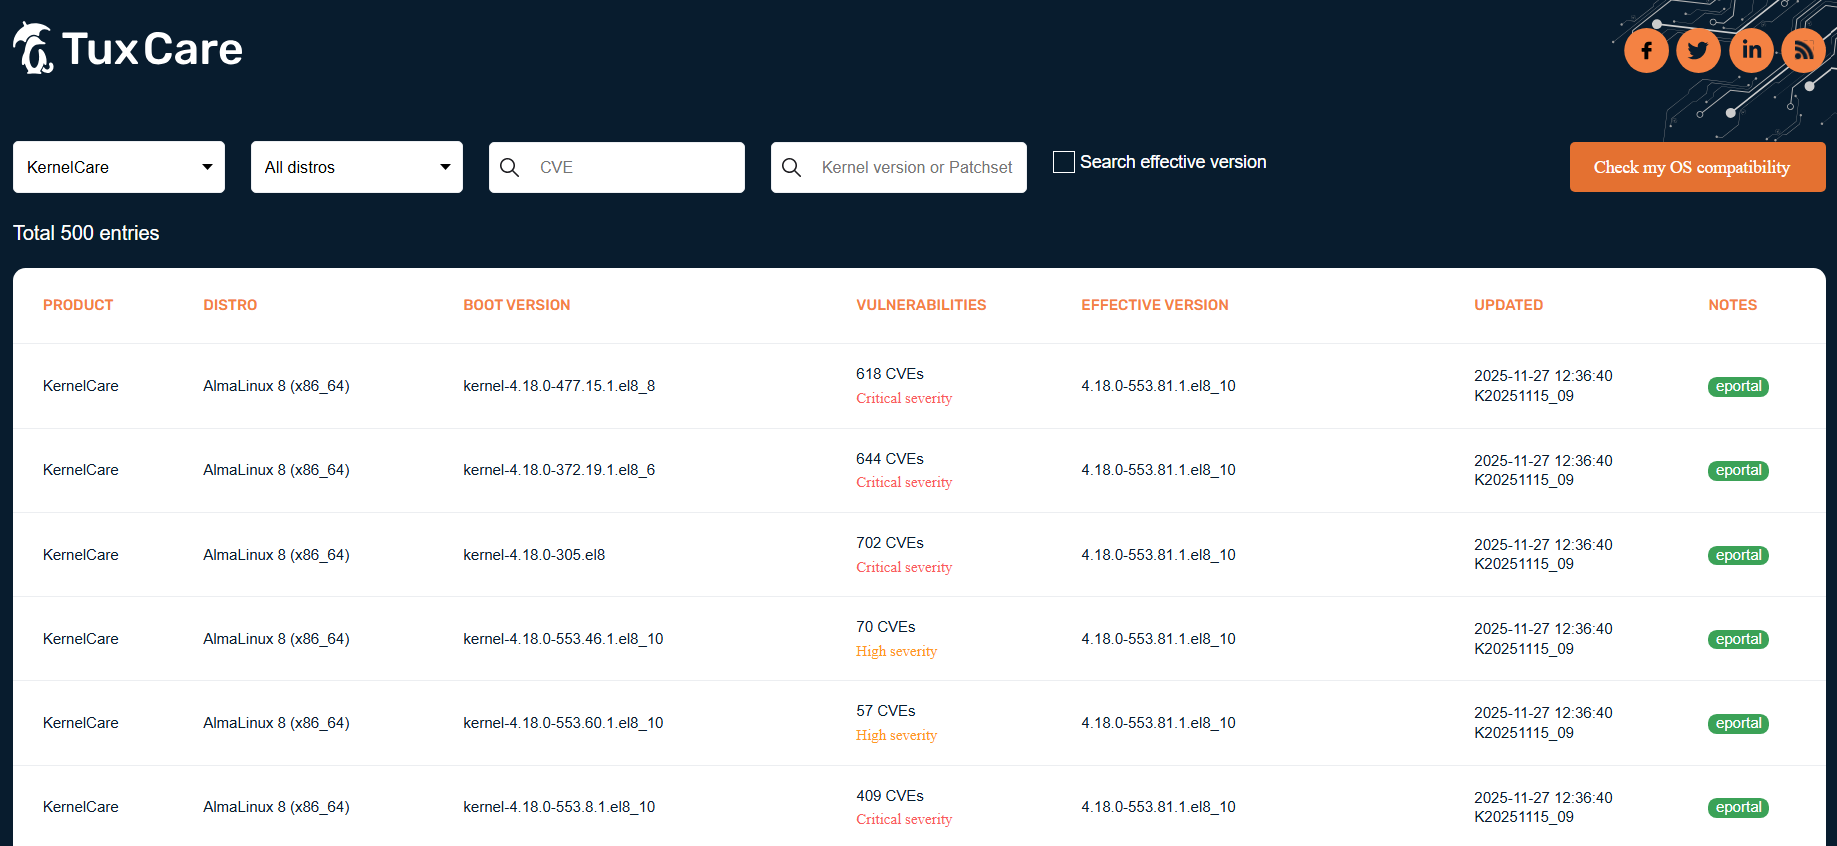
TuxCare의 KernelCare를 사용하면 시스템 재부팅이나 예정된 유지 관리 기간 없이도 Linux 커널에 보안 패치를 자동으로 적용할 수 있습니다. KernelCare는 RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Amazon Linux, Oracle Linux, CloudLinux 등을 포함한 모든 주요 엔터프라이즈 Linux 배포를 지원합니다.
지속적인 취약점 스캔
무엇을 수정해야 할지 파악하지 못하면 무엇을 수정해야 할지 알 수 없습니다. 새로운 취약점과 업데이트를 찾기 위해 매일 보안 권고 사항을 모니터링할 수는 있지만, 이는 수작업이며 취약점 관리에 있어 효과적인 접근 방식은 아닙니다.
전문가 팁: 커널 패치 및 취약성 스캔을 자동화하면 특히 규모가 크거나 복잡한 인프라에서 인적 오류를 줄이고 중요한 업데이트를 놓치지 않을 수 있습니다.
재부팅 없는 패치로 Linux 보안의 격차 줄이기
모든 리눅스 커널 취약점이 CVE 번호 부여 기관으로부터 별도의 CVE ID를 부여받는 것은 아니지만, 리눅스 관리자는 적절한 탐지 도구를 사용하여 서버를 정기적으로 검사하고, 새로운 취약점이 발견될 때마다 패치를 적용하는 것이 매우 중요합니다.
새로운 Linux 커널 취약점의 규모와 심각성을 고려할 때 기존의 패치 관리 방법은 더 이상 실행 가능하지 않습니다. 중요한 서버를 재부팅하는 것을 주저하면 보안에 상당한 공백이 생겨 시스템이 노출됩니다.
TuxCare의 KernelCare는 재부팅 없이 자동화된 커널 패치로 이러한 격차를 해소하여 Linux 워크로드의 보안과 완전한 작동을 유지합니다. 시간이 많이 걸리고 위험하며 소프트웨어 사용성 문제를 일으키고 일시적인 해결책만 제공하는 오래된 패치 방법과 불필요하게 긴 패치 주기와 작별할 수 있습니다.
KernelCare를 사용하면 중요하지 않은 패치와 중요한 패치가 제공되는 즉시 서버에 적용되며, 시스템이 실행되는 동안 백그라운드에서 배포됩니다. 지연, 번거로운 해결 방법, 유지 관리 작업 예약, 다운타임이 없으며, 가장 중요한 것은 잠재적인 공격자에게 취약한 구멍이 생기지 않는다는 점입니다.