Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Schwachstellen im Linux-Kernel können zur Ausweitung von Privilegien, zu Datenlecks und zum Ausfall von Diensten führen.
- Zu den häufigen Fehlern gehören Speicherbeschädigung, Race Conditions, Seitenkanalangriffe und Privilegienerweiterung.
- Kontinuierliches Scannen und rechtzeitiges Patchen sind unerlässlich, um Linux-Systeme sicher zu halten.
Mit der Open-Source-Community von Linux haben Sie Zugang zu einem globalen Netzwerk von Entwicklern, die die Codebasis, die Funktionen und die Leistung des Systems kontinuierlich verbessern. Allerdings bedeutet diese Umgebung auch, dass Cyberkriminelle Zugriff auf den Quellcode haben, wodurch Linux-basierte Geräte, einschließlich wichtiger Server, anfällig für potenzielle Schwachstellen sind.
Bekannte Schwachstellen werden im Rahmen des CVE-Systems (Common Vulnerabilities and Exposures) mit einer eindeutigen Kennung versehen. Sie werden in öffentlichen Repositories wie der National Vulnerability Database (NVD) veröffentlicht, in denen Anbieter, Entwickler und Benutzer über Exploits informiert werden, die bestimmte Softwareversionen betreffen. Ein CVE-Bericht dient als Signal für Benutzer, umgehend Software-Patches anzuwenden, einschließlich derjenigen für den Linux-Kernel, um das identifizierte Problem zu beheben.
Dieser Artikel führt Sie durch die neuesten Linux-Kernel-Schwachstellen und bietet Lösungen, um sie zu entschärfen, ohne dass Sie Ihre Server neu starten und Ihre Dienste unterbrechen müssen.
Was sind Sicherheitslücken im Linux-Kernel?
Der Linux-Kernel ist die Kernkomponente eines jeden Linux-basierten Betriebssystems. Er fungiert als Brücke zwischen Anwendungssoftware und Hardware und ist für die Verwaltung von Ressourcen wie CPU, Speicher und Geräten sowie für die Durchsetzung von Sicherheitsgrenzen verantwortlich.
Eine "Kernel-Schwachstelle" bezieht sich auf einen Fehler im Quellcode des Kernels, der häufig in der Systemaufruf-Schnittstelle (syscall) zu finden ist, auf die sich Anwendungen im Benutzerbereich verlassen. Wenn diese Fehler ausgenutzt werden, können sie das gesamte System gefährden.
Beispiele für schwerwiegende Kernel-Schwachstellen sind:
- Fehler bei der Speicherbeschädigung: Schwachstellen wie Use-After-Free (UAF) oder Pufferüberläufe, die es einem Angreifer ermöglichen, bösartige Daten in den geschützten Kernelspeicher zu schreiben.
- Privilegienerweiterung: Logikfehler, die es einem Benutzer mit geringen Rechten ermöglichen, Root-Zugriff (volle administrative Kontrolle) über das System zu erlangen.
- Schwachstellen bei der Umgehung der Sicherheit: Fehler, die es Angreifern ermöglichen, Sicherheitsvorkehrungen wie SELinux oder Firewalls zu umgehen und auf eingeschränkte Ressourcen zuzugreifen.
Häufige Arten von Sicherheitslücken im Linux-Kernel
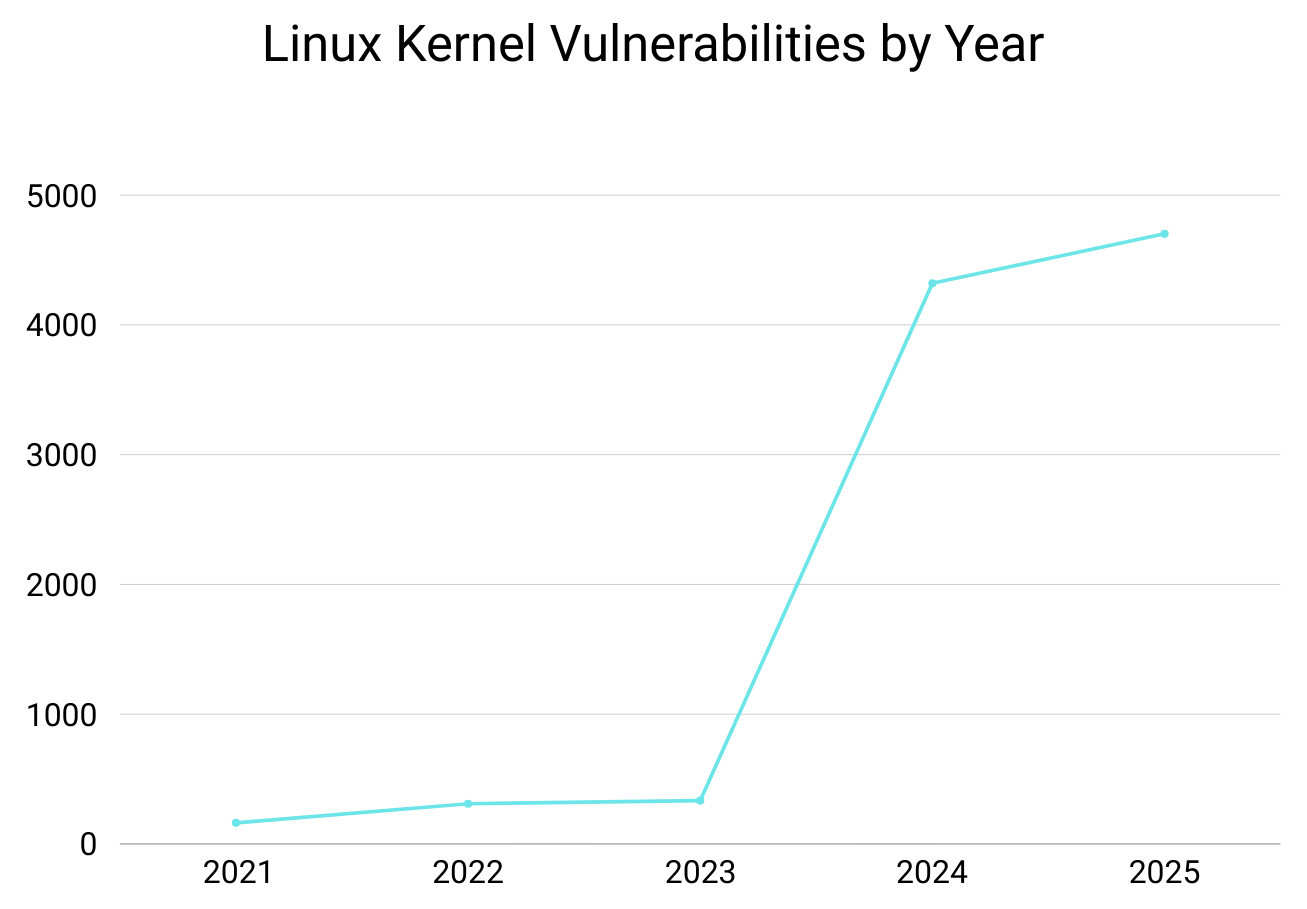
Jeden Monat werden der öffentlich zugänglichen NIST-Datenbank neue CVEs hinzugefügt, und allein im Jahr 2025 wurden bereits mehr als 4.000 Sicherheitslücken im Linux-Kernel verzeichnet. Es ist jedoch wichtig, daran zu denken, dass nicht alle Schwachstellen das gleiche Risiko bergen, und viele stellen nicht einmal eine ernsthafte Bedrohung für das System dar. Im Folgenden sind einige der häufigsten Arten von Sicherheitslücken im Linux-Kernel aufgeführt.
Beschädigung des Speichers
Speicherbezogene Fehler im Kernel wie Pufferüberläufe, Use-after-free (UAF), Out-of-bounds-Reads/Writes und Double-frees gehören zu den gefährlichsten Kernel-Schwachstellen. Sie geben Angreifern die Möglichkeit, kritische Kernel-Strukturen zu überschreiben, beliebigen Code auszuführen oder das System funktionsunfähig zu machen, was häufig zu einer Kernel-Panik führt. Da der Kernel mit den höchsten Privilegien arbeitet, führt eine erfolgreiche Ausnutzung oft zu einer vollständigen Übernahme des Systems. Diese Probleme treten häufig in Treibern, Netzwerk-Subsystemen und Legacy-Code-Pfaden auf.
Privilegieneskalation
Schwachstellen, die zu einer Ausweitung von Berechtigungen führen, sind schwerwiegend, da Angreifer sie ausnutzen können, um unbefugten Zugriff auf eine höhere Ebene zu erhalten. Sie sind in der Regel auf unsachgemäße Berechtigungsprüfungen, falsche Fähigkeitszuweisungen oder Syscall-Logikfehler zurückzuführen. Angreifer koppeln diese Schwachstellen häufig mit anderen, um aus Containern zu entkommen, die Sandbox-Isolierung zu durchbrechen oder Root-Zugriff zu erlangen.
Rennbedingungen
Race-Condition-Fehler treten auf, wenn mehrere Threads oder Prozesse unzulässigerweise gleichzeitig auf gemeinsame Ressourcen zugreifen. Ein gängiges Beispiel ist ein Time-of-Check-to-Time-of-Use (TOCTOU)-Fehler. Im Kernel können diese Probleme zu inkonsistenten Zuständen, Datenbeschädigung oder ausnutzbaren Bedingungen führen, bei denen Sicherheitsprüfungen nicht in der richtigen Reihenfolge erfolgen.
Seitenkanal-Angriffe
Bei Seitenkanalangriffen werden indirekte Informationslecks - wie Timing-Unterschiede, Cache-Verhalten oder spekulative Ausführung - ausgenutzt, um auf sensible Daten zu schließen. Varianten von Spectre, Meltdown und ähnlichen Schwachstellen auf CPU-Ebene fallen in diese Kategorie. Obwohl diese Angriffe schwer auszuführen sind, können sie Isolationsgrenzen überschreiten und kryptografische Geheimnisse oder andere sensible Speicherinhalte offenlegen.
Denial of Service
Denial-of-Service-Schwachstellen (DoS) ermöglichen es Angreifern, das System zum Absturz zu bringen, den Speicher zu erschöpfen, Kernel-Paniken auszulösen oder Ressourcen zu sperren. Auch ohne Privilegienerweiterung können DoS-Schwachstellen Dienste unterbrechen, Verfügbarkeits-SLAs beeinträchtigen und kostspielige Ausfallzeiten verursachen. Diese Probleme werden häufig durch unbehandelte Fehlerpfade, falsche Paketverarbeitung oder Endlosschleifen in Kernel-Subsystemen verursacht.
Anmerkung: Speicherkorruption und Race Conditions sind die am häufigsten ausgenutzten Kernel-Schwachstellen in Unternehmensumgebungen.
Die neuesten Sicherheitslücken im Linux-Kernel (2023-2025)
Im Folgenden werden einige kürzlich entdeckte CVEs sowie ihre jeweiligen Sicherheitseinstufungen erläutert, die Sie kennen sollten, um sicherzustellen, dass Sie die Systeme Ihres Unternehmens schützen können.
CVE-2023-32233: Netfilter Linux Kernel Sicherheitslücke
CVSS 3.x Ergebnis: 7.8 (Hoch)
Netfilter ist ein Rahmenwerk für Paketfilterung und Netzwerkadressübersetzung (NAT) im Linux-Kernel. Werkzeuge wie UFW und IP-Tabellen werden zur Verwaltung dieses Rahmens verwendet.
Eine neue Schwachstelle wurde in Netfilter nf_tables entdeckt, die auf die falsche Handhabung von anonymen Sets zurückzuführen ist. Infolgedessen kann ein lokaler Benutzer diese Use-after-free-Schwachstelle ausnutzen, um Root-Rechte zu erlangen und beliebige Lese- und Schreibaufgaben im Kernel-Speicher durchzuführen.
CVE-2023-1252: Linux Kernel Ext4 File System Schwachstelle
CVSS 3.x Ergebnis: 7.8 (Hoch)
Eine Use-after-free-Schwachstelle wurde im Ext4-Dateisystem des Linux-Kernels entdeckt, wenn ein Benutzer mehrere Dateioperationen gleichzeitig startet, während er die Overlay-FS-Nutzung verwendet. Ein lokaler Benutzer kann diesen Fehler ausnutzen, um das System zum Absturz zu bringen oder möglicherweise seine Privilegien zu erweitern.
CVE-2024-1086: Netfilter Double-Free führt zu Privilegien-Eskalation
CVSS 3.x Ergebnis: 7.8 (Hoch)
Ein Use-after-free-Fehler wurde in der Netfilter nf_tables-Komponente des Linux-Kernels entdeckt. Das Problem tritt auf, weil die Funktion nft_verdict_init() ungültige positive drop-error-Werte zulässt. Wenn der Kernel diese Werte verarbeitet, kann nf_hook_slow() eine Double-Free-Bedingung auslösen.
Ein lokaler Angreifer kann dies ausnutzen, um eine lokale Privilegienerweiterung zu erreichen, die es ihm ermöglicht, Aktionen mit Root-Rechten auszuführen. Diese Schwachstelle betrifft mehrere Linux-Distributionen und erfordert zeitnahe Patches.
CVE-2024-53104: Out-of-Bounds Write in UVC Video-Treiber
CVSS 3.x Ergebnis: 7.8 (Hoch)
Eine Schwachstelle im USB Video Class (UVC)-Treiber des Kernels ermöglicht ein Out-of-Bounds-Write beim Parsen von Videostreams, die Frames mit einem undefinierten Format (UVC_VS_UNDEFINED) enthalten. Da der Treiber diese Frametypen bei der Pufferzuweisung nicht berücksichtigt, kann ein manipulierter oder manipulierter Videostrom angrenzenden Speicher überschreiben.
Ein Angreifer, der das Video-Eingabegerät kontrolliert oder beeinflusst, könnte diesen Fehler ausnutzen, um den Speicher zu beschädigen, die Rechte zu erweitern oder möglicherweise beliebigen Code auf dem System auszuführen.
CVE-2025-38352: POSIX CPU Timer Race Condition
CVSS 3.x Ergebnis: 7.8 (Hoch)
In der Art und Weise, wie der Linux-Kernel mit POSIX-CPU-Timern umgeht, wurde eine Race Condition gefunden. Wenn eine Aufgabe beendet wird, handle_posix_cpu_timers() kann zur gleichen Zeit laufen wie posix_cpu_timer_del()Dadurch entsteht ein Zeitfenster, das zu einem "Use-after-free"-Szenario führen kann.
Lokale Benutzer könnten diese Schwachstelle ausnutzen, um das System zum Absturz zu bringen oder möglicherweise ihre Rechte zu erweitern. Das Problem betrifft Kernel, bei denen CPU-Timer ohne zusätzliche Task-Work-Schutzmaßnahmen gehandhabt werden, was rechtzeitige Aktualisierungen erforderlich macht.
Berüchtigte historische Linux-Schwachstellen (2014-2020)
Zusätzlich zu den aktuellen CVEs im Kernel, über die wir in diesem Beitrag bisher gesprochen haben, haben wir einige der wichtigsten älteren Linux-Schwachstellen zusammengestellt, die Sie kennen sollten, damit Sie Ihre Linux-basierten Server und Geräte absichern können.
Schauen wir es uns an.
Heartbleed (CVE-2014-0160)
CVSS 3.x-Wert: 7.5 (Hoch)
Codenomicon entdeckte bei einem Routinetest seiner Software eine kritische Pufferüberlese-Schwachstelle in OpenSSL (Heartbleed"). Heartbleed wurde zu einem der schwerwiegendsten Bugs, die Server betreffen, die OpenSSL für die SSL-Verwaltung nutzen. Dieser Vorfall erinnert daran, dass eine einzige Code-Zeile zu kritischen Fehlern führen kann, da nur ein einziger Code-Fehler zu der Heartbleed-Schwachstelle führte.
memcpy(bp, pl, payload);
Die Variable bp ist ein Zeiger, der die kopierten Daten empfängt, während die Variable pl ein Zeiger auf die Quelldaten ist. Und die Payload-Variable gibt die Anzahl der zu kopierenden Bytes an. Leider haben die Entwickler vergessen, die Länge der Nutzdatenvariable zu überprüfen, wodurch eine Schwachstelle entstanden ist, die Angreifer ausnutzen können.
In diesem Szenario könnte ein Angreifer eine Nutzlast von 8 Byte Daten für die pl-Variable senden, während er der Nutzlast-Variable böswillig 64 Byte zuweist. Infolgedessen würde die betroffene Software, OpenSSL, 64 Bytes an Daten anstelle der vorgesehenen 8 Bytes übertragen. Bei den verbleibenden Bytes im Speicher könnte es sich um private Schlüssel, Passwörter, Benutzerdaten oder andere Daten handeln, die in der verbleibenden Länge der Bytes im Speicher gespeichert sind. Es ist wichtig zu wissen, dass Heartbleed kein Pufferüberlauf war, sondern ein Überleseproblem. Das Fehlen einer angemessenen Überprüfung der Nutzdatenlänge führte zu einem übermäßigen Lesevorgang, der unbeabsichtigte Daten aus dem Speicher preisgab.
OpenSSL kann neu kompiliert werden mit dem -DOPENSSL_NO_HEARTBEATS Parameter, um dieses Problem vor der Anwendung des Patches zu beheben. Dieser Ansatz kann jedoch unvorhergesehene Folgen für Anwendungen haben, die auf einen SSL-Heartbeat angewiesen sind. So kann es bei Anwendungen, die auf einen Heartbeat angewiesen sind, zu Abstürzen, Fehlermeldungen oder Funktionsstörungen kommen. Daher ist es von entscheidender Bedeutung, der rechtzeitigen Installation von Patches Priorität einzuräumen.
Profi-Tipp: Mit LibCare von TuxCare können Administratoren OpenSSL patchen, ohne dass ein Systemneustart erforderlich ist. So können Administratoren Schwachstellen wie Heartbleed beheben und gleichzeitig Ausfallzeiten oder potenziell riskante Entschärfungsmethoden vermeiden.
Spectre und Meltdown (CVE-2017-5753, CVE-2017-5715, CVE-2017-5754)
CVSS 3.x-Wert: 5.6 (mittel)
Was Spectre und Meltdown von den meisten anderen CVEs unterscheidet, ist die Tatsache, dass es sich um Hardware-Probleme und nicht um softwarebezogene Probleme handelt. Diese Schwachstellen hatten globale Auswirkungen, betrafen fast jedes Gerät und zwangen Intel dazu, seinen Ansatz bei der Prozessorherstellung zu ändern. Beide Schwachstellen ermöglichen es Angreifern, aufgrund verschiedener fehlgeschlagener Berechtigungsprüfungen auf der Hardware Speicher zu lesen, der auf dem lokalen Gerät läuft.
Bei Meltdown werden Berechtigungsprüfungen umgangen und bei Spectre werden Anwendungen zum Zugriff auf privilegierten Speicher verleitet. In beiden Fällen erhält ein Angreifer Zugriff auf Betriebssystemanweisungen aus dem mit dem Kernel verknüpften physischen Speicher, die Passwörter, Schlüssel und andere sensible Daten enthalten können.
Nach der Entdeckung kündigte Intel Änderungen im Herstellungsprozess seiner Prozessoren an, um die Sicherheitslücke in neuen Prozessoren zu beseitigen. Es wurden auch Patches veröffentlicht, um das Problem zu beheben, obwohl die Benutzer einen erheblichen Leistungsabfall feststellen mussten, insbesondere auf älteren Computern.
Zwei Patches wurden veröffentlicht, um das Problem zu entschärfen: Kaiser für Meltdown und der Retpoline-Patch für Spectre. Das größte Problem bei der Entschärfung ist, dass die Leistung stark beeinträchtigt wird und ein Neustart erforderlich ist, aber KernelCare wendet Patches für diese beiden Sicherheitslücken an, ohne dass ein Neustart erforderlich ist.
Mutagen Astronomie (CVE-2018-14634)
CVSS 3.x Ergebnis: 7.8 (Hoch)
Mutagen Astronomy (ein Anagramm für Too Many Arguments) ist eines der kritischen Probleme, die nur von einem lokalen Benutzer ausgenutzt werden können, um Root-Rechte auf dem Linux-System zu erlangen. Ein Pufferüberlauf in Linux's create_elf_tables() Funktion führte zur Privilegienerweiterung. Ein Angreifer kann den Wert MAX_ARG_STRINGS, der zur Begrenzung der an die Funktion übergebenen Argumente verwendet wird, überlaufen lassen und seine eigenen Umgebungsvariablen und Funktionen mithilfe einer SUID-Root-Binärdatei einfügen.
Dies hat zur Folge, dass ein Angreifer seine Privilegien ausweiten, bösartige Funktionen auf dem lokalen Gerät ausführen oder eigene Umgebungsvariablen einfügen kann. Eine Aufschlüsselung des anfälligen Codes wurde von Qualys hier veröffentlicht.
Es ist wichtig zu beachten, dass diese Sicherheitslücke nicht nur voraussetzt, dass sich der Benutzer auf dem lokalen Rechner befindet, sondern der Angriff erfordert auch ein Gerät mit mehr als 16 GB RAM, auf dem ein 64-Bit-Kernel läuft. Es handelt sich jedoch um eine kritische Schwachstelle, die so schnell wie möglich gepatcht werden sollte. Die Forscher von Qualys fanden heraus, dass die meisten Linux-Benutzer nicht betroffen sind, aber die Hauptziele, die für diesen Angriff anfällig sind, sind RedHat- und CentOS-Systeme. RedHat hat einen Workaround veröffentlicht, der allerdings einen Neustart erfordert.
Anstatt einen langwierigen Workaround anzuwenden, erhalten Linux-Server, auf denen KernelCare läuft, den Patch, und es ist kein Neustart erforderlich.
Zombieload (mikroarchitektonische Datenabtastung) CVE-2018-12207
CVSS 3.x-Wert: 6.5 (mittel)
Nach den Entdeckungen von Spectre und Meltdown wurde ein weiterer Hardwarefehler mit der Bezeichnung "Zombieload" entdeckt. Zombieload umfasst eine Reihe von Schwachstellen, die die spekulative Befehlsfunktionalität von Mikroprozessoren ausnutzen. In dem Bestreben, die Leistung zu verbessern, versuchen Prozessoren, zukünftige Anweisungen, die wahrscheinlich als nächstes ausgeführt werden, zwischenzuspeichern.
Zombieload und andere MDS-Angriffe (Microarchitectural Data Sampling) nutzen die fehlenden Schutzgrenzen dieses Speicherbereichs aus und verleiten Anwendungen dazu, kritische Daten preiszugeben.
Um dieses Problem zu lösen, können Sie die folgenden drei Schritte zur Abhilfe unternehmen.
- Aktualisierung des Mikrocodes auf dem Prozessor
- Deaktivieren von Hyperthreading im BIOS (manuelle Anweisungen hängen von Ihrem BIOS-Hersteller ab)
- Patches für den Linux-Kernel
Wie Sie Ihre Systeme gegen Sicherheitslücken im Linux-Kernel schützen können
Die Sicherheit von Linux-Systemen beginnt mit rechtzeitigen Patches und ständigem Einblick in neue Kernel-Schwachstellen. Im Folgenden finden Sie die effektivsten Methoden zum Schutz Ihrer Infrastruktur.
Hersteller-Patches
Die Hersteller der Distributionen stellen Sicherheitsupdates zur Verfügung, um bekannte Sicherheitslücken im Linux-Kernel zu schließen. Sie können diese neuesten Patches mit dem Paketverwaltungsprogramm der jeweiligen Distribution installieren. Um sich über neue Aktualisierungen zu informieren, können Sie die Sicherheitshinweise des Herstellers einsehen, die Details zu CVEs, deren Ursachen und Auswirkungen sowie verfügbare Korrekturen enthalten.
Bei der branchenüblichen Patching-Methode müssen die Sicherheitsteams jedoch das System neu starten, weshalb die meisten Unternehmen zögern, die Patches überhaupt anzuwenden. Dies führt zu einer Verzögerung der Patches und lässt die Systeme potenziellen Bedrohungen ausgesetzt.
Rebootloses Patchen
Rebootless Patching ist die unterbrechungsfreie Methode zur Anwendung von Patches auf Ihre Linux-Unternehmenssysteme. Sie ermöglicht es Ihnen, Sicherheitsaktualisierungen auf den laufenden Kernel aufzuspielen, ohne dass Sie Ihre Server herunterfahren müssen.
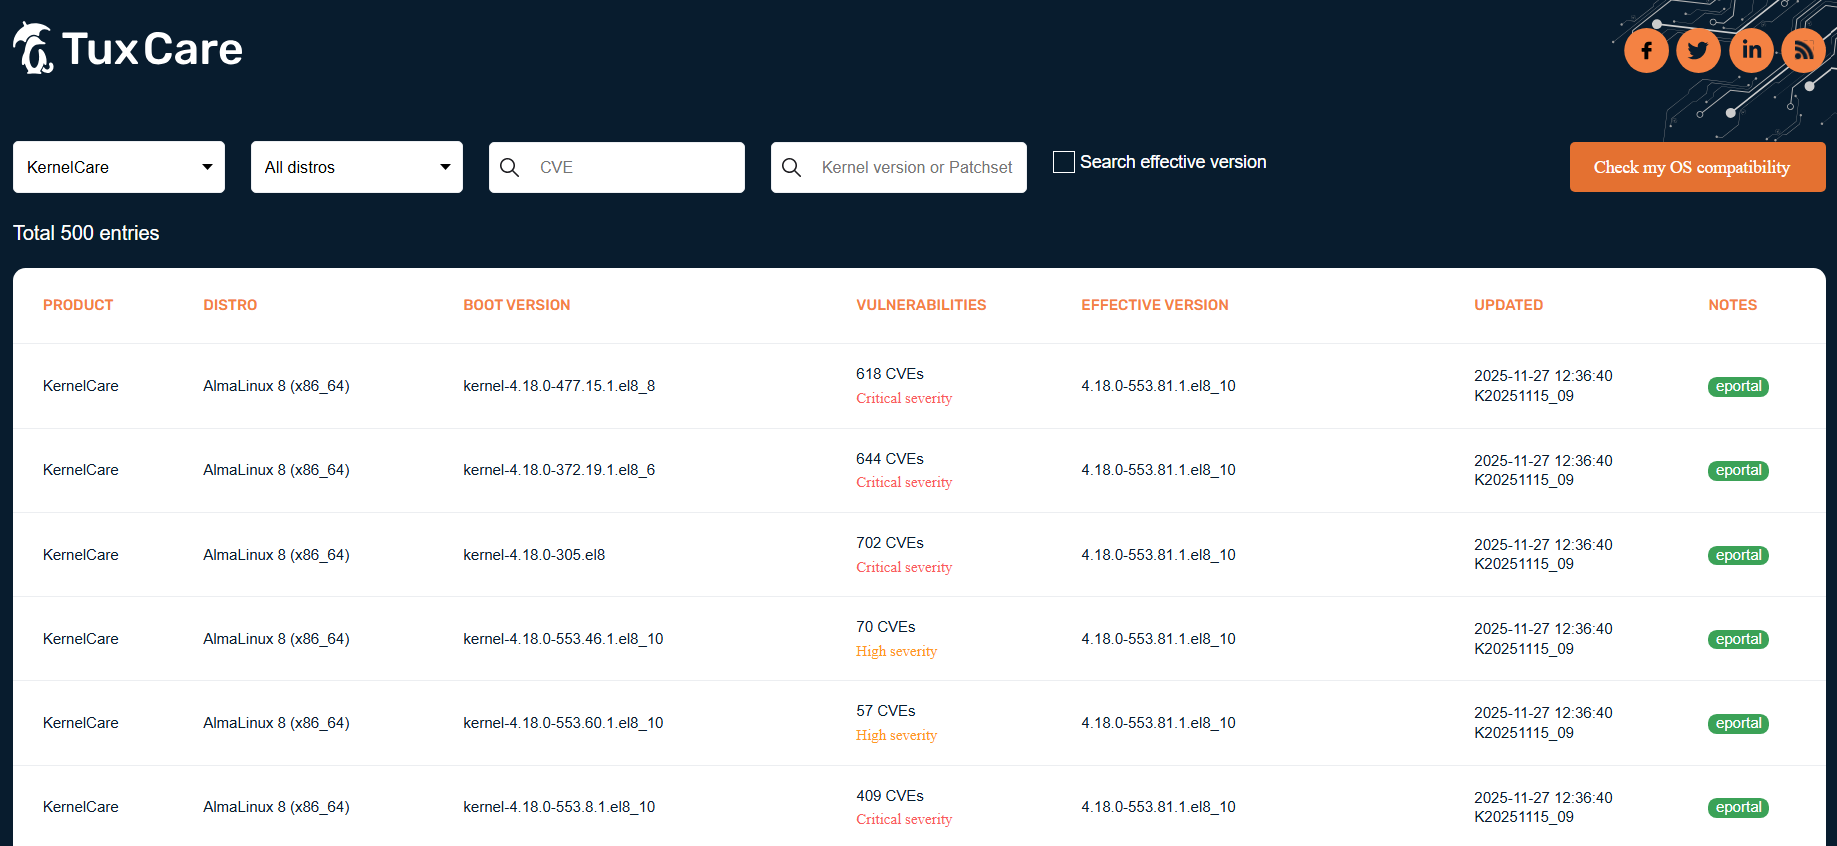
Mit KernelCare von TuxCare können Sie automatisch Sicherheitspatches auf den Linux-Kernel anwenden, ohne dass ein Systemneustart oder ein geplantes Wartungsfenster erforderlich ist. KernelCare unterstützt alle wichtigen Linux-Distributionen für Unternehmen, darunter RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Amazon Linux, Oracle Linux, CloudLinux und mehr.
Kontinuierliches Scannen auf Schwachstellen
Man weiß nicht, was man beheben muss, wenn man nicht feststellt, was zu beheben ist. Zwar kann man täglich Sicherheitshinweise verfolgen, um neue Schwachstellen und Updates zu finden, doch handelt es sich dabei um eine manuelle Arbeit, die für das Schwachstellenmanagement kein effektiver Ansatz ist.
Profi-Tipp: Die Automatisierung von Kernel-Patching und Schwachstellen-Scans reduziert menschliche Fehler und stellt sicher, dass keine kritischen Updates verpasst werden, insbesondere in großen oder komplexen Infrastrukturen.
Schließen Sie die Lücken in der Linux-Sicherheit mit Rebootless Patching
Auch wenn nicht jede Sicherheitslücke im Linux-Kernel eine eigene CVE-ID von der CVE Numbering Authority erhält, ist es für Linux-Administratoren von entscheidender Bedeutung, die Server regelmäßig mit geeigneten Erkennungstools zu überprüfen und sie zu patchen, sobald eine neue Sicherheitslücke entdeckt wird.
Herkömmliche Patch-Management-Methoden sind angesichts des Umfangs und der Schwere der neu auftretenden Schwachstellen im Linux-Kernel nicht mehr praktikabel. Das Zögern, kritische Server neu zu starten, schafft eine erhebliche Sicherheitslücke und lässt die Systeme ungeschützt.
TuxCare's KernelCare schließt diese Lücke mit automatisiertem, rebootlosem Kernel-Patching, das Linux-Workloads sicher und voll funktionsfähig hält. Verabschieden Sie sich von veralteten Patching-Methoden und unnötig langen Patching-Zyklen, die zeitaufwändig und risikoreich sind, die Benutzerfreundlichkeit der Software beeinträchtigen und nur vorübergehende Lösungen bieten.
Mit KernelCare werden unkritische und kritische Patches auf Ihre Server aufgespielt, sobald sie verfügbar sind, und zwar im Hintergrund, während Ihre Systeme laufen. Es gibt keine Verzögerungen, keine umständlichen Workarounds, keine Planung von Wartungsarbeiten, keine Ausfallzeiten und - was am wichtigsten ist - keine Angriffsflächen für potenzielle Angreifer.