Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- As vulnerabilidades do kernel do Linux podem levar à escalada de privilégios, vazamentos de dados e interrupção dos serviços.
- Entre as falhas comuns estão a corrupção de memória, condições de corrida, ataques de canal lateral e escalonamento de privilégios.
- A verificação contínua e a aplicação oportuna de patches são essenciais para manter a segurança dos sistemas Linux.
Com a comunidade de código aberto do Linux, você tem acesso a uma rede global de desenvolvedores que aprimoram continuamente sua base de código, seus recursos e seu desempenho. No entanto, esse ambiente também significa que os cibercriminosos têm acesso ao código-fonte, tornando os dispositivos baseados em Linux, incluindo servidores críticos, suscetíveis a possíveis vulnerabilidades.
As vulnerabilidades conhecidas recebem um identificador exclusivo no âmbito do sistema Common Vulnerabilities and Exposures (CVE). Elas são publicadas em repositórios públicos, como o National Vulnerability Database (NVD), onde fornecedores, desenvolvedores e usuários podem se informar sobre explorações que afetam versões específicas de software. Um relatório CVE serve como um alerta para que os usuários apliquem prontamente as correções de software, incluindo aquelas para o kernel do Linux, a fim de resolver o problema identificado.
Este artigo apresenta as vulnerabilidades recentes do kernel do Linux e oferece soluções para mitigá-las sem a necessidade de reiniciar seus servidores nem interromper seus serviços.
O que são vulnerabilidades do kernel do Linux?
O kernel do Linux é o componente central de qualquer sistema operacional baseado no Linux. Ele atua como uma ponte entre o software aplicativo e o hardware, sendo responsável por gerenciar recursos como a CPU, a memória e os dispositivos, além de garantir os limites de segurança.
Uma “vulnerabilidade do kernel” refere-se a uma falha ou bug no código-fonte do kernel, frequentemente encontrada na interface de chamadas de sistema (syscall) da qual dependem os aplicativos do espaço do usuário. Se exploradas, essas falhas podem comprometer todo o sistema.
Entre os exemplos de vulnerabilidades de alto impacto no kernel estão:
- Falhas de corrupção de memória: Falhas como Use-After-Free (UAF) ou estouros de buffer que permitem que um invasor grave dados maliciosos na memória protegida do kernel.
- Escalação de privilégios: Falhas lógicas que permitem que um usuário com privilégios limitados obtenha acesso root (controle administrativo total) sobre o sistema.
- Falhas que permitem contornar a segurança: Bugs que permitem que invasores contornem proteções de segurança, como o SELinux ou firewalls, para acessar recursos restritos.
Tipos comuns de vulnerabilidades do kernel do Linux
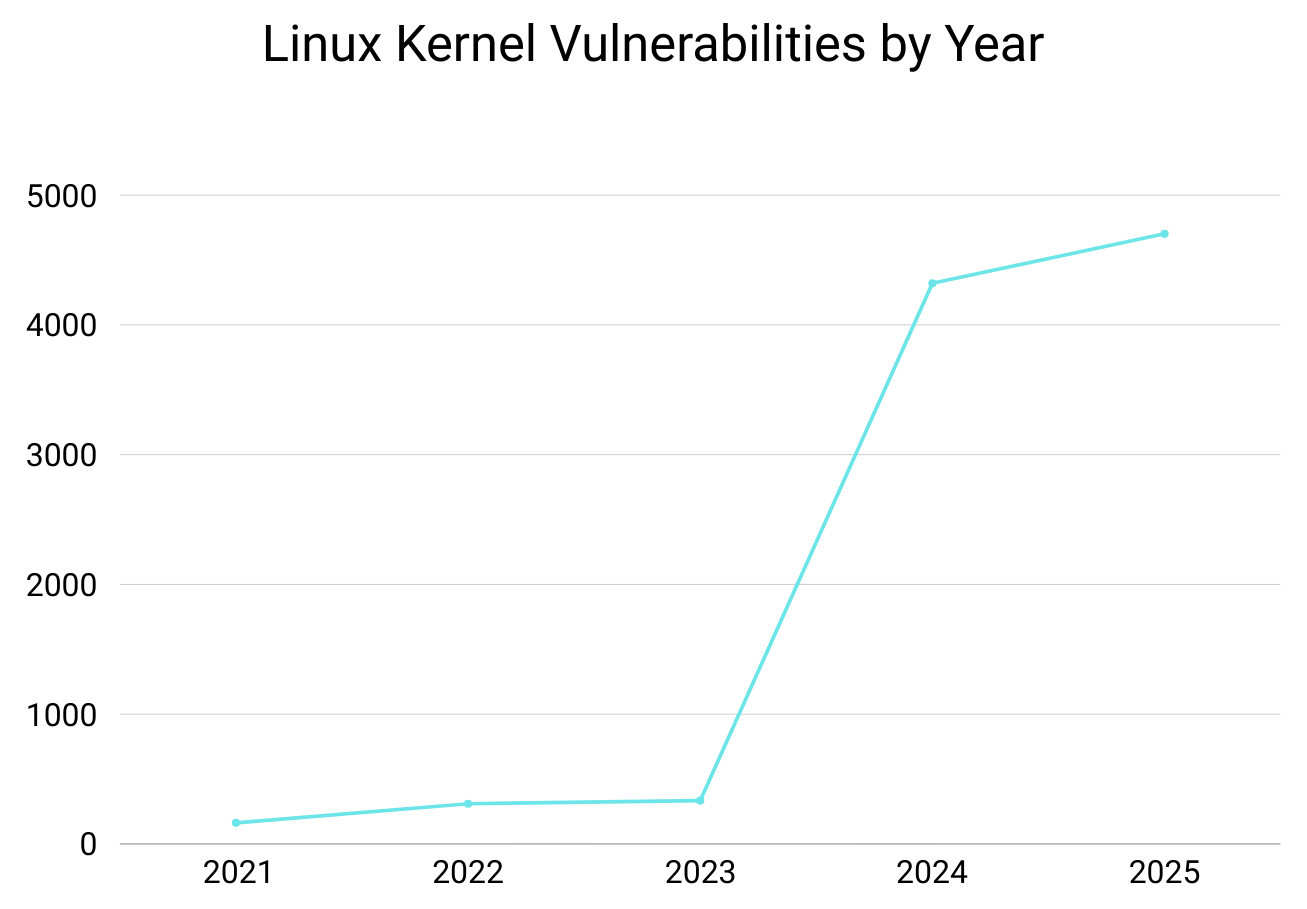
Todos os meses, novas CVEs são adicionadas ao banco de dados do NIST, disponível ao público, e mais de 4.000 vulnerabilidades do kernel do Linux já foram registradas somente em 2025. No entanto, é fundamental lembrar que nem todas as vulnerabilidades apresentam o mesmo risco, e muitas nem sequer representam uma ameaça séria ao sistema. Abaixo estão alguns dos tipos mais comuns de vulnerabilidades encontradas no kernel do Linux.
Corrupção de memória
Bugs relacionados à memória do kernel, como estouros de buffer, uso após liberação (UAF), leituras/gravações fora dos limites e liberações duplas, estão entre as vulnerabilidades mais perigosas do kernel. Elas permitem que invasores sobrescrevam estruturas críticas do kernel, executem código arbitrário ou tornem o sistema inoperante, o que muitas vezes resulta em um kernel panic. Como o kernel opera com os privilégios mais elevados, uma exploração bem-sucedida geralmente resulta no controle total do sistema. Esses problemas costumam ocorrer em drivers, subsistemas de rede e caminhos de código legado.
Escalação de privilégios
As vulnerabilidades de escalonamento de privilégios são graves porque os invasores podem explorá-las para obter acesso não autorizado a níveis mais elevados. Elas geralmente decorrem de verificações inadequadas de permissões, atribuições incorretas de capacidades ou erros na lógica das chamadas de sistema. Os invasores frequentemente combinam essas falhas com outras para escapar de contêineres, romper o isolamento da sandbox ou obter acesso root.
Condições de corrida
Erros de condição de corrida ocorrem quando várias threads ou processos acessam recursos compartilhados simultaneamente de maneira inadequada. Um exemplo comum é a falha do tipo “Time-of-Check to Time-of-Use” (TOCTOU). No kernel, esses problemas podem levar a estados inconsistentes, corrupção de dados ou condições exploráveis nas quais as verificações de segurança ocorrem fora de ordem.
Ataques de canal lateral
Os ataques de canal lateral exploram vazamentos indiretos de informação — como diferenças de tempo, comportamento do cache ou execução especulativa — para inferir dados confidenciais. Variantes do Spectre, do Meltdown e de falhas relacionadas no nível da CPU se enquadram nessa categoria. Embora sejam difíceis de executar, esses ataques podem ultrapassar limites de isolamento e expor segredos criptográficos ou outros conteúdos confidenciais da memória.
Negação de Serviço
As vulnerabilidades de negação de serviço (DoS) permitem que invasores causem falhas no sistema, esgotem a memória, provoquem erros graves no kernel ou bloqueiem recursos. Mesmo sem escalonamento de privilégios, as falhas de DoS podem interromper serviços, afetar os SLAs de disponibilidade e causar tempo de inatividade oneroso. Esses problemas são frequentemente causados por caminhos de erros não tratados, tratamento incorreto de pacotes ou loops infinitos dentro dos subsistemas do kernel.
Observação: A corrupção de memória e as condições de corrida são as vulnerabilidades do kernel mais frequentemente exploradas em ambientes corporativos.
Vulnerabilidades mais recentes do kernel do Linux (2023–2025)
A seguir, abordamos algumas vulnerabilidades (CVEs) descobertas recentemente, bem como suas respectivas classificações de segurança, das quais você deve estar ciente para garantir a proteção dos sistemas da sua organização.
CVE-2023-32233: Vulnerabilidade no Netfilter do kernel do Linux
Pontuação CVSS 3.x: 7,8 (Alta)
O Netfilter é uma estrutura para filtragem de pacotes e tradução de endereços de rede (NAT) no kernel do Linux. Ferramentas como o UFW e o IP tables são utilizadas para gerenciar essa estrutura.
Foi descoberta uma nova vulnerabilidade no Netfilter nf_tables devido ao tratamento incorreto de conjuntos anônimos. Como resultado, um usuário local pode explorar essa vulnerabilidade do tipo “use-after-free” para obter privilégios de root e realizar operações arbitrárias de leitura e gravação na memória do kernel.
CVE-2023-1252: Vulnerabilidade no sistema de arquivos Ext4 do kernel do Linux
Pontuação CVSS 3.x: 7,8 (Alta)
Foi descoberta uma vulnerabilidade do tipo “use-after-free” no sistema de arquivos Ext4 do kernel do Linux quando um usuário inicia várias operações com arquivos ao mesmo tempo ao utilizar o recurso de sistema de arquivos overlay. Um usuário local pode explorar essa falha para causar uma falha no sistema ou, potencialmente, escalar seus privilégios.
CVE-2024-1086: Dupla liberação de memória no Netfilter que leva à escalada de privilégios
Pontuação CVSS 3.x: 7,8 (Alta)
Foi descoberta uma vulnerabilidade do tipo “use-after-free” no componente nf_tables do netfilter do kernel do Linux. O problema ocorre porque a função nft_verdict_init() permite valores inválidos para o parâmetro “drop-error” positivo. Quando o kernel processa esses valores, a função nf_hook_slow() pode provocar uma condição de “double-free”.
Um invasor local pode explorar essa falha para obter escalonamento de privilégios locais, o que lhe permite executar ações com permissões de nível root. Essa vulnerabilidade afeta várias distribuições do Linux e requer a aplicação imediata de correções.
CVE-2024-53104: Gravação fora dos limites no driver de vídeo UVC
Pontuação CVSS 3.x: 7,8 (Alta)
Uma vulnerabilidade no driver USB Video Class (UVC) do kernel permite uma gravação fora dos limites ao analisar fluxos de vídeo que contenham quadros com um formato indefinido (UVC_VS_UNDEFINED). Como o driver não leva em conta esses tipos de quadros durante a alocação do buffer, um fluxo de vídeo criado propositalmente ou manipulado pode sobrescrever a memória adjacente.
Um invasor que controle ou influencie o dispositivo de entrada de vídeo poderia usar essa vulnerabilidade para corromper a memória, obter privilégios elevados ou, potencialmente, executar código arbitrário no sistema.
CVE-2025-38352: Condição de corrida nos temporizadores de CPU POSIX
Pontuação CVSS 3.x: 7,8 (Alta)
Foi identificada uma condição de corrida na forma como o kernel do Linux lida com os temporizadores de CPU POSIX. Quando uma tarefa está sendo encerrada, handle_posix_cpu_timers() pode ocorrer ao mesmo tempo que posix_cpu_timer_del(), criando uma janela de tempo que pode levar a uma situação de uso após liberação de memória.
Usuários locais poderiam explorar essa vulnerabilidade para causar uma falha no sistema ou, potencialmente, obter privilégios superiores. O problema afeta kernels nos quais os temporizadores da CPU são gerenciados sem proteções adicionais de tarefas, tornando essenciais as atualizações imediatas.
Vulnerabilidades históricas notórias do Linux (2014–2020)
Além das vulnerabilidades (CVEs) recentes do kernel das quais falamos até agora nesta postagem, reunimos algumas das vulnerabilidades mais importantes do Linux, mesmo que mais antigas, das quais você deve estar ciente para poder proteger seus servidores e dispositivos baseados em Linux.
Vamos dar uma olhada.
Heartbleed (CVE-2014-0160)
Pontuação CVSS 3.x: 7,5 (Alta)
A Codenomicon descobriu uma vulnerabilidade crítica do OpenSSL, conhecida como “Heartbleed”, relacionada à leitura excessiva de buffer, durante um teste de rotina de seu software. O Heartbleed tornou-se um dos bugs mais graves a afetar servidores que utilizam o OpenSSL para gerenciamento de SSL. Esse incidente serve como um lembrete de que uma única linha de código pode levar a bugs críticos, já que apenas um erro de programação resultou na vulnerabilidade Heartbleed.
memcpy(bp, pl, payload);
A variável `bp` é um ponteiro que recebe os dados copiados, enquanto a variável `pl` é um ponteiro para os dados de origem. E a variável `payload` indica o número de bytes a serem copiados. Infelizmente, os desenvolvedores deixaram de validar o comprimento da variável `payload`, criando uma vulnerabilidade que pode ser explorada por invasores.
Nesse cenário, um invasor poderia enviar uma carga útil de 8 bytes de dados para a variável `pl`, ao mesmo tempo em que atribuiria maliciosamente 64 bytes à variável `payload`. Consequentemente, o software afetado, o OpenSSL, transmitiria 64 bytes de dados em vez dos 8 bytes pretendidos. Os bytes restantes na memória poderiam ser chaves privadas, senhas, dados do usuário ou qualquer outra informação armazenada no comprimento restante de bytes na memória. É importante observar que o Heartbleed não foi um estouro de buffer, mas um problema de leitura excessiva. A falta de verificações adequadas no comprimento da carga resultou em uma operação de leitura excessiva, expondo dados indesejados da memória.
O OpenSSL pode ser recompilado com o -DOPENSSL_NO_HEARTBEATS parâmetro para resolver esse problema antes de aplicar o patch. No entanto, essa abordagem pode ter consequências imprevistas para aplicativos que dependem de um heartbeat SSL. Consequentemente, os aplicativos que dependem de um heartbeat podem apresentar travamentos, mensagens de erro ou falhas no funcionamento. Portanto, é fundamental priorizar a aplicação oportuna do patch.
Dica profissional:O LibCare da TuxCare permite que os administradores apliquem patches no OpenSSL sem a necessidade de reiniciar o sistema. Isso permite que os administradores corrijam vulnerabilidades como o Heartbleed, evitando tempo de inatividade ou métodos de mitigação potencialmente arriscados.
Spectre e Meltdown (CVE-2017-5753, CVE-2017-5715, CVE-2017-5754)
Pontuação CVSS 3.x: 5,6 (Média)
O que diferencia o Spectre e o Meltdown da maioria das outras vulnerabilidades (CVEs) é que se trata de problemas de hardware, e não de software. Essas vulnerabilidades tiveram um impacto global, afetando praticamente todos os dispositivos e forçando a Intel a mudar sua abordagem de fabricação de processadores. Ambas as vulnerabilidades permitem que invasores leiam a memória em execução no dispositivo local devido a várias falhas nas verificações de privilégios no hardware.
As vulnerabilidades do Meltdown contornam as verificações de privilégios, enquanto as do Spectre induzem os aplicativos a acessar a memória privilegiada. Em ambos os casos, um invasor obtém acesso às instruções do sistema operacional a partir da memória física mapeada no kernel, o que pode incluir senhas, chaves e outros dados confidenciais.
Após a descoberta, a Intel divulgou um comunicado sobre mudanças no processo de fabricação de seus processadores para eliminar a vulnerabilidade nos novos processadores. Também foram lançadas correções para resolver o problema, embora os usuários tenham percebido uma queda significativa no desempenho, principalmente em computadores mais antigos.
Foram lançados dois patches para mitigar o problema: o Kaiser, para o Meltdown, e o patch Retpoline, para o Spectre. O maior problema com essas medidas de mitigação é que o desempenho é significativamente afetado e é necessária uma reinicialização, mas o KernelCare aplica os patches para essas duas vulnerabilidades sem a necessidade de reinicialização.
Astronomia Mutagênica (CVE-2018-14634)
Pontuação CVSS 3.x: 7,8 (Alta)
O Mutagen Astronomy (um anagrama de “Too Many Arguments”) é uma das vulnerabilidades altamente críticas que só pode ser explorada por um usuário local para obter privilégios de root no sistema Linux. Um estouro de buffer no Linux’s create_elf_tables() A função levou à escalada de privilégios. Um invasor pode causar um estouro no valor de MAX_ARG_STRINGS, usado para limitar os argumentos passados à função, e injetar suas próprias variáveis de ambiente e funções por meio de um binário SUID-root.
O resultado é que um invasor pode escalar privilégios, executar funções maliciosas no dispositivo local ou injetar suas próprias variáveis de ambiente. Para ver uma análise detalhada do código vulnerável, a Qualys publicou suas conclusões aqui.
É importante observar que essa vulnerabilidade não apenas exige que o usuário esteja na máquina local, mas o ataque também requer um dispositivo com mais de 16 GB de RAM executando um kernel de 64 bits. No entanto, trata-se de uma falha crítica e deve ser corrigida o mais rápido possível. Os pesquisadores da Qualys descobriram que a maioria dos usuários do Linux não está afetada, mas os principais alvos vulneráveis a esse ataque são os sistemas RedHat e CentOS. A RedHat publicou uma solução alternativa, mas ela ainda exige uma reinicialização.
Em vez de aplicar uma solução alternativa demorada, os servidores Linux que executam o KernelCare receberão o patch, sem a necessidade de reinicialização.
Zombieload (Amostragem de Dados Microarquitetônicos) CVE-2018-12207
Pontuação CVSS 3.x: 6,5 (Média)
Após as descobertas das vulnerabilidades Spectre e Meltdown, foi identificado outro bug de hardware conhecido como “Zombieload”. O Zombieload consiste em uma série de exploits que se aproveitam da funcionalidade de instruções especulativas dos microprocessadores. Com o objetivo de melhorar o desempenho, os processadores tentam armazenar em cache as instruções futuras que provavelmente serão executadas em seguida.
O Zombieload e outros ataques de amostragem de dados microarquitetônicos (MDS) se aproveitam das falhas nas barreiras de proteção que circundam esse espaço de memória e induzem os aplicativos a divulgar dados críticos.
Para resolver essa questão, você pode seguir estas três etapas de mitigação.
- Atualização do microcódigo do processador
- Desativar o Hyper-Threading na BIOS (as instruções do manual dependem do fabricante da BIOS)
- Aplicação de patches no kernel do Linux
Como proteger seus sistemas contra vulnerabilidades do kernel do Linux
A segurança dos sistemas Linux começa com a aplicação oportuna de patches e o monitoramento contínuo das novas vulnerabilidades do kernel. Abaixo estão as formas mais eficazes de proteger sua infraestrutura.
Correções de fornecedores
Os fornecedores das distribuições disponibilizam atualizações de segurança para corrigir vulnerabilidades conhecidas no kernel do Linux. É possível aplicar esses patches mais recentes usando a ferramenta de gerenciamento de pacotes da distribuição. Para se informar sobre novas atualizações, consulte os alertas de segurança do fornecedor, que incluem detalhes sobre os CVEs, suas causas e impactos, bem como as correções disponíveis.
No entanto, o método padrão do setor para a aplicação de patches envolve que as equipes de segurança reiniciem o sistema, e é por isso que a maioria das organizações hesita em aplicar os patches desde o início. Isso resulta no atraso na aplicação dos patches e deixa os sistemas expostos a possíveis ameaças.
Aplicação de patches sem reinicialização
A aplicação de patches sem reinicialização é o método que garante zero interrupção na aplicação de patches aos sistemas Linux da sua empresa. Ele permite que você implemente atualizações de segurança no kernel em execução sem precisar desligar seus servidores.
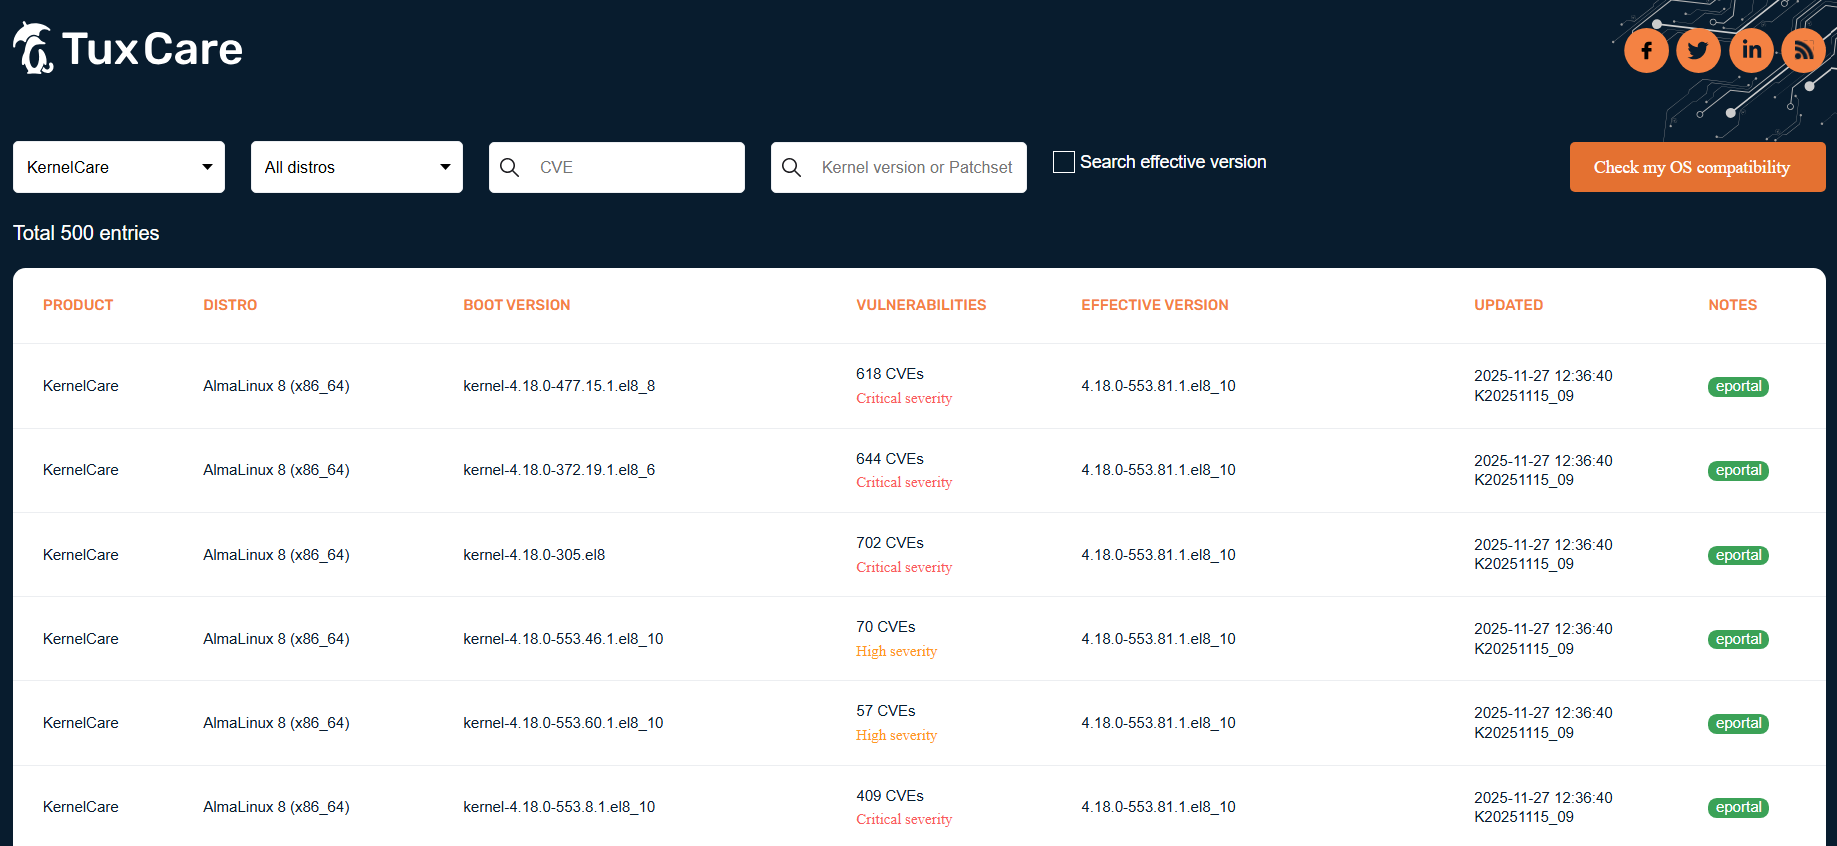
O KernelCare, da TuxCare, permite aplicar automaticamente patches de segurança ao kernel do Linux sem a necessidade de reinicialização do sistema ou de um intervalo de manutenção programado. O KernelCare é compatível com todas as principais distribuições Linux corporativas, incluindo RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Amazon Linux, Oracle Linux, CloudLinux e outras.
Análise contínua de vulnerabilidades
Você não sabe o que corrigir se não identificar o que precisa ser corrigido. Embora seja possível acompanhar diariamente os alertas de segurança para identificar novas vulnerabilidades e atualizações, trata-se de um trabalho manual, o que não é uma abordagem eficaz para o gerenciamento de vulnerabilidades.
Dica profissional: A automação da aplicação de patches no kernel e da verificação de vulnerabilidades reduz erros humanos e garante que nenhuma atualização crítica seja deixada de lado, especialmente em infraestruturas grandes ou complexas.
Elimine as falhas de segurança do Linux com a aplicação de patches sem reinicialização
Embora nem todas as vulnerabilidades do kernel do Linux recebam um ID CVE próprio da Autoridade de Numeração CVE, é fundamental que os administradores do Linux verifiquem regularmente os servidores com ferramentas de detecção adequadas e apliquem as correções sempre que uma nova vulnerabilidade for identificada.
Os métodos tradicionais de gerenciamento de patches não são mais viáveis, dado o volume e a gravidade das vulnerabilidades emergentes no kernel do Linux. A relutância em reiniciar servidores críticos cria uma lacuna significativa de segurança, deixando os sistemas expostos.
O KernelCare, da TuxCare, preenche essa lacuna com a aplicação automatizada de patches no kernel, sem necessidade de reinicialização, que mantém as cargas de trabalho do Linux seguras e totalmente operacionais. Você pode dizer adeus aos métodos ultrapassados de aplicação de patches e aos ciclos desnecessariamente longos, que consomem tempo, apresentam riscos, geram problemas de usabilidade do software e oferecem apenas soluções temporárias.
Com o KernelCare, você recebe patches não críticos e críticos aplicados aos seus servidores assim que estiverem disponíveis, e eles são implantados em segundo plano enquanto seus sistemas estão em funcionamento. Não há atrasos, nem soluções alternativas complicadas, nem agendamento de operações de manutenção, nem tempo de inatividade e — o mais importante — nenhuma brecha de vulnerabilidade para possíveis invasores.