Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Las vulnerabilidades del kernel de Linux pueden dar lugar a escaladas de privilegios, fugas de datos y caídas del servicio.
- Entre los fallos más comunes se encuentran la corrupción de memoria, las condiciones de carrera, los ataques de canal lateral y la escalada de privilegios.
- El escaneado continuo y la aplicación oportuna de parches son esenciales para mantener la seguridad de los sistemas Linux.
Con la comunidad de código abierto de Linux, usted tiene acceso a una red mundial de desarrolladores que mejoran continuamente su código base, sus funciones y su rendimiento. Sin embargo, este entorno también significa que los ciberdelincuentes tienen acceso al código fuente, lo que hace que los dispositivos basados en Linux, incluidos los servidores críticos, sean susceptibles a posibles vulnerabilidades.
El sistema Common Vulnerabilities and Exposures (CVE) asigna un identificador único a las vulnerabilidades conocidas. Se publican en repositorios públicos como la National Vulnerability Database (NVD), donde vendedores, desarrolladores y usuarios pueden estar al tanto de los exploits que afectan a versiones específicas de software. Un informe CVE sirve como señal para que los usuarios apliquen rápidamente parches de software, incluidos los del núcleo Linux, para solucionar el problema identificado.
Este artículo le guía a través de las recientes vulnerabilidades del kernel de Linux, así como proporciona soluciones para mitigarlas sin tener que reiniciar sus servidores e interrumpir sus servicios.
¿Qué son las vulnerabilidades del núcleo de Linux?
El núcleo Linux es el componente central de cualquier sistema operativo basado en Linux. Actúa como puente entre el software de aplicación y el hardware, y es responsable de gestionar recursos como la CPU, la memoria y los dispositivos, así como de hacer cumplir los límites de seguridad.
Una "vulnerabilidad del kernel" se refiere a un fallo o error en el código fuente del kernel, que a menudo se encuentra en la interfaz de llamada al sistema (syscall) de la que dependen las aplicaciones del espacio de usuario. Si se aprovechan, estos fallos pueden comprometer todo el sistema.
Algunos ejemplos de vulnerabilidades de alto impacto en el kernel son:
- Bugs de corrupción de memoria: Fallos como Use-After-Free (UAF) o Buffer Overflows que permiten a un atacante escribir datos maliciosos en la memoria protegida del kernel.
- Escalada de privilegios: Errores lógicos que permiten a un usuario con pocos privilegios obtener acceso root (control administrativo total) sobre el sistema.
- Fallos de seguridad: Fallos que permiten a los atacantes saltarse protecciones de seguridad como SELinux o cortafuegos para acceder a recursos restringidos.
Tipos comunes de vulnerabilidades del núcleo de Linux
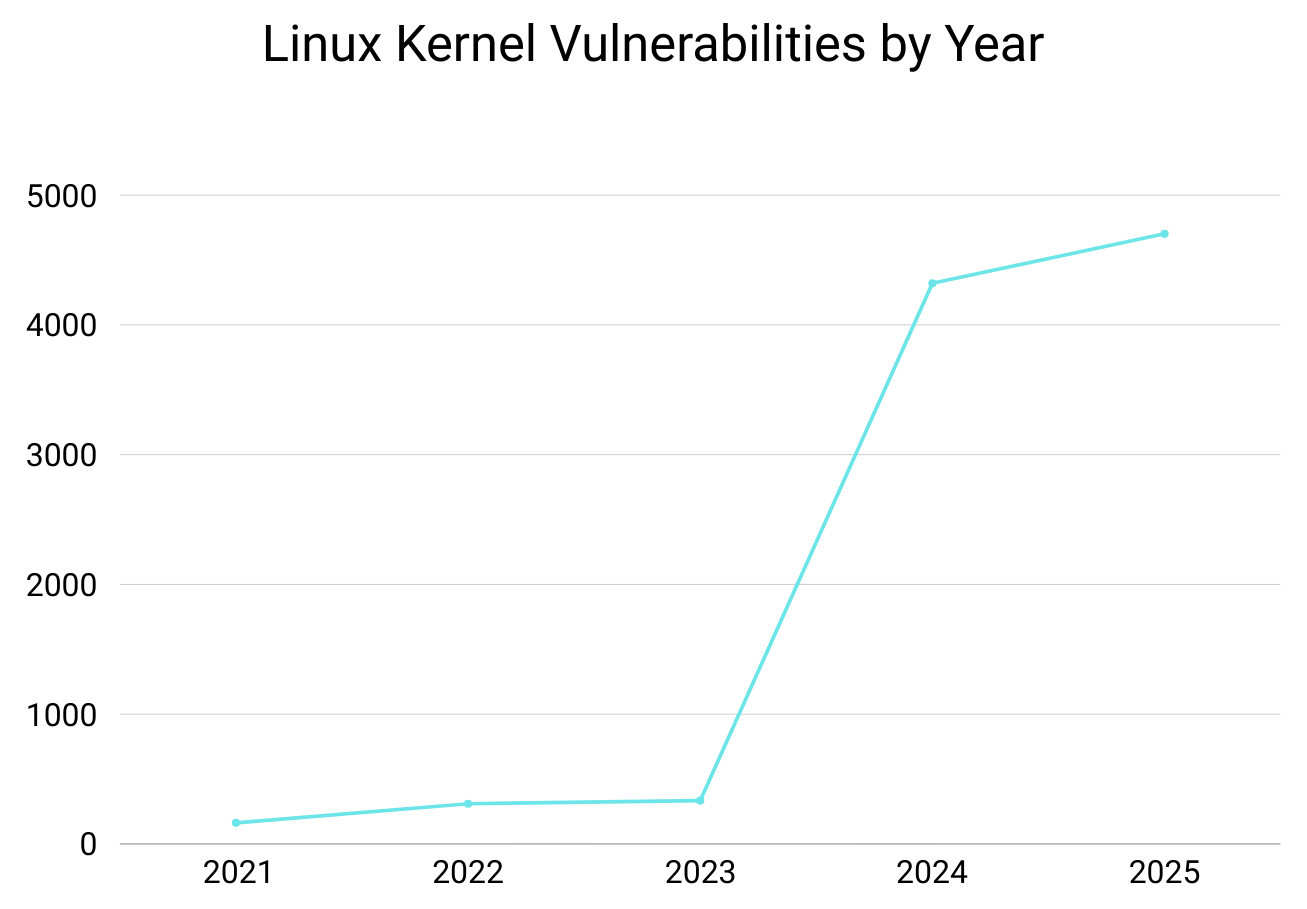
Cada mes se añaden nuevos CVE a la base de datos del NIST, de acceso público, y sólo en 2025 ya se han registrado más de 4.000 vulnerabilidades del núcleo de Linux. Sin embargo, es crucial recordar que no todas las vulnerabilidades conllevan el mismo riesgo, y muchas ni siquiera suponen una amenaza grave para el sistema. A continuación se exponen algunos de los tipos más comunes de vulnerabilidades encontradas en el kernel de Linux.
Corrupción de la memoria
Los fallos relacionados con la memoria del kernel, como los desbordamientos de búfer, el uso después de libre (UAF), las lecturas/escrituras fuera de los límites y las dobles frías, se encuentran entre las vulnerabilidades más peligrosas del kernel. Proporcionan a los atacantes la capacidad de sobrescribir estructuras críticas del kernel, ejecutar código arbitrario o hacer que el sistema no funcione, lo que a menudo provoca un pánico en el kernel. Dado que el kernel opera con los privilegios más altos, una explotación exitosa a menudo resulta en la toma completa del sistema. Estos problemas aparecen con frecuencia en controladores, subsistemas de red y rutas de código heredadas.
Escalada de privilegios
Las vulnerabilidades de escalada de privilegios son graves porque los atacantes pueden explotarlas para obtener acceso no autorizado de nivel superior. Suelen deberse a comprobaciones inadecuadas de permisos, asignaciones incorrectas de capacidades o errores lógicos de llamada al sistema. Los atacantes suelen encadenar estos fallos con otros para escapar de los contenedores, romper el aislamiento de la caja de arena u obtener acceso de root.
Condiciones de la carrera
Los fallos de condición de carrera se producen cuando varios hilos o procesos acceden indebidamente a recursos compartidos de forma simultánea. Un ejemplo común es un fallo de tiempo de comprobación a tiempo de uso (TOCTOU). En el núcleo, estos problemas pueden dar lugar a estados incoherentes, corrupción de datos o condiciones explotables en las que las comprobaciones de seguridad se producen fuera de orden.
Ataques de canal lateral
Los ataques de canal lateral aprovechan las fugas indirectas de información, como las diferencias de temporización, el comportamiento de la caché o la ejecución especulativa, para deducir datos confidenciales. Las variantes de Spectre, Meltdown y otros fallos relacionados a nivel de CPU entran en esta categoría. Aunque son difíciles de ejecutar, estos ataques pueden traspasar los límites del aislamiento y exponer secretos criptográficos u otros contenidos sensibles de la memoria.
Denegación de servicio
Las vulnerabilidades de denegación de servicio (DoS ) permiten a los atacantes bloquear el sistema, agotar la memoria, provocar pánicos en el núcleo o bloquear recursos. Incluso sin escalada de privilegios, los fallos DoS pueden interrumpir los servicios, afectar a los SLA de disponibilidad y causar costosos tiempos de inactividad. Estos problemas suelen estar causados por rutas de error no gestionadas, manejo incorrecto de paquetes o bucles interminables dentro de los subsistemas del kernel.
Nota: La corrupción de memoria y las condiciones de carrera son las vulnerabilidades del kernel más frecuentemente explotadas en entornos empresariales.
Vulnerabilidades más recientes del núcleo de Linux (2023-2025)
A continuación exploramos algunos CVE descubiertos recientemente, así como sus respectivas clasificaciones de seguridad, que debe conocer para asegurarse de que puede proteger los sistemas de su organización.
CVE-2023-32233: Vulnerabilidad del kernel de Netfilter Linux
Puntuación CVSS 3.x: 7,8 (Alta)
Netfilter es un marco para el filtrado de paquetes y la traducción de direcciones de red (NAT) en el núcleo Linux. Para gestionar este marco se utilizan herramientas como UFW y tablas IP.
Se ha descubierto una nueva vulnerabilidad en el Netfilter nf_tables debido al mal manejo de conjuntos anónimos. Como resultado, un usuario local puede utilizar esta vulnerabilidad de uso después de libre para obtener privilegios de root y operar tareas arbitrarias de lectura y escritura en la memoria del kernel.
CVE-2023-1252: Vulnerabilidad del sistema de archivos Ext4 del kernel de Linux
Puntuación CVSS 3.x: 7,8 (Alta)
Se descubrió una vulnerabilidad de uso después de libre en el sistema de archivos Ext4 del kernel de Linux cuando un usuario inicia múltiples operaciones de archivos al mismo tiempo mientras utiliza el uso de FS superpuesto. Un usuario local puede utilizar este fallo para bloquear el sistema o escalar potencialmente sus privilegios.
CVE-2024-1086: Netfilter Doble-libre que conduce a la escalada de privilegios
Puntuación CVSS 3.x: 7,8 (Alta)
Se ha descubierto un fallo de uso después de la liberación en el componente netfilter nf_tables del kernel de Linux. El problema se produce porque la función nft_verdict_init() permite valores de error de caída positivos no válidos. Cuando el núcleo procesa estos valores, nf_hook_slow() puede desencadenar una condición doblemente libre.
Un atacante local puede aprovecharse de esto para conseguir una escalada de privilegios local, permitiéndole ejecutar acciones con permisos de nivel raíz. Esta vulnerabilidad afecta a múltiples distribuciones de Linux y requiere parches oportunos.
CVE-2024-53104: Escritura fuera de los límites en el controlador de vídeo UVC
Puntuación CVSS 3.x: 7,8 (Alta)
Una vulnerabilidad en el controlador USB Video Class (UVC) del kernel permite una escritura fuera de límites al analizar secuencias de vídeo que contienen fotogramas con un formato indefinido (UVC_VS_UNDEFINED). Dado que el controlador no tiene en cuenta estos tipos de fotogramas durante la asignación del búfer, una secuencia de vídeo manipulada o manipulada puede sobrescribir la memoria adyacente.
Un atacante que controle o influya en el dispositivo de entrada de vídeo podría utilizar este fallo para corromper la memoria, escalar privilegios o, potencialmente, ejecutar código arbitrario en el sistema.
CVE-2025-38352: POSIX CPU Timers Race Condition
Puntuación CVSS 3.x: 7,8 (Alta)
Se ha encontrado una condición de carrera en la forma en que el kernel de Linux maneja los temporizadores de CPU POSIX. Cuando una tarea está saliendo, handle_posix_cpu_timers() puede ejecutarse al mismo tiempo que posix_cpu_timer_del(), creando una ventana de tiempo que puede llevar a un escenario de uso después de libre.
Los usuarios locales podrían explotar este fallo para bloquear el sistema o potencialmente escalar privilegios. El problema afecta a los núcleos en los que los temporizadores de la CPU se gestionan sin protecciones adicionales de tareas, por lo que es esencial actualizarlos a tiempo.
Histórico de vulnerabilidades notorias de Linux (2014-2020)
Además de las recientes CVEs del kernel de las que hemos hablado hasta ahora en este post, hemos recopilado algunas de las vulnerabilidades antiguas más importantes de Linux que debería conocer para poder proteger sus servidores y dispositivos basados en Linux.
Echemos un vistazo.
Heartbleed (CVE-2014-0160)
Puntuación CVSS 3.x: 7,5 (Alta)
Codenomicon descubrió una vulnerabilidad crítica de sobrelectura del búfer OpenSSL 'Heartbleed' mientras realizaba una prueba rutinaria de su software. Heartbleed se convirtió en uno de los fallos más graves que afectan a los servidores que utilizan OpenSSL para la gestión de SSL. Este incidente sirve de recordatorio de que una sola línea de código puede dar lugar a fallos críticos, ya que sólo un error de codificación dio lugar a la vulnerabilidad Heartbleed.
memcpy(bp, pl, payload);
La variable bp es un puntero que recibe los datos copiados, mientras que la variable pl es un puntero a los datos de origen. Y la variable payload denota el número de bytes a copiar. Desafortunadamente, los desarrolladores pasaron por alto la validación de la longitud de la variable payload, creando una vulnerabilidad que los atacantes pueden explotar.
En este escenario, un atacante podría enviar una carga útil de 8 bytes de datos para la variable pl mientras asigna maliciosamente 64 bytes a la variable payload. En consecuencia, el software afectado, OpenSSL, transmitiría 64 bytes de datos en lugar de los 8 bytes previstos. Los bytes restantes en memoria podrían ser claves privadas, contraseñas, datos de usuario o cualquier otra cosa almacenada en la longitud restante de bytes en memoria. Es importante señalar que Heartbleed no fue un desbordamiento de búfer, sino un problema de sobrelectura. La falta de comprobaciones adecuadas sobre la longitud de la carga útil dio lugar a una operación de lectura excesiva, exponiendo datos no deseados de la memoria.
OpenSSL puede recompilarse con el comando -DOPENSSL_NO_HEARTBEATS para solucionar este problema antes de aplicar el parche. Sin embargo, este enfoque puede tener consecuencias imprevistas para las aplicaciones que dependen de un heartbeat SSL. En consecuencia, las aplicaciones que dependen de un heartbeat pueden sufrir caídas, mensajes de error o dejar de funcionar correctamente. Por lo tanto, es crucial dar prioridad a la aplicación oportuna de parches.
Consejo profesional: LibCare de TuxCare permite a los administradores parchear OpenSSL sin necesidad de reiniciar el sistema. Esto permite a los administradores abordar vulnerabilidades como Heartbleed evitando tiempos de inactividad o métodos de mitigación potencialmente arriesgados.
Spectre y Meltdown (CVE-2017-5753, CVE-2017-5715, CVE-2017-5754)
Puntuación CVSS 3.x: 5.6 (Media)
Lo que distingue a Spectre y Meltdown de la mayoría de las demás CVE es que se trata de problemas de hardware y no de software. Estas vulnerabilidades tuvieron un impacto global, afectando a casi todos los dispositivos y obligando a Intel a cambiar su enfoque de fabricación de procesadores. Ambas vulnerabilidades permiten a los atacantes leer la memoria que se ejecuta en el dispositivo local debido a varias comprobaciones de privilegios fallidas en el hardware.
Los exploits Meltdown se saltan las comprobaciones de privilegios y Spectre engaña a las aplicaciones para que accedan a memoria privilegiada. En ambos casos, un atacante obtiene acceso a instrucciones del sistema operativo desde la memoria física mapeada con el kernel, lo que podría incluir contraseñas, claves y otros datos sensibles.
Tras el descubrimiento, Intel anunció cambios en el proceso de fabricación de sus procesadores para eliminar la vulnerabilidad en los nuevos. También se publicaron parches para solucionar el problema, aunque los usuarios experimentaron una disminución significativa del rendimiento, sobre todo en las máquinas más antiguas.
Se publicaron dos parches para mitigar el problema: Kaiser para Meltdown y el parche Retpoline para Spectre. El mayor problema de la mitigación es que el rendimiento se ve muy afectado y es necesario reiniciar, pero KernelCare aplica parches para estas dos vulnerabilidades sin necesidad de reiniciar.
Astronomía de mutágenos (CVE-2018-14634)
Puntuación CVSS 3.x: 7,8 (Alta)
Mutagen Astronomy (anagrama de Too Many Arguments) es uno de los problemas altamente críticos que sólo puede ser explotado por un usuario local para obtener privilegios de root en el sistema Linux. Un desbordamiento de búfer en el create_elf_tables() llevó a la escalada de privilegios. Un atacante puede desbordar el valor MAX_ARG_STRINGS utilizado para limitar los argumentos pasados a la función e inyectar sus propias variables de entorno y funciones utilizando un binario SUID-root.
El resultado es que un atacante puede escalar privilegios, ejecutar funciones no autorizadas en el dispositivo local o inyectar sus propias variables de entorno. Para ver un desglose del código vulnerable, Qualys publicó sus hallazgos aquí.
Es importante señalar que esta vulnerabilidad no sólo requiere que el usuario esté en la máquina local, sino que el ataque también requiere un dispositivo de más de 16 GB de RAM que ejecute un kernel de 64 bits. Sin embargo, es un fallo crítico y debería ser parcheado lo antes posible. Los investigadores de Qualys descubrieron que la mayoría de los usuarios de Linux no están afectados, pero los principales objetivos vulnerables a este ataque son los sistemas RedHat y CentOS. RedHat publicó una solución provisional, pero sigue siendo necesario reiniciar el sistema.
En lugar de aplicar una larga solución provisional, los servidores Linux que ejecuten KernelCare recibirán el parche y no será necesario reiniciar.
Zombieload (muestreo de datos microarquitectónicos) CVE-2018-12207
Puntuación CVSS 3.x: 6,5 (Media)
Tras los descubrimientos de Spectre y Meltdown, se identificó otro fallo de hardware conocido como "Zombieload". Zombieload comprende una serie de exploits que aprovechan la funcionalidad de instrucciones especulativas de los microprocesadores. En un esfuerzo por mejorar el rendimiento, los procesadores intentan almacenar en caché las futuras instrucciones que probablemente se ejecutarán a continuación.
Zombieload y otros ataques de muestreo de datos microarquitectónicos (MDS) se aprovechan de los límites de protección fallidos que rodean este espacio de memoria y engañan a las aplicaciones para que divulguen datos críticos.
Para hacer frente a este problema, puede tomar las tres medidas siguientes para mitigarlo.
- Actualización del microcódigo del procesador
- Desactivar hyperthreading en la BIOS (las instrucciones manuales dependen del fabricante de la BIOS).
- Parchear el núcleo de Linux
Cómo proteger sus sistemas contra las vulnerabilidades del núcleo de Linux
Mantener la seguridad de los sistemas Linux comienza con la aplicación oportuna de parches y la visibilidad continua de las nuevas vulnerabilidades del kernel. A continuación se indican las formas más eficaces de proteger su infraestructura.
Parches de vendedor
Los proveedores de las distribuciones proporcionan actualizaciones de seguridad para solucionar vulnerabilidades conocidas en el kernel de Linux. Puede aplicar estos últimos parches utilizando la herramienta de gestión de paquetes de la distribución. Para conocer las nuevas actualizaciones, puede consultar los avisos de seguridad del proveedor, que incluyen los detalles de los CVE, sus causas e impactos, así como las correcciones disponibles.
Sin embargo, el método de aplicación de parches estándar del sector implica que los equipos de seguridad reinicien el sistema, por lo que la mayoría de las organizaciones dudan en aplicar los parches desde el principio. Esto provoca el retraso de los parches y deja los sistemas expuestos a posibles amenazas.
Parcheo sin reinicio
La aplicación de parches sin reinicio es el método de interrupción cero para aplicar parches a los sistemas Linux de su empresa. Permite implementar actualizaciones de seguridad en el núcleo en ejecución sin tener que apagar los servidores.
KernelCare de TuxCare le permite aplicar automáticamente parches de seguridad al kernel de Linux sin necesidad de reiniciar el sistema o programar una ventana de mantenimiento. KernelCare es compatible con las principales distribuciones de Linux para empresas, como RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Amazon Linux, Oracle Linux y CloudLinux, entre otras.
Exploración continua de vulnerabilidades
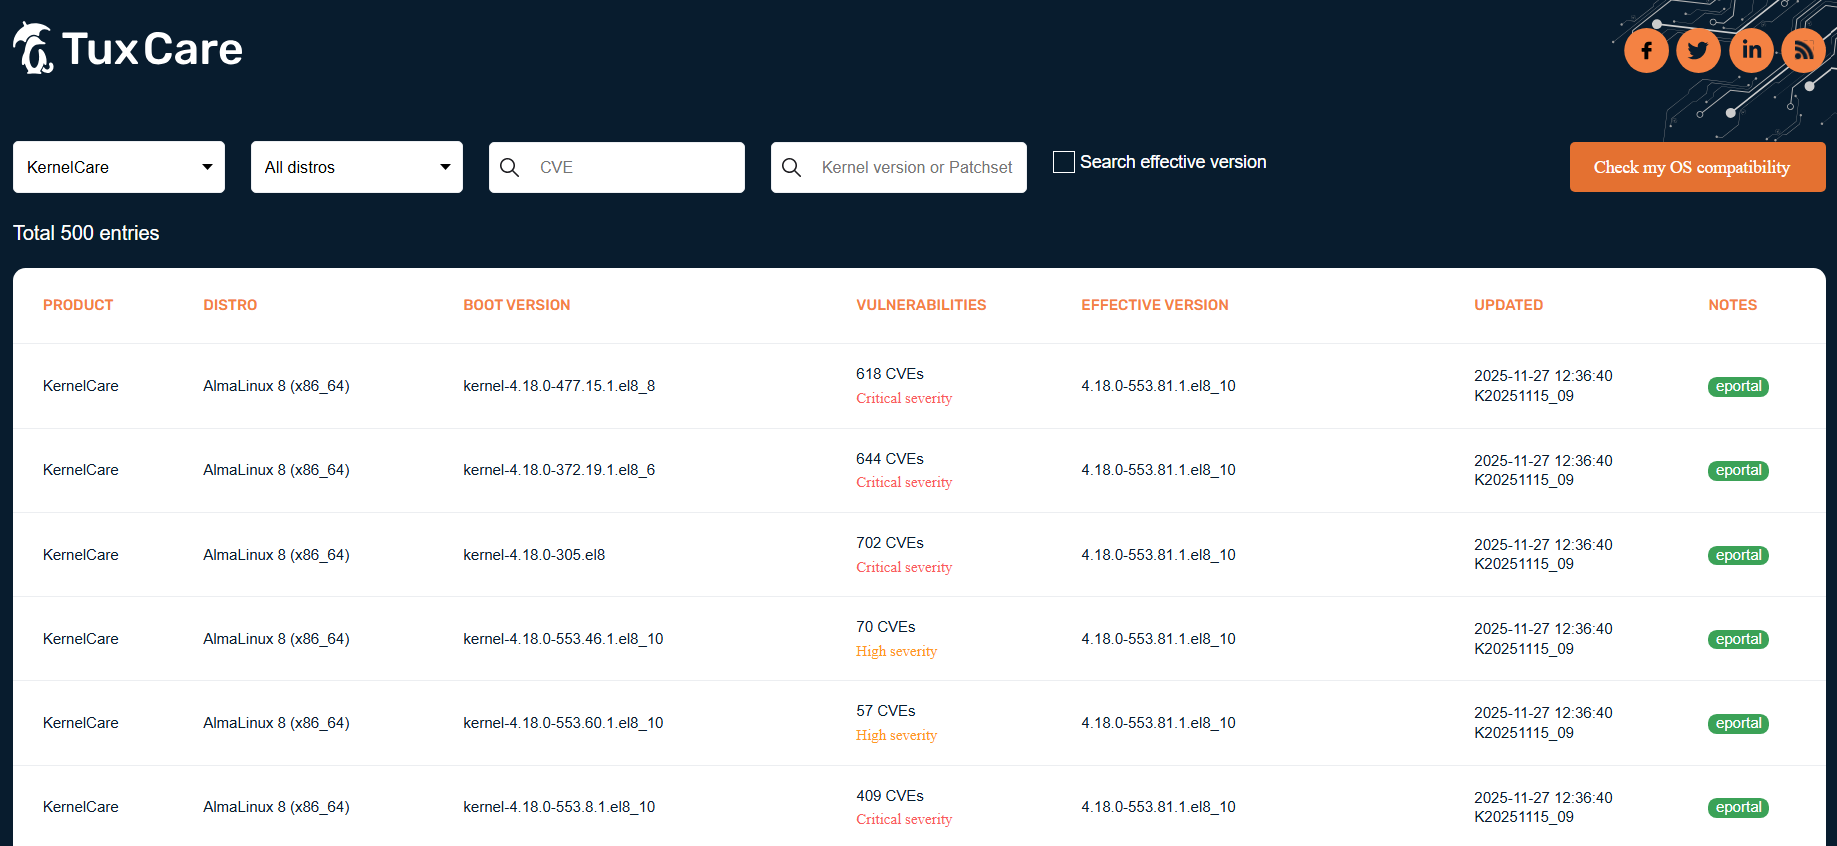
No sabes qué corregir si no identificas qué hay que corregir. Aunque puedes consultar a diario los avisos de seguridad para detectar nuevas vulnerabilidades y actualizaciones, se trata de un trabajo manual, lo cual no es un enfoque eficaz para la gestión de vulnerabilidades.
Consejo profesional: La automatización de la aplicación de parches en el núcleo y el análisis de vulnerabilidades reduce los errores humanos y garantiza que no se omita ninguna actualización crítica, especialmente en infraestructuras grandes o complejas.
Cerrar las brechas en la seguridad de Linux con parches sin reinicio
Aunque no todas las vulnerabilidades del núcleo de Linux reciben su propio identificador CVE por parte de la Autoridad de Numeración CVE, es fundamental que los administradores de Linux analicen periódicamente los servidores con herramientas de detección adecuadas y apliquen los parches correspondientes cada vez que se detecte una nueva vulnerabilidad.
Los métodos tradicionales de gestión de parches ya no son viables dado el volumen y la gravedad de las vulnerabilidades emergentes del núcleo de Linux. La indecisión a la hora de reiniciar servidores críticos crea una importante brecha de seguridad, dejando los sistemas expuestos.
KernelCare de TuxCare cierra esta brecha con parches de kernel automatizados y sin reinicios que mantienen las cargas de trabajo de Linux seguras y plenamente operativas. Puede decir adiós a los métodos de aplicación de parches obsoletos y a los ciclos de aplicación de parches innecesariamente largos que requieren mucho tiempo, son arriesgados, crean problemas de usabilidad del software y solo ofrecen soluciones temporales.
Con KernelCare, los parches críticos y no críticos se aplican a sus servidores en cuanto están disponibles, y se despliegan en segundo plano mientras sus sistemas están en funcionamiento. Sin retrasos, sin engorrosas soluciones, sin programar operaciones de mantenimiento, sin tiempos de inactividad y, lo que es más importante, sin aperturas vulnerables para posibles atacantes.