Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les vulnérabilités du noyau Linux peuvent entraîner une élévation des privilèges, des fuites de données et des interruptions de service.
- Les failles les plus courantes sont la corruption de la mémoire, les conditions de course, les attaques par canal latéral et l'élévation des privilèges.
- L'analyse continue et l'application de correctifs en temps voulu sont essentielles pour garantir la sécurité des systèmes Linux.
Grâce à la communauté open-source Linux, vous avez accès à un réseau mondial de développeurs qui améliorent continuellement sa base de code, ses fonctionnalités et ses performances. Cependant, cet environnement signifie également que les cybercriminels ont accès au code source, ce qui rend les appareils basés sur Linux, y compris les serveurs critiques, susceptibles de présenter des vulnérabilités potentielles.
Les vulnérabilités connues se voient attribuer un identifiant unique dans le cadre du système CVE (Common Vulnerabilities and Exposures). Elles sont publiées dans des répertoires publics tels que la National Vulnerability Database (NVD), où les vendeurs, les développeurs et les utilisateurs peuvent être informés des exploits qui affectent des versions spécifiques de logiciels. Un rapport CVE sert de signal aux utilisateurs pour qu'ils appliquent rapidement les correctifs logiciels, y compris ceux du noyau Linux, afin de résoudre le problème identifié.
Cet article présente les vulnérabilités récentes du noyau Linux et propose des solutions pour les atténuer sans avoir à redémarrer vos serveurs et à interrompre vos services.
Quelles sont les vulnérabilités du noyau Linux ?
Le noyau Linux est le composant central de tout système d'exploitation basé sur Linux. Il sert de pont entre les logiciels d'application et le matériel, et est responsable de la gestion des ressources telles que l'unité centrale, la mémoire et les périphériques, ainsi que de l'application des limites de sécurité.
Une "vulnérabilité du noyau" désigne une faille ou un bogue dans le code source du noyau, souvent dans l'interface d'appel système (syscall) sur laquelle s'appuient les applications de l'espace utilisateur. Si elles sont exploitées, ces failles peuvent compromettre l'ensemble du système.
Voici quelques exemples de vulnérabilités du noyau à fort impact :
- Bugs de corruption de la mémoire : failles telles que Use-After-Free (UAF) ou Buffer Overflows qui permettent à un attaquant d'écrire des données malveillantes dans la mémoire protégée du noyau.
- Escalade des privilèges : Les bogues logiques qui permettent à un utilisateur disposant de faibles privilèges d'obtenir l'accès à la racine (contrôle administratif complet) du système.
- Failles de contournement de la sécurité : Les bogues qui permettent aux attaquants de contourner les protections de sécurité telles que SELinux ou les pare-feu pour accéder à des ressources restreintes.
Types courants de vulnérabilités du noyau Linux
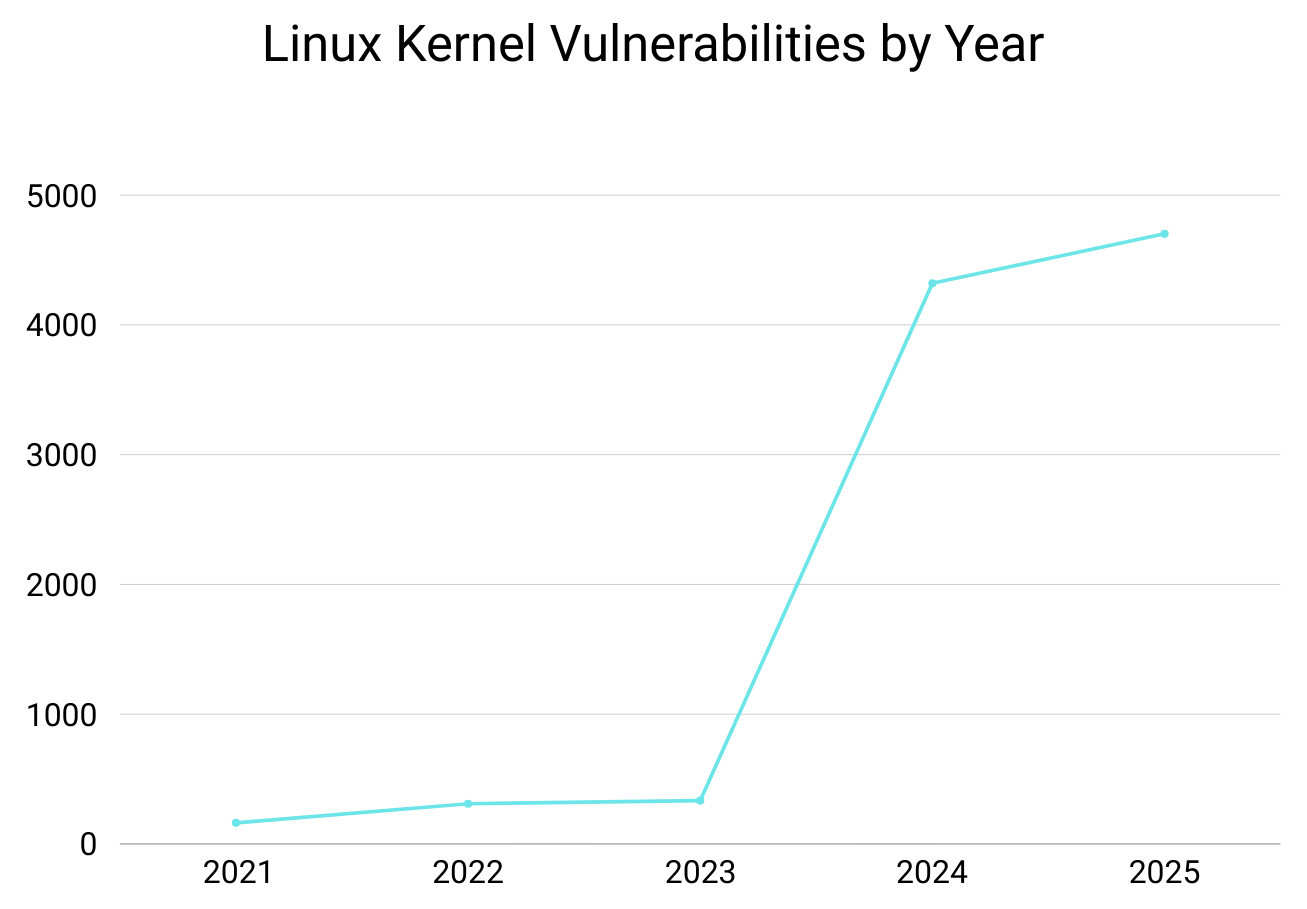
Chaque mois, de nouveaux CVE sont ajoutés à la base de données publique du NIST et plus de 4 000 vulnérabilités du noyau Linux ont déjà été enregistrées au cours de la seule année 2025. Toutefois, il est essentiel de se rappeler que toutes les vulnérabilités ne présentent pas le même risque, et que nombre d'entre elles ne constituent même pas une menace sérieuse pour le système. Voici quelques-uns des types de vulnérabilités les plus courants trouvés dans le noyau Linux.
Corruption de la mémoire
Les bogues liés à la mémoire du noyau, tels que les débordements de mémoire tampon, l'utilisation après libération (UAF), les lectures/écritures hors limites et les doubles libérations, font partie des vulnérabilités les plus dangereuses du noyau. Elles permettent aux attaquants d'écraser les structures critiques du noyau, d'exécuter du code arbitraire ou de rendre le système non opérationnel, ce qui entraîne souvent une panique du noyau. Comme le noyau fonctionne avec les privilèges les plus élevés, une exploitation réussie aboutit souvent à une prise de contrôle complète du système. Ces problèmes apparaissent fréquemment dans les pilotes, les sous-systèmes de réseau et les chemins de code hérités.
L'escalade des privilèges
Les vulnérabilités liées à l'escalade des privilèges sont graves car les attaquants peuvent les exploiter pour obtenir un accès non autorisé à un niveau supérieur. Elles découlent généralement d'une mauvaise vérification des autorisations, d'une mauvaise attribution des capacités ou d'erreurs logiques dans les appels de service. Les attaquants enchaînent souvent ces failles avec d'autres pour échapper aux conteneurs, rompre l'isolation du bac à sable ou obtenir l'accès à la racine.
Conditions de course
Les bogues de type "race condition" se produisent lorsque plusieurs threads ou processus accèdent simultanément et de manière inappropriée à des ressources partagées. Un exemple courant est la faille TOCTOU (Time-of-Check to Time-of-Use). Dans le noyau, ces problèmes peuvent conduire à des états incohérents, à des corruptions de données ou à des conditions exploitables dans lesquelles les contrôles de sécurité se déroulent dans le désordre.
Attaques par canal latéral
Les attaques par canal latéral exploitent les fuites d'informations indirectes - telles que les différences de timing, le comportement du cache ou l'exécution spéculative - pour en déduire des données sensibles. Les variantes de Spectre, Meltdown et les failles connexes au niveau du processeur entrent dans cette catégorie. Bien que difficiles à exécuter, ces attaques peuvent franchir les limites d'isolation et exposer des secrets cryptographiques ou d'autres contenus de mémoire sensibles.
Déni de service
Les vulnérabilités de type déni de service (DoS) permettent aux attaquants de bloquer le système, d'épuiser la mémoire, de déclencher des paniques du noyau ou de verrouiller les ressources. Même sans escalade des privilèges, les failles DoS peuvent perturber les services, affecter les accords de niveau de service et provoquer des temps d'arrêt coûteux. Ces problèmes sont souvent dus à des chemins d'erreur non traités, à un traitement incorrect des paquets ou à des boucles sans fin dans les sous-systèmes du noyau.
Remarque : La corruption de la mémoire et les conditions de course sont les vulnérabilités du noyau les plus fréquemment exploitées dans les environnements d'entreprise.
Vulnérabilités les plus récentes du noyau Linux (2023-2025)
Nous examinons ci-dessous quelques CVE récemment découverts, ainsi que leurs notes de sécurité respectives, que vous devriez connaître pour vous assurer que vous pouvez protéger les systèmes de votre organisation.
CVE-2023-32233: Vulnérabilité du noyau Linux de Netfilter
Score CVSS 3.x : 7.8 (élevé)
Netfilter est un cadre pour le filtrage des paquets et la traduction d'adresses réseau (NAT) dans le noyau Linux. Des outils tels que UFW et les tables IP sont utilisés pour gérer ce cadre.
Une nouvelle vulnérabilité a été découverte dans Netfilter nf_tables à cause d'une mauvaise gestion des ensembles anonymes. En conséquence, un utilisateur local peut utiliser cette vulnérabilité de type "use-after-free" pour obtenir les privilèges de l'administrateur (root) et effectuer des tâches arbitraires de lecture et d'écriture sur la mémoire du noyau.
CVE-2023-1252: Vulnérabilité du système de fichiers Ext4 du noyau Linux
Score CVSS 3.x : 7.8 (élevé)
Une vulnérabilité de type "use-after-free" a été découverte dans le système de fichiers Ext4 du noyau Linux lorsqu'un utilisateur lance plusieurs opérations de fichiers en même temps tout en utilisant l'usage overlay FS. Un utilisateur local peut utiliser cette faille pour planter le système ou potentiellement élever ses privilèges.
CVE-2024-1086: Netfilter Double-Free conduisant à une escalade des privilèges
Score CVSS 3.x : 7.8 (élevé)
Une faille de type "use-after-free" a été découverte dans le composant netfilter nf_tables du noyau Linux. Le problème est dû au fait que la fonction nft_verdict_init() autorise des valeurs positives invalides de drop-error. Lorsque le noyau traite ces valeurs, nf_hook_slow() peut déclencher une condition double-free.
Un attaquant local peut exploiter cette faille pour réaliser une escalade des privilèges locaux, lui permettant d'exécuter des actions avec les permissions du niveau racine. Cette vulnérabilité affecte plusieurs distributions de Linux et nécessite un correctif en temps voulu.
CVE-2024-53104: Écriture hors limites dans le pilote vidéo UVC
Score CVSS 3.x : 7.8 (élevé)
Une vulnérabilité dans le pilote USB Video Class (UVC) du noyau permet une écriture hors limites lors de l'analyse de flux vidéo contenant des trames au format non défini (UVC_VS_UNDEFINED). Comme le pilote ne tient pas compte de ces types de trames lors de l'allocation de la mémoire tampon, un flux vidéo fabriqué ou manipulé peut écraser la mémoire adjacente.
Un attaquant qui contrôle ou influence le périphérique d'entrée vidéo peut utiliser cette faille pour corrompre la mémoire, élever les privilèges ou potentiellement exécuter du code arbitraire sur le système.
CVE-2025-38352: Condition de course des temporisateurs du processeur POSIX
Score CVSS 3.x : 7.8 (élevé)
Une condition de concurrence a été découverte dans la manière dont le noyau Linux gère les temporisations POSIX du processeur. Lorsqu'une tâche se termine, handle_posix_cpu_timers() peut fonctionner en même temps que posix_cpu_timer_del()créant ainsi une fenêtre temporelle qui peut conduire à un scénario de non-utilisation.
Les utilisateurs locaux peuvent exploiter cette faille pour faire planter le système ou potentiellement élever les privilèges. Le problème affecte les noyaux dans lesquels les temporisations du processeur sont gérées sans protection supplémentaire des tâches, ce qui rend les mises à jour opportunes essentielles.
Vulnérabilités historiques notoires de Linux (2014-2020)
Outre les récentes vulnérabilités du noyau dont nous avons parlé jusqu'à présent dans ce billet, nous avons rassemblé quelques-unes des vulnérabilités Linux plus anciennes les plus importantes que vous devriez connaître afin de sécuriser vos serveurs et appareils basés sur Linux.
Jetons un coup d'œil.
Heartbleed (CVE-2014-0160)
Score CVSS 3.x : 7.5 (élevé)
Codenomicon a découvert la vulnérabilité "Heartbleed" d'OpenSSL (buffer over-read) lors d'un test de routine de son logiciel. Heartbleed est devenu l'un des bogues les plus graves affectant les serveurs utilisant OpenSSL pour la gestion SSL. Cet incident rappelle qu'une seule ligne de code peut conduire à des bogues critiques, car une seule erreur de codage est à l'origine de la vulnérabilité Heartbleed.
memcpy(bp, pl, payload);
La variable bp est un pointeur qui reçoit les données copiées, tandis que la variable pl est un pointeur vers les données sources. La variable payload indique le nombre d'octets à copier. Malheureusement, les développeurs ont négligé de valider la longueur de la variable payload, créant ainsi une vulnérabilité que les attaquants peuvent exploiter.
Dans ce scénario, un attaquant pourrait envoyer une charge utile de 8 octets de données pour la variable pl tout en attribuant malicieusement 64 octets à la variable payload. Par conséquent, le logiciel affecté, OpenSSL, transmettrait 64 octets de données au lieu des 8 octets prévus. Les octets restants en mémoire pourraient être des clés privées, des mots de passe, des données utilisateur ou tout autre élément stocké dans la longueur restante d'octets en mémoire. Il est important de noter que Heartbleed n'était pas un débordement de mémoire tampon, mais un problème de surlecture. L'absence de contrôles appropriés de la longueur de la charge utile a entraîné une opération de lecture excessive, exposant des données non intentionnelles de la mémoire.
OpenSSL peut être recompilé à l'aide de l'option -DOPENSSL_NO_HEARTBEATS pour résoudre ce problème avant d'appliquer le correctif. Cependant, cette approche peut avoir des conséquences imprévues pour les applications qui dépendent d'un heartbeat SSL. Par conséquent, les applications qui dépendent d'une pulsation peuvent subir des pannes, des messages d'erreur ou ne pas fonctionner correctement. Il est donc essentiel d'accorder la priorité à l'application des correctifs en temps utile.
Conseil de pro : LibCare de TuxCare permet aux administrateurs de patcher OpenSSL sans avoir à redémarrer le système. Cela permet aux administrateurs de traiter des vulnérabilités telles que Heartbleed tout en évitant les temps d'arrêt ou les méthodes d'atténuation potentiellement risquées.
Spectre et Meltdown (CVE-2017-5753, CVE-2017-5715, CVE-2017-5754)
Score CVSS 3.x : 5.6 (moyen)
Ce qui rend Spectre et Meltdown uniques par rapport à la plupart des autres CVE, c'est qu'il s'agit de problèmes matériels plutôt que de problèmes liés à des logiciels. Ces vulnérabilités ont eu un impact mondial, affectant presque tous les appareils et forçant Intel à modifier son approche de la fabrication des processeurs. Les deux vulnérabilités permettent aux attaquants de lire la mémoire s'exécutant sur l'appareil local en raison de l'échec de divers contrôles de privilèges sur le matériel.
Les exploits de Meltdown contournent les contrôles de privilèges et ceux de Spectre trompent les applications en leur permettant d'accéder à la mémoire privilégiée. Dans les deux cas, un attaquant accède aux instructions du système d'exploitation à partir de la mémoire physique mappée avec le noyau, ce qui pourrait inclure des mots de passe, des clés et d'autres données sensibles.
Après cette découverte, Intel a annoncé des changements dans son processus de fabrication de processeurs afin d'éliminer la vulnérabilité dans les nouveaux processeurs. Des correctifs ont également été publiés pour remédier au problème, mais les utilisateurs ont constaté une baisse significative des performances, en particulier sur les machines plus anciennes.
Deux correctifs ont été publiés pour atténuer le problème : Kaiser pour Meltdown et le patch Retpoline pour Spectre. Le plus gros problème de l'atténuation est que les performances en pâtissent fortement et qu'un redémarrage est nécessaire, mais KernelCare applique des correctifs pour ces deux vulnérabilités sans qu'aucun redémarrage ne soit nécessaire.
Astronomie mutagène (CVE-2018-14634)
Score CVSS 3.x : 7.8 (élevé)
Mutagen Astronomy (anagramme de Too Many Arguments) est l'un des problèmes hautement critiques qui ne peut être exploité que par un utilisateur local pour obtenir les privilèges de root sur le système Linux. Un débordement de mémoire tampon dans le système create_elf_tables() a conduit à l'escalade des privilèges. Un attaquant peut déborder la valeur MAX_ARG_STRINGS utilisée pour limiter les arguments transmis à la fonction et injecter ses propres variables d'environnement et fonctions en utilisant un binaire SUID-root.
Il en résulte qu'un attaquant peut élever ses privilèges, exécuter des fonctions malveillantes sur l'appareil local ou injecter ses propres variables d'environnement. Pour une analyse détaillée du code vulnérable, Qualys a publié ses conclusions ici.
Il est important de noter que cette vulnérabilité ne nécessite pas seulement que l'utilisateur soit sur la machine locale, mais que l'attaque requiert également un appareil de plus de 16 Go de RAM fonctionnant avec un noyau 64 bits. Il s'agit toutefois d'une faille critique qui devrait être corrigée dès que possible. Les chercheurs de Qualys ont constaté que la plupart des utilisateurs de Linux ne sont pas concernés, mais que les principales cibles vulnérables à cette attaque sont les systèmes RedHat et CentOS. RedHat a publié une solution de contournement, mais celle-ci nécessite toujours un redémarrage.
Au lieu d'appliquer une longue solution de contournement, les serveurs Linux utilisant KernelCare recevront le correctif, et aucun redémarrage n'est nécessaire.
Zombieload (échantillonnage de données microarchitecturales) CVE-2018-12207
Score CVSS 3.x : 6.5 (moyen)
Après les découvertes de Spectre et Meltdown, un autre bogue matériel connu sous le nom de "Zombieload" a été identifié. Zombieload comprend une série d'exploits qui exploitent la fonctionnalité d'instruction spéculative des microprocesseurs. Dans le but d'améliorer les performances, les processeurs tentent de mettre en cache les instructions futures qui sont susceptibles d'être exécutées ensuite.
Zombieload et d'autres attaques de type MDS (Microarchitectural Data Sampling) tirent parti de l'échec des limites de protection entourant cet espace mémoire et incitent les applications à divulguer des données critiques.
Pour résoudre ce problème, vous pouvez prendre les trois mesures d'atténuation suivantes.
- Mise à jour du microcode du processeur
- Désactiver l'hyperthreading dans le BIOS (les instructions manuelles dépendent du fabricant de votre BIOS)
- Corrections du noyau Linux
Comment protéger vos systèmes contre les vulnérabilités du noyau Linux ?
Pour assurer la sécurité des systèmes Linux, il faut d'abord appliquer les correctifs en temps voulu et avoir une visibilité permanente sur les nouvelles vulnérabilités du noyau. Vous trouverez ci-dessous les moyens les plus efficaces de protéger votre infrastructure.
Patches des vendeurs
Les vendeurs de la distribution fournissent des mises à jour de sécurité pour corriger les vulnérabilités connues du noyau Linux. Vous pouvez appliquer ces derniers correctifs à l'aide de l'outil de gestion des paquets de la distribution. Pour connaître les nouvelles mises à jour, vous pouvez consulter les avis de sécurité de l'éditeur, qui contiennent les détails des CVE, leurs causes et leurs impacts, ainsi que les correctifs disponibles.
Cependant, la méthode de correction standard du secteur implique que les équipes de sécurité redémarrent le système, ce qui explique pourquoi la plupart des organisations hésitent à appliquer les correctifs dès le départ. C'est pourquoi la plupart des entreprises hésitent à appliquer les correctifs dès le départ, ce qui retarde l'application des correctifs et laisse les systèmes exposés à des menaces potentielles.
Patching sans redémarrage
L'application de correctifs sans redémarrage est la méthode d'application de correctifs à vos systèmes Linux d'entreprise sans interruption. Elle vous permet de déployer des mises à jour de sécurité dans le noyau en cours d'exécution sans avoir à arrêter vos serveurs.
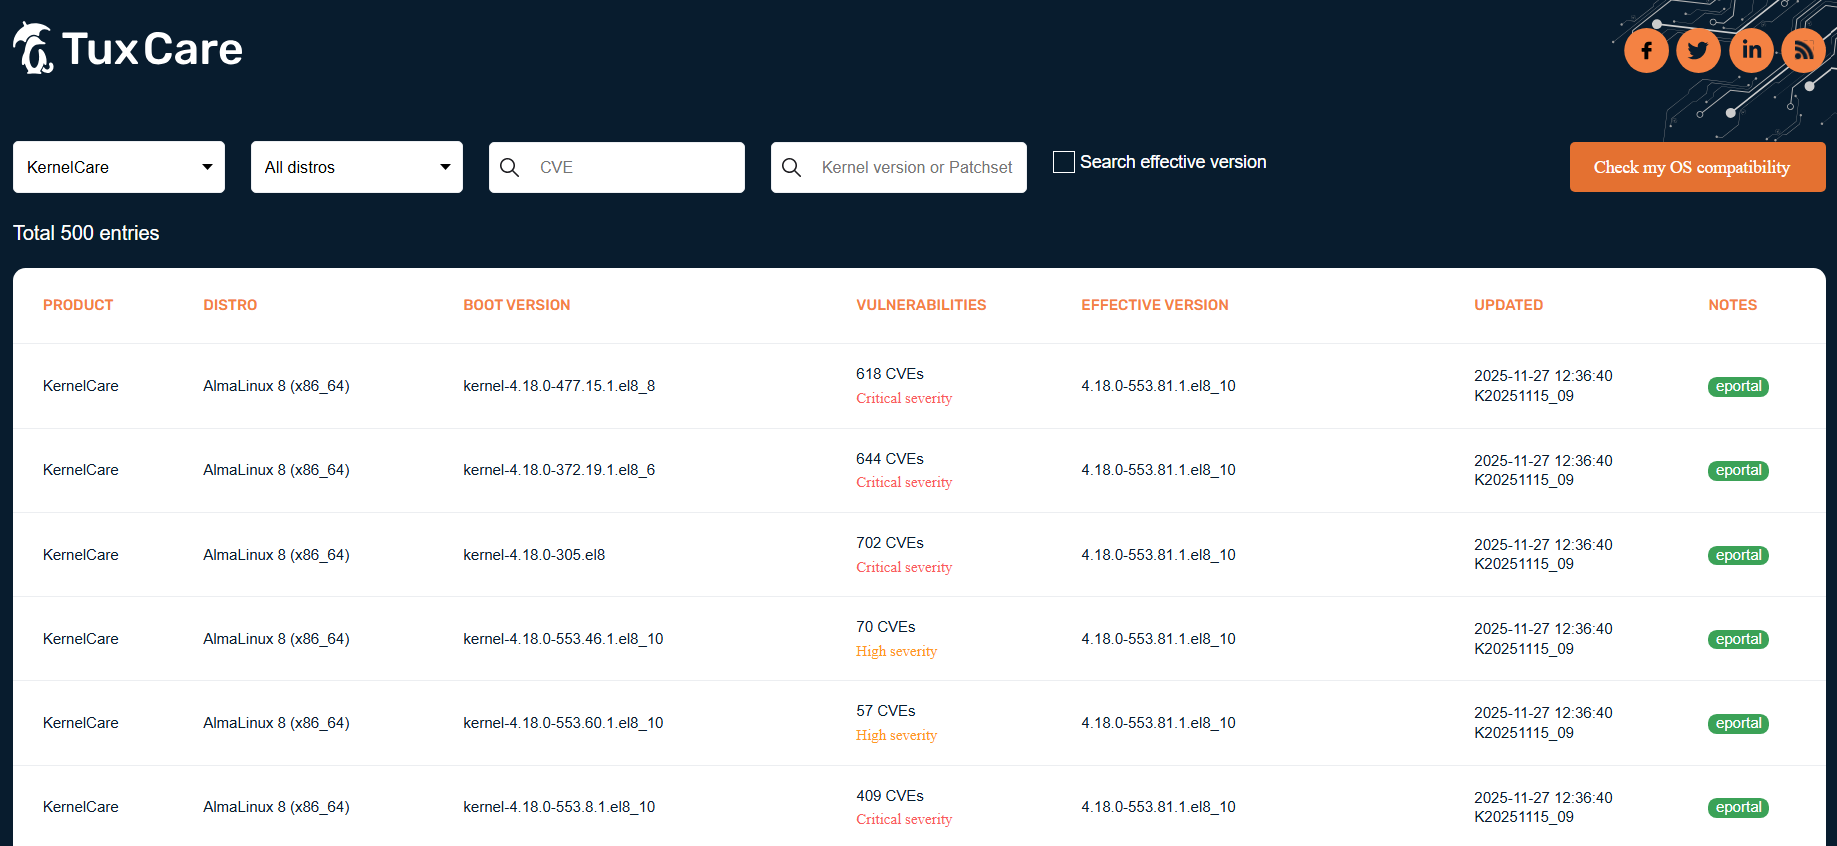
KernelCare de TuxCare vous permet d'appliquer automatiquement des correctifs de sécurité au noyau Linux sans nécessiter un redémarrage du système ou une fenêtre de maintenance programmée. KernelCare prend en charge les principales distributions Linux d'entreprise, notamment RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Amazon Linux, Oracle Linux, CloudLinux, etc.
Analyse continue de la vulnérabilité
Vous ne pouvez pas savoir quoi corriger si vous n'identifiez pas les problèmes à résoudre. Même s'il est possible de consulter quotidiennement les avis de sécurité pour repérer les nouvelles vulnérabilités et les mises à jour, il s'agit d'un travail manuel qui ne constitue pas une approche efficace en matière de gestion des vulnérabilités.
Conseil de pro : L'automatisation des correctifs du noyau et de l'analyse des vulnérabilités réduit l'erreur humaine et garantit qu'aucune mise à jour critique n'est manquée, en particulier dans les infrastructures importantes ou complexes.
Combler les lacunes en matière de sécurité Linux grâce à un correctif sans redémarrage
Même si toutes les vulnérabilités du noyau Linux ne se voient pas attribuer un identifiant CVE par l'autorité de numérotation CVE, il est essentiel que les administrateurs Linux analysent régulièrement leurs serveurs à l'aide d'outils de détection adaptés et appliquent les correctifs dès qu'une nouvelle vulnérabilité est détectée.
Les méthodes traditionnelles de gestion des correctifs ne sont plus viables compte tenu du volume et de la gravité des vulnérabilités émergentes du noyau Linux. L'hésitation à redémarrer les serveurs critiques crée une faille de sécurité importante, laissant les systèmes exposés.
KernelCare de TuxCare comble cette lacune avec des correctifs automatisés et sans redémarrage du noyau qui maintiennent les charges de travail Linux sécurisées et pleinement opérationnelles. Vous pouvez dire adieu aux méthodes de correction obsolètes et aux cycles de correction inutilement longs qui prennent du temps, sont risqués, créent des problèmes d'utilisation des logiciels et n'offrent que des solutions temporaires.
Avec KernelCare, les correctifs critiques et non critiques sont appliqués à vos serveurs dès qu'ils sont disponibles, et ils sont déployés en arrière-plan pendant que vos systèmes fonctionnent. Il n'y a pas de retard, pas de solution de contournement fastidieuse, pas de programmation d'opérations de maintenance, pas de temps d'arrêt et, surtout, pas d'ouvertures vulnérables pour les attaquants potentiels.