
 기술 지원
 문서
 로그인
 문의하기

1
스택 전반에 걸쳐 모든
패키지를 위한 신뢰할 수 있는 소스
6
에서 확보한 생태계
지원 종료(EOL) 이후 설치
100%
에서 패키지를 재빌드함
소스 확인됨
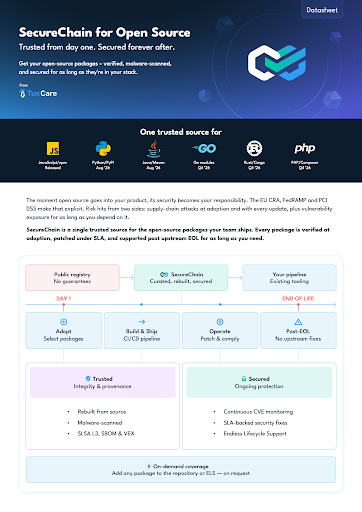
이 데이터시트는 다음과 같은 질문들에 대해 다루고 있습니다:
여러분의 우선순위에 가장 잘 맞는 방법은 무엇일까요? – 상류 단계, 사내 개발, 아니면 신뢰할 수 있는 공급처
각 옵션이 실제로 어떤 결과를 가져오는지 – 공급업체의 마케팅 포지셔닝을 넘어
도입 후 보안 및 규정 준수상의 취약점이 발생하는 곳
각 접근 방식에 따른 비용과 위험의 변화 양상
오픈소스 공급망에 가장 큰 영향을 미치는 요인은 무엇이며, 그렇지 않은 요인은 무엇인가
막대한 비용이 드는 시스템 재구축 없이 보안과 규정 준수를 유지하는 방법
(그 밖에도 훨씬 더 많습니다!)
이 데이터시트를 왜 읽어야 할까요?
이 데이터시트를 왜 읽어야 할까요?
실제 구현 모델, 위험 요소, 결과 등을 바탕으로 다양한 선택지를 명확하게 비교해 볼 수 있습니다. 오픈 소스, 보안 또는 장기적인 플랫폼 전략을 담당하고 계신다면, 이 가이드를 통해 어떤 부분에서 실질적인 상충 관계가 발생하는지, 그리고 이를 어떻게 자신 있게 해결해 나갈 수 있는지 알아보실 수 있습니다.