
 Support technique
 Documentation
 Connexion
 Nous contacter

1
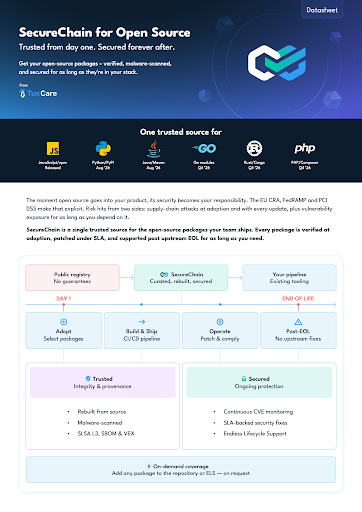
une source fiable pour tous les paquets
de votre infrastructure
6
Écosystèmes sécurisés à partir de
Installation après la fin de vie
100%
paquets recompilés à partir de
source vérifiée
Cette fiche technique aborde des questions telles que :
Quelle option correspond le mieux à vos priorités : en amont, en interne ou auprès d'un fournisseur de confiance ?
Ce que chaque option apporte concrètement dans la pratique – au-delà du discours commercial des fournisseurs
Lorsque des lacunes en matière de sécurité et de conformité apparaissent après la mise en place
Évolution des coûts et des risques selon chaque approche
Quels sont les facteurs qui influencent le plus votre chaîne d'approvisionnement open source – et ceux qui n'ont pas d'incidence ?
Comment garantir la sécurité et la conformité sans devoir procéder à une refonte coûteuse
(et bien d'autres encore !)
Pourquoi devriez-vous lire cette fiche technique ?
Pourquoi devriez-vous lire cette fiche technique ?
Vous bénéficierez d'une vue d'ensemble claire et comparative de vos options, fondée sur des modèles de mise en œuvre, des risques et des résultats concrets. Si vous êtes en charge de l'open source, de la sécurité ou de la stratégie à long terme de votre plateforme, ce guide vous aidera à identifier les véritables compromis et à les aborder en toute confiance.