
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco

1
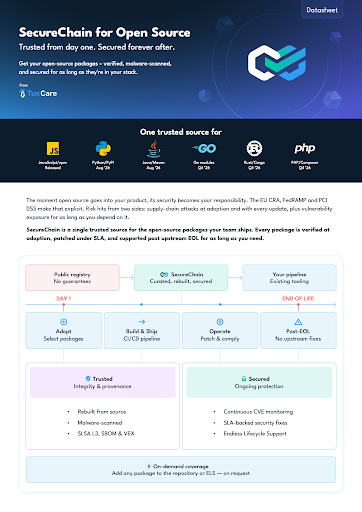
fonte confiável para todos os pacotes
em toda a sua pilha
6
ecossistemas obtidos em
instalação após o fim do ciclo de vida (EOL)
100%
pacotes recompilados a partir de
fonte verificada
Esta ficha técnica aborda questões como:
Qual caminho se adapta melhor às suas prioridades – upstream, interno ou uma fonte confiável?
O que cada opção realmente oferece na prática – além do posicionamento dos fornecedores
Quando surgem lacunas de segurança e conformidade após a adoção
Como o custo e o risco evoluem em cada abordagem
O que mais afeta sua cadeia de suprimentos de código aberto – e o que não afeta
Como manter a segurança e a conformidade sem precisar realizar uma reformulação dispendiosa
(e muitos outros!)
Por que você deveria ler esta ficha técnica?
Por que você deveria ler esta ficha técnica?
Você terá uma visão clara e comparativa das suas opções — baseada em modelos reais de implementação, riscos e resultados. Se você é responsável por código aberto, segurança ou estratégia de plataforma de longo prazo, este guia mostra onde realmente estão as contradições e como lidar com elas com confiança.