
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos

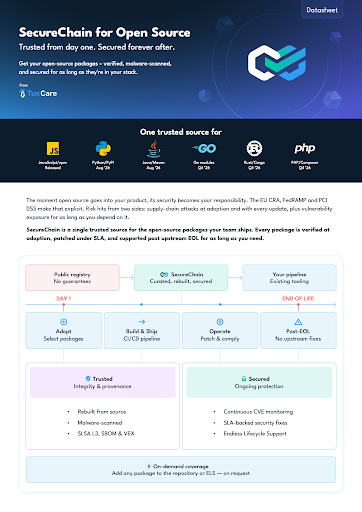
1
fuente de confianza para todos los paquetes de
de tu entorno
6
Ecosistemas obtenidos de
Instalación tras el fin de la vida útil
100%
paquetes recompilados desde
fuente verificada
Esta ficha técnica aborda cuestiones como:
¿Qué opción se adapta mejor a tus prioridades: la cadena de suministro, la producción propia o un proveedor de confianza?
Lo que ofrece realmente cada opción en la práctica, más allá del posicionamiento de los proveedores
Cuando surgen deficiencias en materia de seguridad y cumplimiento tras la implantación
Cómo evolucionan los costes y los riesgos en cada enfoque
¿Qué es lo que más afecta a tu cadena de suministro de código abierto, y qué es lo que no?
Cómo garantizar la seguridad y el cumplimiento normativo sin tener que realizar una costosa remodelación
(¡y muchos más!)
¿Por qué deberías leer esta ficha técnica?
¿Por qué deberías leer esta ficha técnica?
Obtendrás una visión clara y comparativa de tus opciones, basada en modelos de implementación, riesgos y resultados reales. Si eres responsable de proyectos de código abierto, seguridad o estrategia de plataformas a largo plazo, esta guía te muestra cuáles son realmente las ventajas y desventajas, y cómo abordarlas con confianza.