Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Você provavelmente já conhece os riscos de segurança na internet. Se você administra uma pequena empresa — seja online, física ou ambas —, esperamos que já tenha algum tipo de proteção para sua presença na internet.
Caso contrário, você precisa ler isto. Mesmo que já tenha segurança online, este artigo ainda é para você. Nas seções a seguir, vamos abordar o que é segurança na web, por que você precisa dela e por que é importante aprimorar sua configuração atual de segurança de rede.
Se você é proprietário de uma pequena empresa, é importante levar a segurança na web a sério para proteger seu negócio contra ameaças cibernéticas. As pequenas empresas devem tomar cuidado para evitar serem rastreadas online, utilizando um navegador seguro, como o Firefox, que pode bloquear mineradores de criptomoedas, desativar certos recursos indesejados e intrusivos de sites e enviar solicitações de “não rastrear”.
Além disso, o Firefox pode bloquear cookies de rastreamento não essenciais, usados para espionar os usuários. O uso de uma VPN no navegador e de opções de desenvolvimento do WordPress, como hospedagem segura, podem reforçar a segurança sem sacrificar a conveniência. Ninguém deixaria a porta da frente de sua empresa destrancada; portanto, não cometa o erro de deixar a “porta da frente” do seu site destrancada também.
Para melhorar a segurança do seu site, você pode considerar o uso de ferramentas como VPNs, firewalls e softwares antivírus. Além disso, talvez seja interessante avaliar a implementação de um software de gerenciamento de PPC para monitorar e prevenir possíveis ameaças à segurança do seu site.
Vamos começar.
O que é segurança na web?
A segurança na web refere-se à prática de proteger sites contra ameaças cibernéticas , como hacking, software malicioso, acesso não autorizado e outras. Um site seguro garante que informações confidenciais, como dados de usuários, financeiros e comerciais, não sejam comprometidas.
A segurança na web pode incluir as seguintes medidas para ajudar a prevenir o acesso não autorizado, o roubo de dados e infecções por malware:
- Design de sites seguros
- Criptografia de dados
- Firewalls
- Software antivírus
- Atualizações e correções regulares
- Métodos de autenticação seguros
A segurança na web é essencial para empresas e organizações que coletam e armazenam dados confidenciais. A implementação de medidas robustas de segurança na web, como soluções de autenticação, pode proteger contra ameaças cibernéticas e garantir a segurança dos usuários do site.
Por que os sites são invadidos
Os sites são invadidos por diversos motivos. Aqui estão alguns dos mais comuns:
- Ganho financeiro: Os hackers podem atacar sites para roubar informações confidenciais, como números de cartão de crédito, dados de contas bancárias e informações pessoais, a fim de obter ganho financeiro. De acordo com um relatório de 2022, 100% das violações de segurança em pequenas empresas tiveram motivação financeira.
- Intenção maliciosa: Alguns hackers podem simplesmente querer causar danos ao site, seja por motivos pessoais, seja como parte de uma campanha mais ampla para prejudicar uma determinada organização ou setor.
- Aproveitamento de vulnerabilidades: Os sites podem apresentar vulnerabilidades de segurança que os hackers podem utilizar para obter acesso não autorizado. Essas vulnerabilidades podem incluir softwares desatualizados, senhas fracas e bancos de dados desprotegidos.
- Motivação para se gabar: Alguns hackers podem atacar sites pelo desafio e pela satisfação de terem conseguido violar a segurança de um site.
Independentemente do motivo, a invasão de sites pode ter consequências graves, incluindo roubo de dados, prejuízo financeiro e danos à reputação. Infelizmente, os proprietários de pequenas empresas costumam presumir que seus negócios não serão alvo de ataques devido ao seu tamanho. No entanto, justamente por causa desse tamanho, da falta de auditorias de segurança e da probabilidade de possuírem proteções menos robustas, as pequenas empresas costumam ser os alvos principais de criminosos na internet.
No gráfico abaixo, é possível ver uma análise detalhada das motivações por trás dos ataques cibernéticos que afetam grandes organizações, em comparação com organizações de todos os tamanhos.
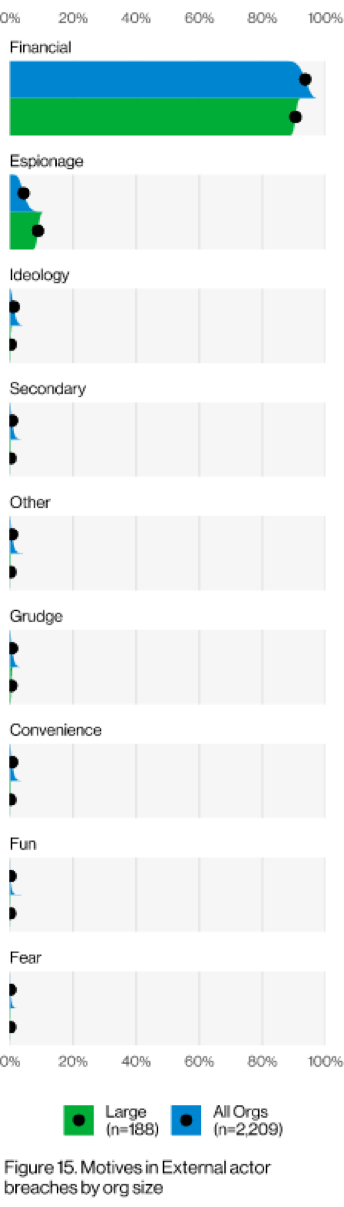
Imagem obtida do site verizon.com
Como reforçar sua segurança na web contra ameaças comuns
Existem dezenas de problemas de segurança na web que devemos estar atentos, e novos problemas surgem constantemente. Assim como novas oportunidades surgem constantemente, como a IA para centrais de atendimento , novas ameaças estão sempre surgindo. Aqui estão algumas questões comuns de segurança na web que as empresas devem conhecer e as melhores maneiras de proteger sua presença na web.
Cross-site scripting (XSS)
O que é: Quando invasores injetam código malicioso em um site, o que lhes permite roubar informações confidenciais, como credenciais de login ou dados de cartão de crédito, dos usuários que visitam o site. Os ataques XSS alteram a aparência dos sites e assumem o controle do código quando os usuários fazem login. Se um administrador fizer login, o código pode ser manipulado para permitir que terceiros controlem o site.
Aumente sua segurança:
- Valide todas as entradas do usuário para garantir que estejam de acordo com os formatos esperados e não contenham conteúdo malicioso. Filtre caracteres ou scripts que possam ser usados para executar código malicioso.
- Codifique toda a saída para impedir que conteúdo malicioso seja executado pelo navegador do usuário. Isso pode incluir a codificação de HTML, JavaScript e outros tipos de conteúdo para prevenir ataques XSS. Se necessário, contrate profissionais de segurança cibernética para reforçar as operações e fornecer orientação especializada sobre estratégias de segurança cibernética.
- Instale uma Política de Segurança de Conteúdo (CSP) que permita à sua empresa definir quais fontes de conteúdo podem ser executadas no seu site. Isso pode ajudar a prevenir ataques XSS, impedindo que códigos maliciosos sejam executados.
Injeção de SQL
O que é: Os hackers exploram vulnerabilidades no banco de dados de um site, injetando código malicioso que acessa e manipula os dados armazenados no banco de dados. Quando uma consulta ao banco de dados é feita, o site fornece as informações que o invasor deseja, em vez do resultado correto.
Aumente sua segurança:
- As consultas parametrizadas podem ajudar a prevenir ataques de injeção de SQL, permitindo que os usuários forneçam parâmetros de entrada utilizados na consulta SQL. Isso pode ajudar a impedir que invasores injetem código SQL malicioso na consulta.
- As instruções preparadas podem ajudar a prevenir ataques de injeção de SQL, separando a consulta SQL da entrada do usuário.
Aqui está uma explicação básica sobre o que é uma injeção de SQL:
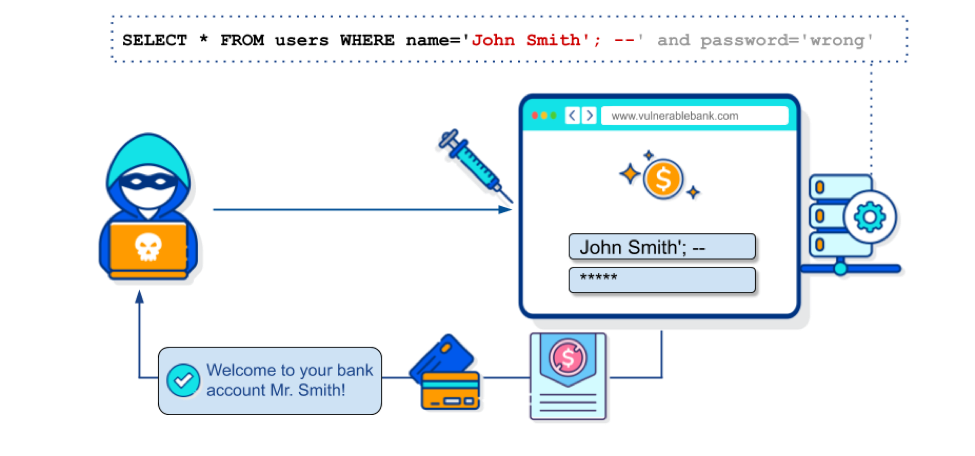
Imagem obtida em knowledge-base.secureflag.com
Falhas na autenticação e no gerenciamento de sessões
O que é: Mecanismos de autenticação e gerenciamento de sessão fracos ou implementados de forma inadequada podem permitir que invasores obtenham acesso não autorizado a contas de usuários ou dados confidenciais.
Aumente sua segurança:
- Exija práticas de autenticação mais rigorosas, como a autenticação multifatorial, para ajudar a impedir o acesso não autorizado às contas dos usuários.
- Implemente tempos limite de sessão para desconectar automaticamente os usuários após um determinado período de inatividade. Isso pode ajudar a impedir que invasores sequestrem sessões ativas de usuários.
- Utilize práticas seguras de gerenciamento de sessões, como IDs de sessão gerados aleatoriamente e criptografia, para impedir que invasores prevejam ou interceptem os IDs de sessão.
Malware
O que é: Os sites podem ser infectados por malware, como vírus ou spyware, comprometendo os dados dos usuários e a segurança do site.
Aumente sua segurança:
- Utilize firewalls para bloquear o acesso não autorizado às suas redes e sistemas. Os firewalls podem impedir que o malware se espalhe de sistemas infectados para outros sistemas na rede.
- Mantenha seus softwares e aplicativos da web atualizados com os patches de segurança e as atualizações mais recentes para corrigir vulnerabilidades conhecidas que podem ser exploradas por malware.
- Instale um software antimalware capaz de detectar e remover infecções por malware. O software antimalware pode verificar sites e sistemas dos usuários em busca de assinaturas conhecidas de malware e ajudar a impedir a propagação do malware.
Ataques DDoS
O que é: Ataques de Negação de Serviço Distribuída (DDoS) podem sobrecarregar o servidor de um site com tráfego, tornando-o indisponível para usuários legítimos.
Aumente sua segurança:
- Uma Rede de Distribuição de Conteúdo (CDN) pode distribuir o conteúdo de um site por vários servidores e centros de dados. Isso ajuda a absorver e mitigar o impacto de ataques DDoS, distribuindo o tráfego por vários servidores.
- Monitore o tráfego de rede para detectar picos incomuns. Isso pode ajudar a identificar possíveis ataques DDoS, permitindo que as empresas tomem medidas preventivas antes que se tornem um problema.
- Utilize firewalls para bloquear o acesso não autorizado às suas redes e sistemas. Os firewalls podem ajudar a detectar e bloquear o tráfego DDoS antes que ele chegue aos servidores do site.
Gerenciamento inadequado de patches
O que é: A falta de atualização de softwares e aplicativos da web com os patches e atualizações de segurança mais recentes pode deixá-los expostos a vulnerabilidades conhecidas que os invasores podem explorar.
Aumente sua segurança:
- Priorize os patches e atualizações de segurança essenciais e aplique-os imediatamente. Ser proativo pode ajudar a impedir que invasores explorem vulnerabilidades conhecidas para obter acesso não autorizado a sites ou aos dados dos usuários.
- Implementar um política de gerenciamento de patches que defina o processo para a aplicação de patches de segurança e atualizações. Isso pode ajudar a garantir que os patches de segurança sejam aplicados em tempo hábil e que todos os sistemas estejam atualizados.
- Teste os patches e as atualizações antes de implementá-los, para garantir que não causem problemas no sistema ou nos aplicativos.
Criptografia insuficiente dos dados
O que é: Sites que transmitem dados confidenciais, como credenciais de login ou informações de cartão de crédito, por meio de conexões não criptografadas estão vulneráveis à interceptação por parte de invasores.
Aumente sua segurança:
- Utilize algoritmos de criptografia robustos para criptografar dados confidenciais. Isso pode ajudar a garantir que os dados permaneçam seguros, mesmo que sejam interceptados por invasores.
- Implemente o HTTPS (HyperText Transfer Protocol Secure) para criptografar os dados transmitidos entre o seu site e o navegador do usuário.
Aqui está um exemplo de como funcionam a criptografia e a descriptografia de dados:
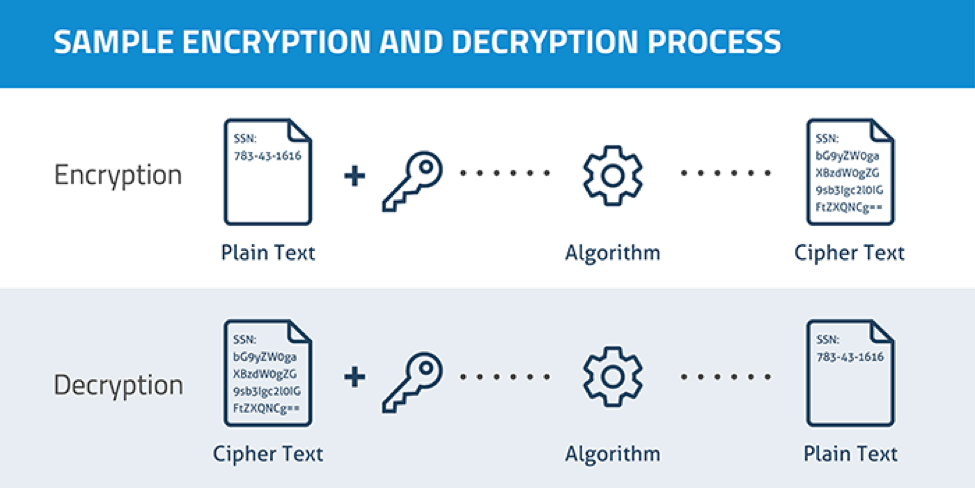
Imagem obtida do site medium.com
Embora essas questões e medidas de mitigação sejam adequadas para empresas de qualquer tamanho, elas são especialmente úteis para pequenas empresas, quando combinadas com práticas recomendadas de bom senso, como o uso de senhas fortes e um treinamento robusto em segurança para os funcionários. Sua empresa pode não ser grande o suficiente para precisar de integração de CTI, mas precisa de uma segurança na web sólida.
Por que você precisa reforçar sua segurança na web
Conforme mencionado anteriormente, as pequenas empresas são especialmente vulneráveis a armadilhas e ataques à segurança cibernética. Considere tornar isso sua prioridade número um por vários motivos:
- Proteção de informações confidenciais: As pequenas empresas costumam coletar e armazenar informações confidenciais, como dados de clientes, registros financeiros e conhecimento proprietário. Essas informações podem ser valiosas para os cibercriminosos; por isso, é fundamental protegê-las.
- Manter a confiança dos clientes: Os clientes esperam que suas informações pessoais sejam mantidas em segurança ao fazer negócios com uma empresa. Se uma pequena empresa sofrer uma violação de dados ou outro incidente de segurança, isso pode prejudicar a confiança dos clientes e sua reputação.
- Conformidade com as normas regulatórias: Dependendo do setor e da localização da sua empresa, pode haver requisitos legais e regulatórios para a proteção de informações confidenciais. Essas normas se aplicam a empresas de todos os tamanhos; portanto, reserve um tempo para cumprir essas exigências. Pequenas empresas que não cumprirem esses requisitos podem estar sujeitas a multas, responsabilidade civil e outras consequências.
- Mitigação do risco de ataques cibernéticos: As pequenas empresas são frequentemente vistas como alvos fáceis para ataques cibernéticos, pois podem ter medidas de segurança menos sofisticadas do que as grandes empresas. Ao aprimorar a segurança na web, as pequenas empresas podem reduzir o risco de ataques cibernéticos e minimizar os danos caso ocorra um ataque.
Conclusão
Você verifica as portas, instala câmeras de segurança e troca as fechaduras após um incidente de segurança física. Mas como está a sua segurança na web? Você realiza auditorias de segurança e treina regularmente seus funcionários nas melhores práticas de segurança na web?
Agora você já sabe quais são as ameaças existentes e quais medidas precisa tomar para se preparar. Infelizmente, os ataques cibernéticos são inevitáveis para a maioria das empresas e em praticamente todos os setores. Mas você não precisa facilitar as coisas para os criminosos. Proteja seus clientes e sua empresa reforçando sua segurança na web hoje mesmo.