Sobre a TuxCare

Os patches do php2shell (CVE-2026-109618 e CVE-2026-109619) para o PHP em fim de vida (EOL) já estão disponíveis. Como as respostas do atendimento de vendas estão mais demoradas do que o normal devido à alta demanda, a maneira mais rápida de obter os pacotes corrigidos é adquirir o ELS para Runtimes on-line (abre em uma nova aba). Leia as perguntas frequentes sobre os patches

Sobre a TuxCare

A TuxCare é uma empresa de segurança de código aberto que ajuda empresas em setores regulamentados a manter o software de código aberto seguro e pronto para auditorias ao longo de todo o seu ciclo de vida, desde o momento em que um desenvolvedor integra uma dependência até anos depois que o projeto original deixa de lançar correções. Isso abrange ambientes de execução de linguagens, frameworks, bibliotecas e aplicativos, além dos sistemas operacionais nos quais eles são executados.

O trabalho teve início em 2014 com um objetivo simples que permanece válido até hoje: corrigir a vulnerabilidade sem interromper o funcionamento do sistema e fornecer aos responsáveis por isso evidências que possam ser apresentadas a um auditor. Hoje, isso se aplica tanto a um pacote Python ou a um ambiente de execução Java em fim de vida quanto a um servidor de produção.

  • 2,700+ Clientes corporativos
  • 14,000+ Vulnerabilidades corrigidas
  • 420,000+ Patches Entregues
  • 70,000+ Pacotes selecionados

O que a TuxCare faz

SecureChain

O SecureChain oferece às equipes de desenvolvimento um registro privado e filtrado para dependências de código aberto em JavaScript, Python, Java, Go, Rust e PHP. Cada pacote é verificado, analisado em busca de malware e recompilado a partir do código-fonte antes de poder ser incluído em uma compilação. Depois disso, ele continua recebendo correções enquanto estiver em produção, mesmo que os mantenedores originais já tenham deixado o projeto.

Suporte contínuo ao longo do ciclo de vida

O Suporte de Ciclo de Vida Ilimitado (ELS) garante o fornecimento contínuo de patches de segurança mesmo após o software de código aberto atingir o fim de vida útil. A cobertura abrange ambientes de execução e ecossistemas de linguagens como Java, Python e PHP, frameworks como Spring, Angular e Nuxt, e aplicativos como MariaDB, Apache Tomcat e MinIO, além dos sistemas operacionais subjacentes a eles. As equipes têm liberdade para planejar uma migração de acordo com seu próprio cronograma ou para manter o sistema em operação com segurança quando a migração ainda não for viável.

KernelCare

O KernelCare aplica patches de segurança a kernels em execução sem a necessidade de reinicialização ou de um intervalo de manutenção, em mais de 70 versões de distribuições. Seu complemento, o LibCare, faz o mesmo para o OpenSSL e a glibc.

Suporte Empresarial da TuxCare

O TuxCare Enterprise Support oferece às equipes que utilizam o AlmaLinux ou o Rocky Linux atualizações de segurança, suporte especializado de nível empresarial e extensões do ciclo de vida, além de opções de conformidade.

Desenvolvimento e manutenção de kernels personalizados

Quando nenhum kernel padrão é adequado, os engenheiros da TuxCare desenvolvem um kernel personalizado e, em seguida, mantêm-no atualizado e em bom estado de conservação.

Como a TuxCare protege o código aberto

A maioria das ferramentas de segurança analisa apenas um momento específico do ciclo de vida de um software. O TuxCare foi desenvolvido para abranger todo esse ciclo, em todas as camadas da infraestrutura da sua empresa.

  1. Antes de chegar à fase de compilação

    O SecureChain verifica a origem de uma dependência e o que ela contém antes que qualquer desenvolvedor possa utilizá-la.

  2. Enquanto for compatível

    O SecureChain mantém esses pacotes atualizados à medida que surgem novas vulnerabilidades, e a aplicação de patches sem reinicialização da TuxCare abrange os sistemas que não podem arcar com tempo de inatividade.

  3. Após o término do suporte do fabricante

    A ELS assume a partir de onde a comunidade para, de modo que o fim da vida útil de um produto não precisa se tornar uma emergência.

  4. Quando alguém pede provas

    Cada pacote vem acompanhado de uma SBOM, uma declaração VEX e um atestado de proveniência SLSA Nível 3, fornecendo as evidências de que seus auditores precisam.

O que diferencia a TuxCare

Um único fornecedor, desde a primeira instalação até o fim da vida útil

A segurança de código aberto geralmente é dividida entre várias ferramentas e fornecedores, e é nessas divisões que a cobertura apresenta falhas. Uma ferramenta verifica o que chega, outra monitora em busca de CVEs. Quando um pacote chega ao fim de sua vida útil, a responsabilidade passa para um contrato de serviço diferente — se é que alguém ainda está monitorando. A TuxCare mantém o mesmo pacote sob o mesmo teto durante todo o seu ciclo de vida. Os pacotes ficam cobertos enquanto o desenvolvedor original os mantém e continuam recebendo correções mesmo após o fim dessa manutenção, ao longo de toda a árvore de dependências, dentro da mesma assinatura e sem nenhuma alteração no seu código.

Trabalhando na comunidade de segurança de código aberto

A TuxCare é membro da Open Source Security Foundation (OpenSSF), da OpenJS Foundation, da OASIS Open e da Coalition for Secure AI (CoSAI), contribui para o grupo de trabalho da OASIS sobre segurança em IA e é uma Autoridade de Numeração CVE autorizada. Esses são os órgãos onde as regras de segurança de código aberto são elaboradas e onde as vulnerabilidades recebem seu registro oficial. Fazer parte dessas organizações significa que a TuxCare atua de acordo com essas regras, conforme elas são estabelecidas, e trabalha diretamente com os mantenedores dos projetos que apoia. Essa é a diferença entre um fornecedor que vende patches para software de código aberto e aquele que participa da definição de como o código aberto é protegido.

  • Membro de Fundação de Segurança de Código Aberto (OpenSSF)
  • Membro de Fundação OpenJS
  • Membro de OASIS Open
  • Membro de Coalizão para uma IA Segura (CoSAI)
  • Autorizado Autoridade de Numeração CVE (CNA)

Quem usa o TuxCare

Mais de 2.700 clientes corporativos confiam na TuxCare em diversos setores nos quais os prazos para aplicação de patches e as evidências de auditoria têm consequências reais, desde serviços financeiros e governo até saúde, manufatura, energia, telecomunicações, hospedagem e ensino superior. Os grupos abaixo abrangem as situações mais comuns, mas não são as únicas.

Equipes de software que protegem sua cadeia de suprimentos de código aberto (SecureChain for Open Source)

  • Empresas de software e SaaS que lançam produtos desenvolvidos com base em bibliotecas de código aberto que exigem SBOMs, proveniência verificável e dependências corrigidas para análises de segurança dos clientes e em conformidade com a Lei de Resiliência Cibernética da UE
  • Startups e empresas de software em fase de crescimento cujos clientes corporativos exigem documentação SBOM e VEX antes mesmo que qualquer regulamentação o exija
  • Bancos, seguradoras e empresas de fintech que precisam de um controle comprovável sobre o código-fonte aberto que distribuem, de acordo com normas como PCI DSS e DORA
  • Equipes de software da área da saúde e de dispositivos médicos que prestam contas aos órgãos reguladores por cada dependência em seu código
  • Equipes de segurança de aplicativos, engenharia de plataforma e DevOps que desejam controlar o que é incluído em suas compilações

Equipes que utilizam software em fim de vida útil (Suporte ao Ciclo de Vida Ilimitado)

  • Proprietários de aplicativos que mantêm atualizados os ambientes de execução e frameworks em fim de vida útil (EOL) , como Java 8, PHP 7, Python 2.7 e AngularJS, sem precisar reescrever o código
  • Empresas que ainda utilizam o CentOS 7, o RHEL 7 ou o Ubuntu 18.04 e 20.04 e que não conseguem migrar dentro do prazo estabelecido pelo fornecedor
  • Órgãos governamentais e prestadores de serviços cujos longos ciclos de atualização mantêm softwares em fim de vida útil (EOL) em ambiente de produção
  • Funcionários das áreas de segurança e conformidade que precisam comprovar que o trabalho de aplicação de patches foi realizado

Infraestrutura que não pode arcar com tempo de inatividade (KernelCare)

  • Provedores de hospedagem, nuvem e serviços gerenciados que administram grandes parques de servidores e não conseguem programar reinicializações nos servidores dos clientes
  • Equipes de infraestrutura que precisam que os patches de segurança do kernel sejam aplicados sem esperar por uma janela de manutenção
  • Empresas de telecomunicações, OEMs e fabricantes de dispositivos que gerenciam kernels personalizados ou frotas de dispositivos ARM64

Organizações que adotam o AlmaLinux ou o Rocky Linux (Suporte Empresarial da TuxCare)

  • Equipes que deixaram de usar o CentOS e desejam suporte comercial, um repositório de atualizações verificado e cobertura de ciclo de vida de até 16 anos, sem ficarem vinculadas a um único fornecedor comercial
  • Órgãos governamentais e provedores federais de serviços em nuvem que precisam do AlmaLinux com módulos criptográficos validados pela norma FIPS 140-3 para o FedRAMP
  • Teladoc Health
  • Sony
  • Smarsh
  • Paysign
  • Universidade Northwestern
  • JCPenney
  • IHG Hotels & Resorts
  • Paysign
  • Universidade Northwestern
  • JCPenney
  • IHG Hotels & Resorts
  • Teladoc Health
  • Sony
  • Smarsh

Nossa história

A TuxCare começou como um único produto dentro da CloudLinux, empresa fundada por Igor Seletskiy com o objetivo de tornar os servidores mais seguros e estáveis para provedores de hospedagem. Esse produto era o KernelCare, lançado em 2014 para aplicar patches de segurança a sistemas em execução sem a necessidade de reinicialização. Os clientes corporativos continuaram solicitando mais recursos, e a lista cresceu para incluir bibliotecas compartilhadas e atualizações de segurança para softwares que haviam chegado ao fim de vida útil.

Em 2021, a CloudLinux reuniu essas atividades corporativas sob um único nome. A TuxCare, cujo nome é uma referência ao Tux, o pinguim do Linux, ganhou sua própria marca e site e, desde então, vem operando como uma empresa independente.

A partir daí, o foco foi se expandindo progressivamente pela pilha de código aberto. O SecureChain foi lançado com Java em 2023. O ELS passou de um punhado de sistemas operacionais para abranger toda a pilha, incluindo ambientes de execução, frameworks e aplicativos. Naquele mesmo ano, a TuxCare lançou o serviço SecureChain completo, aderiu à OpenSSF como Membro Geral e tornou-se uma Autoridade de Numeração CVE (CNA).

Hoje, a TuxCare é uma empresa independente, a TuxCare, Inc., tendo a CloudLinux como empresa irmã. Igor Seletskiy, que fundou ambas, é o CEO da TuxCare.

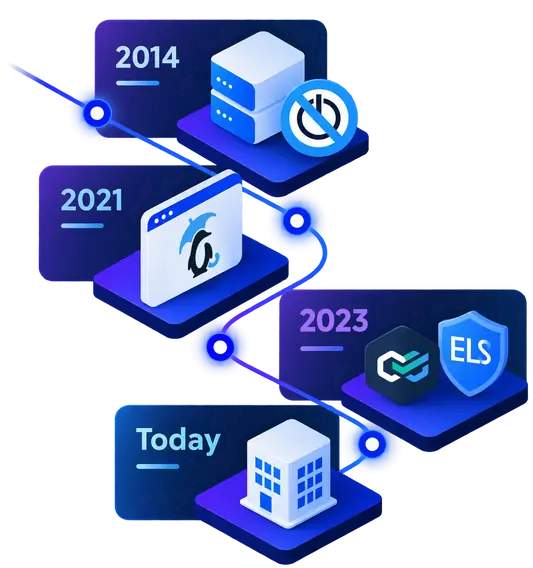
  1. 2014: Lançamento do KernelCare no CloudLinux.
  2. 2021: A TuxCare passa a ser uma marca independente.
  3. 2023: SecureChain e suporte contínuo ao ciclo de vida para toda a pilha.
  4. Hoje: TuxCare, Inc., uma empresa independente.

Liderança

Conheça o TuxCare

Veja com quem trabalhamos, conheça nossos parceiros, confira nossas certificações de segurança ou fique por dentro das notícias sobre a TuxCare na imprensa. Quer ajudar a manter o código aberto seguro? Confira nossas vagas em aberto ou entre em contato conosco.

Principais informações sobre a TuxCare

Empresa
TuxCare
Nome legal
TuxCare, Inc., uma empresa constituída no estado de Delaware
Tipo
Empresa de segurança de código aberto
Foco
Segurança de código aberto em todo o ciclo de vida
Fundada
2014, com o lançamento do primeiro produto da TuxCare. Atuando sob o nome TuxCare desde 2021.
Fundador e CEO
Igor Seletskiy
Sede
20791 Three Oaks Pkwy, nº 980, Estero, Flórida 33929, Estados Unidos
Empresa afiliada
CloudLinux
Produtos e serviços
SecureChain, Suporte ao Ciclo de Vida Ilimitado (ELS), KernelCare, LibCare, Suporte Empresarial da TuxCare, Desenvolvimento e Manutenção de Kernel Personalizado
Clientes
Mais de 2.700 clientes corporativos
Setores atendidos
Saúde, finanças, governo, prestadores de serviços, ensino superior e pesquisa
Patches entregues
420,000+
Vulnerabilidades corrigidas
14,000+
Pacotes selecionados
70,000+
Participação do setor
Membro Geral da OpenSSF, Autoridade de Numeração CVE

Perguntas frequentes

O que é o TuxCare?

A TuxCare é uma empresa de segurança de código aberto. Ela analisa e corrige as dependências de código aberto utilizadas pelas equipes e mantém a segurança de ambientes de execução, frameworks, bibliotecas e aplicativos mesmo após o fim de vida útil deles.

O que a TuxCare faz em relação aos softwares em fim de vida útil?

Por meio do Suporte de Ciclo de Vida Ilimitado, a TuxCare continua fornecendo patches de segurança mesmo após o projeto original ter sido descontinuado. A cobertura inclui ambientes de execução como Java, Python e PHP, frameworks como Spring e Angular, aplicativos como MariaDB e Apache Tomcat, e sistemas operacionais como RHEL, Ubuntu e Amazon Linux.

Como a TuxCare protege as dependências de código aberto?

O SecureChain verifica os pacotes e os analisa em busca de malware antes que os desenvolvedores possam baixá-los e, em seguida, mantém-nos atualizados enquanto estiverem em uso. Ele abrange JavaScript, Python, Java, Go, Rust e PHP.

Quando a TuxCare foi fundada?

A história começa em 2014, quando o primeiro produto da TuxCare foi lançado dentro do CloudLinux. O nome TuxCare surgiu em 2021, e a empresa agora opera de forma independente como TuxCare, Inc.

Quem fundou a TuxCare?

Igor Seletskiy fundou a TuxCare e ainda a dirige como CEO. Ele também fundou a CloudLinux.

Qual é a relação entre o TuxCare e o CloudLinux?

A TuxCare surgiu da divisão empresarial da CloudLinux e opera sob seu próprio nome desde 2021. Hoje, as duas são empresas irmãs. A CloudLinux concentra-se na hospedagem na web, enquanto a TuxCare concentra-se no segmento empresarial.

Quem usa o TuxCare?

Mais de 2.700 clientes corporativos, incluindo órgãos governamentais, instituições financeiras, organizações da área da saúde, prestadores de serviços e universidades. No dia a dia, os usuários são, em sua maioria, desenvolvedores, equipes de segurança de aplicativos e de plataformas, além da equipe de conformidade responsável perante os auditores.

Onde fica a sede da TuxCare?

A TuxCare, Inc. é uma empresa constituída no estado de Delaware, com sede em Estero, na Flórida. Grande parte da equipe trabalha remotamente; portanto, os engenheiros responsáveis pelos patches estão espalhados por locais muito além de um único escritório.