Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- La automatización del cumplimiento normativo en entornos Linux agiliza la recopilación de pruebas, la supervisión, la generación de informes y la validación de controles.
- Reduce el trabajo manual, los errores humanos y la fatiga de auditoría, al tiempo que mejora la precisión y el tiempo de respuesta en todos los marcos.
- Una automatización eficaz requiere las herramientas adecuadas, flujos de trabajo claros y un mantenimiento continuo de las normas y políticas.
Entre el RGPD, la HIPAA, el PCI DSS y un conjunto complejo y creciente de normativas globales sobre privacidad de datos, el panorama normativo en 2026 es menos un campo minado y más un desafío de gobernanza. Para los entornos informáticos con un uso intensivo de Linux, el proceso manual de seguimiento, demostración y notificación del cumplimiento se ha convertido en un importante cuello de botella, que ralentiza las operaciones y aumenta el riesgo.
La automatización del cumplimiento normativo convierte este cuello de botella en un proceso continuo y proactivo. En esta guía, descubrirás las principales ventajas de automatizar el cumplimiento normativo, las herramientas esenciales para entornos Linux (desde el análisis de vulnerabilidades hasta la aplicación de parches sin necesidad de reiniciar el sistema) y las mejores prácticas para su implementación. Veamos cómo la automatización hace que el cumplimiento normativo en Linux sea más rápido, más seguro y más fiable.
¿Qué es la automatización del cumplimiento?
La automatización del cumplimiento normativo se refiere al uso de software y procesos programados para gestionar, supervisar y aplicar automáticamente la implementación de las normas reglamentarias. En lugar de realizar el trabajo manual de seguimiento de políticas, recopilación de datos de auditoría o realización de controles aleatorios, la automatización garantiza que sus sistemas se mantengan continuamente en conformidad con normas como SOC 2, FIPS 140-3, HIPAA, PCI DSS e ISO 27001.
Es una parte fundamental de los marcos más amplios de gobernanza, riesgo y cumplimiento (GRC), en los que la gobernanza guía las decisiones, la gestión de riesgos reduce la exposición y el cumplimiento garantiza que la organización opere dentro de las regulaciones externas y las políticas internas.
Utilizada en sectores como el financiero, el sanitario, el gubernamental y el SaaS, la automatización del cumplimiento normativo se encarga de tareas repetitivas pero críticas, como la recopilación de pruebas, la supervisión del acceso y la validación de parches. Esto permite realizar operaciones coherentes y preparadas para auditorías, al tiempo que se reducen significativamente los errores humanos y los retrasos operativos.
También puedes obtener más información sobre las diferentes herramientas de cumplimiento normativo en materia de TI que utilizan las organizaciones para automatizar los controles, supervisar el cumplimiento y subsanar las brechas de seguridad.
Ventajas de la automatización del cumplimiento normativo
A medida que los requisitos de cumplimiento normativo se extienden por todos los sectores, los métodos manuales ya no dan abasto. La automatización del cumplimiento normativo aporta eficiencia, precisión y escalabilidad, lo que ayuda a las organizaciones a mantener un cumplimiento continuo sin agotar los recursos de TI.
Mayor precisión y consistencia
Las herramientas automatizadas eliminan el riesgo de errores manuales al aplicar políticas y controles predefinidos con precisión en todo momento. Ya sea para validar derechos de acceso o aplicar bases de configuración, la automatización garantiza que se cumplan las normas de cumplimiento de forma coherente en todos los sistemas, sin omitir pasos ni olvidar actualizaciones.
Supervisión y presentación de informes continuos
La automatización permite una visibilidad constante. El escaneo en tiempo real y la recopilación de registros señalan los problemas de cumplimiento incluso antes de que se conviertan en hallazgos de auditoría. Con los paneles y los informes integrados, puede demostrar el cumplimiento en cualquier momento, no solo durante las revisiones programadas.
Auditorías más rápidas y sencillas
Los sistemas automatizados almacenan y organizan los datos de auditoría, como registros de acceso, historiales de parches e instantáneas de configuración, para que los equipos puedan recuperar las pruebas al instante. Lo que antes requería días de preparación manual ahora se puede hacer en unas pocas horas, lo que reduce drásticamente la fatiga de las auditorías y garantiza que su organización esté siempre preparada para ellas.
Menor riesgo y mayor seguridad
Al aplicar continuamente controles de seguridad, la automatización ayuda a prevenir el incumplimiento antes de que se produzca. La integración de comprobaciones de cumplimiento con la aplicación automatizada de parches garantiza que las vulnerabilidades se solucionen rápidamente, lo que reduce la ventana de exposición y mantiene la continuidad.
Consejo profesional: La integración con soluciones como KernelCare de TuxCare permite aplicar parches al kernel de forma automatizada y sin necesidad de reiniciar el sistema. Esto garantiza un funcionamiento continuo y actualizaciones de seguridad sin reinicios disruptivos, lo cual es fundamental para mantener los estándares de cumplimiento.
Escalabilidad y rentabilidad
A medida que las organizaciones amplían sus operaciones, mantener el cumplimiento normativo en miles de terminales se vuelve inviable de forma manual. Sin embargo, la automatización se adapta sin esfuerzo, ampliando los controles coherentes, acelerando la corrección y unificando la generación de informes en todos los sistemas con unos gastos generales mínimos. Esto libera al personal especializado en seguridad y TI para que pueda centrarse en iniciativas estratégicas en lugar de en tareas repetitivas de cumplimiento normativo.
Cómo funciona la automatización del cumplimiento normativo
La automatización del cumplimiento normativo sustituye las lentas auditorías manuales por un flujo de trabajo continuo y basado en pruebas. En lugar de comprobar los sistemas una o dos veces al año, las organizaciones aplican controles de seguridad en tiempo real y los verifican automáticamente en todos sus entornos Linux. A continuación se describe cómo se desarrolla normalmente el proceso en los entornos informáticos modernos.
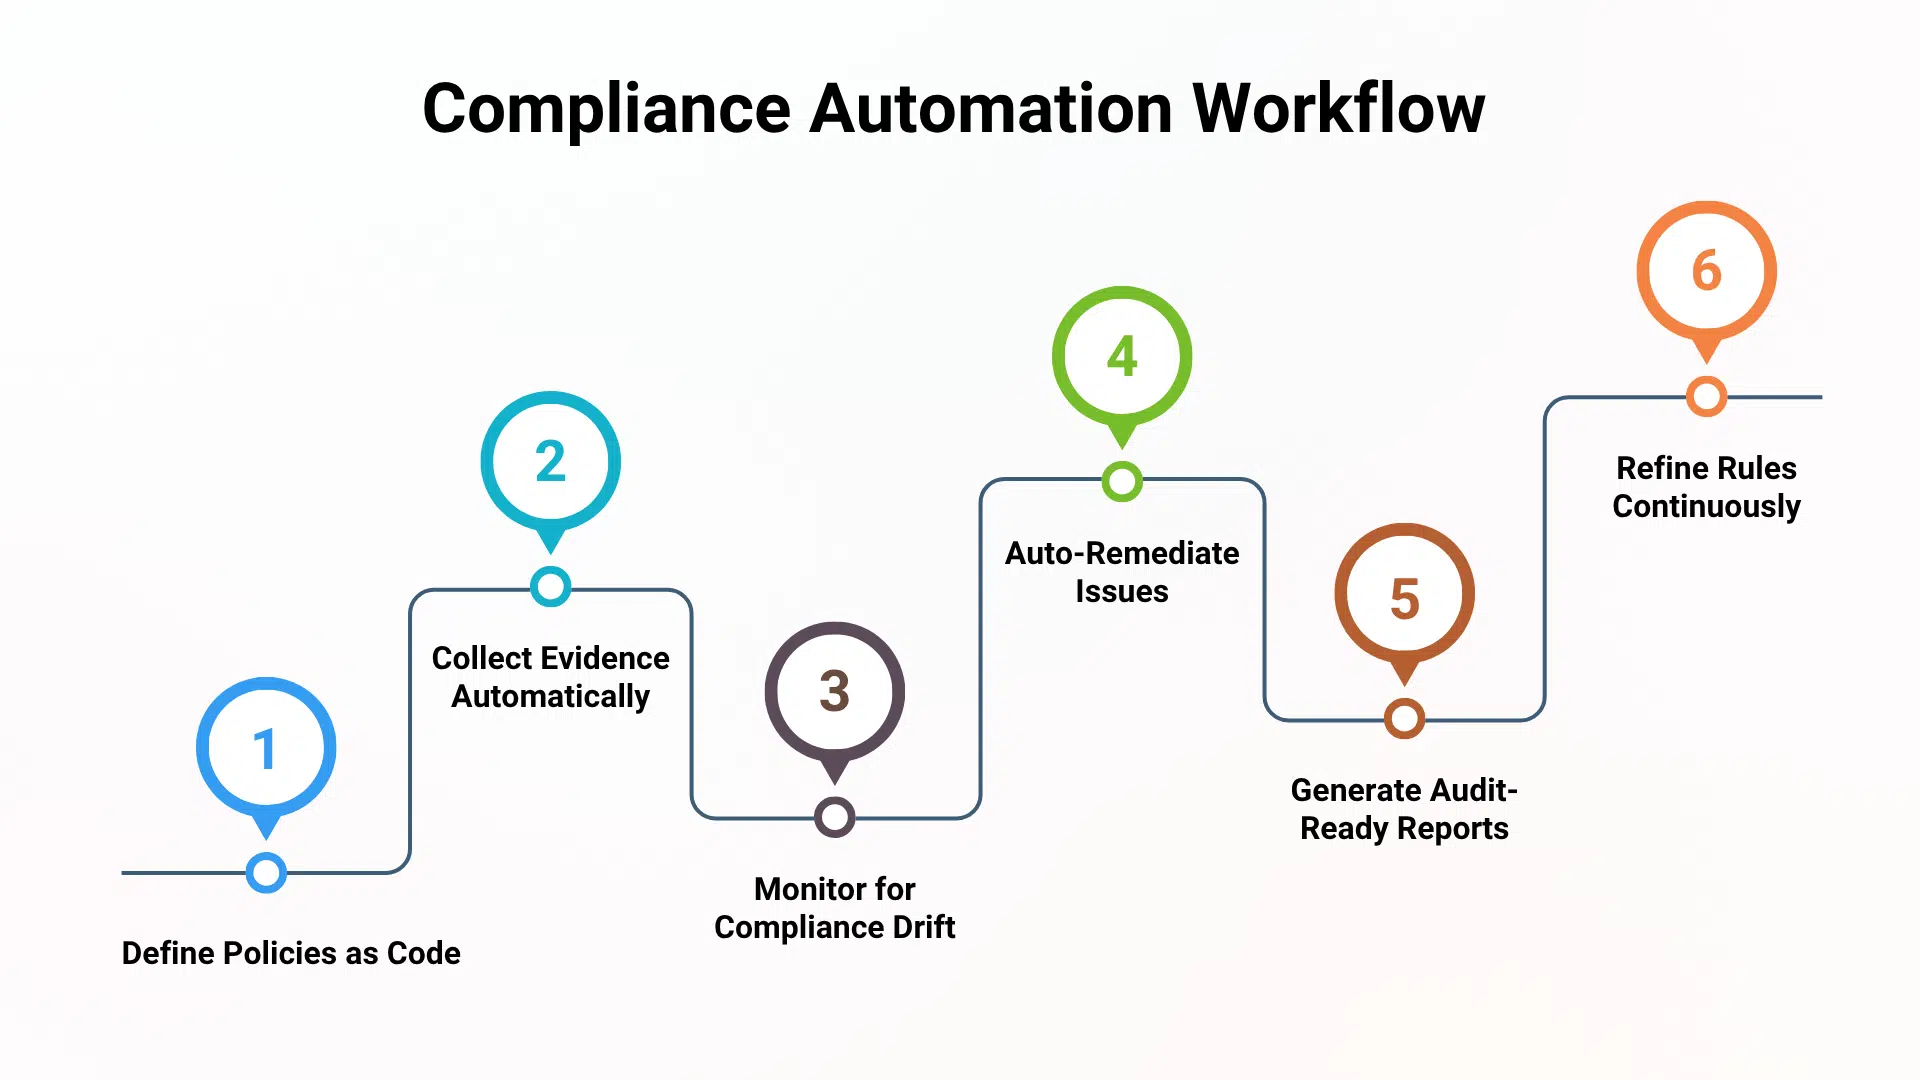
1. Definir los controles como política como código
El proceso comienza estableciendo una base de referencia clara en materia de cumplimiento. Los equipos identifican los estándares requeridos, como FIPS 140-3, CIS Benchmarks, PCI-DSS o FedRAMP, y convierten esos requisitos en políticas legibles por máquina.
En entornos Linux, esto suele utilizar herramientas y formatos como:
- OpenSCAP (políticas XCCDF/OVAL)
- Perfiles de endurecimiento CIS o STIG
- InSpec / Funciones de seguridad de Ansible
2. Integrar y centralizar la recopilación de datos.
A continuación, las herramientas de automatización se conectan a todas las partes relevantes de la infraestructura: servidores Linux, sistemas CI/CD, cargas de trabajo en la nube y plataformas de identidad. Esta telemetría unificada proporciona la evidencia necesaria para la validación continua, incluyendo:
- Configuración y estado del sistema
- Estado de vulnerabilidad del kernel y los paquetes
- Registros de control de acceso y autenticación
- Historial de parches y datos de desviación del sistema
3. Supervisar las desviaciones y priorizar los riesgos
El sistema de automatización evalúa continuamente cada sistema en función de las políticas definidas. Hay dos factores que son los más importantes:
Desviación de la configuración: Cambios involuntarios o no autorizados que incumplen la normativa (por ejemplo, ajustes SSH, políticas de cifrado, reglas de cortafuegos).
Exposición a vulnerabilidades: CVE sin parchear que incumplen los requisitos normativos de corrección oportuna.
4. Activar la corrección automatizada
Una vez detectadas las desviaciones, los flujos de trabajo automatizados toman medidas en lugar de depender de la emisión manual de tickets o de ciclos de parches de varias semanas.
Las soluciones comunes incluyen:
- Volver a aplicar la configuración esperada
- Aplicación de las bases de referencia de las políticas criptográficas
- Aplicar automáticamente parches a paquetes o núcleos vulnerables.
En entornos Linux que requieren un tiempo de actividad continuo, la aplicación automatizada de parches debe ser ininterrumpida. Aquí es donde KernelCare de TuxCare resulta fundamental: aplica parches de seguridad al kernel en ejecución sin necesidad de reiniciar, lo que garantiza:
- Cumplimiento continuo
- Sin tiempo de inactividad
- Sin ventanas de mantenimiento
- Sin interrupción del modo FIPS
5. Generar pruebas de certificación y auditoría continuas
Cada exploración, comprobación de políticas y acción correctiva se registra automáticamente. Esto crea:
- Puntuaciones de cumplimiento en tiempo real
- Informes centralizados para auditores
- Registros a prueba de manipulaciones vinculados a cada control
- Prueba basada en evidencias de la aplicación de la ley
6. Perfeccionar las políticas y mejorar con el tiempo
El resultado de todo el sistema se convierte en un bucle de retroalimentación. A medida que cambian las regulaciones o surgen nuevos riesgos, los equipos refinan las definiciones subyacentes de Policy-as-Code.
Algunos ejemplos son:
- Actualización de los puntos de referencia CIS/STIG
- Ajuste de los requisitos criptográficos
- Reordenar las prioridades de los paquetes Linux de alto riesgo
- Fortalecimiento de los controles a nivel del núcleo
Herramientas esenciales para automatizar el cumplimiento normativo en entornos Linux
La automatización eficaz del cumplimiento normativo requiere un conjunto coordinado de herramientas que gestionen todo el ciclo de vida: detección, priorización, corrección y generación de informes. A continuación se indican las categorías de herramientas fundamentales para la automatización del cumplimiento normativo en entornos Linux.
1. Escaneo continuo de vulnerabilidades y priorización de riesgos
La detección debe ser continua, no programada. En entornos Linux, el objetivo no es enumerar todas las CVE, sino identificar qué vulnerabilidades son importantes en función de su explotabilidad y del contexto del sistema.
2. Aplicación automatizada de parches sin tiempo de inactividad
El cumplimiento normativo se ve afectado cuando los parches críticos requieren tiempo de inactividad. Los entornos Linux de alta disponibilidad no pueden permitirse ventanas de mantenimiento durante las auditorías o los plazos reglamentarios. KernelCare automatiza la aplicación de parches de vulnerabilidad para el kernel de Linux y LibCare automatiza la aplicación de parches para glibc y OpenSSL sin necesidad de reiniciar el sistema.
TuxCare es compatible con todas las principales distribuciones Linux empresariales, lo que garantiza que la aplicación automática de parches siga cumpliendo con los requisitos en diversos entornos. Compruebe la compatibilidad del sistema operativo y las distribuciones compatibles.

3. Plataformas de gestión de GRC y auditoría
Plataformas como Drata, Vanta y LogicGate sirven como centro de mando del cumplimiento normativo. Mapean los controles (por ejemplo, PCI, SOC 2, ISO 27001), recopilan pruebas y proporcionan informes listos para los auditores.
4. Gestión del ciclo de vida
Los entornos regulados no pueden depender únicamente del apoyo de la comunidad, especialmente cuando se trata de requisitos de seguridad a largo plazo o de parches alineados con FIPS.
El soporte empresarial de TuxCare para AlmaLinux y Rocky Linux ofrece:
- Parches CVE críticos y de alto riesgo a largo plazo
- Actualizaciones de seguridad compatibles con FIPS
- Asistencia ampliada durante el ciclo de vida
- Asesoramiento experto para implementaciones reguladas de Linux
Esto garantiza que el cumplimiento no se vea afectado cuando una distribución comunitaria llega al final de su vida útil o carece de flujos de parches validados.
5. Gestión de la configuración y aplicación de IaC
Las herramientas de infraestructura como código (Ansible, Puppet, Chef) aplican sus bases de seguridad y evitan desviaciones al garantizar que todos los terminales Linux cumplan con su política de cumplimiento.
Estas herramientas consolidan el modelo «Policy-as-Code» (política como código), garantizando que los requisitos CIS, STIG y de refuerzo interno se apliquen de forma coherente en todos los servidores, cargas de trabajo en la nube y entornos CI/CD.
Desafíos comunes con la automatización del cumplimiento normativo
A continuación se presentan los cinco retos a los que se enfrentan la mayoría de las empresas, por qué son importantes y cómo suelen mitigarlos los equipos técnicos.
Datos fragmentados y lagunas de visibilidad
Las infraestructuras híbridas dispersan los registros, las configuraciones y los datos de inventario de paquetes entre los servicios en la nube, los sistemas locales y los contenedores. Los motores de automatización que se basan en datos incompletos generan resultados inconsistentes y pruebas de auditoría poco fiables.
Impacto: Falta de información, informes contradictorios y auditores que vuelven a realizar comprobaciones manuales, lo que ralentiza los ciclos de cumplimiento.
Cómo responden los equipos: Centralizan la telemetría (agregación de registros, gestión de configuraciones) y normalizan las fuentes de datos Linux con un reenvío coherente de journald, seguimiento del inventario de paquetes y aplicación de bases de referencia mediante herramientas como Ansible o Chef.
Fatiga por alertas y baja relación señal-ruido
Los motores de políticas suelen inundar a los equipos con hallazgos de bajo impacto. El exceso de alertas provoca retrasos en la corrección y que los problemas importantes queden ocultos entre el ruido.
Impacto: Los analistas pierden tiempo clasificando falsos positivos, mientras que las CVE de alto riesgo (especialmente las de nivel kernel) pasan desapercibidas.
Cómo responden los equipos: Adoptan un filtrado basado en el riesgo centrado en las infracciones de los controles clave. En entornos Linux, esto suele significar dar prioridad a las vulnerabilidades críticas del núcleo, ya que son las que generan la mayor parte del riesgo de auditoría.
Motores de reglas obsoletos y deriva normativa
Normas como CIS, STIG y FIPS evolucionan con frecuencia. Si las reglas de automatización no registran estos cambios, los equipos terminan demostrando el cumplimiento con respecto a bases de referencia obsoletas.
Impacto: Auditorías fallidas, reelaboraciones de emergencia y controles desalineados, especialmente costosos para entornos FIPS, donde los cambios criptográficos requieren una revalidación completa.
Cómo responden los equipos: Asignan una responsabilidad clara para el mantenimiento de las normas, se suscriben a fuentes de referencia y confían en las actualizaciones de los módulos proporcionadas por los proveedores y alineadas con FIPS para evitar romper la criptografía validada.
Sistemas heredados y entornos no compatibles
Los sistemas al final de su vida útil (EOL), los dispositivos propietarios y las distribuciones Linux más antiguas suelen carecer de API o agentes para realizar comprobaciones de cumplimiento automatizadas.
Impacto: Puntos ciegos en los informes y garantía de seguridad incompleta, comunes en empresas con ciclos de vida de hardware prolongados o implementaciones CentOS obsoletas.
Cómo responden los equipos: Utilizan controles compensatorios, planifican migraciones por fases o recurren a servicios como Endless Lifecycle Support para restaurar la cobertura de los parches de seguridad y mantener la preparación para las auditorías sin necesidad de realizar migraciones inmediatas.
Escalado, gestión del cambio y desalineación de procesos
Muchas iniciativas de automatización fracasan porque no está claro quién es el responsable (si los equipos de operaciones de TI, seguridad o cumplimiento), lo que da lugar a lagunas o conflictos en los flujos de trabajo automatizados.
Impacto: Implementaciones parciales, ventanas de mantenimiento conflictivas, herramientas de automatización desactivadas y fallos en la gobernanza.
Cómo responden los equipos: Definen los KPI (acuerdo de nivel de servicio de parches, puntuaciones de cumplimiento), aclaran las funciones y amplían la automatización gradualmente. La formación y los manuales de procedimientos garantizan que los equipos comprendan cuándo se aplica la aplicación automatizada y cuándo se permiten las anulaciones manuales.
Mejores prácticas para la implementación de la automatización del cumplimiento normativo
La adopción de la automatización del cumplimiento normativo requiere un enfoque estratégico y por fases. No se debe automatizar todo de una vez: el objetivo es introducir la automatización de forma controlada, medible y escalable que refuerce la fiabilidad, reduzca la carga de auditoría y dé soporte a las infraestructuras con un uso intensivo de Linux.
1. Priorizar las tareas repetitivas y de gran impacto.
Comience por aquellas áreas en las que la automatización ofrece beneficios inmediatos y visibles. Se trata de tareas que consumen muchas horas, se repiten con frecuencia y pueden dar lugar a errores humanos. Algunos ejemplos son la recopilación de pruebas, el inventario del sistema, el seguimiento de las versiones de paquetes y del núcleo, las comprobaciones de configuración CIS/STIG, la recopilación de registros de auditoría, la recopilación del historial de parches y las comprobaciones de la configuración de referencia.
2. Estandarizar la política como código y la asignación de marcos
Su automatización debe reflejar los marcos de cumplimiento bajo los que opera: FIPS 140-3, PCI DSS, ISO 27001, HIPAA, NIST 800-53, CIS Benchmarks o guías internas de refuerzo de la seguridad.
Principio básico: Cada control debe corresponder a una regla de automatización específica (por ejemplo, «Verificar el nivel de parche del kernel», «Confirmar los módulos criptográficos validados por FIPS», «Comprobar el estado de la configuración SSH»).
Resultado: Garantiza que el sistema aplique las reglas correctas y genere resultados listos para la auditoría sin necesidad de limpieza manual.
3. Crear un equipo de automatización multifuncional
La automatización del cumplimiento normativo no es solo una decisión sobre herramientas, sino un cambio operativo. Los equipos de TI, seguridad y cumplimiento normativo deben estar alineados desde el principio.
Cumplimiento/Auditoría: Definir controles y criterios de validación.
Seguridad: Asegúrese de que las normas se ajusten a las prioridades de riesgo y los modelos de amenazas.
TI/Operaciones: Integrar sistemas, gestionar agentes/API, encargarse de la corrección y mantener el buen funcionamiento del flujo de trabajo.
4. Cierre el ciclo con la corrección automatizada
La mayoría de las organizaciones automatizan la detección, pero no llegan a automatizar la corrección, lo que deja un vacío manual que rompe el cumplimiento continuo.
Objetivo: Activar correcciones automáticamente cuando se detecte un incumplimiento.
Mejores prácticas de Linux: Utilice parches automatizados sin necesidad de reiniciar el sistema para eliminar las ventanas de mantenimiento y garantizar el cumplimiento normativo las 24 horas del día, los 7 días de la semana.
5. Establezca indicadores clave de rendimiento (KPI) claros y realice mediciones continuas.
Decida qué significa el éxito antes de implementar la automatización.
Los KPI (indicadores clave de rendimiento) de alto valor incluyen:
- Tiempo ahorrado durante la preparación de la auditoría
- Reducción de los errores manuales
- Índice de cumplimiento de parches en servidores Linux
- Tiempo medio de reparación (MTTR)
- Porcentaje de sistemas que cumplen con las configuraciones básicas
6. Mantener un motor dinámico de reglas de cumplimiento
Las necesidades de cumplimiento normativo evolucionan constantemente. Su motor de automatización debe evolucionar con ellas.
Proceso: Revisar y actualizar periódicamente las reglas, los flujos de trabajo, los desencadenantes y los permisos.
Práctica avanzada: Para entornos de alta seguridad (FIPS 140-3, FedRAMP, PCI DSS), confíe en proveedores que ofrezcan módulos prevalidados, parches de seguridad y refuerzo continuo para mantener el cumplimiento sin costosas actualizaciones manuales.
Cree un entorno de TI resistente y siempre conforme con TuxCare.
El cumplimiento normativo no tiene por qué ralentizar las operaciones críticas de TI. Mediante la aplicación de una estrategia de automatización estructurada, que priorice las políticas como código, la supervisión continua y la corrección automatizada, se puede mantener un entorno Linux que esté siempre listo para auditorías, sea resistente y escalable.
¿Está listo para eliminar las ventanas de mantenimiento y mantener sus sistemas en continuo cumplimiento? TuxCare ofrece parches automatizados y sin reinicio para kernels, glibc y OpenSSL, lo que garantiza que sus servidores Linux permanezcan seguros y en cumplimiento las 24 horas del día, los 7 días de la semana, sin interrumpir el tiempo de actividad ni las operaciones.
¿Tienes alguna pregunta? Pregunta a un experto en seguridad de TuxCare para saber cómo hacerlo. KernelCare encaja en su estrategia de seguridad y le ayuda a mantener el cumplimiento normativo.