
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


- Combinar varias herramientas de seguridad de Linux para protegerse contra diversas amenazas es crucial para una postura de seguridad sólida.
- El uso eficaz de las herramientas de seguridad requiere conocer sus capacidades, configuraciones y cómo integrarlas en una estrategia de seguridad global.
- La aplicación de prácticas de seguridad modernas, como la aplicación de parches en tiempo real, ayuda a aplicar actualizaciones de seguridad críticas sin que el sistema deje de funcionar.
Los sistemas Linux constituyen la columna vertebral de la infraestructura moderna y gozan de gran confianza por su seguridad y fiabilidad. Sin embargo, incluso los sistemas más robustos requieren una defensa proactiva, especialmente a la hora de mantener un alto nivel de seguridad en Linux frente a amenazas en constante evolución. La implementación de prácticas eficaces de supervisión de Linux es una parte fundamental de esa estrategia, ya que ayuda a los administradores a detectar a tiempo anomalías y problemas de rendimiento. Esta guía recoge más de 25 herramientas esenciales de seguridad para Linux y sus características principales, lo que le permitirá proteger sus sistemas y mantener unas defensas sólidas.
Qué buscar en las herramientas de seguridad de Linux
A la hora de elegir herramientas de seguridad, debes tener en cuenta principalmente su funcionalidad, compatibilidad y facilidad de uso. En última instancia, la mejor herramienta depende de sus objetivos de seguridad específicos. Busque herramientas que respondan directamente a sus necesidades, como la detección de intrusiones, la gestión de vulnerabilidades o el análisis de registros, y asegúrese de que son compatibles con su distribución de Linux.
Para más información al respecto, lee nuestra guía detallada sobre cómo elegir un escáner de vulnerabilidades para Linux.
25 herramientas de seguridad para Linux
Evaluación de la vulnerabilidad
Estas herramientas ayudan a identificar los posibles puntos débiles de un sistema.
1. OpenVAS

OpenVAS (Open Vulnerability Assessment System) es un completo escáner de vulnerabilidades que identifica problemas de seguridad en redes y aplicaciones web. Se utiliza ampliamente para la gestión proactiva de vulnerabilidades.
Precios:
OpenVAS es de código abierto y está disponible gratuitamente.
Características principales:
- Pruebas exhaustivas de vulnerabilidad de la red
- Escaneado exhaustivo de aplicaciones web
- Informes detallados y personalizables con consejos para remediar la situación
2. Nmap

Nmap (Network Mapper) es una potente herramienta que permite el descubrimiento de redes y la auditoría de seguridad. Su versatilidad la convierte en una herramienta imprescindible para administradores de redes y profesionales de la seguridad.
Precios:
Nmap es gratuito y de código abierto, con disponibilidad multiplataforma para Linux, Windows y macOS.
Características principales:
- Escaneado de puertos para identificar los puertos abiertos y los servicios que se ejecutan en los sistemas de destino.
- Detección del sistema operativo para determinar el sistema operativo y la versión de los hosts de destino
- Escaneo de scripts para realizar comprobaciones avanzadas de vulnerabilidades
3. Nessus

Nessus es un escáner de vulnerabilidades comercial que ofrece una amplia gama de funciones y complementos. Proporciona evaluaciones de vulnerabilidades en profundidad, comprobaciones de cumplimiento y orientación para la aplicación de medidas correctivas.
Precios:
Nessus ofrece una versión de prueba gratuita de Nessus Professional y varias opciones de suscripción de pago.
Características principales:
- Completa base de datos de vulnerabilidades para detectar una amplia gama de amenazas
- Exploración flexible y específica mediante una arquitectura de plugins personalizable
- Comprobación del cumplimiento de las principales normas del sector
- Informes procesables y orientación para la corrección
4. Nikto

Nikto es un escáner de servidores web de código abierto que se centra en la identificación de vulnerabilidades en aplicaciones y servidores web. Se utiliza ampliamente para descubrir posibles fallos de seguridad en sistemas orientados a la web.
Precios:
Nikto es de uso gratuito.
Características principales:
- Escaneado de servidores web para identificar vulnerabilidades comunes
- Comprobación exhaustiva de software obsoleto y errores de configuración
- Análisis personalizables de vulnerabilidades específicas
Gestión de parches
Las herramientas de gestión de parches son cruciales para mantener la seguridad del sistema mediante la aplicación eficaz de actualizaciones y correcciones críticas.
5. KernelCare Enterprise

KernelCare Enterprise es una solución automatizada de parcheo en vivo para mantener la seguridad del núcleo de Linux sin reinicios ni tiempos de inactividad. Es adecuada para organizaciones que priorizan el tiempo de actividad y la gestión de parches sin interrupciones.
Precios:
KernelCare Enterprise es una herramienta comercial con precios basados en suscripción. A prueba gratuita para fines de evaluación.
Características principales:
- Live patching para aplicar actualizaciones del núcleo sin reinicios
- Compatible con las principales distribuciones de Linux (por ejemplo, CentOS, Ubuntu, RHEL, Amazon Linux, etc.)
- Garantiza el cumplimiento de los requisitos con las oportunas actualizaciones de seguridad
- Cuadro de mandos centralizado para gestionar la implantación de parches en varios sistemas
- Incluye LibCare para parchear en tiempo real bibliotecas compartidas (por ejemplo, glibc, OpenSSL)
Herramientas de análisis de redes
Estas herramientas son esenciales para comprender el comportamiento de la red. Mediante el examen de los patrones de tráfico de la red, los administradores pueden solucionar eficazmente los problemas, identificar posibles amenazas a la seguridad y optimizar el rendimiento de la red.
6. Wireshark

Wireshark es un potente analizador de protocolos de red de código abierto que se utiliza para capturar, analizar y solucionar problemas de tráfico de red. Sus amplias funciones lo convierten en una valiosa herramienta para los profesionales de las redes.
Precios:
Wireshark es gratuito y está disponible para la mayoría de las plataformas, incluidas Linux, Windows y macOS.
Características principales:
- Inspección detallada de paquetes para un análisis en profundidad de la red
- Captura en directo y análisis offline del tráfico de red
- Análisis completo de VoIP para solucionar problemas en las comunicaciones de voz
7. tcpdump

tcpdump es una herramienta de línea de comandos ligera pero potente para capturar y analizar el tráfico de red.
Precios:
tcpdump es gratuito, de código abierto y viene preinstalado en la mayoría de las distribuciones de Linux.
Características principales:
- Captura detallada de paquetes para un análisis en profundidad del tráfico de red
- Potente filtrado para capturar tráfico de red específico
- Exportación flexible de datos para su análisis y almacenamiento fuera de línea
8. netstat (o su sustituto moderno, ss)

netstat (y su sustituto moderno, ss) son utilidades de línea de comandos para mostrar conexiones de red, tablas de enrutamiento, estadísticas de interfaz y mucho más. Estas herramientas proporcionan información valiosa sobre la actividad de la red y ayudan a diagnosticar problemas de conectividad.
Precios:
Tanto netstat como ss son gratuitos, de código abierto y vienen preinstalados en la mayoría de las distribuciones de Linux y otros sistemas tipo Unix.
Características principales:
- Muestra las conexiones de red activas y los puertos de escucha
- Proporciona estadísticas de la interfaz de red e información de la tabla de enrutamiento
- Ofrece información sobre los protocolos de red y los estados de los sockets.
Herramientas de gestión de cortafuegos
Las reglas del cortafuegos actúan como primera línea de defensa, controlando el tráfico de red entrante y saliente. Con estas seguridad Linux Linux, los administradores pueden tener un control granular sobre el acceso a la red y las políticas de seguridad.
9. nftables

nftables es el marco moderno de filtrado de paquetes para Linux, que sustituye a iptables y ofrece un rendimiento mejorado y una sintaxis más concisa. Es adecuado para configuraciones de red complejas.
Precios:
nftables es una herramienta gratuita y de código abierto.
10. iptables

iptables es una potente herramienta de línea de comandos que se utiliza para gestionar los cortafuegos de Linux. Permite un control minucioso del tráfico de red entrante y saliente. En muchas distribuciones antiguas de Linux, iptables venía instalado de serie; sin embargo, en la mayoría de las distribuciones modernas, nftables es ahora la opción predeterminada. Para conocer más a fondo las diferencias, consulta nuestra guía sobre iptables frente a nftables en Linux.
Precios:
Es gratuito y de código abierto.
Características principales:
- Filtrado de paquetes por estados para controlar el tráfico de red en función de reglas definidas
- Traducción de direcciones de red (NAT) para el enmascaramiento y redireccionamiento de direcciones IP
- Reenvío de puertos para redirigir el tráfico a sistemas o servicios internos específicos
11. ufw (cortafuegos sin complicaciones)

ufw simplifica la gestión del cortafuegosproporcionando una interfaz fácil de usar para gestionar cortafuegos Linux. Es una excelente opción para principiantes o para aquellos que buscan un control de cortafuegos sencillo.
Precios:
ufw es gratuito, de código abierto y viene preinstalado en muchas distribuciones de Linux, como Ubuntu.
Características principales:
- Sintaxis de comandos simplificada para facilitar la configuración del cortafuegos
- Perfiles de aplicación predefinidos para servicios comunes (por ejemplo, SSH, HTTP)
- Compatibilidad con tráfico IPv4 e IPv6
Detección y prevención de intrusiones
Estas herramientas vigilan las redes y los sistemas en busca de actividades maliciosas y pueden ayudar a los administradores de sistemas a tomar medidas para prevenir los ataques.
12. Snort
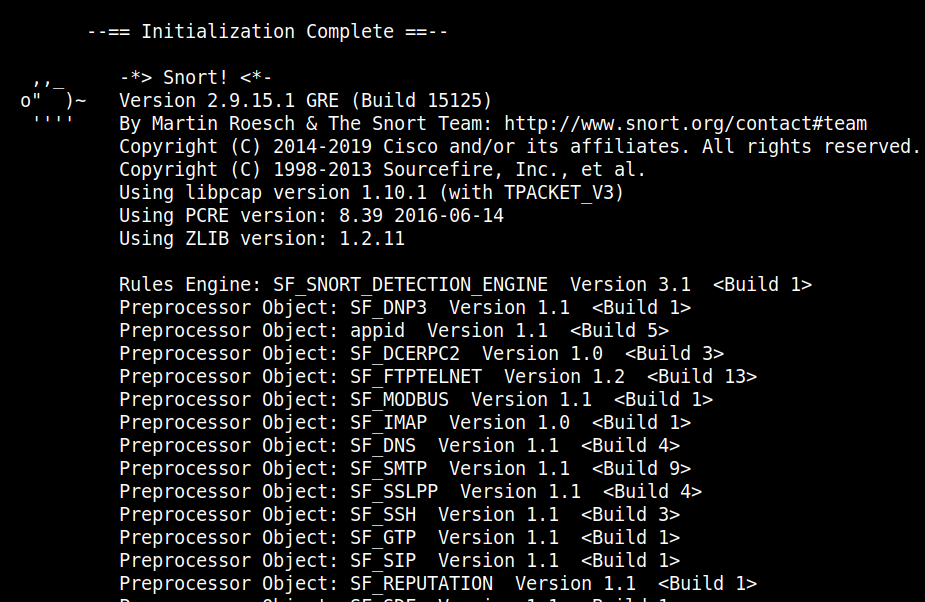
Snort es un sistema de detección de intrusiones (IDS) y de prevención de intrusiones (IPS) de código abierto ampliamente utilizado. Utiliza un enfoque basado en reglas para detectar y bloquear actividades maliciosas en la red. Su flexibilidad y eficacia lo convierten en una opción popular entre los profesionales de la seguridad.
Precios:
Snort es gratuito y de código abierto.
Características principales:
- Detección de tráfico malicioso basada en reglas personalizables
- Alertas en tiempo real para la notificación inmediata de actividades sospechosas
- Análisis exhaustivo del tráfico (protocolo, carga útil y paquetes)
- Registro exhaustivo de paquetes para investigaciones forenses
13. Suricata

Suricata es un IDS de red de alto rendimiento, IPS y seguridad de red Linux Linux diseñado para redes modernas de alta velocidad.
Precios:
Suricata es gratuito y de código abierto.
Características principales:
- Multihilo para optimizar el rendimiento en sistemas multinúcleo
- Inspección profunda de paquetes (DPI) para detectar amenazas avanzadas en el tráfico de red
- Detección automática de protocolos para la identificación dinámica del tráfico
- Extracción y registro de archivos del tráfico de red para análisis forense
14. OSSEC

OSSEC es un sistema de detección de intrusiones basado en host, escalable, multiplataforma y de código abierto. basado en host (HIDS). Realiza análisis de registros, supervisión de la integridad de los archivos, supervisión del registro de Windows (en agentes Windows), detección de rootkits, alertas en tiempo real y respuesta activa.
Precios:
OSSEC es gratuito y de código abierto, con soporte opcional de pago.
Características principales:
- Análisis del registro del sistema para detectar eventos sospechosos
- Detección de rootkits y alerta para la identificación de software malicioso
- Respuesta activa automatizada para bloquear amenazas en tiempo real
- Supervisión de la integridad de los archivos para detectar modificaciones no autorizadas.
- Consola de gestión centralizada para la supervisión de varios sistemas
Detección y eliminación de malware
Estas herramientas pueden ayudarle a detectar y eliminar software malicioso de su sistema Linux.
15. ClamAV

ClamAV es un popular motor antivirus de código abierto para detectar troyanos, virus, malware y otras amenazas maliciosas. Es especialmente útil para escanear archivos, correos electrónicos y páginas web.
Precios:
ClamAV es gratuito y de código abierto.
Características principales:
- Escáner de línea de comandos para la detección de malware a petición
- Actualizaciones automáticas de la base de datos de firmas para una detección de amenazas actualizada
- Soporte para escanear una amplia gama de formatos de archivo
- Integración con servidores de correo para escanear el correo electrónico
- Análisis opcional del sistema de archivos en tiempo real (mediante clamd)
16. Chkrootkit

Chkrootkit es una herramienta de línea de comandos para comprobar sistemas en busca de rootkits conocidos. Suele utilizarse junto con rkhunter para una comprobación más exhaustiva.
Precios:
Chkrootkit es gratuito y de código abierto.
Características principales:
- Escanea en busca de signos de infecciones de rootkit conocidas
- Comprueba si se han modificado los binarios del sistema, lo que indica un posible peligro.
- Detecta las interfaces de red que funcionan en modo promiscuo
Herramientas de gestión del acceso
Gestionar eficazmente el acceso de los usuarios es crucial para la seguridad del sistema. Estas herramientas ayudan a garantizar que solo los usuarios autorizados puedan acceder a datos y servicios específicos.
17. SELinux (Linux mejorado para la seguridad)

SELinux es un módulo de seguridad de Linux que proporciona un mecanismo de apoyo a las políticas de seguridad de control de acceso. Fue desarrollado originalmente por la NSA y se utiliza habitualmente en muchas distribuciones de Linux, en particular sistemas basados en Red Hat.
Precios:
SELinux es gratuito y se incluye como función de seguridad estándar en muchas distribuciones de Linux.
Características principales:
- Control de acceso obligatorio (MAC) para restringir el acceso en función de las políticas de seguridad
- Controles de políticas detallados para archivos, procesos y puertos de red
- Control de acceso basado en funciones (RBAC) para gestionar los permisos en función de las funciones de los usuarios.
- Aplicación de tipos para controlar las interacciones entre procesos y archivos
- Seguridad multinivel (MLS) para clasificar los recursos con niveles de seguridad
18. AppArmor

AppArmor es otro sistema de Control de Acceso Obligatorio, similar a SELinux pero a menudo considerado más fácil de configurar. Se instala por defecto en las distribuciones Ubuntu y SUSE Linux, y también está disponible en los repositorios de muchas otras distribuciones.
Precios:
AppArmor es gratuito y de código abierto.
Características principales:
- Control de acceso basado en rutas para asegurar aplicaciones basadas en rutas de archivos
- Perfiles por programa para políticas de seguridad de aplicaciones personalizadas
- Modo de aprendizaje para simplificar la creación de perfiles observando el comportamiento de las aplicaciones
- Perfecta integración con una amplia gama de aplicaciones Linux
AppArmor proporciona una sintaxis de configuración más sencilla en comparación con SELinux, que algunos administradores encuentran más fácil de gestionar. Sin embargo, puede que no ofrezca el mismo nivel de control granular que SELinux en algunos escenarios.
19. OpenLDAP

OpenLDAP es una popular implementación de código abierto del Protocolo ligero de acceso a directorios (LDAP). Se utiliza para centralizar la autenticación de usuarios y la gestión de accesos a través de redes.
Precios:
OpenLDAP es gratuito, de código abierto y ampliamente compatible con todas las distribuciones de Linux.
Características principales:
- Autenticación de usuarios y gestión de credenciales centralizadas
- Control de acceso flexible mediante listas de control de acceso (ACL)
- Integración con PAM, Kerberos y otros mecanismos de autenticación
- Arquitectura escalable apta para implantaciones pequeñas y grandes
Herramientas de cifrado
Proteger los datos confidenciales es vital. Estas herramientas de seguridad de Linux pueden utilizarse para cifrar archivos, directorios y particiones de disco enteras.
20. GnuPG (GNU Privacy Guard)

GnuPG es una implementación completa y gratuita del estándar OpenPGP para proporcionar cifrado seguro de archivos, firmas digitales y gestión de claves.
Precios:
GnuPG es gratuito y de código abierto, y viene preinstalado en la mayoría de las distribuciones de Linux.
Características principales:
- Criptografía de clave pública para el intercambio y la comunicación seguros de datos
- Firmas digitales para verificar la integridad y autenticidad de los datos
- Cifrado de archivos y ficheros para proteger la información confidencial
21. OpenSSL

OpenSSL es un conjunto de herramientas de código abierto, robusto y con todas las funciones, para los protocolos Transport Layer Security (TLS) y Secure Sockets Layer (SSL). También es una biblioteca de criptografía de uso general.
Precios:
OpenSSL es gratuito y de código abierto.
Características principales:
- Implementación del protocolo SSL/TLS para una comunicación de red segura
- Funciones criptográficas de uso general (cifrado, descifrado, hash, etc.)
- Generación, gestión y almacenamiento de certificados
22. VeraCrypt

VeraCrypt es un software de encriptación de discos que crea discos virtuales encriptados o encripta particiones enteras y dispositivos de almacenamiento.
Precios:
Libre y de código abierto, disponible para múltiples plataformas, incluido Linux.
Características principales:
- Cifrado y descifrado sobre la marcha para un acceso fluido a los datos
- Volúmenes ocultos para una negación plausible y una mayor seguridad
- Soporte de autenticación multifactor para un mayor control de acceso
Herramientas de auditoría
Estas herramientas son esenciales para supervisar y garantizar la seguridad, integridad y conformidad de los sistemas. Proporcionan información valiosa sobre el comportamiento del sistema, la configuración, las infracciones de las políticas y la postura de seguridad.
23. auditd

auditd es el componente de espacio de usuario del sistema de auditoría de Linux. Es responsable de escribir los registros de auditoría en el disco y es una herramienta esencial para la auditoría y monitorización del sistema.
Características principales:
- Registra las llamadas al sistema, los accesos a archivos y otros eventos relevantes para la seguridad.
- Auditoría configurable basada en reglas para una supervisión personalizada del sistema
- Integración con SELinux para un seguimiento exhaustivo de las políticas de seguridad
- Genera informes de auditoría detallados y alertas de incidentes de seguridad críticos.
24. Lynis

Lynis es una herramienta de auditoría de seguridad de código abierto para sistemas basados en Unix, incluido Linux. Realiza un análisis exhaustivo de la salud de su sistema para detectar problemas de seguridad y proporcionar sugerencias para Fortalecimiento del sistema Linux.
Precios:
Lynis es gratuito y de código abierto.
Características principales:
- Auditorías de seguridad exhaustivas con recomendaciones de refuerzo
- Análisis automatizado de vulnerabilidades y configuración del sistema
- Pruebas de conformidad con diversas normas (por ejemplo, PCI DSS, HIPAA, ISO 27001)
- Ofrece sugerencias para mejorar el rendimiento y la configuración del sistema.
25. Osquery

Osquery es una potente herramienta que expone el sistema operativo como una base de datos relacional de alto rendimiento. Permite a los administradores utilizar consultas basadas en SQL para supervisar el estado del sistema y detectar anomalías.
Precios:
Libre y de código abierto.
Características principales:
- Consultas basadas en SQL para simplificar el análisis de los datos del sistema
- Supervisión en tiempo real de los procesos del sistema, la integridad de los archivos y otros atributos del sistema.
- Compatibilidad multiplataforma con sistemas Linux, macOS y Windows
- Arquitectura extensible que admite consultas personalizadas e integraciones de herramientas.
Cómo elegir una herramienta de seguridad para Linux
Elegir la herramienta de seguridad Linux adecuada depende, en última instancia, de para qué la necesites. ¿Tienes problemas de red? Wireshark y tcpdump son tus mejores opciones para analizar el tráfico. A la hora de elegir una herramienta, tenga en cuenta su funcionalidad: ¿responde a sus necesidades específicas, como la detección de intrusiones, la exploración de vulnerabilidades o el análisis de registros? Busque también características como la supervisión en tiempo real, la elaboración de informes detallados y la compatibilidad con el cumplimiento de normativas. Y, lo que es más importante, asegúrese de que es fácil de usar; una herramienta complicada no le servirá de mucho.
Herramientas de seguridad para Linux: Reflexiones finales
Asegurar los sistemas Linux requiere un enfoque holístico, utilizando las herramientas adecuadas, buenas prácticasy mantenerse al día de las amenazas emergentes. Cuando se trata de seguridad de servidores Linuxconsidere la posibilidad de aplicar técnicas avanzadas como parcheo en vivo para abordar las vulnerabilidades de seguridad sin tiempo de inactividad.
KernelCare Enterprise de TuxCare es una solución líder de aplicación de parches en vivo que automatiza el despliegue de actualizaciones críticas para las principales distribuciones de Linux sin reiniciar el sistema ni realizar un mantenimiento programado.
Recuerde que la seguridad es un proceso continuo. Las actualizaciones periódicas, la supervisión proactiva de las amenazas y el fomento de una cultura consciente de la seguridad son esenciales para reforzar las defensas y mantener la resistencia del sistema frente a las ciberamenazas en evolución.

