Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos



Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- FedRAMP 20x ya está en vigor para las clases A, B y C, y la normativa de 2026 entrará en vigor de forma generalizada el 1 de enero de 2027.
- Un indicador clave de seguridad describe la supervisión automática del software de terceros para detectar vulnerabilidades en la cadena de suministro, mediante métodos como las notificaciones contractuales.
- Los indicadores clave de seguridad nunca mencionan dependencias ni listas de componentes de software, por lo que el alcance se deriva de las definiciones de las reglas.
- La detección de vulnerabilidades es un requisito, mientras que los plazos de corrección de las vulnerabilidades de clase C son recomendaciones de las que los proveedores pueden apartarse siempre que justifiquen su decisión de forma documentada.
FedRAMP 20x considera que un documento de seguridad desactualizado constituye una vulnerabilidad. Según las normas de detección de vulnerabilidades del Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP), una declaración de control desactualizada en el Registro de Decisiones de Seguridad de un proveedor —que sustituyó al Plan de Seguridad del Sistema— se detecta y se corrige como cualquier otra deficiencia.
Si la documentación debe adaptarse al sistema, lo mismo ocurre con el software que lo integra, incluido el código que no has escrito tú. El software de terceros que se ejecuta dentro de una oferta de servicios en la nube entra dentro del ámbito de aplicación de la norma 20x, aunque los Indicadores Clave de Seguridad (KSI) nunca utilicen el término«dependencias». Las normas llegan a esa conclusión al definir lo que es una oferta de servicios en la nube, y algunos KSI mencionan directamente el software de terceros y el riesgo de la cadena de suministro.
Qué cambios supone FedRAMP 20x para los proveedores de servicios en la nube
FedRAMP, el programa federal que estandariza la evaluación de seguridad de los servicios en la nube, forma parte de la Administración de Servicios Generales (GSA). Lo que cambia con 20x es la procedencia de las pruebas. Ahora, los proveedores respaldan sus afirmaciones con pruebas que un sistema puede validar automáticamente, en lugar de largos planes escritos que las personas revisan manualmente.
FedRAMP también ha modificado su terminología. Ahora denomina a este resultado «certificación» en lugar de «autorización». FedRAMP certifica la oferta, y cada organismo sigue tomando su propia decisión a la hora de autorizar su uso.
Situación actual de FedRAMP 20x tras la fase piloto
El programa piloto FedRAMP 20x se desarrolló en dos fases. La fase 1 consistió en una prueba de concepto de bajo impacto que se llevó a cabo entre abril y septiembre de 2025. La fase 2, de nivel moderado, se probó entre noviembre de 2025 y marzo de 2026, y las primeras autorizaciones del programa piloto de nivel moderado se concedieron el 6 de marzo de 2026. Ambas fases piloto han concluido y el programa se encuentra ahora en la fase 3, de adopción a gran escala.
Las iniciativas piloto se incorporaron a las Normas Consolidadas para 2026 (CR26). Las últimas noticias sobre FedRAMP 20x se refieren principalmente a cuestiones administrativas, ya que el registro de cambios de las normas recoge aclaraciones y pequeños ajustes hasta el 8 de octubre de 2026.
Si has venido buscando el nivel «Moderado» de FedRAMP 20x, el nombre actual es «Clase C». El nivel «Bajo» pasa a ser ahora «Clase B» y el «Alto», «Clase D». La «Clase A» es nueva y constituye un punto de entrada para los proveedores con programas de seguridad consolidados que deseen acceder al mercado federal. La vía 20x está abierta a las Clases A, B y C.
La Revisión 5 (Rev5), el proceso anterior, tiene un calendario establecido. Estas son las fechas que hay que tener en cuenta.
| Fecha | Hito |
|---|---|
| May 4, 2026 | Se ha publicado la versión preliminar pública de CR26 |
| Julio 4, 2026 | Comienza la aplicación anticipada opcional, con fechas de entrada en vigor que varían según el conjunto de normas |
| Agosto 31, 2026 | Se han inaugurado los gasoductos de clase B y C |
| Enero 1, 2027 | Fecha de aplicación obligatoria general para las normas de 2026. Algunas normas entran en vigor antes, como las relativas a las vulnerabilidades, el 7 de diciembre de 2026, y algunos plazos de gracia de la Rev5 se extienden hasta más adelante. |
| Primera mitad del ejercicio fiscal 2027 (de octubre de 2026 a marzo de 2027) | Piloto con licencia de clase D (provisional) |
| Junio 11, 2027 | FedRAMP deja de aceptar nuevas certificaciones Rev5 |
| Como mínimo, el 31 de diciembre de 2028 | Las certificaciones Rev5 existentes seguirán vigentes a menos que FedRAMP indique lo contrario. |
Cómo funcionan los KSI 20x de FedRAMP
Un KSI 20x de FedRAMP define una capacidad de seguridad, como el registro de cambios en el servicio o la supervisión del software de terceros para detectar vulnerabilidades en las fases anteriores del proceso. Por lo general, los indicadores enumeran los controles relacionados de la Publicación Especial 800-53 del Instituto Nacional de Estándares y Tecnología (NIST), un catálogo de controles de seguridad ampliamente utilizado, por lo que se remontan a un marco ya existente.
También puedes descubrir cómo se alinean estos marcos en todo el sector en nuestra guía sobre los principales estándares de seguridad en la nube.
FedRAMP agrupa los KSI en temas. La lista actual incluye «Gestión del cambio», «Gestión de identidades y accesos», «Respuesta ante incidentes», «Planificación de la recuperación», «Políticas e inventario», «Configuración de servicios» y «Riesgos de la cadena de suministro», entre otros.
Los proveedores validan estos indicadores de forma persistente. FedRAMP lo define como una repetición frecuente en ciclos, permitiéndose interrupciones siempre que sean intencionadas y estén documentadas, por lo que no implica una continuidad estricta. Las cifras más concretas provienen de las normas sobre vulnerabilidades, que tienen su propia fecha de inicio. Los proveedores de clase C deben verificar y validar el estado de los recursos informáticos, como el software, el hardware y los servicios en la nube, al menos cada tres días. Los recursos que no se ejecutan en ordenadores, como las políticas y los procedimientos del personal, se someten a esa comprobación al menos cada tres meses.
El Registro de Decisiones de Seguridad es un registro actualizado de las decisiones de seguridad de un proveedor, y FedRAMP espera que se mantenga, verifique y valide de forma continua. Los evaluadores —término que FedRAMP utiliza ahora en lugar de «organizaciones de evaluación de terceros» (3PAO)— suelen revisar las pruebas en las que se basa dicho registro, y FedRAMP es el evaluador final.
Algunos de esos indicadores afectan al software que utilizas.
Cuando los KSI interactúan con software de terceros
El alcance es fundamental en este contexto. Los proveedores deben identificar todos los recursos de información que puedan gestionar datos de clientes federales o afectar a su confidencialidad, integridad o disponibilidad; ese conjunto constituye la oferta de servicios en la nube. FedRAMP define el concepto de «recurso de información» de forma lo suficientemente amplia como para incluir software, código, hardware y servicios en la nube. Esto abarca el código de terceros que se ejecuta dentro de la oferta, independientemente de que una norma lo mencione o no.
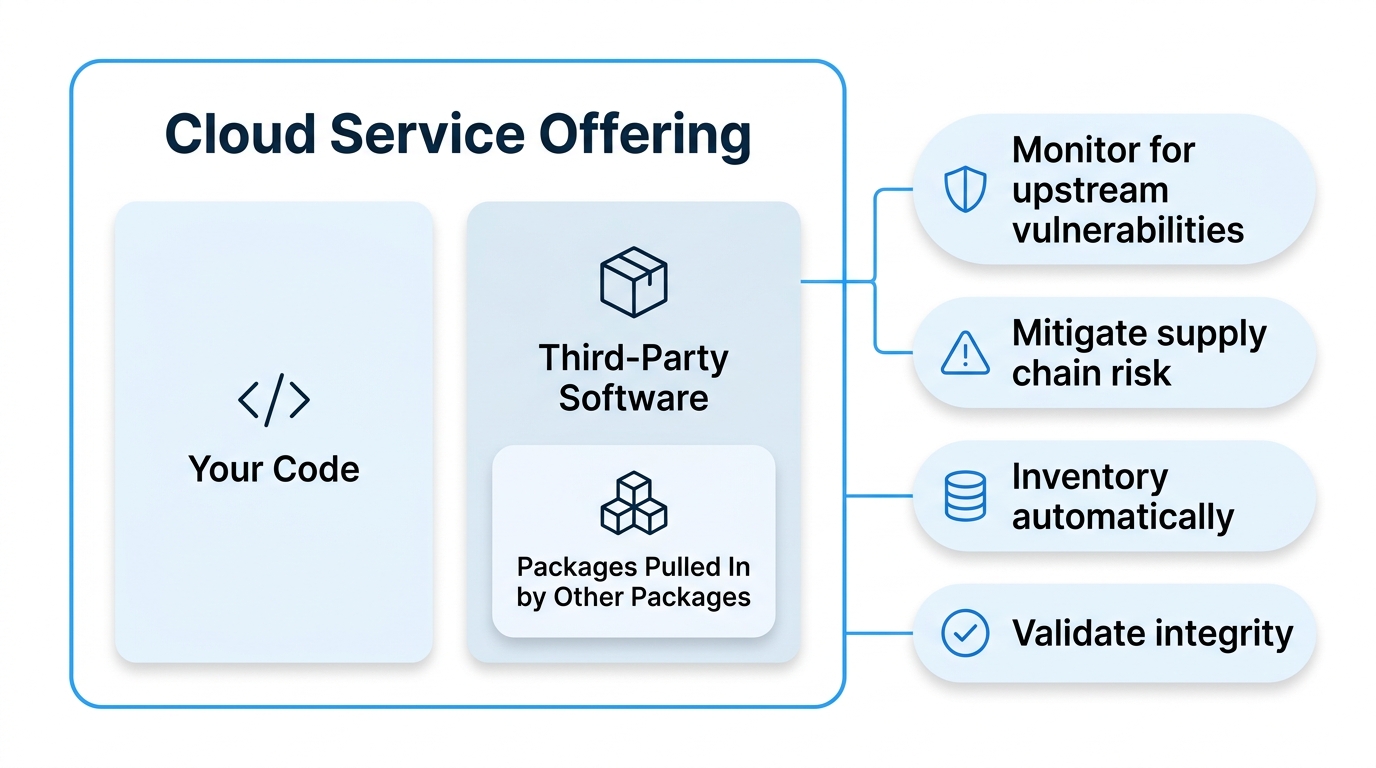
A partir de ahí, los indicadores se vuelven más específicos. Tres de ellos abordan directamente el riesgo relacionado con el software de terceros y la cadena de suministro, y dos se refieren a los inventarios y a los controles de integridad en toda la oferta, incluido el software.
| KSI | Tema | Qué describe |
|---|---|---|
| KSI-SCR-MON | Riesgos en la cadena de suministro | El software de terceros se supervisa automáticamente para detectar vulnerabilidades en las fuentes, mediante métodos que pueden incluir notificaciones contractuales o servicios de supervisión activa. |
| KSI-SCR-MIT | Riesgos en la cadena de suministro | Los riesgos de la cadena de suministro se identifican, revisan y mitigan de forma constante |
| KSI-CNA-IBP | Arquitectura nativa de la nube | El uso y la configuración de los recursos de terceros basados en máquinas se comparan constantemente con las mejores prácticas y las directrices del proveedor original. |
| KSI-PIY-GIV | Política e inventario | Catálogos de recursos de información generados automáticamente a partir de fuentes fidedignas |
| KSI-SVC-VRI | Configuración del servicio | Métodos criptográficos utilizados para validar la integridad de los recursos informáticos |
La norma de detección de vulnerabilidades también incluye la supervisión de la cadena de suministro como una de las técnicas que utilizan los proveedores para identificar puntos débiles. Ninguna de las KSI utiliza los términos «dependencia», «código abierto», «paquete» o «SBOM». A simple vista, una biblioteca de terceros que se ejecute dentro de tu servicio se considera software de terceros según la norma KSI-SCR-MON. Lo que las normas no especifican es el nivel de detalle que debe tener la supervisión ni qué pruebas satisfacen a un evaluador, y ahí es donde entra en juego la interpretación.
De la fuente: El requisito SA-22, «Componentes del sistema sin soporte», se corresponde con KSI-SCR-MIT. Establece que se deben sustituir los componentes cuando el desarrollador, el proveedor o el fabricante dejen de ofrecer soporte para ellos, o bien se deben proporcionar fuentes alternativas de soporte continuado. Ya forma parte de las líneas de base de FedRAMP Rev. 5 para las clases B, C y D.
Incluye el SA-22 junto a las definiciones del alcance; la expectativa de que sustituyas los componentes sin soporte o te encargues de garantizar la continuidad del soporte no es nada nuevo. En el marco de la versión 20x, se espera que la prueba de que has gestionado los componentes sin soporte provenga de una validación automatizada, y no de una explicación por escrito.
Lo que exigen las normas y lo que dejan abierto a interpretación
Los requisitos de FedRAMP 20x en materia de vulnerabilidades se clasifican en dos niveles de exigencia: «MUST» y «SHOULD», y FedRAMP define ambos. «MUST» es un requisito absoluto. «SHOULD» significa que un proveedor puede tener razones válidas para no cumplirlo, pero debe sopesar las implicaciones y explicar su decisión en su documentación de seguridad.
La detección y la gestión de vulnerabilidades se encuentran claramente en el lado de lo «IMPRESCINDIBLE». Los proveedores deben identificar de forma sistemática, constante y rápida las vulnerabilidades presentes en sus productos y servicios, para posteriormente realizar un seguimiento de las mismas, evaluarlas, mitigarlas y subsanarlas.
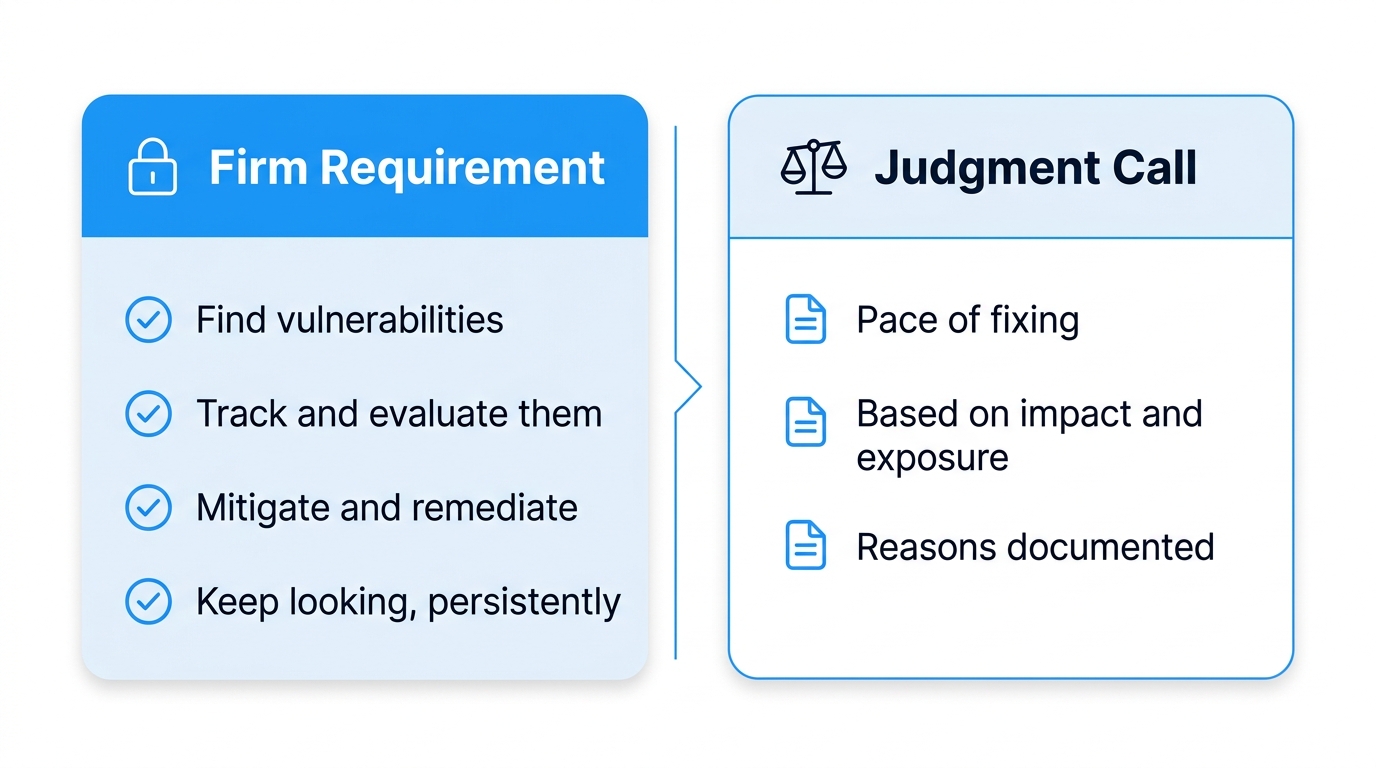
El plazo es la parte flexible. Para la Clase C, los plazos de mitigación o corrección se sitúan en el nivel «DEBERÍA». Dependen del impacto potencial de una vulnerabilidad en los organismos, de si es accesible desde Internet y de la probabilidad de que sea explotada, y oscilan entre 2 días en el extremo más grave de la tabla y 192 días en el otro. Los proveedores también deben subsanar las vulnerabilidades explotadas conocidas (KEV) en los plazos indicados en el catálogo de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), incluso si una vulnerabilidad ya se ha mitigado por completo, y deben evitar implementar nuevos recursos basados en máquinas que ya contengan alguna. En la práctica, esto supone la obligación firme de detectar vulnerabilidades en el código de terceros, con plazos de corrección establecidos por defecto de los que solo se puede apartarse con justificación documentada.
El texto de la KEV tiene su origen en la Directiva Operativa Vinculante (BOD) 26-04, publicada por la CISA el 10 de junio de 2026. Se aplica directamente a los organismos civiles federales del Poder Ejecutivo, que deben actuar a través de FedRAMP para garantizar que sus servicios en la nube cumplan con los requisitos de FedRAMP.
Las normas relativas a la detección y respuesta ante vulnerabilidades se aplican según su propio calendario. Se espera que los proveedores que obtengan o mantengan la certificación las cumplan a partir del 7 de diciembre de 2026, con un periodo de gracia hasta el 7 de marzo de 2027. Esta fecha es anterior al 1 de enero de 2027, fecha de entrada en vigor de las normas en general.
Planificar ya el cumplimiento de FedRAMP 20x
Un solicitante que se presenta por primera vez y un titular actual de la certificación Rev5 se enfrentan a diferentes requisitos de cumplimiento de FedRAMP 20x. Si estás tramitando tu primera certificación, las nuevas certificaciones Rev5 finalizan el 11 de junio de 2027, por lo que 20x es el objetivo más probable, a menos que necesites la Clase D, que por ahora solo cubre la Rev5. Si ya dispone de una certificación Rev5, los plazos varían según el conjunto de normas, y FedRAMP ha modificado algunas fechas de gracia de la Rev5 tan recientemente como el 13 de septiembre de 2026, así que consulte su página de plazos para conocer los que le corresponden.
En el caso del software de terceros, empieza por el inventario. KSI-PIY-GIV, el indicador de inventario, espera que los inventarios se generen automáticamente a partir de fuentes fidedignas siempre que sean necesarios, y una lista de materiales de software generada en tu compilación puede ser una de las fuentes posibles. Combínalo con un sistema de supervisión que cubra los paquetes transitivos —esos que se incorporan a través de otros paquetes— así como los que hayas seleccionado a propósito, ya que es más fácil perderles la pista.
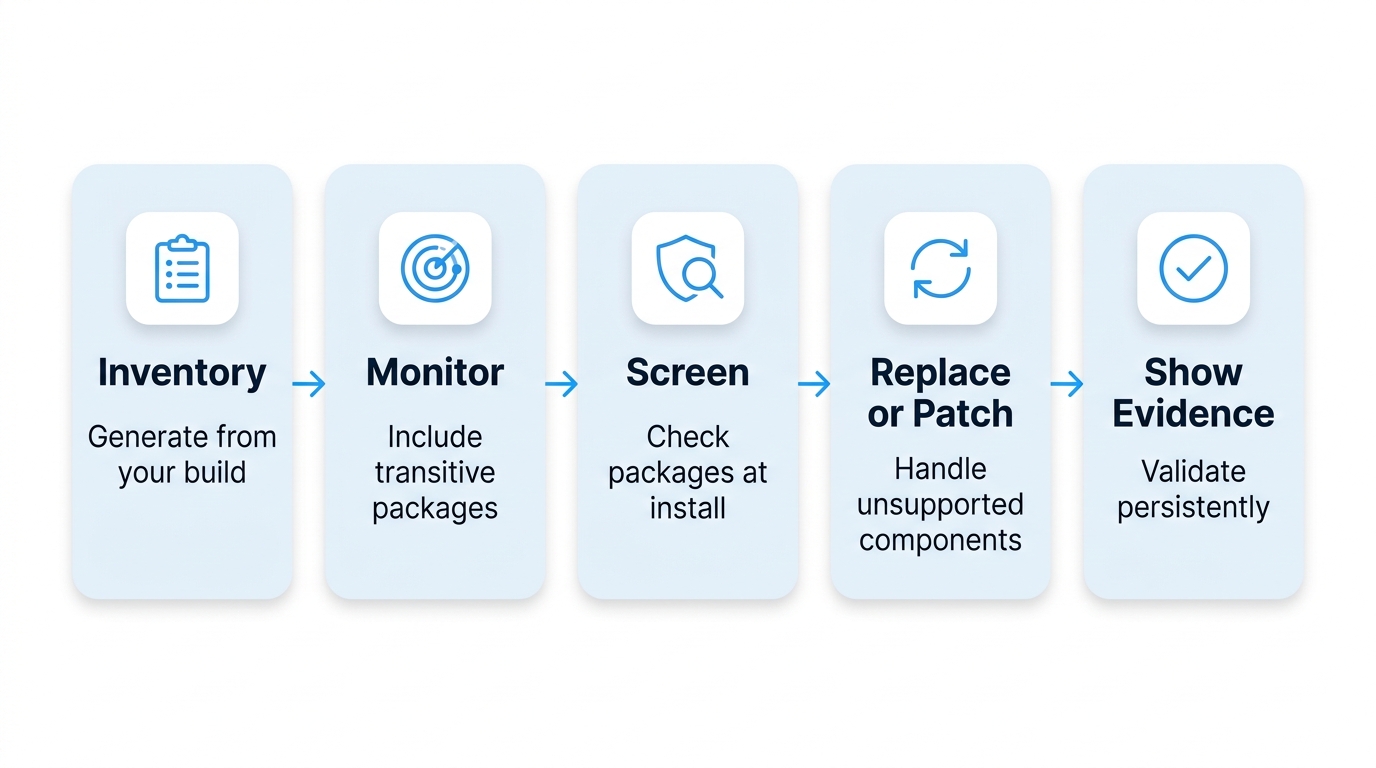
El lenguaje utilizado por KSI-SCR-MIT para referirse a los riesgos de la cadena de suministro también parece abarcar más que las vulnerabilidades conocidas, por lo que evaluar el riesgo de lo que llega a la instalación debería formar parte del plan.
Nota: Según las normas del «Ámbito mínimo de evaluación», cuando se aplica la norma de identificación del ámbito, cada recurso de información de terceros aplicable debe contar con documentación sobre su uso y configuración, una justificación, medidas de mitigación y controles compensatorios. FedRAMP define este término como cualquier recurso de información que no esté incluido íntegramente en el «Ámbito mínimo de evaluación» de la oferta de servicios en la nube, como por ejemplo un servicio externo. Por el contrario, una biblioteca integrada en su propio servicio normalmente se incluiría dentro del ámbito. La norma KSI-SCR-MON abarca los «recursos de información de software de terceros», un concepto más amplio que el término definido de «recurso de información de terceros» y que incluye el código de terceros que se ejecuta dentro de su propio servicio.
A continuación, fíjate en los componentes que ya han superado el periodo de soporte. Los componentes que no cuentan con un responsable de mantenimiento en la fuente suelen quedarse sin parches, y lo habitual es aumentar la versión; sin embargo, actualizar no siempre es una solución segura, por lo que hay que plantearse la posibilidad de sustituirlos o aplicar un parche adaptado.
Las herramientas de gobernanza, riesgo y cumplimiento (GRC) de FedRAMP 20x también forman parte del panorama. En la fase piloto 1, los proveedores de GRC representaron la mayor parte de las solicitudes, en busca de la certificación para sus propios productos. Sea cual sea la herramienta que elijas, los datos siguen procediendo de tus propios sistemas y se validan según el calendario establecido por la normativa.
Infórmate de lo que está en marcha antes de que te pregunte el evaluador
Tarde o temprano, es probable que un evaluador te pregunte qué paquetes de terceros utiliza tu servicio y quién se encarga de aplicarles parches cuando finaliza el soporte del desarrollador original. Esa es una pregunta incómoda cuando algunos de esos paquetes se han instalado a través de otros paquetes, o cuando sus mantenedores han dejado el proyecto.
SecureChain es una forma de reducir esa brecha. Para los paquetes que cubre, TuxCare recompila cada uno de ellos desde el código fuente en un entorno aislado y reforzado, los analiza en busca de malware oculto y código sospechoso antes de que lleguen a tu entorno, y aplica parches para las nuevas vulnerabilidades CVE en el marco de un SLA. Cuando los mantenedores originales dejan de publicar correcciones, el servicio «Endless Lifecycle Support» se encarga de seguir aplicando los parches. La cobertura abarca JavaScript, Python, Java, Go, Rust y PHP, y las compilaciones incluyen procedencia SLSA de nivel 3, SBOM y registros VEX.
Si hoy mismo no eres capaz de nombrar los paquetes de terceros que utiliza tu servicio, o de explicar qué ocurre cuando uno de ellos deja de recibir soporte por parte del desarrollador original, ese es el problema que hay que resolver en primer lugar.
PREGUNTAS FRECUENTES
¿Qué es FedRAMP 20x?
El Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP) es el programa estandarizado de evaluación de seguridad del Gobierno federal para los servicios en la nube. FedRAMP 20x es su nueva vía de certificación, que sustituye las revisiones basadas en gran cantidad de documentación por una validación automatizada y pruebas legibles por máquina. Está abierto a nuevas solicitudes de certificación, y está prevista una fase piloto de alto impacto para una etapa posterior.
¿Qué son los KSI 20x de FedRAMP?
Los indicadores clave de seguridad (KSI) son declaraciones sobre las capacidades de seguridad que un proveedor de servicios en la nube demuestra para la vía 20x del Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP). Se agrupan en temas como la gestión del cambio y el riesgo de la cadena de suministro, y suelen enumerar los controles de seguridad federales a los que se refieren. FedRAMP espera que la validación se realice de forma automatizada siempre que sea posible.
¿Existe un nivel «moderado» en FedRAMP 20x?
Ya no se denomina así. El Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP) ha sustituido sus niveles de impacto «Bajo», «Moderado» y «Alto» por las certificaciones de Clase B, Clase C y Clase D, por lo que «Moderado» pasa a ser ahora Clase C. La Clase C está disponible a través de la nueva vía 20x de FedRAMP, mientras que la Clase D está prevista para una fase piloto posterior.
¿En qué fase se encuentra el programa piloto FedRAMP 20x?
Ya han concluido ambas fases piloto de 20x, la nueva vía del Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP). En la fase 1 se probó el nivel de «bajo impacto» en 2025, y en la fase 2 se probó el nivel de «impacto moderado» desde noviembre de 2025 hasta marzo de 2026. FedRAMP se encuentra ahora en la fase 3, de adopción a gran escala, con la introducción gradual de la normativa de 2026 y una fecha de obligatoriedad general fijada para el 1 de enero de 2027.
¿Cuáles son los requisitos de FedRAMP 20x en materia de vulnerabilidades?
En el marco del Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP), los proveedores deben detectar y subsanar las vulnerabilidades de su servicio en la nube. Los proveedores de clase C, el antiguo nivel «Moderado», también deben verificar y validar el estado de sus recursos tecnológicos al menos cada tres días. Los plazos de corrección de la clase C son recomendaciones, y cualquier desviación de los mismos requiere una justificación documentada.
¿Están incluidas las dependencias de software en el ámbito de aplicación de FedRAMP 20x?
El software incluido en un servicio en la nube entra dentro del ámbito de aplicación, incluido el código de terceros, ya que el ámbito del Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP) abarca cualquier recurso de información que pueda gestionar datos de clientes federales o afectar a su confidencialidad, integridad o disponibilidad. Uno de los Indicadores Clave de Seguridad (KSI) aborda la supervisión del software de terceros para detectar vulnerabilidades en las fases anteriores. Ningún KSI utiliza los términos «dependencia» o «lista de materiales de software», pero una biblioteca de terceros incluida en el servicio sigue siendo un recurso de información comprendido en el ámbito de aplicación y se considera software de terceros en el marco del KSI-SCR-MON. El nivel de detalle que debe tener la supervisión queda a criterio de los evaluadores.
¿Qué significa GRC para FedRAMP 20x?
Las herramientas de gobernanza, riesgo y cumplimiento (GRC) ayudan a los equipos a organizar las tareas de cumplimiento y la documentación correspondiente. En la primera fase piloto de 20x, la nueva vía del Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP), los proveedores de GRC constituyeron la categoría más numerosa de solicitudes, en las que buscaban la certificación de sus propios productos. El uso de herramientas es una forma de recopilar la documentación que exigen las normas de FedRAMP.