

Mantén el jQuery heredado protegido sin necesidad de reescribirlo, sin migrarlo y sin tener que eliminarlo de todas las páginas.
El servicio «Endless Lifecycle Support» ofrece correcciones de vulnerabilidades CVE para versiones de jQuery que ya no reciben soporte, incluidas las versiones antiguas que aún se encuentran integradas en aplicaciones empresariales, temas de CMS, plugins, portales y sitios web orientados al cliente.

Habla con nosotros
Pon en marcha tu plan de seguridad para jQuery


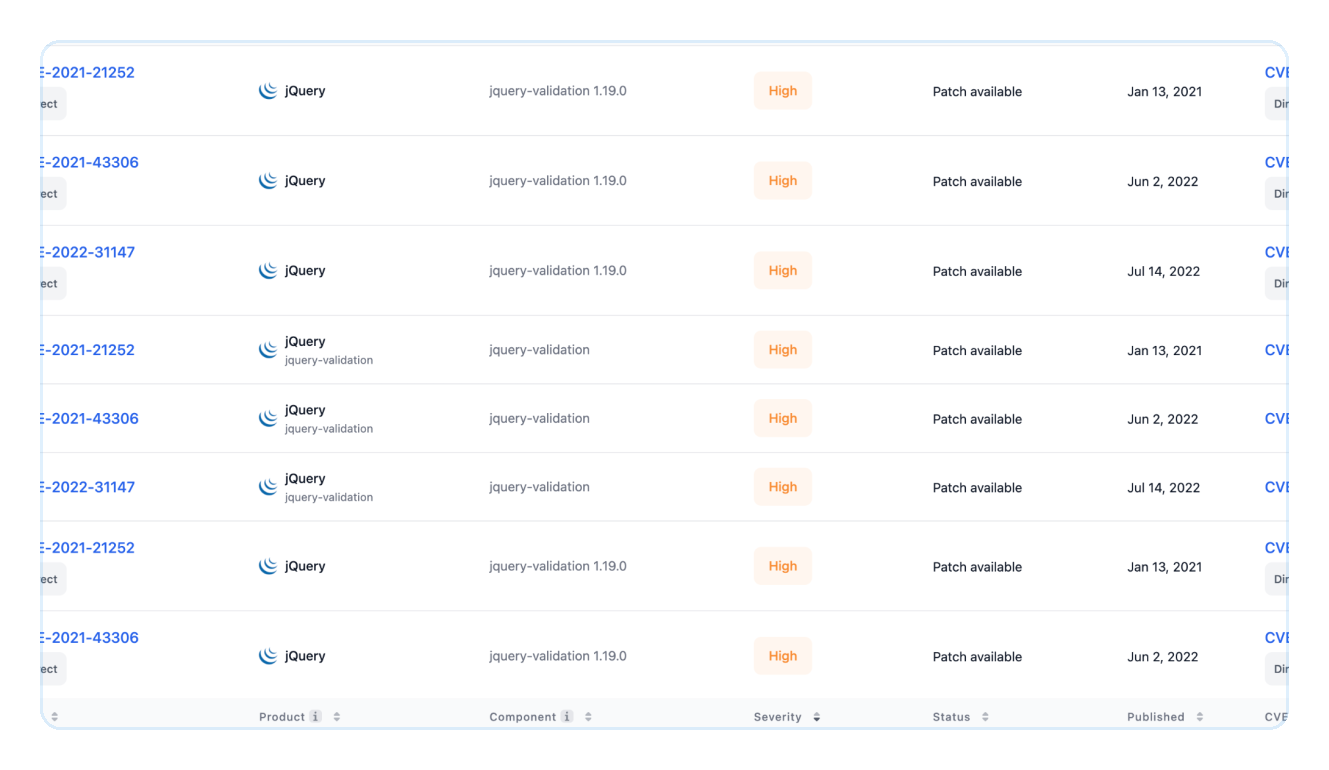
Correcciones de seguridad que hemos implementado en versiones de jQuery que ya no reciben soporte
 Cubierto por ELS
Cubierto por ELS
Cubierto por ELS
Todas las versiones de jQuery anteriores a la 3.5.0 incluyen al menos una vulnerabilidad CVE de tipo «cross-site-scripting» sin parchear.
ELS subsana esa laguna sin obligar a dar el salto a la versión 4.x.
Tres pasos para conseguir unjQuery parcheado con «
»
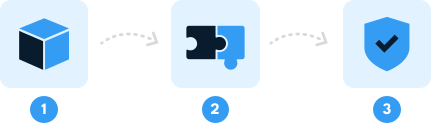
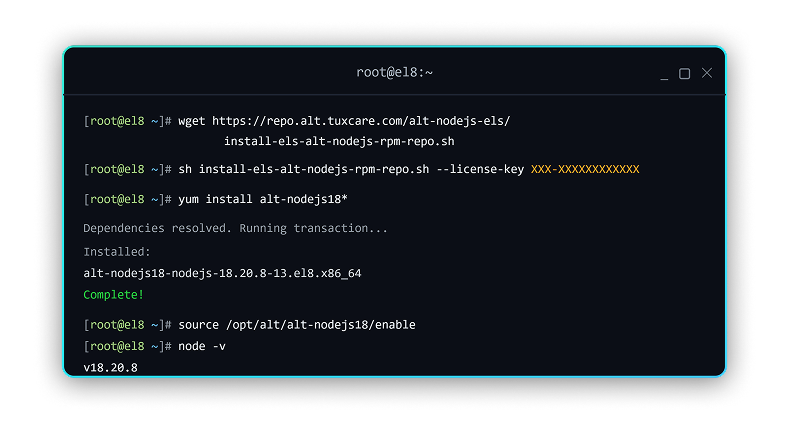
Añade el registro de TuxCare al archivo .npmrc, cambia la dependencia (manualmente o con el Patcher) y actualiza la instalación. Compruébalo con el comando «npm list» y ejecuta tu aplicación exactamente igual que antes.
Echa un vistazo a la documentación →Lo que obtienes con ELS

Correcciones de CVE para jQuery fuera de soporte
Cuando se da a conocer una nueva vulnerabilidad de jQuery, TuxCare la investiga, aplica el parche, realiza pruebas de regresión y distribuye una solución lista para usar para la rama EOL afectada, de modo que la publicación de un CVE no suponga un periodo de exposición para ti.
 El primer día
ELS te permite acceder a las correcciones disponibles para las vulnerabilidades CVE conocidas que afectan a tu versión de jQuery incluida en la cobertura.
Ver lo que ya se ha solucionado →
Pásate por aquí:
. No lo reescribas.
ELS sustituye el archivo jQuery vulnerable por un equivalente seguro y de la misma versión. Tus selectores, complementos y código DOM se comportan exactamente igual que antes: sin cambios en la API, sin sorpresas con .ready() y sin necesidad de un proyecto de migración.
ELS opera en
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 y arm64
con un simple cambio en el gestor de paquetes.

Un apoyo que resiste el escrutinio
Entrega de parches respaldada por un SLA
El SLA de entrega de parches de TuxCare te ayuda a cumplir con los requisitos de corrección de vulnerabilidades establecidos por SOC 2, NIS2, PCI DSS, HIPAA, DORA y la CRA, con una cobertura documentada que puedes presentar a los auditores.
Garantías de soporte empresarial
Condiciones comerciales y protecciones contractuales diseñadas para organizaciones que necesitan algo más que un mantenimiento comunitario «al mejor de nuestras posibilidades», plazos informales o soluciones sin soporte técnico procedentes de proyectos de origen.
Pregunta a un experto en la aplicación de parches para el CVE de jQuery
Ponte en contacto con nosotros para obtener información sobre la cobertura, la implementación, el cumplimiento normativo o los precios de ELS para tus aplicaciones que dependen de jQuery.

Proteger el código jQuery heredado sin necesidad de reescribir el front-end
Integra ELS en la infraestructura que ya tienes, mantén el comportamiento de la interfaz de usuario al que están acostumbrados tus usuarios y reduce los riesgos de seguridad mientras planificas la modernización según tu propio calendario.
 No hay que reescribirlo a toda prisa.
 No se exigirá la migración a un nuevo marco
 No hay que esperar a que lleguen correcciones de los desarrolladores principales que nunca llegarán.
Compatible con:
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Oracle Linux
 Alpine Linux
Una introducción a la seguridad en jQuery
Adopta ELS y benefíciate de las correcciones ya implementadas para las versiones de jQuery cubiertas,
, además de las actualizaciones continuas a medida que aparezcan nuevas vulnerabilidades (CVE).
¿Cómo funciona?

Incorporamos nuevos proyectos y realizamos un seguimiento automatizado de CVE 24/7, supervisando el NVD, los avisos de seguridad de proveedores y GitHub, y otras fuentes.

Una vez detectadas las CVE, realizamos un backport de las correcciones mediante automatización algorítmica y asistida por IA, con validación experta para garantizar la precisión.

Los parches se compilan en formato binario, se someten a pruebas exhaustivas (de integridad, funcionalidad y regresión), se firman y se despliegan en los repositorios de ELS.

Sus gestores de paquetes, herramientas de compilación u orquestadores buscan actualizaciones y las extraen e instalan automáticamente.
Cómo utilizan los equipos el ELS

Cerrar la ventana de exposición a CVE
⚠️ La restricción:
Un escáner detecta código jQuery vulnerable en sitios web de acceso público, portales internos y páginas gestionadas por sistemas de gestión de contenidos (CMS). La versión ya no recibe mantenimiento por parte de los desarrolladores originales, pero sustituirla podría alterar el comportamiento de la interfaz de usuario en flujos de trabajo críticos para el negocio.
🔄 El turno:
ELS restablece una vía de aplicación de parches respaldada por el proveedor para las versiones de jQuery cubiertas. Las correcciones de seguridad se adaptan a versiones anteriores y se prueban, de modo que los equipos puedan reducir su vulnerabilidad sin tener que apresurarse a reescribir el front-end.

Cerrar una observación de auditoría pendiente
⚠️ La restricción:
Una auditoría interna, SOC 2, PCI DSS o una revisión de seguridad realizada por un cliente detecta la presencia de jQuery no compatible en el entorno de producción. El equipo no puede señalar una corrección en el código fuente, y el plan de migración es demasiado extenso como para completarlo antes de la fecha límite de corrección.
🔄 El turno:
ELS ofrece una ruta con soporte y parches para las versiones de jQuery incluidas en la cobertura, bajo condiciones comerciales. Los equipos de auditoría obtienen un plan de corrección claro, y el equipo de ingeniería dispone de tiempo para modernizar el sistema sin interrumpir el servicio de producción.

Migrar según tus propios términos, no según el plazo de fin de vida útil
⚠️ La restricción:
jQuery está presente en cientos de páginas, complementos y paquetes de terceros. Pasarse precipitadamente a jQuery 4.x implica cambios que rompen la compatibilidad, la eliminación de API y el riesgo de regresiones en código del que no eres totalmente dueño, todo ello con el único fin de satisfacer a un escáner y subsanar una deficiencia de cumplimiento.
🔄 El turno:
ELS se integra en todo el front-end sin alterar el comportamiento, lo que te proporciona años de margen para modernizar el sistema de forma planificada, mientras que todas las versiones que sigas utilizando seguirán siendo seguras, conformes con la normativa y estables.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare mantiene protegidos los componentes esenciales mucho después de que finalice el soporte técnico del desarrollador original, desde el núcleo de Linux hasta las bibliotecas front-end como jQuery. Un único socio, cobertura completa de toda la pila.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en el ecosistema de código abierto que protege, desde jQuery hasta Linux, y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada sobre jQuery
¿Todavía con los clásicos? Guía pragmática para el soporte de AngularJS en la empresa
Descubre por qué AngularJS sigue siendo la base de aplicaciones empresariales de misión crítica y cómo mantenerlo seguro mucho después de que finalice el soporte oficial.

Cuando Bootstrap llegue al final de su ciclo de vida: cómo mantener la seguridad de tu interfaz de usuario sin que todo se vaya al traste
Descubre cómo proteger las aplicaciones de Bootstrap 3 y 4 frente a los crecientes riesgos de seguridad sin alterar la interfaz de usuario en la que confían tus usuarios.
Proteger las aplicaciones de Angular al final de su ciclo de vida sin necesidad de reescribirlas: Introducción al soporte de ciclo de vida ilimitado
Descubre cómo los equipos pueden mantener las aplicaciones Angular heredadas actualizadas, conformes con los requisitos y listas para su uso en producción sin lanzarse a una reescritura arriesgada.
Protege tus versiones de jQuery que ya no reciben soporte
Habla con nuestro equipo sobre cómo proteger el código jQuery heredado sin necesidad de reescrituras forzadas, actualizaciones arriesgadas ni tener que esperar a correcciones de los desarrolladores originales que ya no van a llegar.
Pregúntenos
Preguntas frecuentes
¿Es seguro seguir utilizando una versión antigua de jQuery?
Solo si esa versión sigue recibiendo parches de seguridad. Todas las versiones de jQuery anteriores a la 3.5.0 incluyen al menos un CVE de «cross-site-scripting» (XSS) sin parchear, y las versiones antiguas no reciben parches del desarrollador original, por lo que las vulnerabilidades conocidas permanecen expuestas indefinidamente, incluso cuando el sitio web funciona correctamente. El servicio Endless Lifecycle Support (ELS) de TuxCare subsana esa carencia al proporcionar parches para los CVE de las versiones de jQuery cubiertas que ya no reciben soporte.
¿Cómo puedo solucionar las vulnerabilidades CVE de jQuery sin tener que reescribir mi código front-end?
Sustituye el archivo jQuery vulnerable por uno equivalente, seguro y de la misma versión, en lugar de migrar los marcos de trabajo. Tus selectores, complementos, lógica DOM y flujos de trabajo de la interfaz de usuario se comportarán exactamente igual que antes: sin cambios en la API y sin necesidad de un proyecto de migración. TuxCare ELS ofrece parches listos para usar y sometidos a pruebas de regresión mediante un simple cambio en el gestor de paquetes, de modo que un hallazgo del escáner no se traduzca en una reescritura del front-end.
¿Por qué los escáneres siguen detectando jQuery aunque mi página web funcione correctamente?
El hecho de que la interfaz de usuario funcione no significa que la biblioteca sea segura: los escáneres detectan versiones antiguas de jQuery porque contienen vulnerabilidades CVE conocidas sin solución por parte del desarrollador original. El riesgo suele afectar a la vez a páginas de acceso público, portales internos y temas de terceros integrados. ELS ofrece a los equipos una vía para aplicar parches, de modo que esos hallazgos puedan subsanarse en lugar de posponerse o ignorarse.
¿Puedo superar una auditoría SOC 2 o PCI DSS si utilizo jQuery heredado en producción?
Las auditorías exigen un plan de corrección para las vulnerabilidades conocidas, algo difícil de demostrar cuando no existe una solución por parte del proveedor original. Un SLA respaldado por el proveedor ofrece a los auditores una respuesta concreta y responsable, en lugar de un simple «tenemos previsto migrar en algún momento». TuxCare ELS ofrece la entrega de parches respaldada por un SLA y condiciones de soporte técnico comercial alineadas con SOC 2, PCI DSS, HIPAA, NIS2, DORA y la CRA.
¿Qué versiones de jQuery admite TuxCare ELS?
ELS cubre versiones sin soporte, entre las que se incluyen jQuery 1.8.2, 1.12.4, 2.2.4 y 3.4.1. Estas versiones siguen siendo habituales en aplicaciones web antiguas, paquetes de proveedores, temas de CMS y sitios web dirigidos a los clientes, ya que están integradas en código del que los equipos no siempre son los únicos responsables. La cobertura te permite proteger esas instancias sin tener que sustituirlas todas de inmediato.
¿Tengo que actualizar a jQuery 4.x para garantizar la seguridad?
No. Actualizar es una opción, pero conlleva cambios que pueden provocar incompatibilidades, la eliminación de API y conflictos entre plugins en código del que quizá no seas totalmente dueño. ELS mantiene tu versión actual actualizada con los parches necesarios, para que puedas modernizarla de forma planificada en lugar de precipitarte para cumplir con los requisitos de un escáner. Dispones de años de margen de maniobra, mientras que todas las versiones cubiertas que sigas utilizando se mantendrán seguras y estables.
¿Dónde suelen esconderse los riesgos del jQuery heredado?
A menudo queda oculto en temas de CMS, plugins, paneles de administración, portales, procesos de pago y paquetes de terceros —que puede que ni siquiera sean propiedad de los equipos de desarrollo—. Esto hace que una sustitución apresurada resulte arriesgada y que sea fácil cometer errores. ELS reduce el riesgo de seguridad mientras se identifican y modernizan esas dependencias con el tiempo, lo cual es fundamental cuando jQuery está presente en numerosos sitios web o en flujos de trabajo críticos para el negocio.