

Schützen Sie das alte jQuery, ohne es neu zu schreiben, ohne Migration und ohne es aus jeder Seite zu entfernen.
„Endless Lifecycle Support“ bietet CVE-Korrekturen für nicht mehr unterstützte jQuery-Versionen, einschließlich älterer Versionen, die nach wie vor in Unternehmensanwendungen, CMS-Themes, Plugins, Portalen und kundenorientierten Webauftritten eingebettet sind.

Weiter zu:
Sprechen Sie mit uns
Erstellen Sie Ihren jQuery-Sicherheitsplan


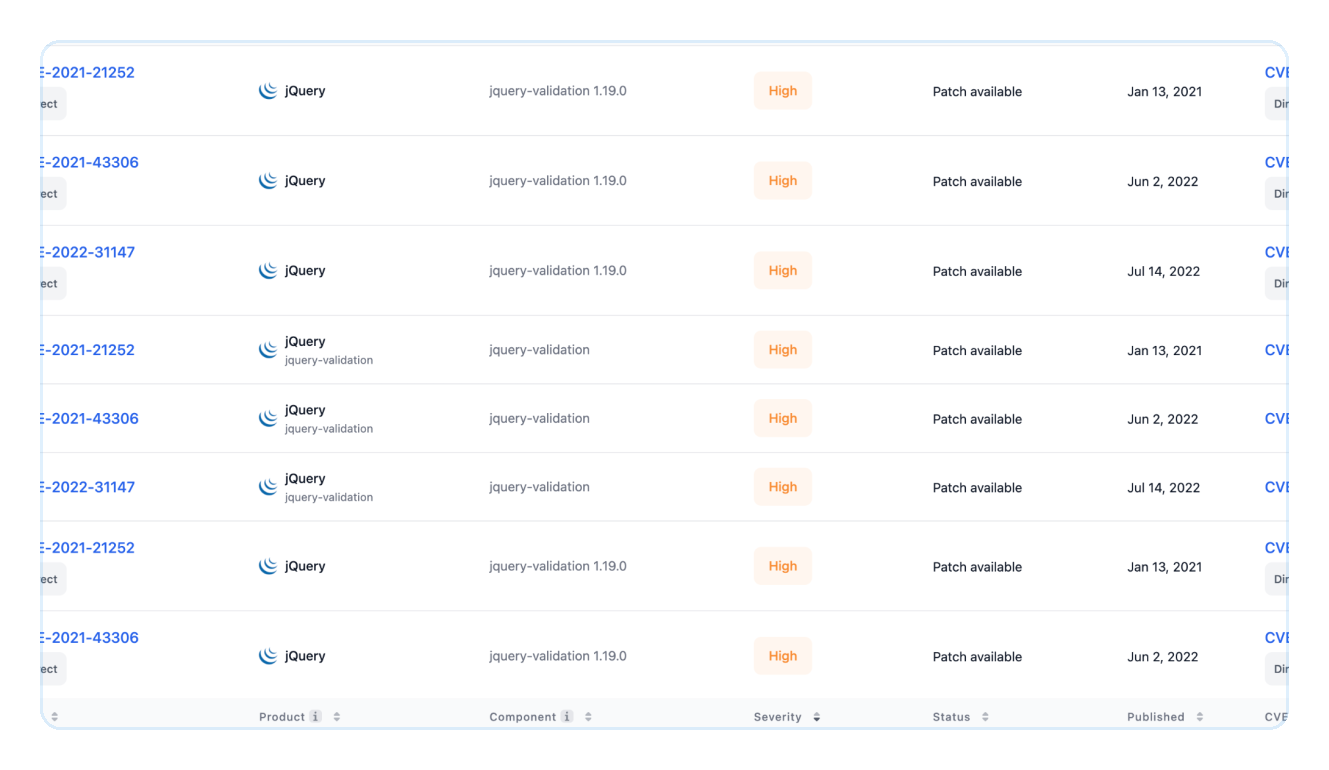
Sicherheitskorrekturen, die wir für nicht mehr unterstützte jQuery-Versionen bereitgestellt haben
 Von ELS abgedeckt
Von ELS abgedeckt
Von ELS abgedeckt
Jede jQuery-Version vor 3.5.0 enthält mindestens eine ungepatchte Cross-Site-Scripting-Sicherheitslücke (CVE).
ELS schließt diese Lücke, ohne einen Wechsel auf 4.x zu erzwingen.
Drei Schritte zu einemjQuery-Patch mit „
“
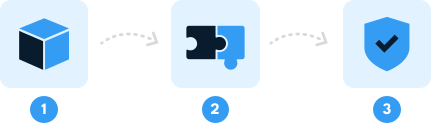
Fügen Sie das TuxCare-Registry zu Ihrer .npmrc-Datei hinzu, tauschen Sie die Abhängigkeit aus (manuell oder mit dem Patcher) und aktualisieren Sie Ihre Installation. Überprüfen Sie dies mit dem Befehl „npm list“ und führen Sie Ihre App genau wie zuvor aus.
Schau dir die Dokumentation an →Was Sie bei ELS erhalten

CVE-Korrekturen für nicht mehr unterstützte jQuery-Versionen
Wenn eine neue jQuery-Sicherheitslücke bekannt wird, untersucht TuxCare diese, entwickelt einen Patch, führt Regressionstests durch und stellt eine sofort einsatzbereite Korrektur für den betroffenen EOL-Zweig bereit, sodass eine öffentlich gemeldete CVE für Sie kein offenes Sicherheitsrisiko darstellt.
 Am ersten Tag
Mit ELS erhalten Sie Zugriff auf bereits vorhandene Korrekturen für bekannte CVEs, die Ihre abgedeckte jQuery-Version betreffen.
Sehen Sie, was bereits behoben wurde →
Schau doch mal vorbei:
Schreib es nicht um.
ELS ersetzt die anfällige jQuery-Datei durch eine sichere, versionskompatible Alternative. Ihre Selektoren, Plugins und Ihr DOM-Code verhalten sich genau wie zuvor – keine API-Änderungen, keine Überraschungen bei .ready(), kein Migrationsprojekt.
ELS ist in folgenden Bereichen tätig
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 und arm64
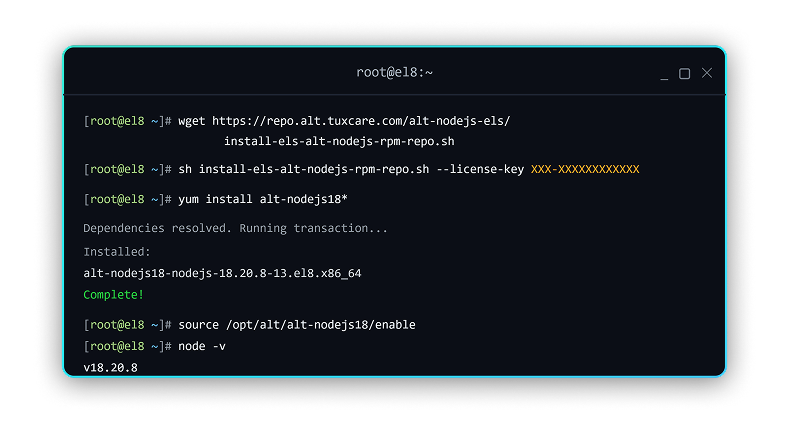
durch eine einfache Änderung am Paketmanager.

Unterstützung, die einer Überprüfung standhält
SLA-gestütztes Patch-Bereitstellungs
Das SLA für die Patch-Bereitstellung von TuxCare hilft Ihnen dabei, die Anforderungen an die Behebung von Sicherheitslücken gemäß SOC 2, NIS2, PCI DSS, HIPAA, DORA und CRA zu erfüllen – mit einer dokumentierten Abdeckung, die Sie den Prüfern vorlegen können.
Garantien für den Unternehmens-Support „
“ – Kommerzielle Konditionen und vertragliche Absicherungen für Unternehmen, die mehr benötigen als eine Community-Wartung nach dem „Best-Effort“-Prinzip, informelle Zeitpläne oder nicht unterstützte Korrekturen aus Upstream-Projekten.
Fragen Sie einen Experten für jQuery-CVE-
-Patches
Sprechen Sie mit uns über den ELS-Umfang, die Implementierung, die Einhaltung der Vorschriften oder die Preisgestaltung für Ihre jQuery-abhängigen Anwendungen.

Sicherung von Legacy-jQuery ohne Neuprogrammierung des Frontends
Integrieren Sie ELS in Ihre bestehende Infrastruktur, behalten Sie das Benutzeroberflächenverhalten bei, auf das sich Ihre Nutzer verlassen, und verringern Sie Sicherheitsrisiken, während Sie die Modernisierung nach Ihrem eigenen Zeitplan planen.
 Keine überstürzte Überarbeitung.
 Keine erzwungene Rahmenwerk-Migration
 Kein Warten auf Upstream-Korrekturen, die niemals kommen werden.
Kompatibel mit:
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Oracle Linux
 Alpine Linux
Ein Einstieg in die jQuery-Sicherheit
Setzen Sie ELS ein und profitieren Sie von den bereits bereitgestellten Korrekturen für die unterstützten jQuery-Versionen (
) sowie von fortlaufenden Patches, sobald neue CVEs bekannt werden.
Wie funktioniert es?

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.
Wie Teams ELS nutzen

Das CVE-Anzeigefenster schließen
⚠️ Die Bindung:
Ein Scanner identifiziert anfällige jQuery-Versionen auf öffentlich zugänglichen Websites, internen Portalen und CMS-basierten Seiten. Die betreffende Version wird vom Hersteller nicht mehr weiterentwickelt, doch ein Austausch könnte das Verhalten der Benutzeroberfläche in geschäftskritischen Arbeitsabläufen beeinträchtigen.
🔄 Die Wende:
ELS stellt für die unterstützten jQuery-Versionen wieder einen vom Anbieter unterstützten Patch-Pfad bereit. Sicherheitskorrekturen werden rückportiert und getestet, sodass Teams Sicherheitsrisiken minimieren können, ohne eine Neuprogrammierung des Frontends überstürzt vornehmen zu müssen.

Einen offenen Prüfungsbefund schließen
⚠️ Die Bindung:
Bei einer internen Prüfung, einer SOC-2-Prüfung, einer PCI-DSS-Prüfung oder einer Sicherheitsüberprüfung durch einen Kunden wird nicht mehr unterstützte jQuery-Software in der Produktionsumgebung festgestellt. Das Team kann keine Korrektur in der vorgelagerten Version ausweisen, und der Migrationsplan ist zu umfangreich, um ihn vor Ablauf der Frist für die Behebung abzuschließen.
🔄 Die Wende:
ELS bietet einen unterstützten, gepatchten Pfad für die abgedeckten jQuery-Versionen zu kommerziellen Konditionen. Die Audit-Teams erhalten einen klaren Plan für die Behebung der Schwachstellen, und die Entwickler haben Zeit für die Modernisierung, ohne den Produktivbetrieb zu beeinträchtigen.

Migrieren Sie nach Ihren eigenen Vorstellungen, nicht nach dem EOL-Zeitplan
⚠️ Die Bindung:
jQuery ist in Hunderte von Seiten, Plugins und von Drittanbietern bereitgestellten Bundles eingebunden. Ein überstürzter Umstieg auf jQuery 4.x bedeutet grundlegende Änderungen, entfernte APIs und das Risiko von Regressionsfehlern in Code, über den Sie keine vollständige Kontrolle haben – und das alles nur, um einen Scanner zufrieden zu stellen und eine Compliance-Lücke zu schließen.
🔄 Die Wende:
ELS lässt sich nahtlos in die gesamte Frontend-Umgebung integrieren, ohne dass sich das Verhalten ändert. So gewinnen Sie Jahre an Spielraum, um die Modernisierung bedacht voranzutreiben, während alle noch im Einsatz befindlichen Versionen sicher, konform und stabil bleiben.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach Ablauf des Supports durch die ursprünglichen Entwickler geschützt bleiben – vom Linux-Kernel bis hin zu Frontend-Bibliotheken wie jQuery. Ein Partner, umfassende Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in das Open-Source-Ökosystem, das es schützt – von jQuery bis Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte jQuery-Einblicke
Immer noch auf die Klassiker setzen? Der Leitfaden eines Pragmatikers für die Unterstützung von AngularJS im Unternehmen
Erfahren Sie, warum AngularJS nach wie vor geschäftskritische Unternehmensanwendungen antreibt und wie Sie die Sicherheit auch lange nach Ablauf des offiziellen Supports gewährleisten können.

Wenn Bootstrap das Ende seiner Lebensdauer erreicht: So bleibt Ihre Benutzeroberfläche sicher, ohne dass alles zusammenbricht
Erfahren Sie, wie Sie Bootstrap-3- und -4-Anwendungen vor wachsenden Sicherheitsrisiken schützen können, ohne die Benutzeroberfläche zu beeinträchtigen, auf die sich Ihre Nutzer verlassen.
Sichere EOL-Angular-Apps ohne Neuprogrammierung: Erste Schritte mit dem Endless Lifecycle Support
Erfahren Sie, wie Teams ältere Angular-Anwendungen auf dem neuesten Stand halten, die Compliance-Anforderungen erfüllen und produktionsbereit machen können, ohne sich vorschnell auf eine riskante Neuprogrammierung einzulassen.
Sichern Sie Ihre nicht mehr unterstützten jQuery -Versionen
Sprechen Sie mit unserem Team darüber, wie Sie bestehende jQuery-Anwendungen schützen können – ohne erzwungene Neuprogrammierungen, riskante Upgrades oder das Warten auf Upstream-Korrekturen, die nicht mehr zu erwarten sind.
Frage stellen
Häufig gestellte Fragen
Ist es sicher, weiterhin eine alte Version von jQuery zu verwenden?
Nur wenn für diese Version weiterhin Sicherheitsupdates bereitgestellt werden. Jede jQuery-Version vor 3.5.0 weist mindestens eine ungepatchte Cross-Site-Scripting-Schwachstelle (XSS) mit CVE-Nummer auf, und für ältere Versionen werden keine Upstream-Patches bereitgestellt – daher bleiben bekannte Schwachstellen auf unbestimmte Zeit ungeschützt, selbst wenn die Website einwandfrei funktioniert. Der „Endless Lifecycle Support“ (ELS) von TuxCare schließt diese Lücke, indem er CVE-Korrekturen für abgedeckte, nicht mehr unterstützte jQuery-Versionen bereitstellt.
Wie kann ich die CVEs in jQuery beheben, ohne mein Frontend neu zu schreiben?
Ersetzen Sie die anfällige jQuery-Datei durch eine sichere, versionskompatible Alternative, anstatt das Framework zu migrieren. Ihre Selektoren, Plugins, DOM-Logik und UI-Workflows verhalten sich genau wie zuvor – ohne API-Änderungen und ohne Migrationsprojekt. TuxCare ELS liefert sofort einsatzbereite, regressionsgetestete Patches über eine einfache Änderung im Paketmanager, sodass ein vom Scanner gefundener Fehler nicht zu einer Neuprogrammierung des Frontends führt.
Warum melden Scanner immer wieder Probleme mit jQuery, obwohl meine Website einwandfrei funktioniert?
Eine funktionierende Benutzeroberfläche bedeutet nicht, dass die Bibliothek sicher ist – Scanner melden ältere jQuery-Versionen, da diese bekannte CVEs enthalten, für die es noch keine Korrektur vom Hersteller gibt. Das Risiko erstreckt sich oft gleichzeitig auf öffentlich zugängliche Seiten, interne Portale und eingebettete Themes von Drittanbietern. ELS bietet Teams einen Weg zur Behebung dieser Schwachstellen, sodass diese nicht aufgeschoben oder ignoriert werden, sondern behoben werden können.
Kann ich ein SOC-2- oder PCI-DSS-Audit bestehen, wenn ich in der Produktion noch die alte jQuery-Version verwende?
Bei Audits muss ein Plan zur Behebung bekannter Schwachstellen vorgelegt werden, was jedoch schwierig ist, wenn es keine Korrektur vom Upstream-Anbieter gibt. Ein vom Anbieter garantiertes SLA bietet den Prüfern eine konkrete, verbindliche Antwort anstelle der Aussage „Wir planen, irgendwann eine Migration durchzuführen.“ TuxCare ELS bietet eine SLA-gestützte Bereitstellung von Patches sowie kommerzielle Supportbedingungen, die mit SOC 2, PCI DSS, HIPAA, NIS2, DORA und der CRA im Einklang stehen.
Welche jQuery-Versionen unterstützt TuxCare ELS?
ELS deckt nicht mehr unterstützte Versionen ab, darunter jQuery 1.8.2, 1.12.4, 2.2.4 und 3.4.1. Diese Versionen sind nach wie vor häufig in älteren Webanwendungen, Anbieter-Bundles, CMS-Themes und kundenorientierten Websites zu finden, da sie in Code eingebettet sind, über den die Teams nicht immer die vollständige Kontrolle haben. Dank dieser Abdeckung können Sie diese Instanzen absichern, ohne jede einzelne sofort ersetzen zu müssen.
Muss ich auf jQuery 4.x aktualisieren, um sicher zu bleiben?
Nein. Ein Upgrade ist zwar eine Möglichkeit, bringt jedoch grundlegende Änderungen, entfernte APIs und Plugin-Konflikte in Code mit sich, über den Sie möglicherweise nicht die volle Kontrolle haben. ELS sorgt dafür, dass Ihre aktuelle Version auf dem neuesten Stand bleibt, sodass Sie die Modernisierung bedacht angehen können, anstatt sich unter Zeitdruck zu begeben, um die Anforderungen eines Scanners zu erfüllen. Sie gewinnen so Jahre an Spielraum, während jede abgedeckte Version, die Sie noch nutzen, sicher und stabil bleibt.
Wo lauern in der Regel die Risiken bei veralteten jQuery-Versionen?
Oft ist er in CMS-Themes, Plugins, Admin-Dashboards, Portalen, Checkout-Abläufen und von Drittanbietern bereitgestellten Bundles verborgen – Code, der möglicherweise gar nicht im Besitz der Entwicklerteams ist. Das macht eine überstürzte Ersetzung riskant und fehleranfällig. ELS verringert das Sicherheitsrisiko, während diese Abhängigkeiten nach und nach identifiziert und modernisiert werden – was besonders dann von Bedeutung ist, wenn jQuery auf vielen Websites oder in geschäftskritischen Arbeitsabläufen zum Einsatz kommt.