

Préservez l'ancien code jQuery sans réécriture, sans migration et sans avoir à le supprimer de chaque page.
Le service « Endless Lifecycle Support » fournit des correctifs CVE pour les versions de jQuery qui ne sont plus prises en charge, y compris les versions héritées encore intégrées dans des applications d'entreprise, des thèmes de CMS, des plugins, des portails et des sites web destinés aux clients.

Contactez-nous
Mettez en place votre plan de sécurité jQuery


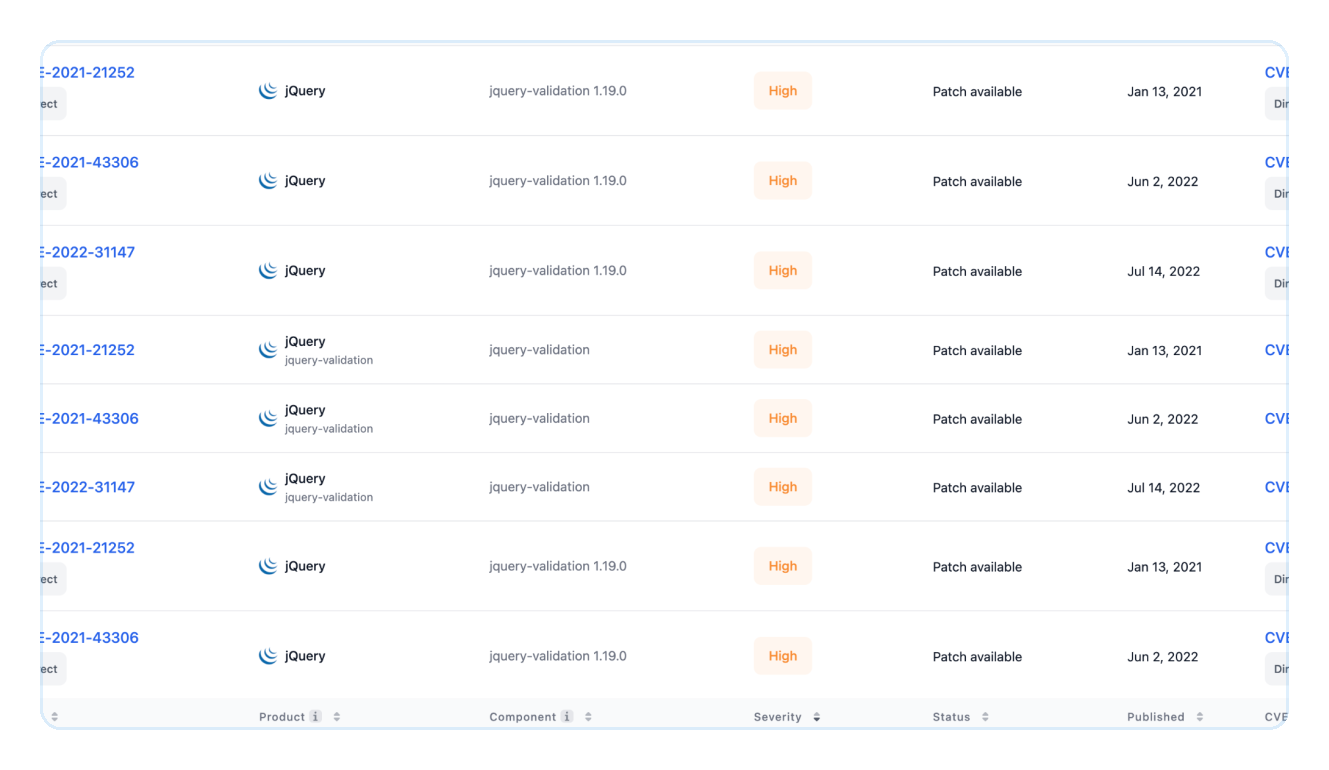
Corrections de sécurité que nous avons apportées aux versions non prises en charge de jQuery
 Couverture assurée par ELS
Couverture assurée par ELS
Couverture assurée par ELS
Toutes les versions de jQuery antérieures à la 3.5.0 comportent au moins une vulnérabilité CVE de type « cross-site scripting » (XSS) non corrigée.
ELS comble cette lacune sans obliger à passer à la version 4.x.
Trois étapes pour obtenir une version «
» de jQuery avec les correctifs
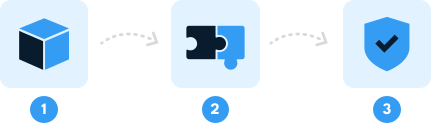
Ajoutez le registre TuxCare au fichier .npmrc, remplacez la dépendance (manuellement ou à l'aide du Patcher), puis actualisez votre installation. Vérifiez à l'aide de la commande `npm list` et lancez votre application exactement comme auparavant.
Consultez la documentation →Ce que vous offre ELS

Corrections de vulnérabilités CVE pour jQuery dont le support a pris fin
Lorsqu’une nouvelle vulnérabilité de jQuery est révélée, TuxCare mène une enquête, développe un correctif, effectue des tests de régression et déploie une solution prête à l’emploi pour la branche EOL concernée, afin qu’un CVE rendu public ne se traduise pas par une période d’exposition pour vous.
 Le premier jour
ELS vous donne accès aux correctifs existants pour les vulnérabilités CVE connues affectant la version de jQuery couverte par votre licence.
Découvrez ce qui a déjà été corrigé →
Venez jeter un œil sur
. Ne modifiez rien.
ELS remplace le fichier jQuery vulnérable par un équivalent sécurisé et compatible au niveau de la version. Vos sélecteurs, vos plugins et votre code DOM fonctionnent exactement comme avant : aucun changement d'API, aucune surprise avec la méthode .ready(), aucun projet de migration.
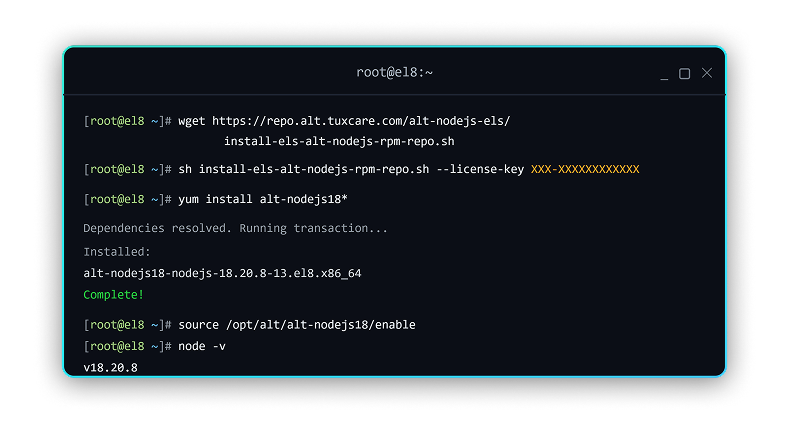
ELS intervient dans
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 et arm64
en modifiant simplement le gestionnaire de paquets.

Un soutien qui résiste à l'examen
de distribution de correctifs couvert par un SLA Le SLA de distribution de correctifs de TuxCare vous aide à répondre aux exigences en matière de correction des vulnérabilités dans le cadre des normes SOC 2, NIS2, PCI DSS, HIPAA, DORA et CRA, grâce à une couverture documentée que vous pouvez présenter aux auditeurs.
Garanties d'assistance aux entreprises
Des conditions commerciales et des protections contractuelles conçues pour les organisations qui ont besoin de plus qu'une maintenance communautaire « au mieux », de délais informels ou de correctifs non pris en charge par les projets en amont.
Demandez conseil à un expert en correctifs pour les vulnérabilités CVE d'
s liées à jQuery
N'hésitez pas à nous contacter pour discuter de la couverture ELS, de la mise en œuvre, de la conformité ou des tarifs pour vos applications dépendantes de jQuery.

Sécuriser les applications jQuery existantes sans réécriture du front-end
Intégrez ELS à votre infrastructure existante, conservez le comportement de l'interface utilisateur auquel vos utilisateurs sont habitués et réduisez les risques de sécurité tout en planifiant la modernisation selon votre propre calendrier.
 Pas de réécriture à la va-vite.
 Pas de migration forcée de l'environnement
 Plus besoin d'attendre des correctifs en amont qui ne viendront jamais.
Compatible avec :
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Oracle Linux
 Linux alpin
Une introduction à la sécurité avec jQuery
Adoptez ELS et bénéficiez des correctifs déjà fournis pour les versions de jQuery prises en charge,
, ainsi que de la mise à jour continue à mesure que de nouvelles vulnérabilités (CVE) apparaissent.
Comment cela fonctionne-t-il ?

Nous intégrons de nouveaux projets et mettons en place un suivi automatisé des CVE 24 heures sur 24, 7 jours sur 7, en surveillant les avis de sécurité de la NVD, des fournisseurs, de GitHub et d'autres sources.

Une fois les CVE détectés, nous rétroportons les correctifs en amont à l'aide d'une automatisation algorithmique assistée par l'IA, accompagnée d'une validation par un expert.

Les correctifs sont compilés dans un format binaire, testés de manière approfondie (intégrité, fonctionnalité et régression), signés et déployés dans les dépôts ELS.

Vos gestionnaires de paquets, outils de construction ou orchestrateurs vérifient la présence de mises à jour, puis les extraient et les installent automatiquement.
Comment les équipes utilisent ELS

Fermer la fenêtre d'exposition aux vulnérabilités CVE
⚠️ Le problème :
Un scanner détecte les versions vulnérables de jQuery sur les sites accessibles au public, les portails internes et les pages gérées par un CMS. La version en question n'est plus prise en charge en amont, mais son remplacement pourrait perturber le fonctionnement de l'interface utilisateur dans des flux de travail essentiels à l'activité.
🔄 Le tour :
ELS rétablit un processus de correction pris en charge par les éditeurs pour les versions de jQuery concernées. Les correctifs de sécurité sont rétroportés et testés, ce qui permet aux équipes de réduire leur vulnérabilité sans devoir se précipiter pour réécrire leur front-end.

Clôturer une constatation d'audit en cours
⚠️ Le problème :
Un audit interne, une certification SOC 2, la norme PCI DSS ou un contrôle de sécurité effectué par un client met en évidence la présence de versions non prises en charge de jQuery en production. L'équipe ne parvient pas à identifier de correctif en amont, et le plan de migration est trop vaste pour être mené à bien avant la date limite fixée pour la mise en conformité.
🔄 Le tour :
ELS propose une solution prise en charge et mise à jour pour les versions de jQuery concernées, dans le cadre d'un contrat commercial. Les équipes d'audit disposent ainsi d'un plan de correction clair, tandis que les équipes d'ingénierie ont le temps de moderniser le code sans perturber l'environnement de production.

Migrer selon vos propres conditions, sans vous laisser dicter le rythme par la date de fin de vie (EOL)
⚠️ Le problème :
jQuery est présent dans des centaines de pages, de plugins et de bundles fournis par des éditeurs tiers. Se précipiter vers la version 4.x de jQuery implique des changements rompant la compatibilité, la suppression d’API et un risque de régression dans du code dont vous n’êtes pas entièrement maître – tout cela pour satisfaire un outil d’analyse et combler une lacune en matière de conformité.
🔄 Le tour :
ELS s'intègre à l'ensemble de l'interface utilisateur sans modifier le comportement des applications, ce qui vous offre plusieurs années pour procéder à une modernisation en toute sérénité, tout en garantissant que chaque version que vous continuez à utiliser reste sécurisée, conforme et stable.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux bibliothèques front-end telles que jQuery. Un seul partenaire, une couverture complète de la pile technologique.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans l'écosystème open source qu'elle sécurise, de jQuery à Linux, et bien au-delà.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes sur jQuery
Toujours les classiques ? Guide pragmatique pour le support d'AngularJS en entreprise
Découvrez pourquoi AngularJS continue d'être utilisé dans les applications d'entreprise stratégiques et comment en garantir la sécurité bien après la fin du support officiel.

Quand Bootstrap arrive en fin de vie : comment préserver la sécurité de votre interface utilisateur sans tout bouleverser
Découvrez comment protéger vos applications Bootstrap 3 et 4 contre les risques de sécurité croissants sans altérer l'interface utilisateur à laquelle vos utilisateurs sont habitués.
Sécuriser les applications Angular en fin de vie sans les réécrire : premiers pas avec le support de cycle de vie illimité
Découvrez comment les équipes peuvent maintenir leurs applications Angular existantes à jour, conformes et prêtes pour la production sans se lancer à la hâte dans une refonte risquée.
Sécurisez vos versions de jQuery qui ne sont plus prises en charge
Discutez avec notre équipe des solutions pour protéger vos applications jQuery existantes sans avoir à les réécrire de force, sans procéder à des mises à jour risquées et sans attendre des correctifs en amont qui ne sont plus fournis.
Une question ?
Foire aux questions
Est-il sans risque de continuer à utiliser une ancienne version de jQuery ?
À condition que cette version bénéficie encore de correctifs de sécurité. Toutes les versions de jQuery antérieures à la 3.5.0 comportent au moins une vulnérabilité CVE de type « cross-site scripting » (XSS) non corrigée, et les versions héritées ne reçoivent aucun correctif en amont ; les vulnérabilités connues restent donc exposées indéfiniment, même lorsque le site fonctionne correctement. Le service « Endless Lifecycle Support » (ELS) de TuxCare comble cette lacune en fournissant des correctifs CVE pour les versions de jQuery couvertes mais qui ne bénéficient plus d’assistance.
Comment puis-je corriger les vulnérabilités CVE de jQuery sans réécrire mon code front-end ?
Remplacez le fichier jQuery vulnérable par un équivalent sécurisé et compatible en termes de version, plutôt que de migrer de framework. Vos sélecteurs, plugins, logique DOM et workflows d'interface utilisateur fonctionnent exactement comme avant : aucun changement d'API et aucun projet de migration n'est nécessaire. TuxCare ELS fournit des correctifs prêts à l'emploi et testés contre les régressions via une simple modification du gestionnaire de paquets ; ainsi, une vulnérabilité détectée par un scanner n'entraîne pas la réécriture du front-end.
Pourquoi les outils d'analyse continuent-ils de signaler jQuery alors que mon site fonctionne très bien ?
Le fait qu'une interface utilisateur fonctionne ne signifie pas pour autant que la bibliothèque est sécurisée : les outils d'analyse signalent les anciennes versions de jQuery, car elles contiennent des vulnérabilités CVE connues pour lesquelles aucun correctif n'a été fourni par l'éditeur. Le risque concerne souvent à la fois les pages accessibles au public, les portails internes et les thèmes tiers intégrés. ELS offre aux équipes une stratégie de correction permettant de remédier à ces vulnérabilités, plutôt que de les reporter ou de les ignorer.
Puis-je réussir un audit SOC 2 ou PCI DSS en utilisant une version héritée de jQuery en production ?
Les audits exigent un plan de correction pour les vulnérabilités connues, ce qui est difficile à démontrer lorsqu'aucun correctif n'est disponible en amont. Un SLA garanti par le fournisseur apporte aux auditeurs une réponse claire et responsable, plutôt qu'une simple déclaration du type « nous prévoyons de migrer à terme ». TuxCare ELS propose une mise à disposition de correctifs garantie par un SLA ainsi que des conditions de support commercial conformes aux normes SOC 2, PCI DSS, HIPAA, NIS2, DORA et CRA.
Quelles versions de jQuery sont prises en charge par TuxCare ELS ?
ELS prend en charge les versions non prises en charge, notamment jQuery 1.8.2, 1.12.4, 2.2.4 et 3.4.1. Ces versions restent courantes dans les anciennes applications web, les offres groupées de fournisseurs, les thèmes de CMS et les sites destinés aux clients, car elles sont intégrées dans du code dont les équipes ne sont pas toujours entièrement responsables. Cette prise en charge vous permet de sécuriser ces instances sans avoir à les remplacer toutes immédiatement.
Dois-je passer à la version 4.x de jQuery pour garantir la sécurité de mon site ?
Non. La mise à niveau est une option, mais elle s'accompagne de changements majeurs, de la suppression d'API et de conflits entre plugins dans un code dont vous n'êtes peut-être pas entièrement maître. ELS assure la mise à jour de votre version actuelle afin que vous puissiez la moderniser de manière réfléchie, sans avoir à vous précipiter pour satisfaire les exigences d'un scanner. Vous bénéficiez ainsi d'une marge de manœuvre de plusieurs années, tandis que toutes les versions couvertes que vous continuez d'utiliser restent sécurisées et stables.
Où se cache généralement le risque lié à l'ancienne version de jQuery ?
Il est souvent enfoui dans les thèmes CMS, les plugins, les tableaux de bord d'administration, les portails, les processus de paiement et les bundles fournis par des tiers – dont les équipes de développement ne sont parfois même pas propriétaires. Cela rend tout remplacement précipité risqué et source d'erreurs. ELS réduit les risques de sécurité pendant que ces dépendances sont identifiées et modernisées au fil du temps, ce qui est d'autant plus important lorsque jQuery est présent sur de nombreux sites ou dans des workflows stratégiques pour l'entreprise.