

Mantenha o jQuery legado protegido, sem reescrever, sem migrar e sem precisar removê-lo de todas as páginas.
O Suporte de Ciclo de Vida Ilimitado oferece correções de CVE para versões do jQuery que não recebem mais suporte, incluindo versões antigas ainda incorporadas em aplicativos corporativos, temas de CMS, plug-ins, portais e propriedades da web voltadas para o cliente.

Fale conosco
Implemente seu plano de segurança para o jQuery


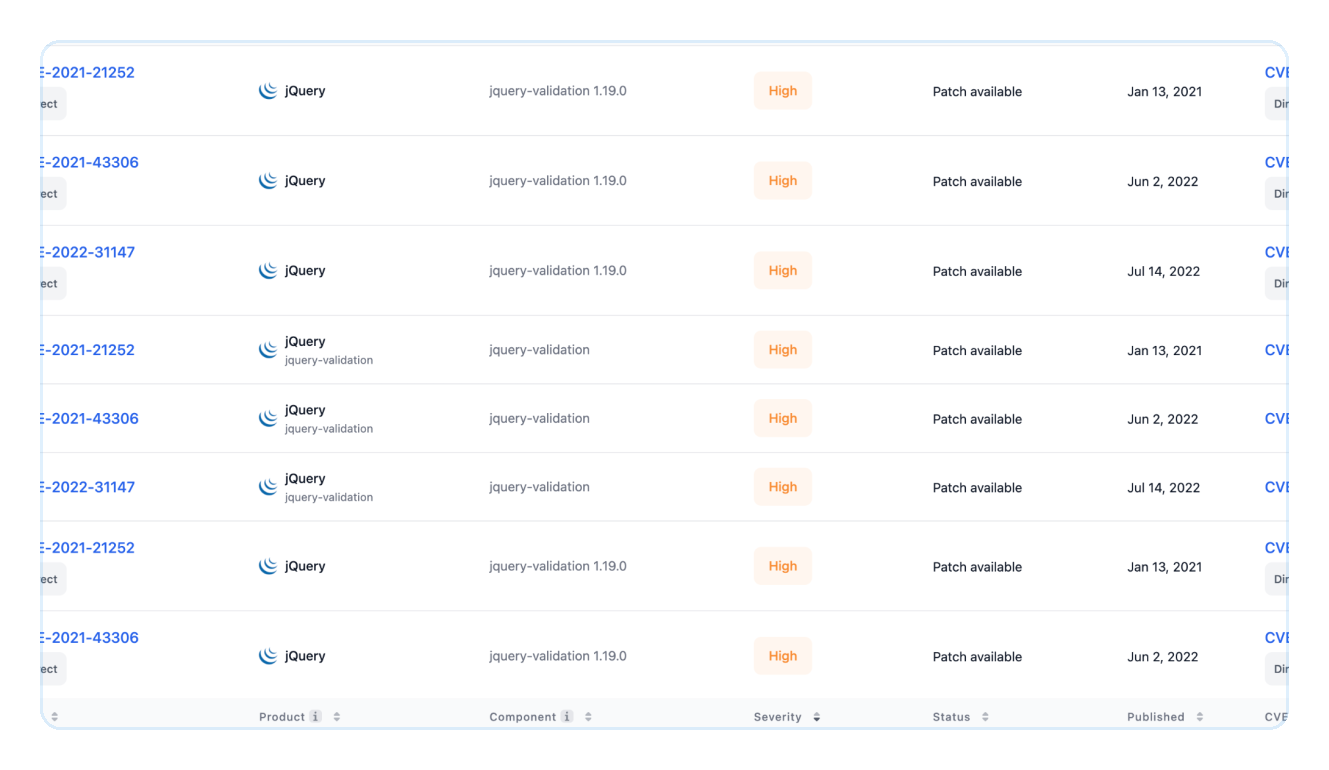
Correções de segurança que disponibilizamos para versões do jQuery sem suporte
 Coberto pela ELS
Coberto pela ELS
Coberto pela ELS
Todas as versões do jQuery anteriores à 3.5.0 vêm com pelo menos uma vulnerabilidade de cross-site scripting (CVE) sem correção.
O ELS resolve essa lacuna sem exigir a atualização para a versão 4.x.
Três etapas para umjQuery corrigido com o
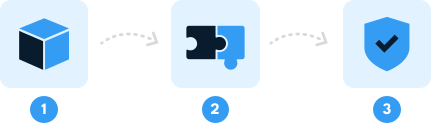
Adicione o registro do TuxCare ao arquivo .npmrc, troque a dependência (manualmente ou com o Patcher) e atualize sua instalação. Verifique com o comando `npm list` e execute seu aplicativo exatamente como antes.
Confira a documentação →O que você ganha com a ELS

Correções de CVE para o jQuery fora do suporte
Quando uma nova vulnerabilidade do jQuery é divulgada, a TuxCare investiga, aplica correções, realiza testes de regressão e lança uma correção pronta para uso no ramo EOL abrangido, de modo que um CVE público não signifique um período de exposição para você.
 No primeiro dia
O ELS oferece acesso às correções já disponíveis para vulnerabilidades CVE conhecidas que afetam a versão do jQuery coberta pelo serviço.
Veja o que já foi corrigido →
Dê uma passada por aqui.
Não reescreva.
O ELS substitui o arquivo vulnerável do jQuery por um equivalente seguro e com a mesma versão. Seus seletores, plug-ins e código DOM funcionam exatamente como antes — sem alterações na API, sem surpresas com o .ready() e sem a necessidade de um projeto de migração.
A ELS atua em
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 e arm64
com uma simples alteração no gerenciador de pacotes.

Suporte que resiste à análise
Entrega de patches com SLA
O SLA de entrega de patches da TuxCare ajuda você a atender às expectativas de correção de vulnerabilidades previstas nas normas SOC 2, NIS2, PCI DSS, HIPAA, DORA e CRA, com cobertura documentada que você pode apresentar aos auditores.
Garantias de suporte empresarial
Termos comerciais e proteções contratuais criados para organizações que precisam de mais do que manutenção comunitária “na medida do possível”, prazos informais ou correções sem suporte de projetos upstream.
Consulte um especialista em correções de vulnerabilidades CVE
do jQuery
Entre em contato conosco para saber mais sobre a cobertura, a implementação, a conformidade ou os preços do ELS para suas aplicações que dependem do jQuery.

Proteger o jQuery legado sem precisar reescrever o front-end
Integre o ELS à infraestrutura que você já possui, mantenha o comportamento da interface do usuário com o qual seus usuários estão acostumados e reduza os riscos de segurança enquanto planeja a modernização de acordo com seu próprio cronograma.
 Sem reescrita apressada.
 Sem migração forçada de framework
 Não é preciso ficar esperando por correções do desenvolvedor original que nunca vão chegar.
Compatível com:
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Oracle Linux
 Alpine Linux
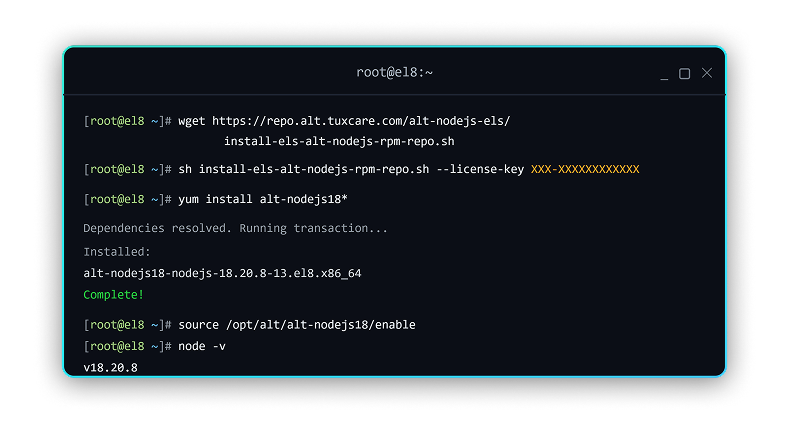
Uma introdução à segurança do jQuery
Adote o ELS e aproveite as correções já disponibilizadas para as versões do jQuery cobertas,
, além de atualizações contínuas à medida que novos CVEs forem surgindo.
Como funciona?

Incorporamos novos projetos e disponibilizamos o rastreamento automatizado de CVEs 24 horas por dia, 7 dias por semana – monitorando os alertas de segurança do NVD, dos fornecedores, do GitHub e de outras fontes.

Assim que as vulnerabilidades (CVEs) são detectadas, implementamos as correções do código-fonte original por meio de automação algorítmica e assistida por IA, com validação por especialistas para garantir a precisão.

Os patches são compilados em formato binário, passam por testes exaustivos (de integridade, funcionalidade e regressão), são assinados e implantados nos repositórios do ELS.

Seus gerenciadores de pacotes, ferramentas de compilação ou orquestradores verificam se há atualizações e, em seguida, as baixam e instalam automaticamente.
Como as equipes utilizam o ELS

Fechar a janela de exposição ao CVE
⚠️ A restrição:
Um scanner identifica vulnerabilidades no jQuery em sites voltados para o público, portais internos e páginas geradas por CMS. A versão não recebe mais manutenção pelo desenvolvedor original, mas substituí-la poderia prejudicar o funcionamento da interface do usuário em fluxos de trabalho essenciais para os negócios.
🔄 A vez:
A ELS restabelece um canal de atualizações com suporte do fornecedor para as versões do jQuery abrangidas. As correções de segurança são adaptadas para versões anteriores e testadas, para que as equipes possam reduzir a exposição a riscos sem precisar apressar uma reescrita do front-end.

Encerrar uma constatação de auditoria em aberto
⚠️ A restrição:
Uma auditoria interna, o SOC 2, o PCI DSS ou uma análise de segurança do cliente identificam o uso de jQuery não compatível no ambiente de produção. A equipe não consegue identificar uma correção na versão original, e o plano de migração é muito extenso para ser concluído antes do prazo final para a correção.
🔄 A vez:
A ELS oferece um caminho com suporte e correções para as versões do jQuery abrangidas, sob termos comerciais. As equipes de auditoria recebem um plano de correção claro, e a equipe de engenharia ganha tempo para modernizar o sistema sem interromper a produção.

Faça a migração nos seus próprios termos, e não de acordo com o prazo de fim de vida útil (EOL)
⚠️ A restrição:
O jQuery está presente em centenas de páginas, plug-ins e pacotes de fornecedores. Apressar a migração para o jQuery 4.x implica em alterações que quebram a compatibilidade, APIs removidas e risco de regressão em códigos dos quais você não é totalmente responsável — tudo isso apenas para satisfazer um verificador e sanar uma lacuna de conformidade.
🔄 A vez:
O ELS é implementado em toda a camada front-end sem alterações no comportamento, proporcionando a você anos de margem de manobra para modernizar de forma planejada, enquanto todas as versões que você ainda utiliza permanecem seguras, em conformidade e estáveis.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém os componentes essenciais protegidos muito tempo depois que o suporte do desenvolvedor original chega ao fim, desde o kernel do Linux até bibliotecas de front-end como o jQuery. Um único parceiro, cobertura completa de toda a pilha.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe no ecossistema de código aberto que protege, do jQuery ao Linux e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas ao jQuery
Ainda está usando os clássicos? Um guia pragmático sobre o suporte ao AngularJS no ambiente corporativo
Descubra por que o AngularJS ainda é a base de aplicativos corporativos de missão crítica e como mantê-lo seguro mesmo muito tempo depois do fim do suporte oficial.

Quando o Bootstrap chega ao fim de sua vida útil: como manter sua interface de usuário segura sem bagunçar tudo
Descubra como proteger aplicativos do Bootstrap 3 e 4 contra riscos crescentes à segurança sem comprometer a interface do usuário na qual seus usuários confiam.
Proteja aplicativos Angular em fim de vida útil (EOL) sem precisar reescrevê-los: Introdução ao suporte contínuo ao ciclo de vida
Saiba como as equipes podem manter os aplicativos Angular legados atualizados, em conformidade e prontos para produção, sem se precipitar em uma reescrita arriscada.
Proteja suas versões do jQuery que não têm suporte
Converse com nossa equipe sobre como proteger o jQuery legado sem reescritas forçadas, atualizações arriscadas ou ter que esperar por correções do código-fonte que já não estão mais sendo disponibilizadas.
Faça uma pergunta para nós
Perguntas frequentes
É seguro continuar usando uma versão antiga do jQuery?
Somente se essa versão ainda estiver recebendo correções de segurança. Todas as versões do jQuery anteriores à 3.5.0 vêm com pelo menos um CVE de cross-site-scripting (XSS) sem correção, e as versões legadas não recebem patches do desenvolvedor original — portanto, as vulnerabilidades conhecidas permanecem expostas indefinidamente, mesmo quando o site funciona normalmente. O Endless Lifecycle Support (ELS) da TuxCare preenche essa lacuna, fornecendo correções de CVE para as versões do jQuery cobertas, mas sem suporte.
Como faço para corrigir as vulnerabilidades (CVEs) do jQuery sem precisar reescrever meu front-end?
Substitua o arquivo vulnerável do jQuery por um equivalente seguro e com a mesma versão, em vez de migrar frameworks. Seus seletores, plug-ins, lógica DOM e fluxos de trabalho da interface do usuário funcionam exatamente como antes — sem alterações na API e sem a necessidade de um projeto de migração. O TuxCare ELS fornece patches prontos para uso e testados contra regressão por meio de uma simples alteração no gerenciador de pacotes, de modo que uma detecção do scanner não se transforme em uma reescrita do front-end.
Por que os scanners continuam sinalizando o jQuery, mesmo quando meu site funciona normalmente?
O fato de a interface do usuário funcionar não significa que a biblioteca seja segura — os scanners sinalizam versões antigas do jQuery porque elas contêm vulnerabilidades (CVEs) conhecidas sem correção do desenvolvedor original. O risco geralmente abrange, ao mesmo tempo, páginas voltadas ao público, portais internos e temas de terceiros incorporados. O ELS oferece às equipes um caminho para a aplicação de patches, para que essas vulnerabilidades possam ser corrigidas, em vez de adiadas ou ignoradas.
É possível ser aprovado em uma auditoria SOC 2 ou PCI DSS com o jQuery antigo em produção?
As auditorias exigem um plano de correção para vulnerabilidades conhecidas, o que é difícil de demonstrar quando não há correção disponível no código-fonte. Um SLA respaldado pelo fornecedor oferece aos auditores uma resposta concreta e responsável, em vez de uma afirmação do tipo “pretendemos migrar no futuro”. O TuxCare ELS oferece entrega de patches respaldada por SLA e termos de suporte comercial alinhados com as normas SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA.
Quais versões do jQuery o TuxCare ELS suporta?
O ELS abrange versões sem suporte, incluindo jQuery 1.8.2, 1.12.4, 2.2.4 e 3.4.1. Essas versões continuam sendo comuns em aplicativos web mais antigos, pacotes de fornecedores, temas de CMS e sites voltados para o cliente, pois estão incorporadas em códigos que nem sempre pertencem inteiramente às equipes. A cobertura permite proteger essas instâncias sem precisar substituir todas elas imediatamente.
Preciso atualizar para o jQuery 4.x para manter a segurança?
Não. A atualização é uma opção, mas traz mudanças que quebram a compatibilidade, APIs removidas e conflitos de plug-ins em códigos dos quais você talvez não tenha controle total. O ELS mantém sua versão atual atualizada com os patches, para que você possa modernizar de forma planejada, em vez de se apressar para atender aos requisitos de um scanner. Você ganha anos de margem de manobra, enquanto todas as versões cobertas que ainda estiver executando permanecem seguras e estáveis.
Onde geralmente se escondem os riscos do jQuery legado?
Muitas vezes, ele fica oculto em temas de CMS, plugins, painéis de administração, portais, fluxos de checkout e pacotes de fornecedores — que as equipes de desenvolvimento nem sempre controlam. Isso torna a substituição apressada arriscada e propensa a erros. O ELS reduz a exposição à segurança enquanto essas dependências são identificadas e modernizadas ao longo do tempo, o que é ainda mais importante quando o jQuery está presente em muitos sites ou em fluxos de trabalho essenciais para os negócios.