

Protege tu aplicación Node.js al final de su ciclo de vida (EOL) sin modificarla ni tener que actualizarla
Mantén la protección en Node.js 12, 14, 16, 18 y 20 mucho después de que hayan alcanzado el fin de su ciclo de vida. El servicio «Endless Lifecycle Support» ofrece correcciones continuas de CVE que reducen el riesgo sin causar ninguna interrupción en tu pila de aplicaciones.

Habla con nosotros
Pon en marcha tu plan de seguridad para Node.js


Versiones de Node.js compatibles
Fuera de servicio desde el
de abril de 2022
 Cubierto por ELS
Fuera de servicio desde el
de abril de 2023
Cubierto por ELS
Fuera de servicio desde el
de septiembre de 2023
Cubierto por ELS
Fin de vida útil desde el
de abril de 2025
Cubierto por ELS
Fin de vida útil desde el
de abril de 2026
Cubierto por ELS
Fecha de fin de vida útil (EOL):
de abril de 2027
Correcciones de seguridad de
que hemos implementado en versiones de Node.js que han llegado al final de su vida útil
CVE de gravedad alta y crítica
Total de CVE
Lo que obtienes con ELS

Corrección de vulnerabilidades CVE para versiones de Node.js sin soporte
A medida que se dan a conocer nuevas vulnerabilidades de Node.js, TuxCare las investiga, aplica parches, las prueba y distribuye actualizaciones para las versiones en fin de vida útil (EOL) cubiertas, lo que te ayuda a mantenerte protegido a lo largo del tiempo.
 El primer día
ELS te permite acceder a las correcciones disponibles para las vulnerabilidades CVE conocidas que afectan a tu versión.
Ver lo que ya se ha solucionado →
Mantén tu configuración. Amplía tu seguridad.
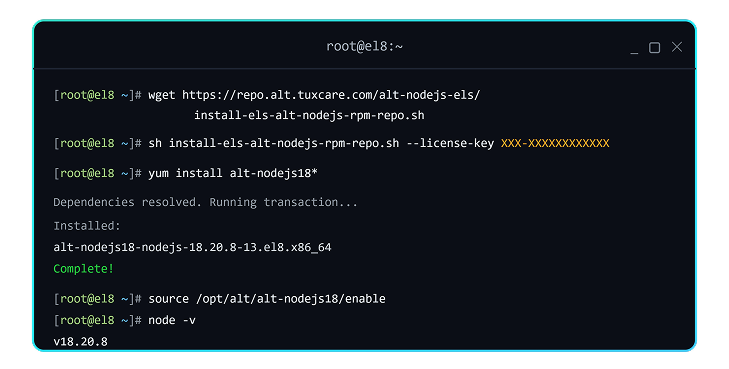
ELS se integra en los flujos de trabajo existentes, por lo que los equipos pueden seguir utilizando las versiones de Node.js, las herramientas y los patrones de implementación con los que ya están acostumbrados a trabajar.
ELS opera en
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 y arm64
con un simple cambio en el gestor de paquetes.

Un apoyo que resiste el escrutinio
Entrega de parches respaldada por un SLA
El SLA de entrega de parches de TuxCare ayuda a su organización a cumplir con las expectativas de corrección de vulnerabilidades establecidas en marcos normativos y normativas como SOC 2, NIS2, PCI DSS, HIPAA, DORA y la CRA.
Garantías de soporte para empresas
ELS está diseñado para uso empresarial, con condiciones de soporte comercial y protecciones contractuales pensadas para organizaciones que necesitan algo más que el mantenimiento «al mejor de nuestras posibilidades» que ofrece la comunidad.
Integra ELS en la pila que ya tienes en cuestión de minutos, sin necesidad de modificar el código.
Compatible con:
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Alpine Linux
 Oracle Linux
Una introducción a la seguridad en Node.js
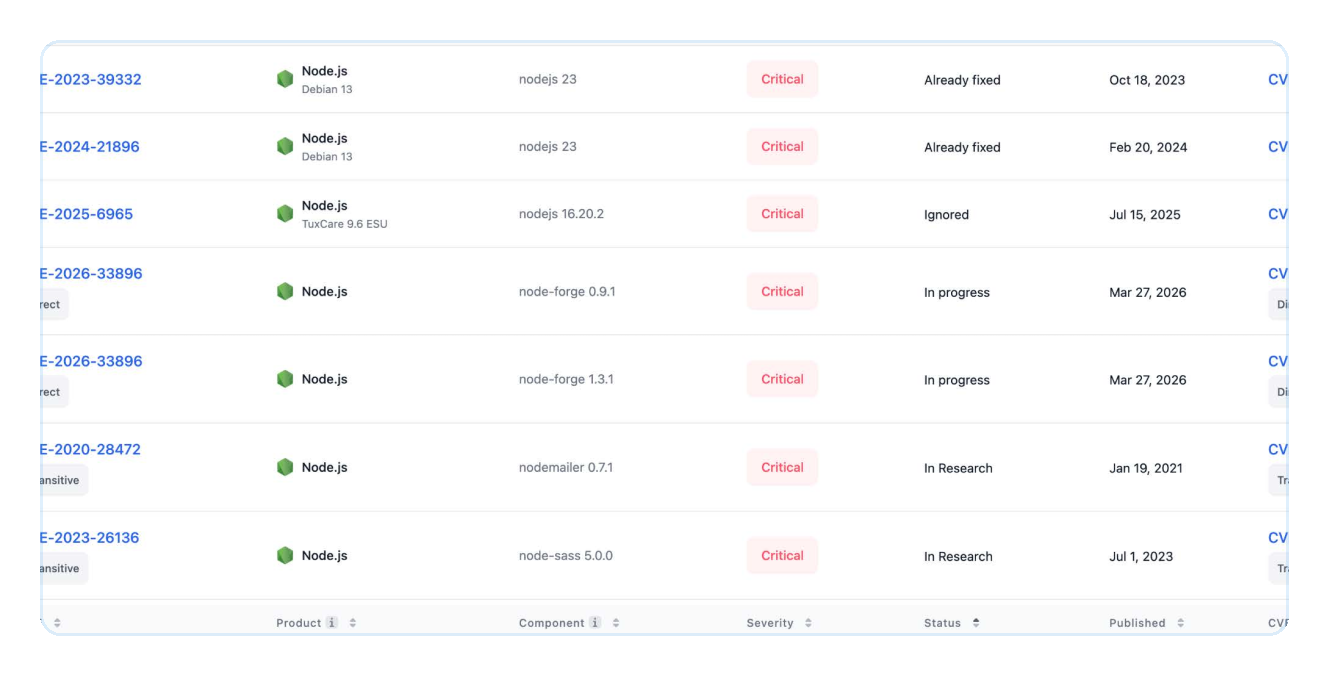
Adopta ELS y benefíciate de las correcciones ya implementadas para tu versión,
, además de las actualizaciones continuas a medida que aparezcan nuevas vulnerabilidades (CVE).
Pregunta a un experto en parchespara CVE de Node.js
Ponte en contacto con nosotros para obtener información sobre la cobertura, la implementación, el cumplimiento normativo o los precios de ELS para tu entorno Node.js.

¿Cómo funciona?

Incorporamos nuevos proyectos y realizamos un seguimiento automatizado de CVE 24/7, supervisando el NVD, los avisos de seguridad de proveedores y GitHub, y otras fuentes.

Una vez detectadas las CVE, realizamos un backport de las correcciones mediante automatización algorítmica y asistida por IA, con validación experta para garantizar la precisión.

Los parches se compilan en formato binario, se someten a pruebas exhaustivas (de integridad, funcionalidad y regresión), se firman y se despliegan en los repositorios de ELS.

Sus gestores de paquetes, herramientas de compilación u orquestadores buscan actualizaciones y las extraen e instalan automáticamente.
Cómo utilizan los equipos el ELS

Cerrar la ventana de exposición a CVE
⚠️ La restricción:
Hay cientos de servicios que dependen de las versiones EOL de Node.js 18 y 20. Los escáneres detectan cada implementación, no hay ningún parche previsto por parte del desarrollador original y cada nuevo CVE deja totalmente abierta la brecha entre la divulgación y la explotación.
🔄 El turno:
ELS reanuda la aplicación de parches respaldados por SLA para Node.js 12–20: parches firmados, sometidos a pruebas de regresión y distribuidos a través de npm sin cambios en el código. Gracias al seguimiento de CVE las 24 horas del día, los 7 días de la semana, el entorno pasa de estar expuesto a estar protegido en un solo ciclo de implementación.

Cerrar una observación de auditoría pendiente
⚠️ La restricción:
La auditoría interna, el SOC 2 y un cuestionario a los clientes señalan que Node.js ha llegado al final de su vida útil, y el proyecto original nunca va a lanzar parches al respecto, por lo que no hay una fecha de corrección que comunicar a los auditores ni al consejo de administración.
🔄 El turno:
ELS ofrece un entorno de ejecución identificado y respaldado por el proveedor, sujeto a un acuerdo de nivel de servicio (SLA) contractual, con SBOM y VEX en cada versión. Se resuelven los hallazgos, los escáneres dejan de generar alertas y los cuestionarios indican que la cobertura cumple con las normas PCI DSS, HIPAA, SOC 2, DORA, NIS2 y CRA.

Migrar según tus propios términos, no según el plazo de fin de vida útil
⚠️ La restricción:
La cartera de proyectos está llena, la plantilla está congelada y los proveedores de servicios en la nube están retirando los entornos de ejecución de Node.js que han llegado al final de su vida útil. Una migración apresurada en cientos de servicios conlleva el riesgo de que se produzcan incidencias en producción y aleja a los ingenieros de la hoja de ruta.
🔄 El turno:
ELS se implementa en toda la flota —ya sea en las propias instalaciones o en AWS, Azure y GCP— sin necesidad de modificar el código. Dispones de varios años para realizar la migración de forma paulatina, mientras el entorno de ejecución se mantiene seguro, conforme a la normativa y estable.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare protege los componentes esenciales mucho después de que finalice el soporte técnico del desarrollador original, desde el núcleo de Linux hasta entornos de ejecución de lenguajes como Node.js. Un único socio, cobertura completa de toda la pila.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en el ecosistema de código abierto que protege, desde Node.js hasta Linux, y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada
Vulnerabilidades de Node.js: principales riesgos y cómo proteger las aplicaciones en 2026
La mayoría de las brechas de seguridad en Node.js no se deben a una vulnerabilidad de día cero. Se deben a un archivo `package.json` que nadie ha modificado en 14 meses y que se ejecuta en una versión LTS cuyo ciclo de vida ha finalizado sin que nadie se haya dado cuenta.

Fin de la vida útil de PostgreSQL 14: fechas, riesgos y qué hacer a continuación
El fin de la vida útil (EOL) de PostgreSQL 14 ya no es una preocupación lejana: oficialmente, queda menos de un año. En noviembre de 2026, el Grupo Global de Desarrollo de PostgreSQL lanzará la última versión menor prevista para esta versión.
Cuando finaliza el soporte técnico de Next.js: cómo mantener la seguridad de tu aplicación sin tener que reescribir todo
Si has creado algo importante con Next.js —un panel de control de un producto, una interfaz de usuario para un SaaS o un portal interno—, ya sabes lo que es esa mezcla de orgullo y ansiedad que conlleva confiar en un marco de trabajo de JavaScript que evoluciona a gran velocidad.
Asegúrate de que tus versiones de Node.js no estén en fin de vida útil (EOL)
Habla con nuestro equipo sobre cómo proteger las versiones sin soporte (incluidas las dependencias transitivas) sin necesidad de modificar el código ni realizar migraciones forzadas.
Pregúntenos
Preguntas frecuentes
¿Qué ocurre cuando una versión de Node.js llega al final de su ciclo de vida?
Upstream deja de distribuir actualizaciones de seguridad para esa versión. La versión sigue funcionando, pero las vulnerabilidades CVE recién reveladas quedan sin parchear, lo que activa alertas en los escáneres y da lugar a hallazgos en las auditorías, y la corrección pasa a ser responsabilidad de tu equipo. El servicio Endless Lifecycle Support (ELS) de TuxCare cubre esta laguna al seguir proporcionando correcciones para las vulnerabilidades CVE en las versiones cubiertas que han llegado al final de su vida útil (EOL).
¿Es seguro seguir utilizando una versión de Node.js que ha llegado al final de su ciclo de vida?
Solo si dispones de una fuente fiable de parches de seguridad continuos. Sin ellos, tu aplicación seguirá expuesta a nuevas vulnerabilidades (CVE), resultados de escáneres y problemas de cumplimiento normativo, aunque el código siga funcionando. Con la aplicación continua de parches, una versión al final de su ciclo de vida (EOL) puede seguir siendo segura durante años: el servicio «Endless Lifecycle Support» aplica parches a Node.js 12–20 para que no tengas que apresurarte a actualizar.
¿Cómo puedo proteger Node.js, que está al final de su ciclo de vida, sin actualizar ni modificar mi aplicación?
Aplica parches retroactivos que corrijan las vulnerabilidades de tu versión actual en lugar de migrar. De esta forma, podrás mantener tu código, tus dependencias y tu modelo de implementación sin cambios. El servicio «Endless Lifecycle Support» ofrece correcciones firmadas y sometidas a pruebas de regresión mediante un simple cambio de configuración, sin necesidad de modificar el código.
¿Puedo seguir cumpliendo con las normas CRA, SOC 2, PCI DSS, FedRAMP o HIPAA en una versión de Node.js que ha llegado al final de su vida útil?
Los marcos de trabajo exigen la corrección de las vulnerabilidades conocidas dentro de un plazo determinado, lo cual resulta imposible cuando no existe ningún parche del desarrollador original. Un acuerdo de nivel de servicio (SLA) respaldado por el proveedor ofrece a los auditores una hoja de ruta de corrección concreta y con responsables claros. El soporte de ciclo de vida ilimitado proporciona parches respaldados por el SLA, además de documentación SBOM y VEX alineada con SOC 2, PCI DSS, HIPAA, DORA, NIS2, FedRAMP y la CRA, lo que permite resolver las deficiencias detectadas sin necesidad de una migración forzada.
¿Qué versiones de Node.js son compatibles con el servicio «Endless Lifecycle Support»?
ELS cubre las versiones 12, 14, 16, 18 y 20 de Node.js, a las que se añadirá la versión 22 cuando alcance el fin de su ciclo de vida (EOL). Estas versiones siguen siendo habituales en entornos de producción, ya que las aplicaciones, las dependencias o los entornos de ejecución en la nube están fijados a ellas. La cobertura está diseñada para equipos que necesitan garantizar la continuidad de la seguridad sin tener que reescribir ni sustituir las aplicaciones.
¿El soporte ampliado sustituye a la actualización de Node.js?
No. Lo que hace es darte un margen de tiempo para actualizar, en lugar de impedirte hacerlo. ELS mantiene tu versión actual al día con los parches, de modo que la actualización pueda realizarse según un calendario planificado, en lugar de verse forzada por el plazo de fin de vida útil (EOL). Los equipos lo utilizan cuando una actualización apresurada podría suponer un riesgo de incidentes en producción o desviar a los ingenieros de su hoja de ruta.