

Sécurisez EOL Node.js sans modifier votre application ni avoir à effectuer de mise à jour
Restez protégé sur Node.js 12, 14, 16, 18 et 20 bien après leur fin de vie. Le service « Endless Lifecycle Support » fournit en continu des correctifs CVE qui réduisent les risques sans aucune perturbation de votre infrastructure.

Contactez-nous
Mettez en place votre plan de sécurité Node.js


Versions de Node.js prises en charge
Fin de vie depuis le
avril 2022
 Couverture assurée par ELS
Fin de vie depuis le
avril 2023
Couverture assurée par ELS
Fin de vie depuis le
septembre 2023
Couverture assurée par ELS
Fin de vie depuis le
avril 2025
Couverture assurée par ELS
Fin de vie depuis le
avril 2026
Couverture assurée par ELS
Fin de vie (EOL) :
avril 2027
Correctifs de sécurité
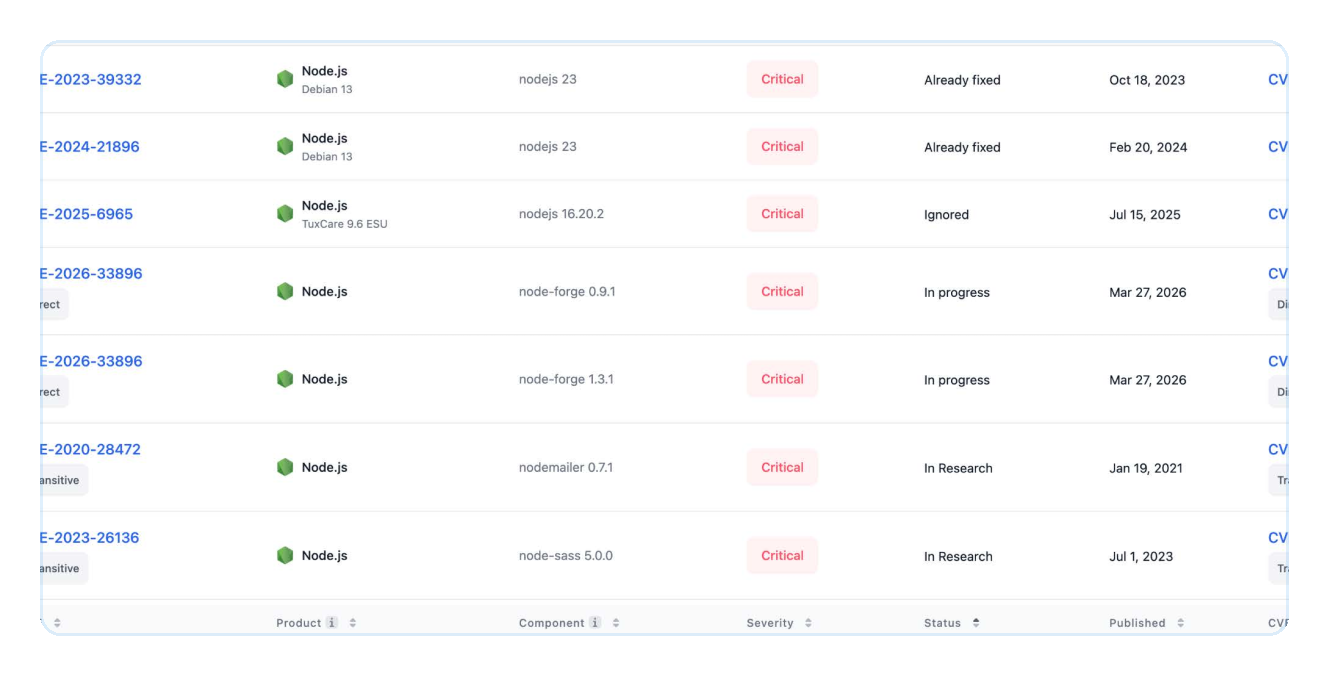
que nous avons fournis pour les versions de Node.js en fin de cycle de vie
CVE de gravité élevée et critique
Nombre total de CVE
Ce que vous offre ELS

Correction des vulnérabilités CVE pour les versions non prises en charge de Node.js
À mesure que de nouvelles vulnérabilités de Node.js sont révélées, TuxCare mène des enquêtes, développe des correctifs, effectue des tests et publie des mises à jour pour les versions en fin de vie (EOL) prises en charge, vous aidant ainsi à rester protégé au fil du temps.
 Le premier jour
ELS vous donne accès aux correctifs existants pour les vulnérabilités CVE connues affectant votre version.
Découvrez ce qui a déjà été corrigé →
Conservez votre configuration. Renforcez votre sécurité.
ELS s'intègre aux flux de travail existants, ce qui permet aux équipes de continuer à utiliser les versions de Node.js, les outils et les modèles de déploiement auxquels elles ont déjà recours.
ELS intervient dans
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 et arm64
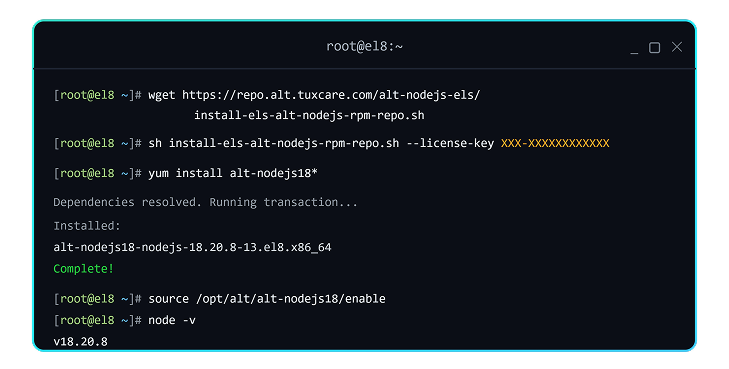
en modifiant simplement le gestionnaire de paquets.

Un soutien qui résiste à l'examen
de déploiement de correctifs couvert par un SLA: le SLA de déploiement de correctifs de TuxCare aide votre organisation à répondre aux exigences en matière de correction des vulnérabilités imposées par des référentiels et des réglementations tels que SOC 2, NIS2, PCI DSS, HIPAA, DORA et la CRA.
Garanties d'assistance pour les entreprises
ELS est conçu pour une utilisation en entreprise, avec des conditions d'assistance commerciale et des protections contractuelles adaptées aux organisations qui ont besoin de plus qu'une simple maintenance communautaire assurée dans la mesure du possible.
Intégrez ELS à votre infrastructure existante en quelques minutes, sans avoir à modifier votre code.
Compatible avec :
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Linux alpin
 Oracle Linux
Une introduction à la sécurité sous Node.js
Adoptez ELS et bénéficiez des correctifs déjà fournis pour votre version,
, ainsi que des mises à jour continues à mesure que de nouvelles vulnérabilités (CVE) apparaissent.
Demandez conseil à un expert en correctifsCVE pour Node.js
N'hésitez pas à nous contacter pour discuter de la couverture ELS, de la mise en œuvre, de la conformité ou des tarifs pour votre environnement Node.js.

Comment cela fonctionne-t-il ?

Nous intégrons de nouveaux projets et mettons en place un suivi automatisé des CVE 24 heures sur 24, 7 jours sur 7, en surveillant les avis de sécurité de la NVD, des fournisseurs, de GitHub et d'autres sources.

Une fois les CVE détectés, nous rétroportons les correctifs en amont à l'aide d'une automatisation algorithmique assistée par l'IA, accompagnée d'une validation par un expert.

Les correctifs sont compilés dans un format binaire, testés de manière approfondie (intégrité, fonctionnalité et régression), signés et déployés dans les dépôts ELS.

Vos gestionnaires de paquets, outils de construction ou orchestrateurs vérifient la présence de mises à jour, puis les extraient et les installent automatiquement.
Comment les équipes utilisent ELS

Fermer la fenêtre d'exposition aux vulnérabilités CVE
⚠️ Le problème :
Des centaines de services reposent sur les versions EOL de Node.js 18 et 20. Les outils de scan signalent chaque déploiement, aucun correctif n'est prévu en amont, et chaque nouvelle vulnérabilité CVE laisse grand ouvert le créneau entre la divulgation et l'exploitation.
🔄 Le tour :
ELS reprend la mise en place de correctifs pris en charge par SLA pour Node.js 12 à 20 : signés, testés contre les régressions et distribués via npm sans modification du code. Grâce à un suivi des CVE 24 h/24 et 7 j/7, le parc passe d’un état vulnérable à un état sécurisé en un seul cycle de déploiement.

Clôturer une constatation d'audit en cours
⚠️ Le problème :
L'audit interne, la norme SOC 2 et un questionnaire destiné aux clients soulignent tous que Node.js est en fin de vie (EOL), et le projet en amont ne publiera jamais de correctif — il n'y a donc pas de date de mise en conformité à communiquer aux auditeurs ou au conseil d'administration.
🔄 Le tour :
ELS fournit un environnement d'exécution identifié et pris en charge par le fournisseur dans le cadre d'un accord de niveau de service (SLA) contractuel, avec une liste des composants logiciels (SBOM) et un rapport VEX pour chaque version. Les vulnérabilités sont corrigées, les scanners ne signalent plus d'alertes et les questionnaires indiquent une conformité aux normes PCI DSS, HIPAA, SOC 2, DORA, NIS2 et CRA.

Migrer selon vos propres conditions, sans vous laisser dicter le rythme par la date de fin de vie (EOL)
⚠️ Le problème :
Un carnet de commandes plein, un gel des effectifs, des fournisseurs de services cloud qui retirent de la circulation les environnements d'exécution Node.js arrivés en fin de vie. Une migration précipitée portant sur des centaines de services risque de provoquer des incidents en production et d'éloigner les ingénieurs de leur feuille de route.
🔄 Le tour :
ELS s'intègre à l'ensemble de votre infrastructure — qu'elle soit sur site ou sur AWS, Azure et GCP — sans aucune modification du code. Vous disposez ainsi de plusieurs années pour effectuer votre migration en toute sérénité, tandis que l'environnement d'exécution reste sécurisé, conforme et stable.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux environnements d'exécution de langages tels que Node.js. Un seul partenaire, une couverture complète de la pile technologique.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans l'écosystème open source qu'elle sécurise, de Node.js à Linux, et bien au-delà.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes
Vulnérabilités de Node.js : principaux risques et comment sécuriser les applications en 2026
La plupart des failles de sécurité liées à Node.js ne trouvent pas leur origine dans une vulnérabilité « zero-day ». Elles proviennent d’un fichier `package.json` que personne n’a modifié depuis 14 mois, fonctionnant sur une version LTS dont la fin de vie est passée inaperçue.

Fin de vie de PostgreSQL 14 : dates, risques et mesures à prendre
La fin de vie (EOL) de PostgreSQL 14 n'est plus une perspective lointaine : elle est officiellement prévue dans moins d'un an. En novembre 2026, le PostgreSQL Global Development Group publiera la dernière version mineure prévue pour cette version.
Lorsque le support Next.js prend fin : comment sécuriser votre application sans tout réécrire
Si vous avez développé une application importante avec Next.js – un tableau de bord de produit, une interface utilisateur SaaS ou un portail interne –, vous connaissez déjà ce mélange de fierté et d’appréhension que l’on ressent lorsqu’on s’appuie sur un framework JavaScript en constante évolution.
Sécurisez vos versions de Node.js en fin de vie (EOL)
Discutez avec notre équipe des solutions permettant de sécuriser les versions non prises en charge (y compris les dépendances transitives) sans modification du code ni migration forcée.
Une question ?
Foire aux questions
Que se passe-t-il lorsqu'une version de Node.js arrive en fin de vie ?
Upstream cesse de fournir des mises à jour de sécurité pour cette version. Celle-ci continue de fonctionner, mais les vulnérabilités CVE récemment révélées ne sont pas corrigées, ce qui déclenche des alertes de scanner et donne lieu à des constatations d'audit ; la correction de ces vulnérabilités incombe alors à votre équipe. Le service « Endless Lifecycle Support » (ELS) de TuxCare comble cette lacune en continuant à fournir des correctifs CVE pour les versions en fin de vie couvertes par le service.
Est-il prudent de continuer à utiliser une version de Node.js arrivée en fin de vie ?
À condition de disposer d'une source fiable de correctifs de sécurité réguliers. Sans eux, votre application reste exposée aux nouvelles vulnérabilités (CVE), aux résultats des analyses de sécurité et aux problèmes de conformité, même si le code continue de fonctionner. Grâce à l'application continue de correctifs, une version en fin de vie peut rester sécurisée pendant des années : le service « Endless Lifecycle Support » fournit des correctifs pour Node.js 12 à 20, ce qui vous évite de devoir effectuer une mise à niveau dans l'urgence.
Comment puis-je sécuriser Node.js en fin de vie (EOL) sans mettre à jour ni modifier mon application ?
Appliquez les correctifs rétroportés qui corrigent les vulnérabilités de votre version actuelle plutôt que de migrer. Vous pourrez ainsi conserver votre code, vos dépendances et votre modèle de déploiement tels quels. Le service « Endless Lifecycle Support » fournit des correctifs signés et testés par régression via une simple modification de configuration, sans qu'aucune modification du code ne soit nécessaire.
Puis-je rester en conformité avec les normes CRA, SOC 2, PCI DSS, FedRAMP ou HIPAA sur une version de Node.js en fin de vie ?
Les frameworks exigent la correction des vulnérabilités connues selon un calendrier précis, ce qui est impossible en l’absence de correctif en amont. Un SLA garanti par le fournisseur offre aux auditeurs une feuille de route de correction claire et traçable. Le service « Endless Lifecycle Support » fournit des correctifs couverts par le SLA, ainsi que la documentation SBOM et VEX conforme aux normes SOC 2, PCI DSS, HIPAA, DORA, NIS2, FedRAMP et CRA, permettant ainsi de résoudre les non-conformités sans migration forcée.
Quelles sont les versions de Node.js prises en charge par le service « Endless Lifecycle Support » ?
ELS prend en charge les versions 12, 14, 16, 18 et 20 de Node.js, auxquelles s'ajoutera la version 22 dès qu'elle atteindra sa fin de vie (EOL). Ces versions sont encore couramment utilisées en production, car des applications, des dépendances ou des environnements d'exécution cloud y sont liés. Cette couverture est conçue pour les équipes qui ont besoin d'assurer la continuité de la sécurité sans avoir à réécrire ni à remplacer leurs applications.
Le support prolongé remplace-t-il la mise à niveau de Node.js ?
Non. Cela vous permet de gagner du temps pour effectuer la mise à niveau, plutôt que de vous en empêcher. ELS maintient votre version actuelle à jour grâce aux correctifs, ce qui permet de procéder à la migration selon un calendrier prévu, plutôt que d’y être contraint par l’échéance de fin de vie (EOL). Les équipes y ont recours lorsqu’une mise à niveau précipitée risquerait de provoquer des incidents en production ou de détourner les ingénieurs de leur feuille de route.