

Sichern Sie EOL-Node.js, ohne Ihre Anwendung zu ändern oder ein Upgrade durchführen zu müssen
Bleiben Sie auch lange nach Ablauf des Supportzeitraums für Node.js 12, 14, 16, 18 und 20 geschützt. Der „Endless Lifecycle Support“ bietet fortlaufende CVE-Korrekturen, die Risiken minimieren, ohne Ihren Stack zu beeinträchtigen.

Weiter zu:
Sprechen Sie mit uns
Erstellen Sie Ihren Node.js-Sicherheitsplan


Unterstützte Node.js-Versionen
EOL seit dem
. April 2022
 Von ELS abgedeckt
EOL seit dem
. April 2023
Von ELS abgedeckt
EOL seit dem
. September 2023
Von ELS abgedeckt
EOL seit dem
. April 2025
Von ELS abgedeckt
EOL seit dem
. April 2026
Von ELS abgedeckt
EOL-
. April 2027
Sicherheitskorrekturen
, die wir für Node.js-Versionen bereitgestellt haben, deren Lebenszyklus abgelaufen ist
CVEs mit hohem und kritischem Schweregrad
Gesamtzahl der CVEs
Was Sie bei ELS erhalten

CVE-Patches für nicht unterstützte Node.js-Versionen
Sobald neue Sicherheitslücken in Node.js bekannt werden, untersucht TuxCare diese, entwickelt Patches, testet sie und stellt Updates für die von uns unterstützten EOL-Versionen bereit, damit Sie auch langfristig geschützt bleiben.
 Am ersten Tag
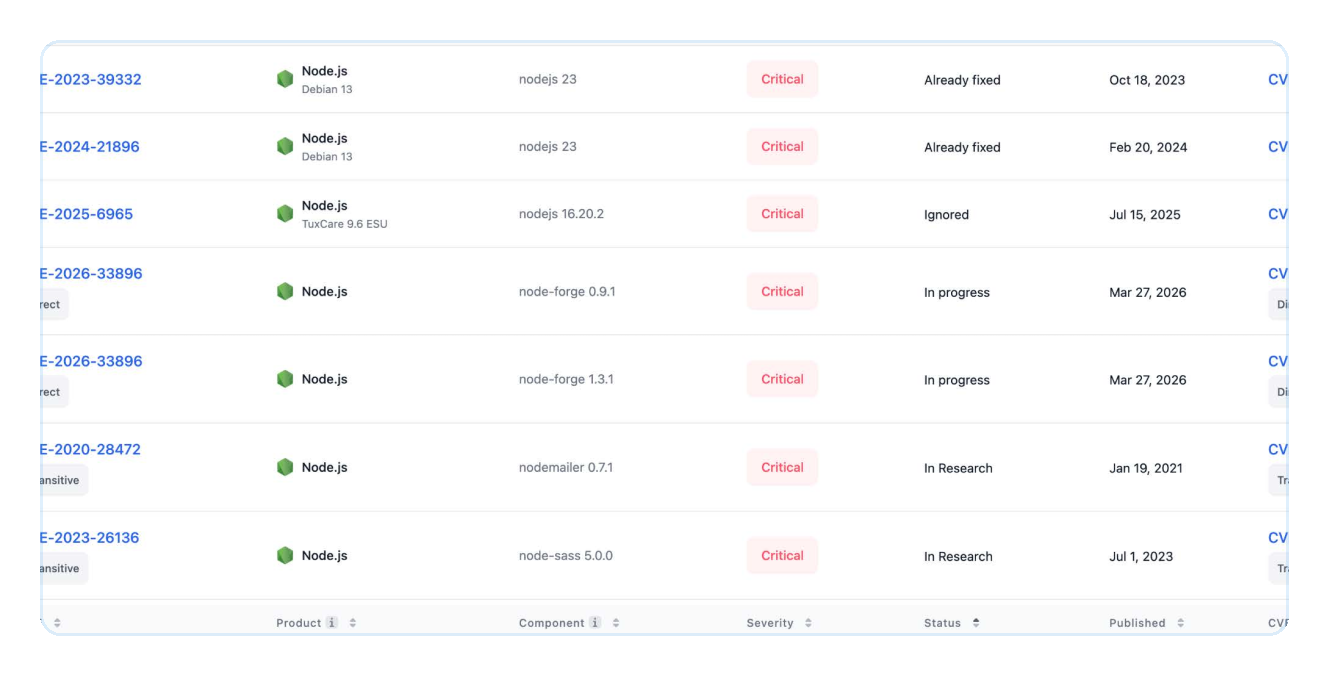
Mit ELS erhalten Sie Zugriff auf bereits vorhandene Korrekturen für bekannte CVEs, die Ihre Version betreffen.
Sehen Sie, was bereits behoben wurde →
Behalten Sie Ihre bestehende Konfiguration bei. Erweitern Sie Ihre Sicherheit.
ELS lässt sich nahtlos in bestehende Arbeitsabläufe integrieren, sodass Teams weiterhin die Node.js-Versionen, Tools und Bereitstellungsmuster nutzen können, auf die sie sich bereits verlassen.
ELS ist in folgenden Bereichen tätig
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 und arm64
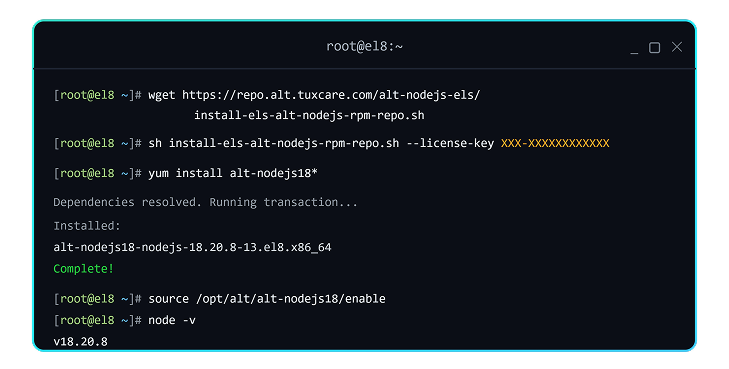
durch eine einfache Änderung am Paketmanager.

Unterstützung, die einer Überprüfung standhält
SLA-gestützte Patch-Bereitstellung
Das SLA von TuxCare für die Patch-Bereitstellung unterstützt Ihr Unternehmen dabei, die Anforderungen an die Behebung von Sicherheitslücken gemäß Rahmenwerken und Vorschriften wie SOC 2, NIS2, PCI DSS, HIPAA, DORA und CRA zu erfüllen.
Support-Garantien für Unternehmen
ELS ist für den Einsatz in Unternehmen konzipiert und bietet kommerzielle Supportbedingungen sowie vertragliche Schutzmaßnahmen, die speziell auf Organisationen zugeschnitten sind, denen die „Best-Effort“-Wartung durch die Community nicht ausreicht.
Integrieren Sie ELS innerhalb weniger Minuten in Ihre bestehende Infrastruktur, ohne dass Änderungen am Code erforderlich sind.
Kompatibel mit:
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Alpine Linux
 Oracle Linux
Ein guter Einstieg in die Sicherheit von Node.js
Führen Sie ELS ein und profitieren Sie von den bereits für Ihre Version bereitgestellten Korrekturen –
– sowie von fortlaufenden Patches, sobald neue CVEs bekannt werden.
Fragen Sie einen Experten für Node.js-
- und CVE -Patches
Sprechen Sie mit uns über den ELS-Umfang, die Implementierung, die Einhaltung der Vorschriften oder die Preise für Ihre Node.js-Umgebung.

Wie funktioniert es?

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.
Wie Teams ELS nutzen

Das CVE-Anzeigefenster schließen
⚠️ Die Bindung:
Hunderte von Diensten sind an die EOL-Versionen von Node.js 18 und 20 gebunden. Scanner melden jeden Deployment, es ist kein Upstream-Patch in Sicht, und jede neue CVE lässt die Lücke zwischen Bekanntgabe und Ausnutzung weit offen.
🔄 Die Wende:
ELS nimmt die SLA-gestützte Patching-Bereitstellung für Node.js 12–20 wieder auf – signiert, auf Regressionen getestet und über npm bereitgestellt, ohne dass Codeänderungen erforderlich sind. Dank der rund um die Uhr verfügbaren CVE-Überwachung wird die Infrastruktur innerhalb eines einzigen Bereitstellungszyklus von einer anfälligen in eine geschützte Umgebung umgewandelt.

Einen offenen Prüfungsbefund schließen
⚠️ Die Bindung:
Die interne Revision, SOC 2 und eine Kundenumfrage weisen alle darauf hin, dass Node.js das Ende seiner Lebensdauer erreicht hat, und das Upstream-Projekt wird niemals Patches dafür bereitstellen – daher gibt es keinen Termin für die Behebung des Problems, den man den Prüfern oder dem Vorstand nennen könnte.
🔄 Die Wende:
ELS stellt eine namentlich benannte, vom Anbieter unterstützte Laufzeitumgebung im Rahmen eines vertraglich vereinbarten SLA bereit, wobei jede Version eine SBOM und VEX enthält. Sicherheitslücken werden geschlossen, Scanner melden keine Fehler mehr, und Fragebögen bestätigen eine Abdeckung, die den Anforderungen von PCI DSS, HIPAA, SOC 2, DORA, NIS2 und CRA entspricht.

Migrieren Sie nach Ihren eigenen Vorstellungen, nicht nach dem EOL-Zeitplan
⚠️ Die Bindung:
Der Auftragsbestand ist voll, der Personalbestand ist eingefroren, und Cloud-Anbieter stellen Node.js-Laufzeitumgebungen, deren Lebensdauer abgelaufen ist, ein. Eine überstürzte Migration über Hunderte von Diensten hinweg birgt das Risiko von Produktionsstörungen und hält die Entwickler davon ab, ihre geplanten Aufgaben zu erledigen.
🔄 Die Wende:
ELS lässt sich flottenweit – vor Ort oder über AWS, Azure und GCP hinweg – ohne Codeänderungen einführen. Sie erhalten einen mehrjährigen Zeitrahmen, um die Migration bedacht durchzuführen, während die Laufzeitumgebung sicher, konform und stabil bleibt.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach Ablauf des Supports durch die ursprünglichen Entwickler geschützt bleiben – vom Linux-Kernel bis hin zu Sprach-Laufzeitumgebungen wie Node.js. Ein Partner, umfassende Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in das Open-Source-Ökosystem, das es schützt – von Node.js bis Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Sicherheitslücken in Node.js: Die größten Risiken und wie man Apps im Jahr 2026 absichert
Die meisten Sicherheitslücken bei Node.js gehen nicht auf einen Zero-Day-Exploit zurück. Sie beginnen mit einer „package.json“-Datei, die seit 14 Monaten nicht mehr aktualisiert wurde und auf einer LTS-Version läuft, deren Support stillschweigend ausgelaufen ist.

PostgreSQL 14 End of Life: Termine, Risiken und nächste Schritte
Das Ende des Lebenszyklus (EOL) von PostgreSQL 14 ist kein fernes Problem mehr – es ist offiziell weniger als ein Jahr entfernt. Im November 2026 wird die PostgreSQL Global Development Group die letzte geplante Minor-Version für diese Version veröffentlichen.
Wenn der Support für Next.js endet: So sorgen Sie für die Sicherheit Ihrer App, ohne alles neu schreiben zu müssen
Wenn Sie mit Next.js etwas Bedeutendes entwickelt haben – sei es ein Produkt-Dashboard, ein SaaS-Frontend oder ein internes Portal –, dann kennen Sie bereits diese Mischung aus Stolz und Unsicherheit, die damit einhergeht, sich auf ein sich schnell weiterentwickelndes JavaScript-Framework zu verlassen.
Sichern Sie Ihre EOL-Versionen von Node.js
Sprechen Sie mit unserem Team darüber, wie Sie nicht mehr unterstützte Versionen (einschließlich transitiver Abhängigkeiten) ohne Codeänderungen oder erzwungene Migrationen schützen können.
Frage stellen
Häufig gestellte Fragen
Was passiert, wenn eine Node.js-Version das Ende ihrer Lebensdauer erreicht?
Upstream stellt die Bereitstellung von Sicherheitsupdates für diese Version ein. Die Version läuft zwar weiter, doch neu bekannt gewordene CVEs bleiben ungepatcht, was zu Warnmeldungen von Scannern und Beanstandungen bei Audits führt – und die Behebung dieser Probleme liegt nun in der Verantwortung Ihres Teams. Der „Endless Lifecycle Support“ (ELS) von TuxCare schließt diese Lücke, indem er weiterhin CVE-Korrekturen für die abgedeckten EOL-Versionen bereitstellt.
Ist es sicher, eine Node.js-Version weiter zu verwenden, deren Lebensdauer abgelaufen ist?
Nur wenn Sie über eine zuverlässige Quelle für regelmäßige Sicherheitspatches verfügen. Ohne diese bleibt Ihre App neuen CVEs, Scanner-Befunden und Compliance-Problemen ausgesetzt, selbst wenn der Code weiterhin funktioniert. Durch kontinuierliche Patches kann eine EOL-Version über Jahre hinweg sicher bleiben – „Endless Lifecycle Support“ stellt Patches für Node.js 12–20 bereit, sodass Sie ein überstürztes Upgrade vermeiden können.
Wie kann ich Node.js, das das Ende seines Lebenszyklus erreicht hat, absichern, ohne meine App zu aktualisieren oder zu ändern?
Wenden Sie Backport-Patches an, die Sicherheitslücken in Ihrer aktuellen Version beheben, anstatt eine Migration durchzuführen. Auf diese Weise können Sie Ihren Code, Ihre Abhängigkeiten und Ihr Bereitstellungsmodell unverändert beibehalten. Endless Lifecycle Support liefert signierte, regressionsgetestete Korrekturen durch eine einfache Konfigurationsänderung, ohne dass Codeänderungen erforderlich sind.
Kann ich mit Node.js am Ende seines Lebenszyklus (EOL) die Anforderungen von CRA, SOC 2, PCI DSS, FedRAMP oder HIPAA weiterhin erfüllen?
Frameworks erfordern die Behebung bekannter Schwachstellen innerhalb eines bestimmten Zeitrahmens, was unmöglich ist, wenn kein Upstream-Patch vorliegt. Ein vom Anbieter unterstützter SLA bietet Auditoren einen klar definierten und nachvollziehbaren Weg zur Behebung. Der „Endless Lifecycle Support“ umfasst SLA-gestützte Patches sowie SBOM- und VEX-Dokumentation, die auf SOC 2, PCI DSS, HIPAA, DORA, NIS2, FedRAMP und die CRA abgestimmt ist – so lassen sich Beanstandungen ohne erzwungene Migration beheben.
Welche Node.js-Versionen werden vom „Endless Lifecycle Support“ unterstützt?
ELS deckt Node.js 12, 14, 16, 18 und 20 ab; Node.js 22 wird hinzugefügt, sobald es das Ende seines Lebenszyklus (EOL) erreicht hat. Diese Versionen sind in der Produktion nach wie vor weit verbreitet, da Anwendungen, Abhängigkeiten oder Cloud-Laufzeitumgebungen an sie gebunden sind. Die Abdeckung richtet sich an Teams, die Sicherheitskontinuität benötigen, ohne Anwendungen neu schreiben oder ersetzen zu müssen.
Ist der erweiterte Support ein Ersatz für ein Upgrade von Node.js?
Nein. Es verschafft Ihnen Zeit für das Upgrade, anstatt Sie daran zu hindern. ELS sorgt dafür, dass Ihre aktuelle Version stets auf dem neuesten Stand bleibt, sodass ein Wechsel nach einem geplanten Zeitplan erfolgen kann, anstatt durch das EOL-Datum erzwungen zu werden. Teams nutzen es, wenn ein überstürztes Upgrade das Risiko von Produktionsausfällen birgt oder Entwickler von ihrer Roadmap abziehen würde.