

Proteja o Node.js em fim de vida (EOL) sem alterar seu aplicativo nem precisar fazer atualizações
Mantenha-se protegido nas versões 12, 14, 16, 18 e 20 do Node.js mesmo muito tempo depois que elas atingirem o fim da vida útil. O Suporte de Ciclo de Vida Ilimitado oferece correções contínuas de CVEs que reduzem os riscos sem causar nenhuma interrupção em sua pilha de tecnologia.

Fale conosco
Implemente seu plano de segurança para o Node.js


Versões do Node.js compatíveis
Fim da vida útil (EOL) desde
de abril de 2022
 Coberto pela ELS
Fim da vida útil (EOL) desde
de abril de 2023
Coberto pela ELS
Fim da vida útil (EOL) desde
de setembro de 2023
Coberto pela ELS
Fim da vida útil (EOL) desde
de abril de 2025
Coberto pela ELS
Fim da vida útil (EOL) desde
de abril de 2026
Coberto pela ELS
Fim da vida útil (EOL)
, abril de 2027
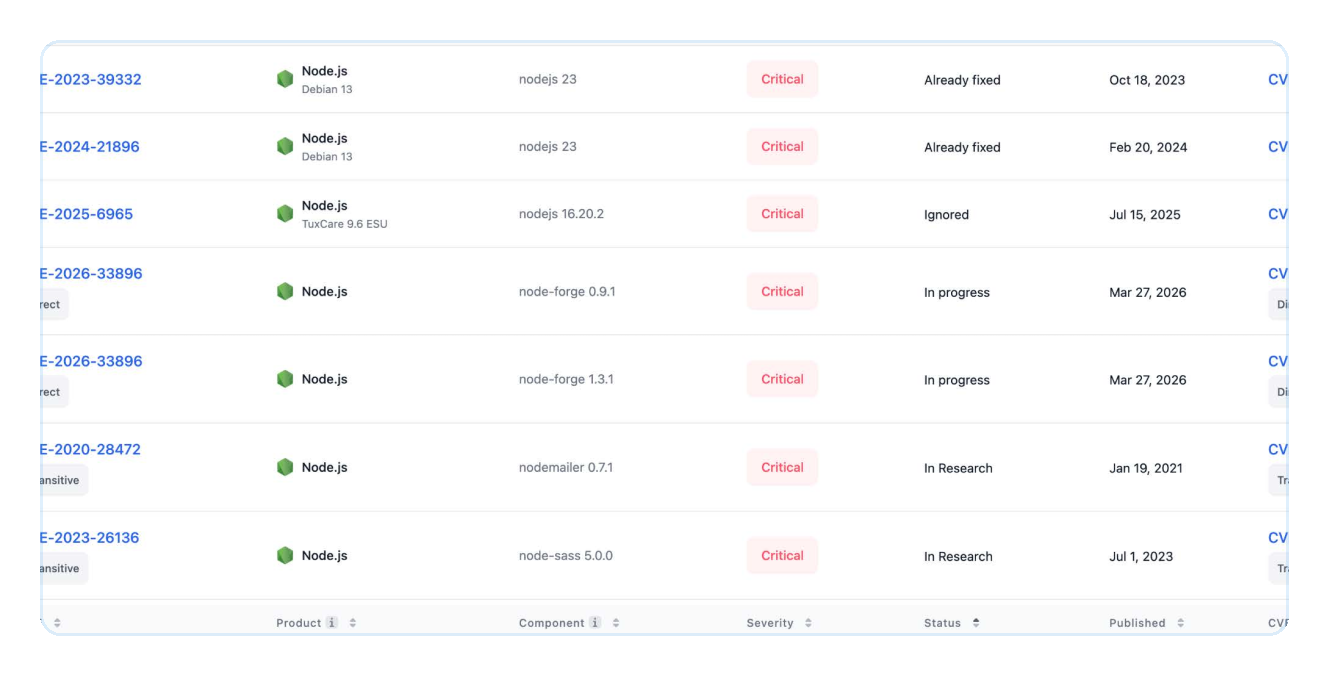
Correções de segurança
que disponibilizamos para versões do Node.js em fim de vida útil
CVEs de gravidade alta e crítica
Total de CVEs
O que você ganha com a ELS

Correção de vulnerabilidades CVE para versões do Node.js sem suporte
À medida que novas vulnerabilidades do Node.js são divulgadas, a TuxCare investiga, corrige, testa e distribui atualizações para as versões em fim de vida (EOL) cobertas, ajudando você a se manter protegido ao longo do tempo.
 No primeiro dia
O ELS oferece acesso às correções já disponíveis para CVEs conhecidos que afetam a sua versão.
Veja o que já foi corrigido →
Mantenha sua configuração. Amplie sua segurança.
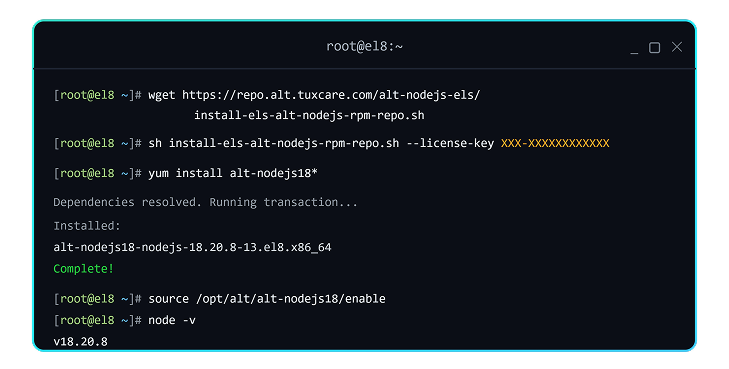
O ELS se integra aos fluxos de trabalho existentes, permitindo que as equipes continuem utilizando as versões do Node.js, as ferramentas e os padrões de implantação com os quais já estão acostumadas.
A ELS atua em
CentOS, CloudLinux, Oracle Linux, AlmaLinux, Debian, Ubuntu, Alpine Linux, x86_64 e arm64
com uma simples alteração no gerenciador de pacotes.

Suporte que resiste à análise
Entrega de patches com SLA
O SLA de entrega de patches da TuxCare ajuda sua organização a atender às expectativas de correção de vulnerabilidades previstas em estruturas e regulamentações como SOC 2, NIS2, PCI DSS, HIPAA, DORA e CRA.
Garantias de suporte corporativo
O ELS foi desenvolvido para uso corporativo, com termos de suporte comercial e proteções contratuais projetadas para organizações que precisam de mais do que a manutenção da comunidade, prestada na medida do possível.
Integre o ELS à sua pilha de tecnologia em questão de minutos, sem a necessidade de alterações no código
Compatível com:
 Debian
 Ubuntu
 CloudLinux
 AlmaLinux
 Alpine Linux
 Oracle Linux
Uma introdução à segurança do Node.js
Adote o ELS e aproveite as correções já disponibilizadas para a sua versão,
, além de atualizações contínuas à medida que novos CVEs forem surgindo.
Consulte um especialista em correções de vulnerabilidadesCVE no Node.js
Entre em contato conosco para saber mais sobre a cobertura, a implementação, a conformidade ou os preços do ELS para o seu ambiente Node.js.

Como funciona?

Incorporamos novos projetos e disponibilizamos o rastreamento automatizado de CVEs 24 horas por dia, 7 dias por semana – monitorando os alertas de segurança do NVD, dos fornecedores, do GitHub e de outras fontes.

Assim que as vulnerabilidades (CVEs) são detectadas, implementamos as correções do código-fonte original por meio de automação algorítmica e assistida por IA, com validação por especialistas para garantir a precisão.

Os patches são compilados em formato binário, passam por testes exaustivos (de integridade, funcionalidade e regressão), são assinados e implantados nos repositórios do ELS.

Seus gerenciadores de pacotes, ferramentas de compilação ou orquestradores verificam se há atualizações e, em seguida, as baixam e instalam automaticamente.
Como as equipes utilizam o ELS

Fechar a janela de exposição ao CVE
⚠️ A restrição:
Centenas de serviços dependem das versões EOL do Node.js 18 e 20. Os scanners sinalizam cada implantação, não há previsão de patch do desenvolvedor original e cada novo CVE deixa a brecha entre a divulgação e a exploração totalmente aberta.
🔄 A vez:
A ELS retoma a aplicação de patches com suporte do SLA para o Node.js 12–20 — assinados, testados quanto à regressão e distribuídos via npm, sem alterações no código. Com o suporte do rastreamento de CVEs 24 horas por dia, 7 dias por semana, a infraestrutura passa de vulnerável para protegida em um único ciclo de implantação.

Encerrar uma constatação de auditoria em aberto
⚠️ A restrição:
A auditoria interna, o SOC 2 e um questionário aos clientes apontam que o Node.js está no fim de vida útil (EOL), e o projeto de origem nunca lançará uma correção para ele — portanto, não há uma data prevista para a correção a ser informada aos auditores ou ao conselho administrativo.
🔄 A vez:
A ELS oferece um ambiente de execução identificado e respaldado pelo fornecedor, sob um SLA contratual, com SBOM e VEX em cada versão. As falhas são corrigidas, os scanners não emitem mais alertas e os questionários indicam uma cobertura alinhada às normas PCI DSS, HIPAA, SOC 2, DORA, NIS2 e CRA.

Faça a migração nos seus próprios termos, e não de acordo com o prazo de fim de vida útil (EOL)
⚠️ A restrição:
Carta de pedidos lotada, congelamento de contratações, provedores de nuvem retirando de circulação os ambientes de execução do Node.js que chegaram ao fim da vida útil (EOL). Uma migração apressada em centenas de serviços acarreta o risco de incidentes em produção e desvia os engenheiros do plano de trabalho.
🔄 A vez:
O ELS é implementado em toda a frota — seja no ambiente local ou na AWS, no Azure e no GCP — sem a necessidade de alterações no código. Você conta com anos de prazo para realizar a migração de forma planejada, enquanto o ambiente de execução permanece seguro, em conformidade e estável.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém os componentes essenciais protegidos muito tempo depois que o suporte do desenvolvedor original é encerrado, desde o kernel do Linux até ambientes de execução de linguagens como o Node.js. Um único parceiro, cobertura completa de toda a pilha.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe no ecossistema de código aberto que protege, do Node.js ao Linux e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
Vulnerabilidades do Node.js: Principais riscos e como proteger aplicativos em 2026
A maioria das brechas de segurança no Node.js não começa com uma vulnerabilidade de dia zero. Elas começam com um arquivo `package.json` que ninguém alterou nos últimos 14 meses, rodando em uma versão LTS que, discretamente, chegou ao fim de sua vida útil.

Fim do ciclo de vida do PostgreSQL 14: datas, riscos e o que fazer a seguir
O fim do ciclo de vida (EOL) do PostgreSQL 14 já não é uma preocupação distante — faltam oficialmente menos de um ano. Em novembro de 2026, o PostgreSQL Global Development Group lançará a última versão secundária planejada para esta versão.
Quando o suporte ao Next.js chegar ao fim: como manter seu aplicativo seguro sem precisar reescrever tudo
Se você já criou algo significativo com o Next.js — um painel de controle de produto, um front-end de SaaS ou um portal interno —, já conhece essa mistura de orgulho e ansiedade que surge ao contar com um framework de JavaScript em constante evolução.
Proteja suas versões do Node.js que estão no fim do ciclo de vida (EOL)
Converse com nossa equipe sobre como proteger versões sem suporte (incluindo dependências transitivas) sem alterações no código ou migrações forçadas.
Faça uma pergunta para nós
Perguntas frequentes
O que acontece quando uma versão do Node.js chega ao fim de sua vida útil?
A Upstream deixa de disponibilizar atualizações de segurança para essa versão. A versão continua em funcionamento, mas as vulnerabilidades (CVEs) recém-divulgadas ficam sem correção, o que aciona alertas de scanners e gera constatações de auditoria, e a correção passa a ser de responsabilidade da sua equipe. O TuxCare Endless Lifecycle Support (ELS) preenche essa lacuna, continuando a fornecer correções para CVEs nas versões em fim de vida (EOL) cobertas pelo serviço.
É seguro continuar usando uma versão do Node.js que chegou ao fim do ciclo de vida?
Somente se você tiver uma fonte confiável de patches de segurança contínuos. Sem eles, seu aplicativo permanece exposto a novas vulnerabilidades (CVEs), resultados de varreduras e problemas de conformidade, mesmo que o código ainda funcione. Com a aplicação contínua de patches, uma versão em fim de vida útil (EOL) pode permanecer segura por anos — o Suporte de Ciclo de Vida Ilimitado aplica patches nas versões do Node.js 12 a 20, para que você não precise apressar uma atualização.
Como posso proteger o Node.js em fim de vida (EOL) sem atualizar ou alterar meu aplicativo?
Aplique patches retroativos que corrijam vulnerabilidades na sua versão atual, em vez de migrar. Dessa forma, você pode manter seu código, suas dependências e seu modelo de implantação inalterados. O Suporte de Ciclo de Vida Ilimitado oferece correções assinadas e testadas quanto à regressão por meio de uma simples alteração de configuração, sem a necessidade de alterações no código.
É possível manter a conformidade com as normas CRA, SOC 2, PCI DSS, FedRAMP ou HIPAA no Node.js que está no fim da vida útil (EOL)?
As estruturas exigem a correção de vulnerabilidades conhecidas dentro de um prazo, o que é impossível quando não há patch do desenvolvedor original disponível. Um SLA respaldado pelo fornecedor oferece aos auditores um plano de correção definido e com responsabilidades claras. O Suporte de Ciclo de Vida Ilimitado fornece patches respaldados por SLA, além de documentação SBOM e VEX alinhada com SOC 2, PCI DSS, HIPAA, DORA, NIS2, FedRAMP e CRA — resolvendo as não conformidades sem a necessidade de uma migração forçada.
Quais versões do Node.js são compatíveis com o Suporte de Ciclo de Vida Ilimitado?
O ELS abrange o Node.js 12, 14, 16, 18 e 20, com o Node.js 22 sendo adicionado quando atingir o fim da vida útil (EOL). Essas versões ainda são comuns em produção porque aplicativos, dependências ou ambientes de execução na nuvem estão fixados a elas. A cobertura foi desenvolvida para equipes que precisam de continuidade de segurança sem precisar reescrever ou substituir aplicativos.
O suporte estendido substitui a atualização do Node.js?
Não. Ele proporciona um prazo de segurança para a atualização, em vez de impedir que você a realize. O ELS mantém sua versão atual atualizada com os patches, de modo que a migração possa ocorrer dentro de um cronograma planejado, em vez de ser forçada pelo prazo de fim de vida útil (EOL). As equipes o utilizam quando uma atualização apressada poderia acarretar o risco de incidentes na produção ou desviar os engenheiros do roteiro de trabalho.