

Mantén la seguridad de tu código heredado de Express.js sin tener que reescribir tu API ni migrar tu aplicación de Node.js
El servicio «Endless Lifecycle Support» ofrece correcciones de CVE para versiones de Express que ya no reciben soporte, abarcando tanto el marco de trabajo como las dependencias que siguen alimentando las API heredadas, las aplicaciones web, los servicios de backend y las plataformas internas.

Hable con nosotros
Pregunta sobre la cobertura, los acuerdos de nivel de servicio (SLA), los precios o cualquier otro tema.


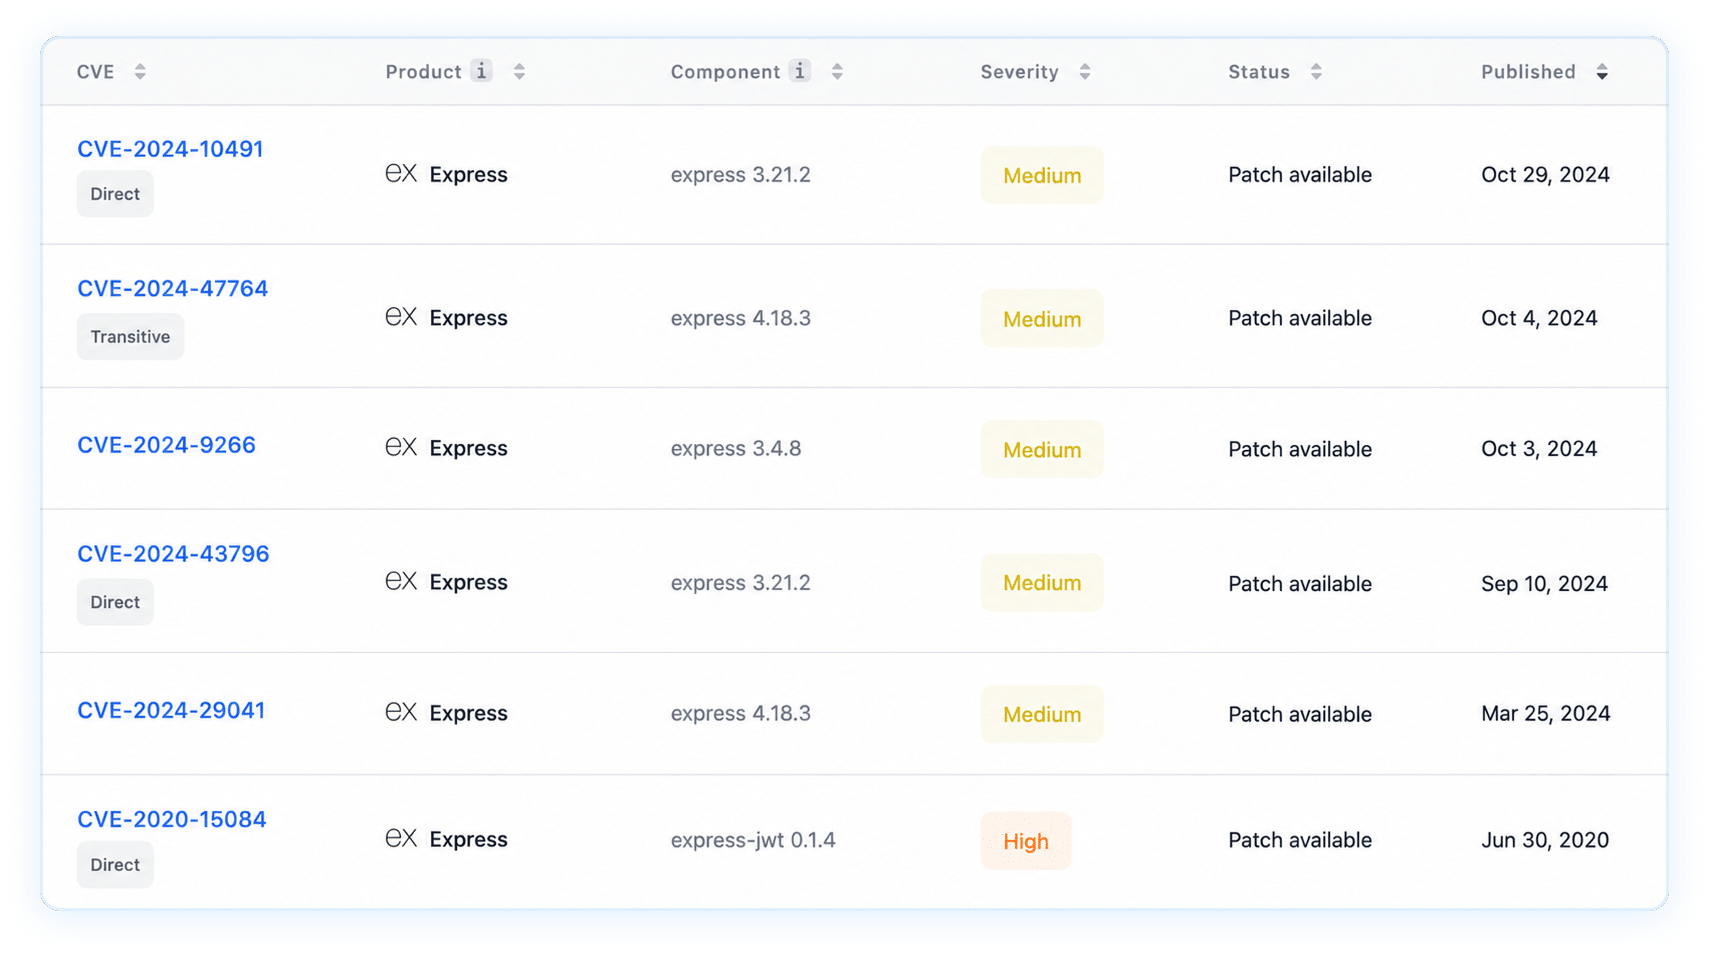
 Cubierto por ELS
Cubierto por ELS
Cubierto por ELS
Cubierto por ELS
Cubierto por ELS
Cubierto por ELS
Express 3 dejó de recibir soporte en julio de 2015, y las versiones anteriores de Express 4 ya no reciben correcciones de seguridad de la versión original. ELS cubre esa laguna sin obligar a
a realizar una actualización a una versión principal.
Tres pasos para crear unaaplicación Express con parches de «
»
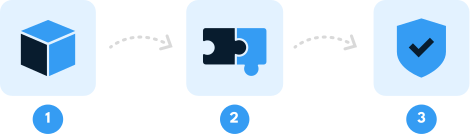
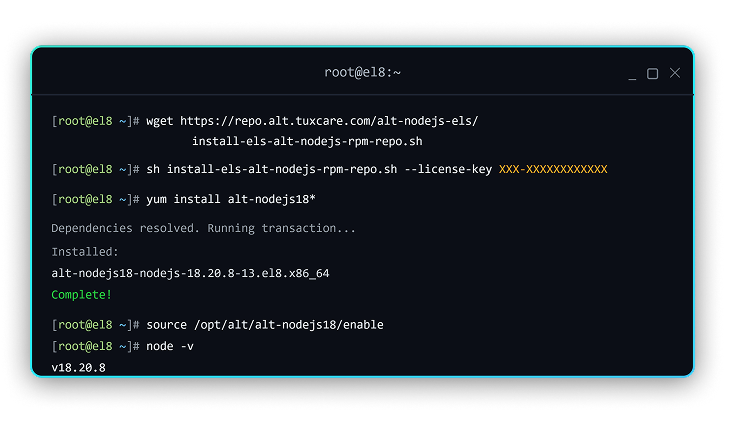
Añade el registro de TuxCare al archivo .npmrc de tu proyecto, sustituye la dependencia de Express por el paquete @els-js (manualmente o con el TuxCare Patcher) y vuelve a instalar. Compruébalo con el comando «npm list» y ejecuta tu API exactamente igual que antes.
Echa un vistazo a la documentación →Lo que obtienes con ELS

Correcciones de CVE para Express fuera de soporte
Cuando se da a conocer una nueva vulnerabilidad de Express, TuxCare la investiga, desarrolla un parche, realiza pruebas de regresión y distribuye una solución lista para usar para tu versión de Express cubierta, de modo que un CVE público nunca se convierta en una ventana de exposición para tu API.
 El primer día
ELS te permite acceder a las correcciones disponibles para las vulnerabilidades CVE conocidas que afectan a las versiones de Express incluidas en tu cobertura y a sus dependencias.
Ver lo que ya se ha solucionado →
Pásate por aquí. No hagas reformas.
ELS sustituye los paquetes Express vulnerables por equivalentes seguros y compatibles con la misma versión. Tus rutas, middleware, gestión de solicitudes y lógica de respuesta funcionan exactamente igual que antes. Sin cambios en el código ni migración de frameworks.
ELS se instala a través de npm con un simple cambio en el registro y las dependencias, y se ejecuta en cualquier lugar donde funcione Node.js:
hardware sin sistema operativo, máquinas virtuales, Docker, x86_64 y arm64.

Un apoyo que resiste el escrutinio
Entrega de parches respaldada por un SLA
El SLA de entrega de parches de TuxCare te ayuda a cumplir con los requisitos de corrección de vulnerabilidades establecidos por SOC 2, FedRAMP, PCI DSS, HIPAA, DORA y la CRA.
El soporte para empresas garantiza
. Condiciones comerciales y garantías contractuales diseñadas para organizaciones que necesitan algo más que un mantenimiento comunitario «en la medida de lo posible».
Pregunta a un especialista en seguridad de Express.js
Hablemos sobre cómo ampliar la cobertura de seguridad de tus aplicaciones Node.js basadas en Express, desde los requisitos de implementación y cumplimiento normativo hasta la aplicación de parches para vulnerabilidades CVE y los precios.
Protege Legacy Express
sin necesidad de recompilar tu aplicación Node.js
Incorpora ELS a tu entorno actual, mantén las rutas y el middleware de los que dependen tus servicios, y aborda los riesgos de seguridad mientras la modernización avanza al ritmo que mejor se adapte a tu equipo.
 No hay migración de emergencia.
 No es necesario volver a compilar la aplicación.
 No depende de correcciones de los desarrolladores originales que quizá nunca lleguen.
Compatible con:
 Docker
 npm
Una ventaja inicial en materia de seguridad exprés
Adopta ELS y disfruta de todas las correcciones ya implementadas para las versiones de Express incluidas en la cobertura,
, además de las actualizaciones continuas a medida que surjan nuevas vulnerabilidades (CVE).
¿Cómo funciona?

Incorporamos nuevos proyectos y realizamos un seguimiento automatizado de CVE 24/7, supervisando el NVD, los avisos de seguridad de proveedores y GitHub, y otras fuentes.

Una vez detectadas las CVE, realizamos un backport de las correcciones mediante automatización algorítmica y asistida por IA, con validación experta para garantizar la precisión.

Los parches se compilan en formato binario, se someten a pruebas exhaustivas (de integridad, funcionalidad y regresión), se firman y se despliegan en los repositorios de ELS.

Sus gestores de paquetes, herramientas de compilación u orquestadores buscan actualizaciones y las extraen e instalan automáticamente.
Cómo utilizan los equipos el ELS

Reducir el periodo de exposición de la API a vulnerabilidades CVE
⚠️ La restricción:
Un escáner de vulnerabilidades identifica una versión de Express afectada dentro de una API pública, un portal de clientes o un servicio interno de Node.js. El soporte técnico del desarrollador original ha finalizado, pero sustituir el marco de trabajo podría afectar a las rutas, al middleware y a las dependencias de producción.
🔄 El turno:
ELS vuelve a ofrecer a las versiones de Express cubiertas una vía comercial para la aplicación de parches de seguridad. Las correcciones se adaptan y se prueban minuciosamente, lo que ayuda a los equipos a subsanar las vulnerabilidades sin acelerar una migración de aplicaciones que podría suponer un riesgo.

Resolver una observación de auditoría pendiente
⚠️ La restricción:
Una auditoría interna, una evaluación SOC 2, una revisión de la norma PCI DSS o un cuestionario de seguridad para clientes detecta una versión Express sin soporte. No existe una vía de corrección fiable por parte del proveedor, y la migración no puede completarse antes de la fecha límite establecida.
🔄 El turno:
ELS ofrece una cobertura de seguridad continua para las versiones Express que cumplan los requisitos, en condiciones comerciales. Los equipos de cumplimiento normativo obtienen medidas correctivas documentadas, mientras que los desarrolladores disponen del tiempo necesario para modernizar el sistema sin introducir riesgos innecesarios en el entorno de producción.

Modernízate a tu propio ritmo
⚠️ La restricción:
Las versiones 3 y 4 de Express pueden estar sustentadas por años de rutas heredadas, middleware agrupado, flujos de trabajo de autenticación y lógica de aplicaciones que no ha desarrollado tu equipo. Una migración a Express 5 puede conllevar la eliminación de algunas API, problemas de compatibilidad y riesgo de regresión en servicios críticos para el negocio.
🔄 El turno:
ELS protege la versión Express que ya está en producción sin alterar el funcionamiento de la aplicación. Tu equipo dispone de un margen de tiempo adicional para planificar, probar y completar la modernización, mientras que los servicios heredados siguen estando actualizados, son compatibles y se mantienen estables.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare protege los componentes esenciales mucho después de que finalice el soporte técnico de los desarrolladores originales, desde el núcleo de Linux hasta los marcos de trabajo de Node.js como Express. Un único socio, cobertura completa de toda la pila.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en el ecosistema de código abierto que protege, desde aplicaciones Node.js hasta Linux, y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada
¿Todavía con los clásicos? Guía pragmática para el soporte de AngularJS en la empresa
Descubre por qué AngularJS sigue siendo la base de aplicaciones empresariales de misión crítica y cómo mantenerlo seguro mucho después de que finalice el soporte oficial.

Cuando Bootstrap llegue al final de su ciclo de vida: cómo mantener la seguridad de tu interfaz de usuario sin que todo se vaya al traste
Descubre cómo proteger las aplicaciones de Bootstrap 3 y 4 frente a los crecientes riesgos de seguridad sin alterar la interfaz de usuario en la que confían tus usuarios.
Proteger las aplicaciones de Angular al final de su ciclo de vida sin necesidad de reescribirlas: Introducción al soporte de ciclo de vida ilimitado
Descubre cómo los equipos pueden mantener las aplicaciones Angular heredadas actualizadas, conformes con los requisitos y listas para su uso en producción sin lanzarse a una reescritura arriesgada.
Protege tus versiones de Express.js que ya no reciben soporte
Habla con nuestro equipo sobre cómo proteger las versiones heredadas de Express 3 y 4 sin necesidad de una migración forzada, una reescritura arriesgada ni tener que esperar a que lleguen correcciones de los desarrolladores originales que quizá nunca lleguen.
Pregúntenos
Preguntas frecuentes
Todavía no. Express 4 entró en fase de mantenimiento el 1 de abril de 2025, lo que significa que solo recibe parches de seguridad y correcciones de errores de alta prioridad. La fecha prevista para el fin de su vida útil (EOL) no será antes del 1 de octubre de 2026, aunque el equipo de Express podría ampliarla. Solo la última versión de Express 4 cuenta con soporte oficial, por lo que las versiones 4.x anteriores no tienen garantizadas las correcciones del desarrollador original.
No. Express 3 ha dejado de estar en servicio desde su última actualización, el 1 de agosto de 2015, y ya no recibe mantenimiento por parte del desarrollador original. Las aplicaciones que utilicen versiones como la 3.4.8 o la 3.21.2 pueden seguir presentando vulnerabilidades en Express o en el middleware incluido. TuxCare ELS ofrece correcciones de seguridad adaptadas y probadas sin necesidad de una migración inmediata.
Actualmente, ELS cubre las versiones 3.4.8, 3.21.2, 4.17.1, 4.18.1, 4.18.2, 4.18.3 y 4.19.2 de Express, junto con las dependencias cubiertas que cumplan los requisitos. Es posible que se añadan versiones adicionales a medida que cambien las necesidades de soporte. Ponte en contacto con TuxCare para consultar la cobertura de una versión que no figure en la lista.
Puedes actualizar, mantener tu propia bifurcación o utilizar un servicio de soporte ampliado comercial. Con TuxCare ELS, configura el registro npm de TuxCare, sustituye tu dependencia de Express por el paquete @els-js correspondiente y vuelve a instalar. De este modo, obtendrás correcciones de CVE respaldadas por el proveedor sin necesidad de realizar una migración completa del marco de trabajo.
No. Los paquetes ELS son sustitutos compatibles con la versión actual, diseñados para mantener el comportamiento de tu versión actual de Express. Tus rutas, middleware, gestión de solicitudes y lógica de respuesta permanecen inalterados. La implementación requiere la configuración del registro y de las dependencias, en lugar de una reescritura de la aplicación.
Sí. ELS ofrece una hoja de ruta de corrección documentada, parches con soporte técnico comercial y un acuerdo de nivel de servicio (SLA) para las vulnerabilidades cubiertas. Esto puede ayudar a demostrar la gestión de vulnerabilidades en el marco de SOC 2, PCI DSS, HIPAA, NIS2, DORA y la CRA. El cumplimiento normativo sigue dependiendo de tus controles generales y de los requisitos del auditor.
Express 5 es el destino recomendado a largo plazo, pero la migración puede requerir cambios en el código y pruebas de regresión. En ella se eliminan o modifican varias API y comportamientos de enrutamiento que utilizan las aplicaciones más antiguas. ELS mantiene actualizada tu versión actual mientras planificas y pruebas la migración siguiendo un calendario viable.