

Sorgen Sie für die Sicherheit Ihrer älteren Express.js-Anwendungen, ohne Ihre API neu schreiben oder Ihre Node.js-Anwendung migrieren zu müssen
Der „Endless Lifecycle Support“ bietet CVE-Korrekturen für nicht mehr unterstützte Versionen von Express und deckt dabei das Framework sowie die Abhängigkeiten ab, die nach wie vor in älteren APIs, Webanwendungen, Backend-Diensten und internen Plattformen zum Einsatz kommen.
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


 Von ELS abgedeckt
Von ELS abgedeckt
Von ELS abgedeckt
Von ELS abgedeckt
Von ELS abgedeckt
Von ELS abgedeckt
Express 3 hat im Juli 2015 das Ende seines Lebenszyklus erreicht, und ältere Express-4-Versionen erhalten keine Sicherheitspatches mehr vom Upstream-Entwickler. ELS schließt diese Lücke, ohne ein Upgrade auf eine neue Hauptversion von „
“ zu erzwingen.
Drei Schritte zu einermit „
“ gepatchten Express-App
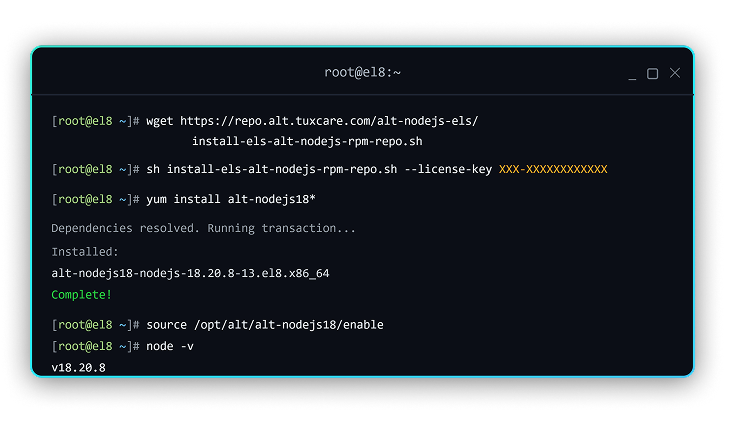
Fügen Sie das TuxCare-Registry zu der .npmrc-Datei Ihres Projekts hinzu, ersetzen Sie die Express-Abhängigkeit durch das @els-js-Paket (manuell oder mit dem TuxCare Patcher) und führen Sie die Neuinstallation durch. Überprüfen Sie dies mit dem Befehl „npm list“ und führen Sie Ihre API genau wie zuvor aus.
Schau dir die Dokumentation an →Was Sie bei ELS erhalten

CVE-Korrekturen für nicht mehr unterstützte Express-Versionen
Wenn eine neue Express-Sicherheitslücke bekannt wird, untersucht TuxCare diese, entwickelt einen Patch, führt Regressionstests durch und stellt eine sofort einsetzbare Korrektur für Ihre abgedeckte Express-Version bereit, sodass eine öffentlich gemeldete CVE niemals zu einer offenen Sicherheitslücke für Ihre API wird.
 Am ersten Tag
Mit ELS erhalten Sie Zugriff auf vorhandene Korrekturen für bekannte CVEs, die Ihre abgedeckten Express-Versionen und deren Abhängigkeiten betreffen.
Sehen Sie, was bereits behoben wurde →
Komm einfach vorbei. Du musst nichts umbauen.
ELS ersetzt anfällige Express-Pakete durch sichere, versionskompatible Äquivalente. Ihre Routen, Ihre Middleware, die Bearbeitung von Anfragen und die Antwortlogik verhalten sich genau wie zuvor. Keine Codeänderungen, keine Framework-Migration.
ELS lässt sich über npm mit einer einfachen Änderung der Registry und der Abhängigkeiten installieren und läuft überall dort, wo Node.js läuft:
Bare-Metal, VMs, Docker, x86_64 und arm64.

Unterstützung, die einer Überprüfung standhält
SLA-gestütztes Patch-Bereitstellungs
Das SLA von TuxCare für die Patch-Bereitstellung unterstützt Sie dabei, die Anforderungen an die Behebung von Sicherheitslücken gemäß SOC 2, FedRAMP, PCI DSS, HIPAA, DORA und CRA zu erfüllen.
Der Enterprise-Support garantiert „
“ – kommerzielle Konditionen und vertragliche Schutzmaßnahmen, die speziell auf Unternehmen zugeschnitten sind, denen die „Best-Effort“-Wartung durch die Community nicht ausreicht.
Fragen Sie einen Express.js-
-Sicherheitsspezialisten
Lassen Sie uns darüber sprechen, wie Sie den Sicherheitsschutz für Ihre auf Express basierenden Node.js-Anwendungen erweitern können – von der Implementierung über Compliance-Anforderungen bis hin zu CVE-Patches und Preisgestaltung.
s von „Secure Legacy Express“ nutzen, ohne Ihre Node.js-App neu zu erstellen
Ergänzen Sie Ihre bestehende Umgebung um ELS, behalten Sie die Routen und die Middleware bei, auf die Ihre Dienste angewiesen sind, und gehen Sie Sicherheitsrisiken an, während die Modernisierung in einem für Ihr Team angemessenen Tempo voranschreitet.
 Keine Notfallmigration.
 Es ist kein obligatorischer Neuaufbau der Anwendung erforderlich.
 Keine Abhängigkeit von Korrekturen auf der vorgelagerten Ebene, die möglicherweise nie eintreffen.
Kompatibel mit:
 Docker
 npm
Ein Vorsprung bei Express Security
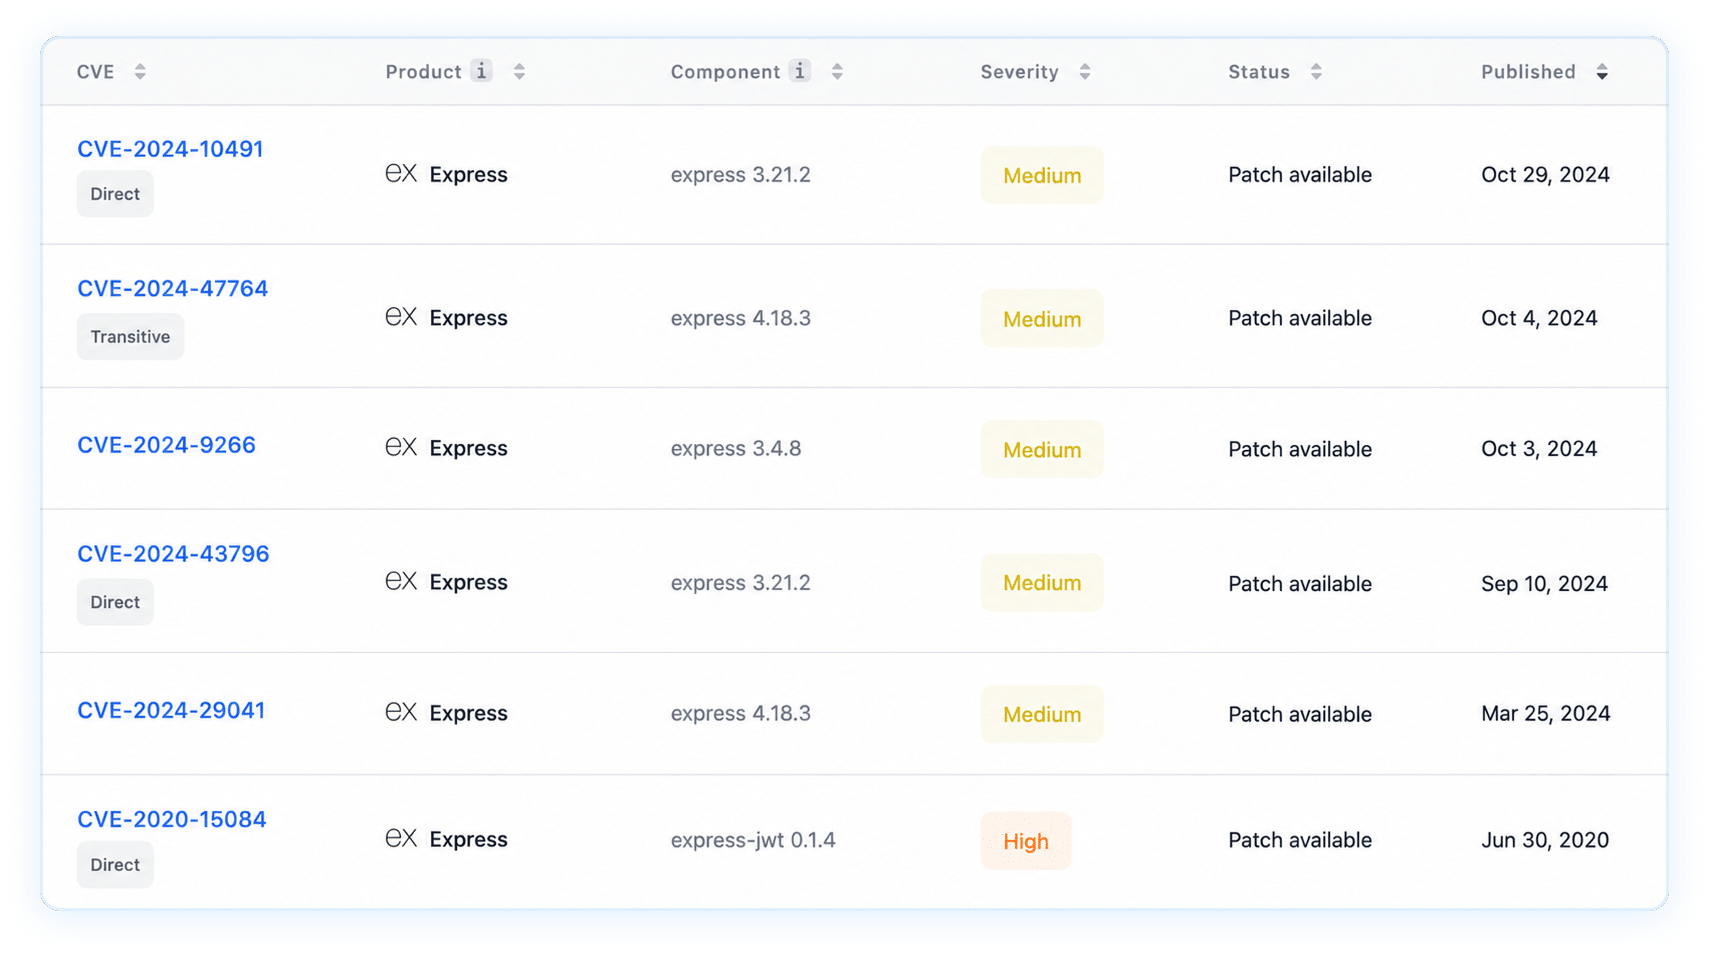
Entscheiden Sie sich für ELS und profitieren Sie von allen bereits bereitgestellten Korrekturen für die unterstützten Express-Versionen (
) sowie von fortlaufenden Patches, sobald neue CVEs bekannt werden.
Wie funktioniert es?

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.
Wie Teams ELS nutzen

Das Zeitfenster für die CVE-Exposition der API verkürzen
⚠️ Die Bindung:
Ein Schwachstellenscanner identifiziert eine betroffene Express-Version in einer öffentlichen API, einem Kundenportal oder einem internen Node.js-Dienst. Der Support seitens des Upstream-Anbieters wurde eingestellt, doch ein Austausch des Frameworks könnte Routen, Middleware und Produktionsabhängigkeiten beeinträchtigen.
🔄 Die Wende:
ELS bietet für Express-Versionen, die unter den Support fallen, wieder einen kommerziellen Pfad für Sicherheitspatches. Die Korrekturen werden sorgfältig zurückportiert und getestet, sodass Teams Schwachstellen beheben können, ohne eine riskante Anwendungsmigration vorziehen zu müssen.

Einen noch offenen Prüfungsbefund beheben
⚠️ Die Bindung:
Bei einer internen Prüfung, einer SOC-2-Prüfung, einer PCI-DSS-Prüfung oder einem Sicherheitsfragebogen für Kunden wird eine nicht unterstützte Express-Version festgestellt. Es gibt keinen verlässlichen Weg zur Behebung des Problems auf der Quellseite, und die Migration kann nicht vor Ablauf der vorgeschriebenen Frist abgeschlossen werden.
🔄 Die Wende:
ELS bietet für berechtigte Express-Versionen eine fortlaufende Sicherheitsabdeckung zu kommerziellen Konditionen. Compliance-Teams profitieren von dokumentierten Abhilfemaßnahmen, während Entwickler die nötige Zeit für die Modernisierung gewinnen, ohne unnötige Risiken für die Produktion einzugehen.

Modernisieren Sie nach Ihrem eigenen Zeitplan
⚠️ Die Bindung:
Express 3 und 4 können auf jahrelang gewachsenen Legacy-Routen, gebündelter Middleware, Authentifizierungsabläufen und Anwendungslogik basieren, die nicht von Ihrem Team entwickelt wurden. Eine Migration auf Express 5 kann zur Einführung entfernter APIs, zu Kompatibilitätsproblemen und zu Regressionsrisiken bei geschäftskritischen Diensten führen.
🔄 Die Wende:
ELS schützt die bereits im Einsatz befindliche Express-Version, ohne das Verhalten der Anwendung zu verändern. Ihr Team erhält zusätzlichen Spielraum für die Planung, das Testen und die Durchführung der Modernisierung, während die Altdienste weiterhin gepatcht, unterstützbar und stabil bleiben.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach Ablauf des Supports durch die ursprünglichen Entwickler weiterhin geschützt bleiben – vom Linux-Kernel bis hin zu Node.js-Frameworks wie Express. Ein Partner, umfassende Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in das Open-Source-Ökosystem, das es schützt – von Node.js-Anwendungen bis hin zu Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Immer noch auf die Klassiker setzen? Der Leitfaden eines Pragmatikers für die Unterstützung von AngularJS im Unternehmen
Erfahren Sie, warum AngularJS nach wie vor geschäftskritische Unternehmensanwendungen antreibt und wie Sie die Sicherheit auch lange nach Ablauf des offiziellen Supports gewährleisten können.

Wenn Bootstrap das Ende seiner Lebensdauer erreicht: So bleibt Ihre Benutzeroberfläche sicher, ohne dass alles zusammenbricht
Erfahren Sie, wie Sie Bootstrap-3- und -4-Anwendungen vor wachsenden Sicherheitsrisiken schützen können, ohne die Benutzeroberfläche zu beeinträchtigen, auf die sich Ihre Nutzer verlassen.
Sichere EOL-Angular-Apps ohne Neuprogrammierung: Erste Schritte mit dem Endless Lifecycle Support
Erfahren Sie, wie Teams ältere Angular-Anwendungen auf dem neuesten Stand halten, die Compliance-Anforderungen erfüllen und produktionsbereit machen können, ohne sich vorschnell auf eine riskante Neuprogrammierung einzulassen.
Sichern Sie Ihre nicht mehr unterstützten Express.js -Versionen
Sprechen Sie mit unserem Team darüber, wie Sie ältere Express-Versionen 3 und 4 schützen können – ohne erzwungene Migration, riskante Neuprogrammierung oder das Warten auf Upstream-Korrekturen, die möglicherweise nie eintreffen.
Frage stellen
Häufig gestellte Fragen
Noch nicht. Express 4 ist seit dem 1. April 2025 im Wartungsmodus, was bedeutet, dass es nur noch Sicherheitspatches und Fehlerbehebungen mit hoher Priorität erhält. Das vorgeschlagene EOL-Datum liegt frühestens am 1. Oktober 2026, das Express-Team kann diesen Termin jedoch verlängern. Nur die aktuellste Version von Express 4 wird offiziell unterstützt, sodass für ältere 4.x-Versionen keine garantierten Upstream-Korrekturen mehr bereitgestellt werden.
Nein. Express 3 hat seit seinem letzten Update am 1. August 2015 das Ende seines Lebenszyklus erreicht und wird vom Hersteller nicht mehr weiterentwickelt. Anwendungen, die Versionen wie 3.4.8 oder 3.21.2 verwenden, weisen möglicherweise weiterhin Sicherheitslücken in Express oder der mitgelieferten Middleware auf. TuxCare ELS bietet zurückportierte, getestete Sicherheitskorrekturen, ohne dass eine sofortige Migration erforderlich ist.
ELS deckt derzeit Express 3.4.8, 3.21.2, 4.17.1, 4.18.1, 4.18.2, 4.18.3 und 4.19.2 sowie die entsprechenden unterstützten Abhängigkeiten ab. Je nach sich ändernden Supportanforderungen können weitere Versionen hinzugefügt werden. Wenden Sie sich an TuxCare, um die Abdeckung für eine nicht aufgeführte Version zu besprechen.
Sie können ein Upgrade durchführen, Ihren eigenen Fork pflegen oder kommerziellen erweiterten Support in Anspruch nehmen. Mit TuxCare ELS konfigurieren Sie die TuxCare-npm-Registry, ersetzen Ihre Express-Abhängigkeit durch das entsprechende @els-js-Paket und führen eine Neuinstallation durch. Dadurch erhalten Sie vom Anbieter unterstützte CVE-Korrekturen, ohne dass eine vollständige Framework-Migration erforderlich ist.
Nein. ELS-Pakete sind versionskompatible Ersatzlösungen, die darauf ausgelegt sind, das Verhalten Ihrer bestehenden Express-Version beizubehalten. Ihre Routen, Middleware, die Bearbeitung von Anfragen und die Antwortlogik bleiben unverändert. Die Bereitstellung erfordert lediglich die Konfiguration des Registers und der Abhängigkeiten und keine Neuprogrammierung der Anwendung.
Ja. ELS bietet einen dokumentierten Behebungsplan, kommerziell unterstützte Patches und ein SLA für die abgedeckten Schwachstellen. Dies kann dazu beitragen, das Schwachstellenmanagement im Rahmen von SOC 2, PCI DSS, HIPAA, NIS2, DORA und CRA nachzuweisen. Die Einhaltung der Vorschriften hängt jedoch weiterhin von Ihren übergeordneten Kontrollmaßnahmen und den Anforderungen des Prüfers ab.
Express 5 ist das empfohlene langfristige Ziel, doch die Migration erfordert möglicherweise Codeänderungen und Regressionstests. Dabei werden mehrere APIs und Routing-Verhaltensweisen entfernt oder geändert, die von älteren Anwendungen genutzt werden. ELS sorgt dafür, dass Ihre aktuelle Version auf dem neuesten Stand bleibt, während Sie die Migration nach einem überschaubaren Zeitplan planen und testen.