

Mantenha seu Express.js legado seguro sem precisar reescrever sua API ou migrar seu aplicativo Node.js
O Suporte de Ciclo de Vida Ilimitado oferece correções de CVE para versões do Express que não contam mais com suporte, abrangendo o framework e as dependências que ainda alimentam APIs legadas, aplicativos web, serviços de back-end e plataformas internas.

Fale conosco
Pergunte sobre a cobertura, os SLAs, os preços ou qualquer outra coisa.


 Coberto pela ELS
Coberto pela ELS
Coberto pela ELS
Coberto pela ELS
Coberto pela ELS
Coberto pela ELS
O Express 3 chegou ao fim de sua vida útil em julho de 2015, e as versões mais antigas do Express 4 não recebem mais correções de segurança do desenvolvedor original. O ELS preenche essa lacuna sem obrigar
a realizar uma atualização de versão principal.
Três etapas para umaplicativo Express com o patch “
”
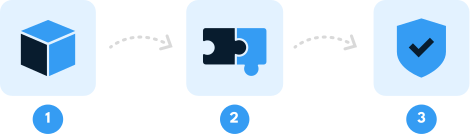
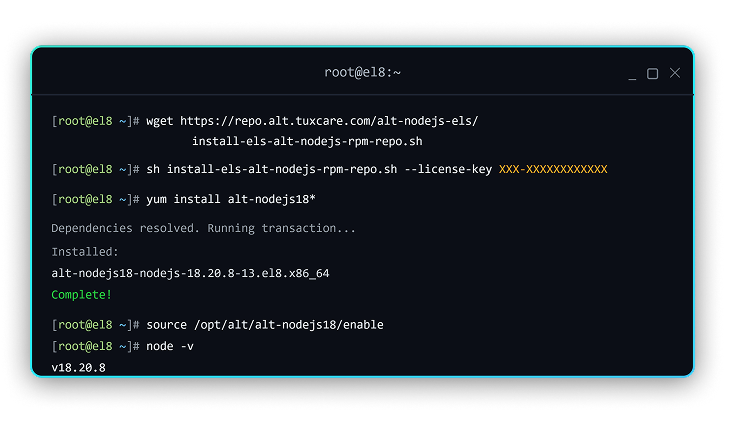
Adicione o registro da TuxCare ao arquivo .npmrc do seu projeto, substitua a dependência do Express pelo pacote @els-js (manualmente ou com o TuxCare Patcher) e reinstale. Verifique com o comando `npm list` e execute sua API exatamente como antes.
Confira a documentação →O que você ganha com a ELS

Correções de CVE para o Express fora do suporte
Quando uma nova vulnerabilidade do Express é divulgada, a TuxCare investiga, aplica o patch, realiza testes de regressão e lança uma correção pronta para uso para a sua versão do Express coberta pelo serviço, de modo que um CVE público nunca se torne uma brecha de segurança para a sua API.
 No primeiro dia
O ELS oferece acesso às correções já disponíveis para CVEs conhecidas que afetam as versões do Express cobertas pelo serviço e suas dependências.
Veja o que já foi corrigido →
Venha nos visitar. Não precisa reconstruir.
O ELS substitui pacotes Express vulneráveis por equivalentes seguros e compatíveis em termos de versão. Suas rotas, middleware, processamento de solicitações e lógica de resposta funcionam exatamente como antes. Sem alterações no código, sem migração de framework.
O ELS é instalado via npm com uma simples alteração no registro e nas dependências, e roda em qualquer lugar onde o Node.js funcione:
hardware puro, máquinas virtuais, Docker, x86_64 e arm64.

Suporte que resiste à análise
Entrega de patches com suporte de SLA
O SLA de entrega de patches da TuxCare ajuda você a atender às expectativas de correção de vulnerabilidades previstas nas normas SOC 2, FedRAMP, PCI DSS, HIPAA, DORA e CRA.
O suporte empresarial garante
. Termos comerciais e proteções contratuais desenvolvidos para organizações que precisam de mais do que a manutenção da comunidade, prestada com o melhor esforço possível.
Pergunte a um especialista em segurança do Express.js
Vamos conversar sobre como ampliar a cobertura de segurança para suas aplicações Node.js baseadas no Express, desde os requisitos de implementação e conformidade até a aplicação de patches para vulnerabilidades CVE e os preços.
Proteja o Legacy Express
sem precisar recompilar seu aplicativo Node.js
Adicione o ELS ao seu ambiente atual, mantenha as rotas e o middleware dos quais seus serviços dependem e lide com os riscos de segurança enquanto a modernização avança em um ritmo adequado para sua equipe.
 Não há migração de emergência.
 Não é necessária uma recompilação obrigatória do aplicativo.
 Não há dependência de correções do desenvolvedor original que talvez nunca cheguem.
Compatível com:
 Docker
 npm
Uma vantagem inicial na segurança expressa
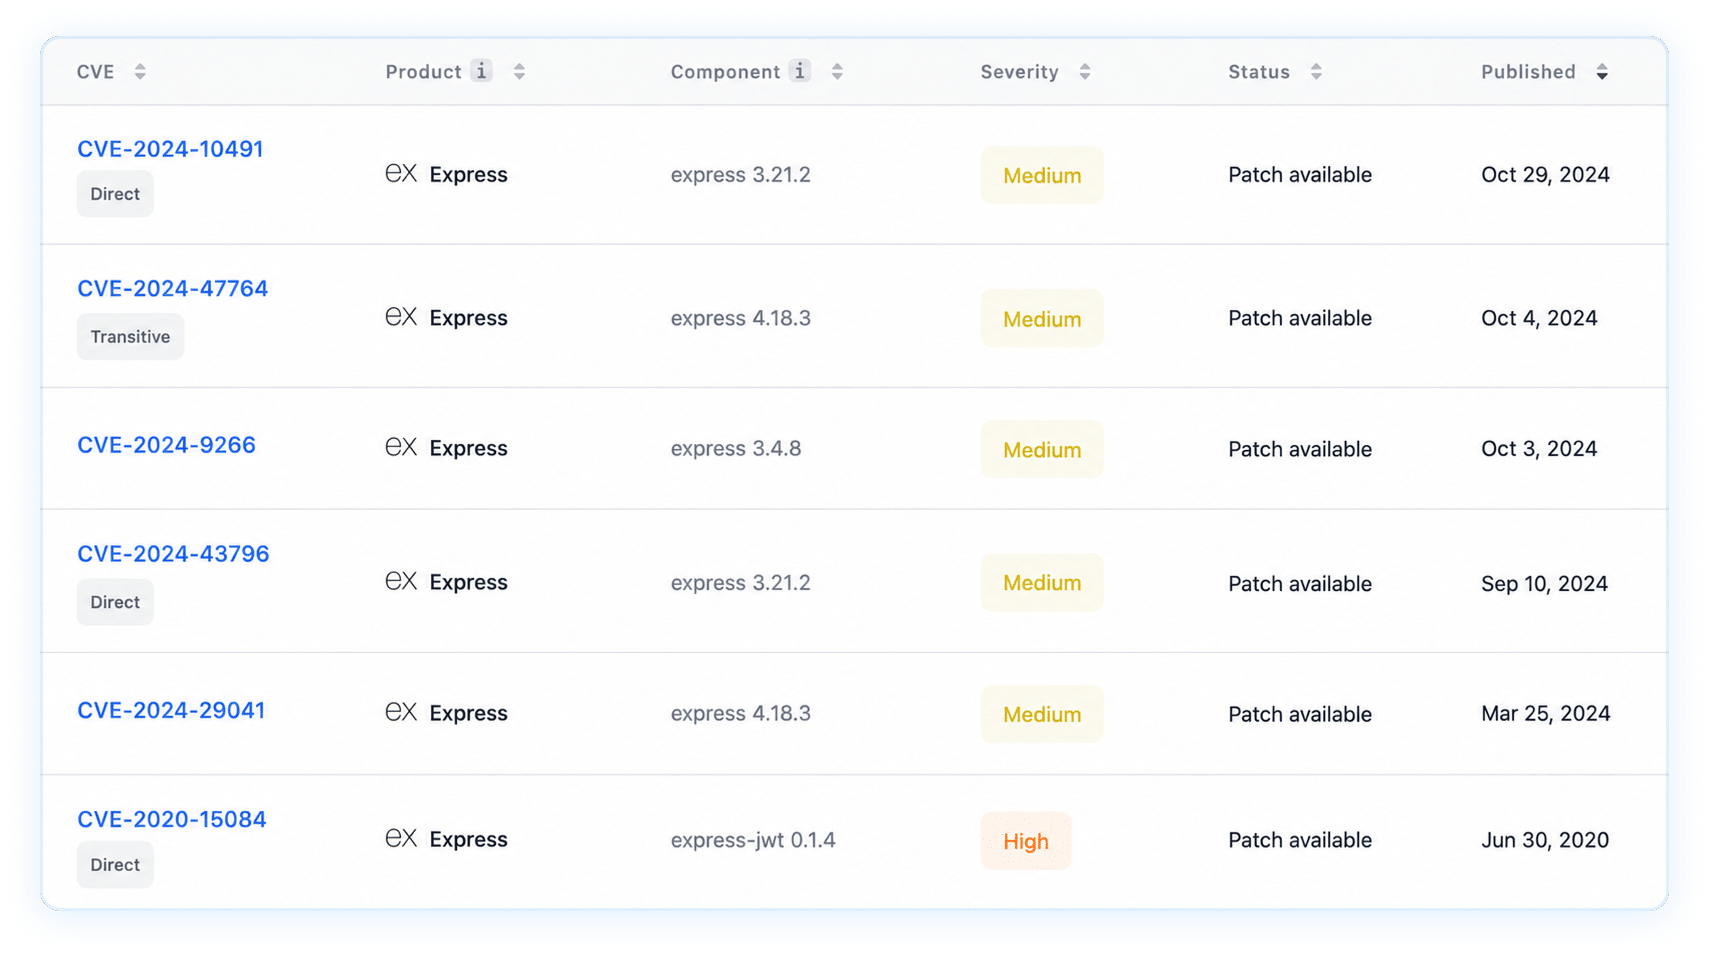
Adote o ELS e aproveite todas as correções já disponibilizadas para as versões do Express incluídas no programa,
, além de atualizações contínuas à medida que novos CVEs forem surgindo.
Como funciona?

Incorporamos novos projetos e disponibilizamos o rastreamento automatizado de CVEs 24 horas por dia, 7 dias por semana – monitorando os alertas de segurança do NVD, dos fornecedores, do GitHub e de outras fontes.

Assim que as vulnerabilidades (CVEs) são detectadas, implementamos as correções do código-fonte original por meio de automação algorítmica e assistida por IA, com validação por especialistas para garantir a precisão.

Os patches são compilados em formato binário, passam por testes exaustivos (de integridade, funcionalidade e regressão), são assinados e implantados nos repositórios do ELS.

Seus gerenciadores de pacotes, ferramentas de compilação ou orquestradores verificam se há atualizações e, em seguida, as baixam e instalam automaticamente.
Como as equipes utilizam o ELS

Reduzir a janela de exposição da API a vulnerabilidades CVE
⚠️ A restrição:
Um verificador de vulnerabilidades identifica uma versão do Express afetada em uma API pública, no portal do cliente ou em um serviço interno do Node.js. O suporte do desenvolvedor original foi encerrado, mas a substituição da estrutura poderia causar interrupções nas rotas, no middleware e nas dependências de produção.
🔄 A vez:
A ELS oferece novamente às versões Express cobertas um caminho comercial para a aplicação de patches de segurança. As correções são cuidadosamente adaptadas para versões anteriores e testadas, ajudando as equipes a corrigir vulnerabilidades sem acelerar uma migração arriscada de aplicativos.

Resolver uma constatação de auditoria pendente
⚠️ A restrição:
Uma auditoria interna, uma avaliação SOC 2, uma análise PCI DSS ou um questionário de segurança do cliente identifica uma versão Express sem suporte. Não há um caminho confiável de correção por parte do fornecedor, e a migração não pode ser concluída antes do prazo exigido.
🔄 A vez:
A ELS oferece cobertura de segurança contínua para versões Express elegíveis, de acordo com termos comerciais. As equipes de conformidade contam com medidas corretivas documentadas, enquanto os desenvolvedores ganham o tempo necessário para modernizar sem introduzir riscos desnecessários à produção.

Modernize no seu próprio ritmo
⚠️ A restrição:
O Express 3 e o Express 4 podem estar baseados em anos de rotas legadas, middleware agrupado, fluxos de trabalho de autenticação e lógica de aplicativos que não foram desenvolvidos pela sua equipe. Uma migração para o Express 5 pode trazer APIs removidas, problemas de compatibilidade e risco de regressão em serviços essenciais para os negócios.
🔄 A vez:
O ELS protege a versão Express já em produção sem alterar o comportamento do aplicativo. Sua equipe ganha mais tempo para planejar, testar e concluir a modernização, enquanto os serviços legados continuam atualizados, com suporte e estáveis.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém os componentes essenciais protegidos muito tempo depois que o suporte do desenvolvedor original chega ao fim, desde o kernel do Linux até frameworks do Node.js, como o Express. Um único parceiro, cobertura completa de toda a pilha.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe no ecossistema de código aberto que protege, desde aplicativos Node.js até o Linux, e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
Ainda está usando os clássicos? Um guia pragmático sobre o suporte ao AngularJS no ambiente corporativo
Descubra por que o AngularJS ainda é a base de aplicativos corporativos de missão crítica e como mantê-lo seguro mesmo muito tempo depois do fim do suporte oficial.

Quando o Bootstrap chega ao fim de sua vida útil: como manter sua interface de usuário segura sem bagunçar tudo
Descubra como proteger aplicativos do Bootstrap 3 e 4 contra riscos crescentes à segurança sem comprometer a interface do usuário na qual seus usuários confiam.
Proteja aplicativos Angular em fim de vida útil (EOL) sem precisar reescrevê-los: Introdução ao suporte contínuo ao ciclo de vida
Saiba como as equipes podem manter os aplicativos Angular legados atualizados, em conformidade e prontos para produção, sem se precipitar em uma reescrita arriscada.
Proteja suas versões do Express.js que não são mais suportadas
Converse com nossa equipe sobre como proteger as versões antigas do Express 3 e 4 sem precisar fazer uma migração forçada, uma reescrita arriscada ou ficar esperando por correções do desenvolvedor original que talvez nunca cheguem.
Faça uma pergunta para nós
Perguntas frequentes
Ainda não. O Express 4 entrou em fase de manutenção em 1º de abril de 2025, o que significa que recebe apenas patches de segurança e correções de bugs de alta prioridade. A data proposta para o fim do suporte (EOL) é, no mínimo, 1º de outubro de 2026, mas a equipe do Express pode prorrogá-la. Apenas a versão mais recente do Express 4 tem suporte oficial, deixando as versões 4.x mais antigas sem garantia de correções do desenvolvedor original.
Não. O Express 3 chegou ao fim de sua vida útil desde sua última atualização, em 1º de agosto de 2015, e não recebe mais manutenção no código-fonte original. Aplicativos que utilizam versões como a 3.4.8 ou a 3.21.2 podem apresentar vulnerabilidades no Express ou no middleware incluído nele. O TuxCare ELS oferece correções de segurança adaptadas e testadas, sem a necessidade de uma migração imediata.
Atualmente, o ELS abrange as versões Express 3.4.8, 3.21.2, 4.17.1, 4.18.1, 4.18.2, 4.18.3 e 4.19.2, juntamente com as dependências elegíveis incluídas na cobertura. Versões adicionais poderão ser incluídas à medida que as necessidades de suporte forem mudando. Entre em contato com a TuxCare para discutir a cobertura de uma versão não listada.
Você pode atualizar, manter seu próprio fork ou utilizar um suporte estendido comercial. Com o TuxCare ELS, configure o registro npm da TuxCare, substitua sua dependência do Express pelo pacote @els-js correspondente e reinstale. Isso oferece correções de CVE com suporte do fornecedor, sem a necessidade de uma migração completa do framework.
Não. Os pacotes ELS são substituições compatíveis com a versão, projetadas para preservar o comportamento da sua versão atual do Express. Suas rotas, middleware, processamento de solicitações e lógica de resposta permanecem inalterados. A implantação requer a configuração do registro e das dependências, em vez de uma reescrita do aplicativo.
Sim. A ELS oferece um plano de correção documentado, patches com suporte comercial e um SLA para as vulnerabilidades cobertas. Isso pode ajudar a comprovar a gestão de vulnerabilidades no âmbito das normas SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA. A conformidade ainda depende de seus controles mais amplos e dos requisitos do auditor.
O Express 5 é o destino recomendado a longo prazo, mas a migração pode exigir alterações no código e testes de regressão. Ele remove ou altera várias APIs e comportamentos de roteamento utilizados por aplicativos mais antigos. O ELS mantém sua versão atual atualizada com os patches enquanto você planeja e testa a migração em um cronograma viável.