

Assurez la sécurité de vos applications Express.js existantes sans avoir à réécrire votre API ni à migrer votre application Node.js
Le service « Endless Lifecycle Support » fournit des correctifs CVE pour les versions d'Express qui ne bénéficient plus d'assistance, couvrant ainsi le framework et les dépendances qui continuent d'alimenter les API héritées, les applications web, les services backend et les plateformes internes.

Parlez-nous
N'hésitez pas à nous poser vos questions concernant la couverture, les accords de niveau de service (SLA), les tarifs ou tout autre sujet.


 Couverture assurée par ELS
Couverture assurée par ELS
Couverture assurée par ELS
Couverture assurée par ELS
Couverture assurée par ELS
Couverture assurée par ELS
Express 3 a atteint sa fin de vie en juillet 2015, et les anciennes versions d'Express 4 ne bénéficient plus des correctifs de sécurité fournis par l'éditeur. ELS comble cette lacune sans obliger l
e à effectuer une mise à niveau vers une version majeure.
Trois étapes pourmettre à jour uneapplication Express avec le correctif «
»
Ajoutez le registre TuxCare au fichier .npmrc de votre projet, remplacez la dépendance « express » par le paquet @els-js (manuellement ou à l'aide du TuxCare Patcher), puis réinstallez. Vérifiez à l'aide de la commande « npm list » et exécutez votre API exactement comme auparavant.
Consultez la documentation →Ce que vous offre ELS

Corrections CVE pour Express hors support
Lorsqu'une nouvelle vulnérabilité d'Express est révélée, TuxCare mène une enquête, développe un correctif, effectue des tests de régression et fournit une solution prête à l'emploi pour votre version d'Express couverte, afin qu'un CVE rendu public ne devienne jamais une faille de sécurité pour votre API.
 Le premier jour
ELS vous donne accès aux correctifs existants pour les vulnérabilités CVE connues affectant les versions d'Express couvertes par le service et leurs dépendances.
Découvrez ce qui a déjà été corrigé →
Passez nous voir. Pas besoin de tout refaire.
ELS remplace les paquets Express vulnérables par des équivalents sécurisés et compatibles au niveau de la version. Vos routes, vos intergiciels, le traitement des requêtes et la logique de réponse fonctionnent exactement comme avant. Aucune modification du code, aucune migration de framework.
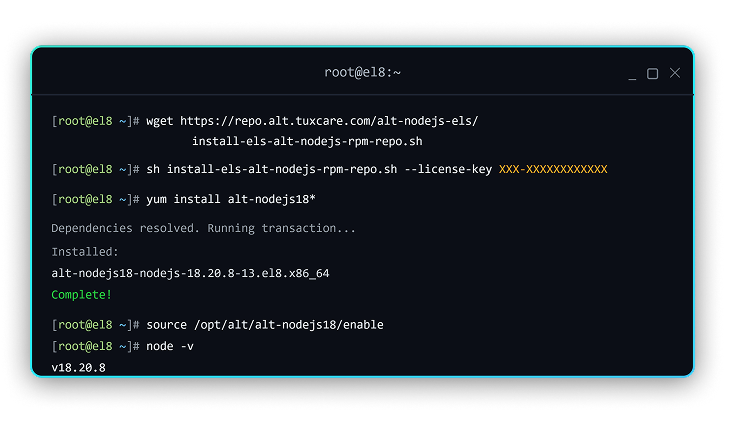
ELS s'installe via npm grâce à une simple modification du registre et des dépendances, et fonctionne partout où Node.js est pris en charge :
matériel nu, machines virtuelles, Docker, x86_64 et arm64.

Un soutien qui résiste à l'examen
de déploiement des correctifs couvert par un SLA Le SLA de déploiement des correctifs de TuxCare vous aide à répondre aux exigences en matière de correction des vulnérabilités dans le cadre des normes SOC 2, FedRAMP, PCI DSS, HIPAA, DORA et CRA.
L'assistance Entreprise garantit
Des conditions commerciales et des garanties contractuelles conçues pour les organisations qui ont besoin de plus qu'une simple maintenance communautaire « au mieux ».
Demandez conseil à un spécialiste de la sécurité d'
s Express.js
Discutons ensemble des moyens de renforcer la sécurité de vos applications Node.js fonctionnant sous Express, qu'il s'agisse des exigences de mise en œuvre et de conformité, de l'application des correctifs CVE ou des tarifs.
Sécurisez votre application « Legacy Express »
sans avoir à la réécrire
Intégrez ELS à votre environnement existant, conservez les routes et les middlewares sur lesquels reposent vos services, et traitez les risques de sécurité tout en poursuivant la modernisation à un rythme adapté à votre équipe.
 Pas de migration d'urgence.
 Aucune reconstruction obligatoire de l'application.
 Pas de dépendance vis-à-vis de correctifs en amont qui pourraient ne jamais voir le jour.
Compatible avec :
 Docker
 npm
Une longueur d'avance en matière de sécurité Express
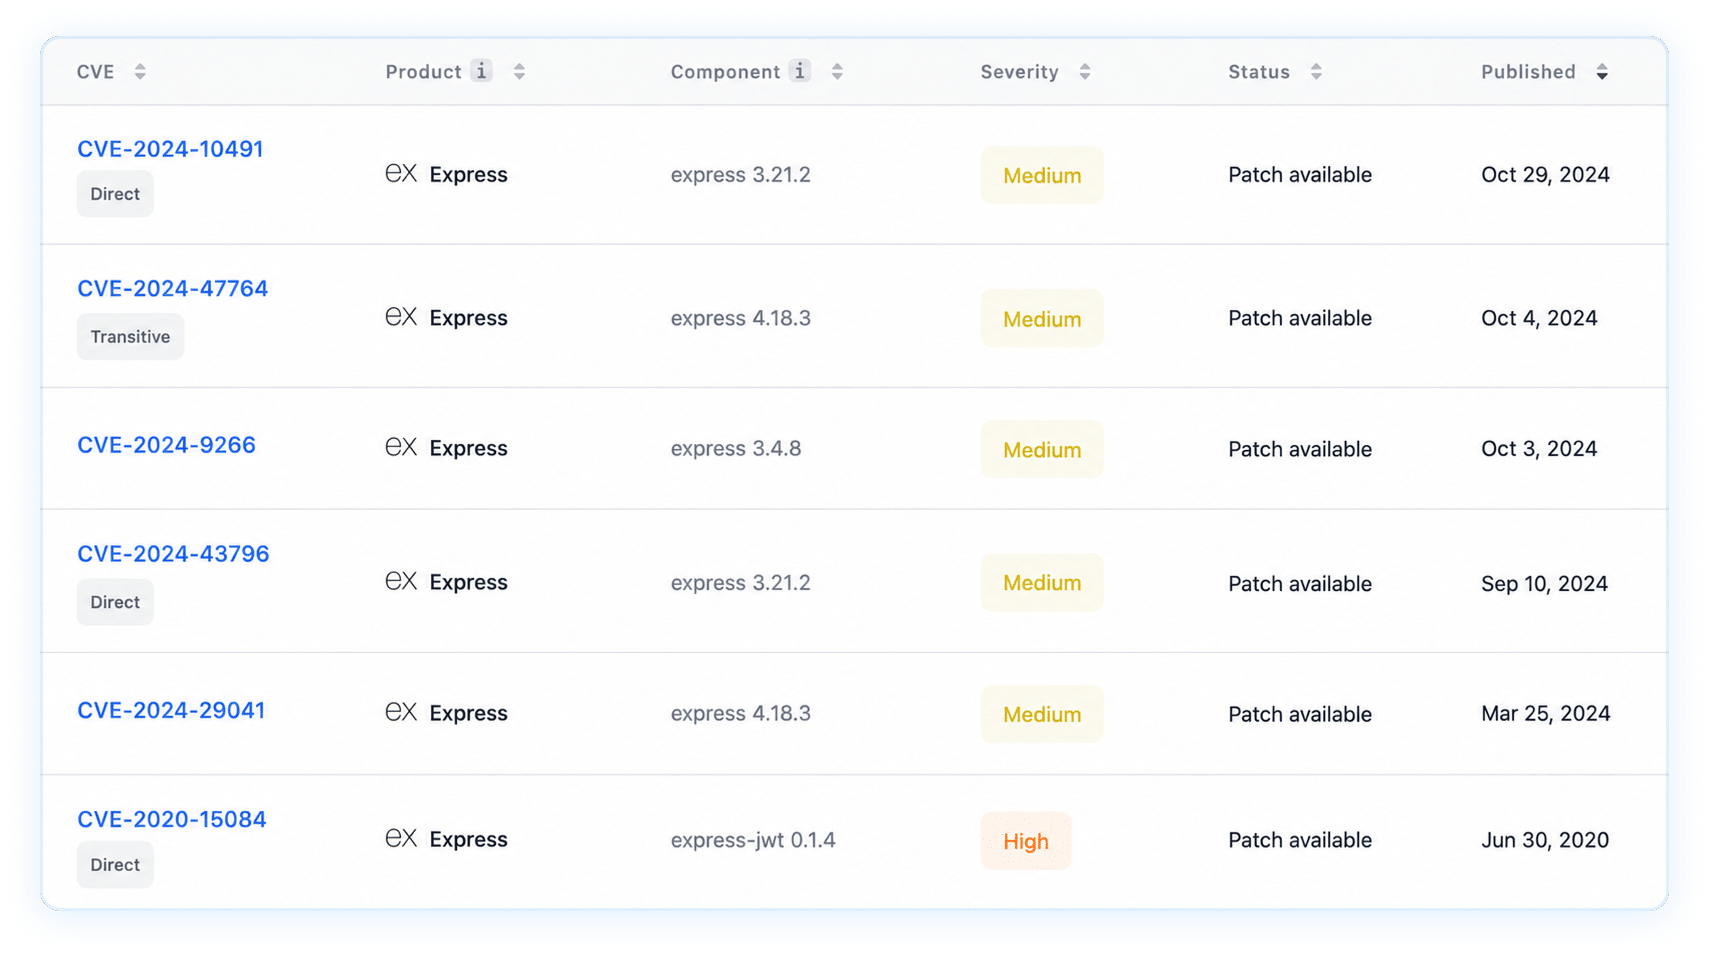
Adoptez ELS et bénéficiez de toutes les corrections déjà fournies pour les versions Express prises en charge,
, ainsi que de mises à jour continues à mesure que de nouvelles vulnérabilités (CVE) apparaissent.
Comment cela fonctionne-t-il ?

Nous intégrons de nouveaux projets et mettons en place un suivi automatisé des CVE 24 heures sur 24, 7 jours sur 7, en surveillant les avis de sécurité de la NVD, des fournisseurs, de GitHub et d'autres sources.

Une fois les CVE détectés, nous rétroportons les correctifs en amont à l'aide d'une automatisation algorithmique assistée par l'IA, accompagnée d'une validation par un expert.

Les correctifs sont compilés dans un format binaire, testés de manière approfondie (intégrité, fonctionnalité et régression), signés et déployés dans les dépôts ELS.

Vos gestionnaires de paquets, outils de construction ou orchestrateurs vérifient la présence de mises à jour, puis les extraient et les installent automatiquement.
Comment les équipes utilisent ELS

Réduire la fenêtre d'exposition des API aux vulnérabilités CVE
⚠️ Le problème :
Un outil de détection des vulnérabilités identifie une version Express concernée au sein d'une API publique, d'un portail client ou d'un service Node.js interne. Le support en amont a pris fin, mais le remplacement du framework pourrait perturber les routes, les middlewares et les dépendances de production.
🔄 Le tour :
ELS offre à nouveau aux versions Express couvertes une voie de mise à jour de sécurité commerciale. Les correctifs sont soigneusement rétroportés et testés, ce qui aide les équipes à corriger les vulnérabilités sans précipiter une migration d'application risquée.

Résoudre une observation d'audit en suspens
⚠️ Le problème :
Un audit interne, une évaluation SOC 2, un contrôle PCI DSS ou un questionnaire de sécurité client met en évidence une version Express non prise en charge. Il n'existe aucune procédure de correction fiable en amont, et la migration ne peut pas être achevée avant la date limite requise.
🔄 Le tour :
ELS assure une couverture de sécurité continue pour les versions Express éligibles, selon des conditions commerciales. Les équipes chargées de la conformité bénéficient de mesures correctives documentées, tandis que les développeurs disposent du temps nécessaire pour moderniser leurs systèmes sans introduire de risques inutiles en production.

Modernisez-vous à votre rythme
⚠️ Le problème :
Les versions Express 3 et 4 peuvent reposer sur des routes héritées datant de plusieurs années, des middlewares groupés, des workflows d'authentification et une logique applicative que votre équipe n'a pas développés. Une migration vers Express 5 peut entraîner la suppression d'API, des problèmes de compatibilité et un risque de régression au sein des services essentiels à l'activité.
🔄 Le tour :
ELS assure la protection de la version Express déjà en production sans modifier le fonctionnement de l'application. Votre équipe dispose ainsi d'un délai supplémentaire pour planifier, tester et mener à bien la modernisation, tandis que les services existants continuent de bénéficier de correctifs, d'un support technique et d'une stabilité garantie.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux frameworks Node.js tels qu’Express. Un seul partenaire, une couverture complète de la pile technologique.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans l'écosystème open source qu'il sécurise, des applications Node.js à Linux, et bien au-delà.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes
Toujours les classiques ? Guide pragmatique pour le support d'AngularJS en entreprise
Découvrez pourquoi AngularJS continue d'être utilisé dans les applications d'entreprise stratégiques et comment en garantir la sécurité bien après la fin du support officiel.

Quand Bootstrap arrive en fin de vie : comment préserver la sécurité de votre interface utilisateur sans tout bouleverser
Découvrez comment protéger vos applications Bootstrap 3 et 4 contre les risques de sécurité croissants sans altérer l'interface utilisateur à laquelle vos utilisateurs sont habitués.
Sécuriser les applications Angular en fin de vie sans les réécrire : premiers pas avec le support de cycle de vie illimité
Découvrez comment les équipes peuvent maintenir leurs applications Angular existantes à jour, conformes et prêtes pour la production sans se lancer à la hâte dans une refonte risquée.
Sécurisez vos versions d'Express.js qui ne sont plus prises en charge
Discutez avec notre équipe des solutions permettant de sécuriser les anciennes versions d'Express 3 et 4 sans migration forcée, sans réécriture risquée et sans avoir à attendre des correctifs en amont qui pourraient ne jamais voir le jour.
Une question ?
Foire aux questions
Pas encore. Express 4 est passé en mode maintenance le 1er avril 2025, ce qui signifie qu’il ne reçoit plus que des correctifs de sécurité et des corrections de bogues hautement prioritaires. La date de fin de vie (EOL) proposée n’est pas antérieure au 1er octobre 2026, mais l’équipe Express pourrait la repousser. Seule la dernière version d’Express 4 bénéficie d’un support officiel, les anciennes versions 4.x ne bénéficiant donc plus de corrections garanties en amont.
Non. Express 3 a atteint sa fin de vie depuis sa dernière mise à jour, le 1er août 2015, et n'est plus pris en charge en amont. Les applications utilisant des versions telles que la 3.4.8 ou la 3.21.2 peuvent présenter des vulnérabilités dans Express ou dans les middlewares qui y sont intégrés. TuxCare ELS fournit des correctifs de sécurité rétroportés et testés, sans nécessiter de migration immédiate.
ELS couvre actuellement les versions Express 3.4.8, 3.21.2, 4.17.1, 4.18.1, 4.18.2, 4.18.3 et 4.19.2, ainsi que les dépendances éligibles associées. D'autres versions pourront être ajoutées en fonction de l'évolution des besoins en matière de support. Contactez TuxCare pour discuter de la couverture d'une version ne figurant pas dans cette liste.
Vous pouvez effectuer une mise à niveau, gérer votre propre fork ou recourir à un support étendu commercial. Avec TuxCare ELS, configurez le registre npm de TuxCare, remplacez votre dépendance Express par le paquet @els-js correspondant, puis réinstallez le tout. Cela vous permet de bénéficier de correctifs CVE pris en charge par le fournisseur sans avoir à migrer l'ensemble du framework.
Non. Les packages ELS sont des remplacements compatibles au niveau de la version, conçus pour préserver le comportement de votre version actuelle d'Express. Vos routes, vos middlewares, la gestion des requêtes et la logique de réponse restent inchangés. Le déploiement nécessite une configuration du registre et des dépendances, et non une réécriture de l'application.
Oui. ELS propose un plan de correction documenté, des correctifs bénéficiant d'un support commercial et un accord de niveau de service (SLA) pour les vulnérabilités couvertes. Cela peut vous aider à démontrer la gestion des vulnérabilités dans le cadre des normes SOC 2, PCI DSS, HIPAA, NIS2, DORA et CRA. La conformité dépend toutefois de l'ensemble de vos contrôles et des exigences de l'auditeur.
Express 5 est la version recommandée à long terme, mais la migration peut nécessiter des modifications du code et des tests de régression. Elle supprime ou modifie plusieurs API et comportements de routage utilisés par les anciennes applications. ELS assure la mise à jour de votre version actuelle pendant que vous planifiez et testez la migration selon un calendrier adapté.