

Mantener actualizadas las API heredadas de LoopBack sin tener que reescribir el marco de trabajo
Las versiones 1.x y 2.x de LoopBack llevan años sin recibir soporte por parte del desarrollador original. El servicio «Endless Lifecycle Support» mantiene actualizadas las versiones cubiertas con parches, lo que te permite proteger las API en producción sin tener que llevar a cabo una migración del marco de trabajo.

Hable con nosotros
Pregunta sobre la cobertura, los acuerdos de nivel de servicio (SLA), los precios o cualquier otro tema.


Versiones de LoopBack incluidas
 Versión |
 Estado |
 Cobertura |
|---|---|---|
 LoopBack 1.10.0 |
Es anterior al calendario de LTS publicado |
 Cubierto por ELS |
|
LoopBack 2.42.0
|
Fin de la vida útil: abril de 2019 |
Cubierto por ELS
|
*Las fechas de fin de vida útil se basan en la política de soporte a largo plazo de LoopBack. ¿Utilizas una versión diferente? Ponte en contacto con TuxCare para informarte sobre la cobertura.
Lo que obtienes con ELS

Correcciones de seguridad para aplicaciones LoopBack heredadas
Las pilas antiguas de LoopBack suponen un riesgo para el marco de trabajo y para todo el árbol de dependencias subyacente. TuxCare realiza un seguimiento de las nuevas vulnerabilidades y ofrece correcciones probadas para las versiones cubiertas, incluso cuando no resulta viable una reescritura.
El primer día
Todos los parches de LoopBack ya distribuidos para tu versión cubierta estarán disponibles en cuanto tu proyecto se conecte al registro ELS.

Aplica un parche a LoopBack sin tener que recompilar tu API
ELS sustituye los paquetes incluidos por equivalentes mantenidos por TuxCare, conservando al mismo tiempo la estructura y el comportamiento de la aplicación de los que ya depende tu API.
Los paquetes parcheados se distribuyen a través del repositorio de TuxCare, compatible con npm, utilizando alias de paquetes para las dependencias directas y sustituciones para las transitivas cubiertas. Se adapta al flujo de trabajo de npm que ya tienes, incluyendo Docker y las compilaciones de CI/CD.

Pruebas que tus auditores aceptarán
Entrega de parches respaldada por un acuerdo de nivel de servicio (SLA)
Cuando los auditores pregunten cómo se aplican los parches al LoopBack heredado, remíteles a un acuerdo de nivel de servicio (SLA) contractual que cumpla con las normas SOC 2, PCI DSS, HIPAA, NIS2, DORA y CRA.
Garantías de asistencia para empresas
ELS está diseñado para uso empresarial, con condiciones comerciales y garantías contractuales que van más allá del mantenimiento «a la mejor capacidad» que ofrece la comunidad.
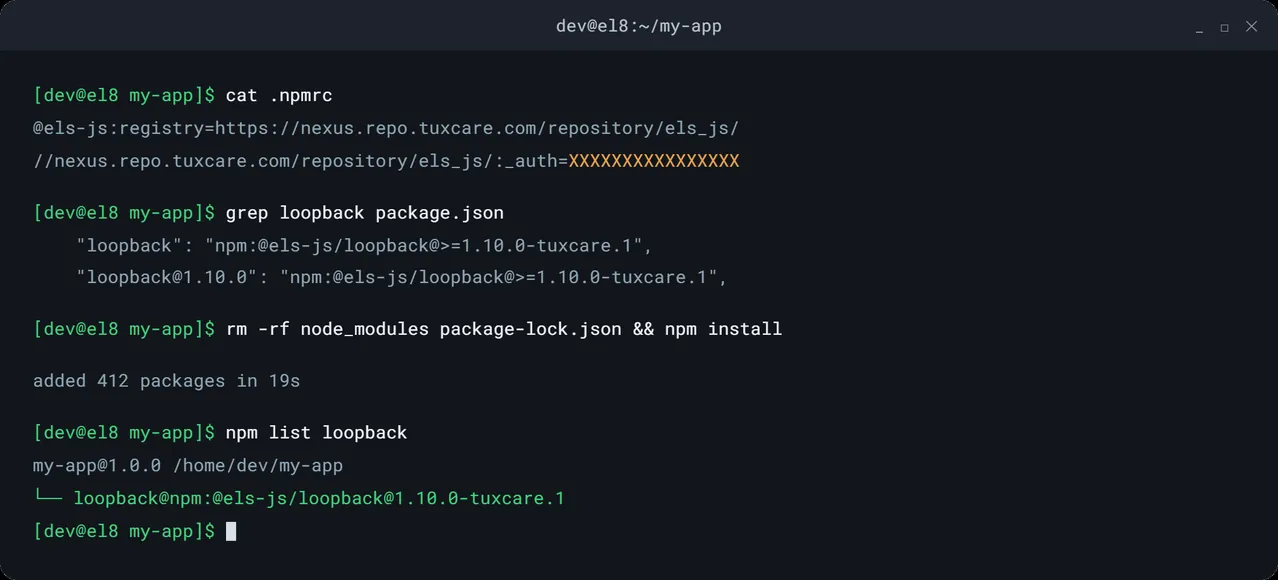
Añade paquetes LoopBack parcheados a través de npm sin tener que reescribir tu aplicación
Dirige npm al repositorio de TuxCare, actualiza las referencias de tus paquetes, actualiza las dependencias y ejecuta tus pruebas habituales.
Una introducción a la seguridad de LoopBack
Empieza por aplicar las correcciones ya incluidas en tu versión cubierta y mantén la protección a medida que surjan nuevos problemas.
| CVE | Producto | Componente | Severidad | Estado | Publicado |
|---|---|---|---|---|---|
| CVE-2026-73643 Transitivo | bucle de retorno | loopback 2.42.0 | Alta | No es vulnerable | |
| CVE-2026-59868 Transitivo | bucle de retorno | loopback 2.42.0 | Medio | No es vulnerable | |
| CVE-2026-49356 Transitivo | bucle de retorno | loopback 2.42.0 | Bajo | No es vulnerable | |
| CVE-2026-27601 Directo | bucle de retorno | loopback 1.10.0 | Alta | Hay un parche disponible | |
| 33883 | bucle de retorno | bucle de retorno | Medio | Hay un parche disponible | |
| GHSA-9h6g-pr28-7cqp Transitivo | bucle de retorno | loopback 1.10.0 | Medio | No es vulnerable | |
| CVE-2023-46298 Transitivo | bucle de retorno | loopback 2.42.0 | Alta | No es vulnerable | |
| CVE-2022-29078 Transitivo | bucle de retorno | loopback 1.10.0 | Crítica | Hay un parche disponible |
Pregunta a un experto en la aplicación de parches CVE para LoopBack
Charla en la que se abordó qué paquetes están incluidos en tu aplicación y cómo pasarlos a versiones mantenidas.

Cómo utilizan los equipos el ELS

Silencia el escáner
⚠️ La restricción:
Una API de producción sigue ejecutándose en LoopBack 1.x o 2.x, y el grafo de dependencias subyacente no se puede actualizar de una sola vez.
🔄 El turno:
Los parches de ELS cubren los paquetes tal y como están, por lo que una incidencia de seguridad deja de convertirse en una migración del marco de trabajo.

Cerrar una observación de auditoría pendiente
⚠️ La restricción:
Las revisiones de seguridad siguen señalando que LoopBack ya no recibe soporte, pero a la aplicación aún le quedan años de vida útil y no hay un plazo adecuado para realizar una migración segura.
🔄 El turno:
ELS ofrece paquetes con mantenimiento en el marco de un acuerdo de nivel de servicio (SLA) y un plan de corrección documentado. Los auditores obtienen algo más concreto que un simple plan de reescritura para el futuro.

Modernizar cuando la hoja de ruta esté lista
⚠️ La restricción:
La migración de una aplicación antigua de LoopBack afecta a los modelos, el middleware, los conectores, la autenticación y el comportamiento del cliente. Es demasiado como para precipitarse por un solo CVE.
🔄 El turno:
ELS se encarga de mantener actualizadas las versiones cubiertas mientras los equipos prueban la migración adecuadamente, la implementan gradualmente o mantienen la aplicación estable tal y como está.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare mantiene protegidos los componentes importantes mucho después de que finalice el soporte técnico del desarrollador original, desde el núcleo de Linux hasta los entornos de ejecución, las bibliotecas y los marcos de trabajo como LoopBack. Un único socio, amplia cobertura de código abierto.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en el ecosistema de código abierto del que se encarga de la seguridad, desde las dependencias de las aplicaciones hasta Linux y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada
Las 5 mejores herramientas de gestión de parches en 2026: análisis completo
Conclusiones clave: Las herramientas de gestión de parches suelen parecer muy similares en cuanto a su lista de funciones, pero…

La vulnerabilidad CVE-2026-98276 se corrigió en el código fuente original. A continuación, un servidor se bloqueó 12 veces.
Ya están disponibles los parches sin reinicio de KernelCare para CVE-2026-98276 en EL 8 y 9. TuxCare ha…
La vulnerabilidad que permitía eludir la autenticación SSH y que existía entre OpenSSH y musl (CVE-2026-123158)
Puntos clave: Una contraseña de entre 257 y 1024 bytes permite iniciar sesión en cualquier sistema que utilice únicamente claves…
El antiguo LoopBack puede seguir funcionando sin necesidad de actualizarlo.
Obtén correcciones continuas de CVE para las versiones de LoopBack incluidas a través del flujo de trabajo de npm que ya utilizas.
Pregúntenos
Preguntas frecuentes
LoopBack 4 es la línea en desarrollo activo, pero se sitúa mucho más allá de las versiones heredadas que se tratan aquí. LoopBack 2 llegó al final de su ciclo de vida en abril de 2019 y LoopBack 3 lo hizo en diciembre de 2020, y es en estas versiones donde aún se encuentra gran parte del código de LoopBack en producción. El servicio ELS de TuxCare garantiza que las versiones de LoopBack cubiertas sigan recibiendo parches de seguridad.
Sustituye el paquete LoopBack cubierto y las dependencias afectadas por equivalentes mantenidos por TuxCare, en lugar de recompilarlo en un marco más reciente. La configuración consiste en tres líneas en el archivo .npmrc, un cambio en el archivo package.json para que tu dependencia apunte a la versión de ELS y ejecutar «npm install». Los modelos, los métodos remotos, los scripts de arranque y las ACL se mantienen tal y como están.
Actualmente, ELS cubre las versiones 1.10.0 y 2.42.0 de LoopBack. Ambas son versiones antiguas que ya no cuentan con un mantenimiento habitual por parte del desarrollador original. Si tu aplicación utiliza una versión diferente, incluidas las de la línea 3.x, ponte en contacto con TuxCare para consultar la cobertura.
Sí. Una aplicación LoopBack heredada hereda los riesgos del marco de trabajo y de todos los componentes subyacentes. ELS puede redirigir las dependencias cubiertas a paquetes mantenidos por TuxCare mediante modificaciones de npm, por lo que la corrección no se limita al paquete LoopBack de nivel superior.
Sí. ELS está diseñado para aplicaciones que no pueden migrar sin problemas a un marco de trabajo más reciente. Los paquetes incluidos se obtienen a través de npm, lo que permite a los equipos actualizar el grafo de dependencias existente sin tener que cambiar la arquitectura que ya utilizan.
No es necesario realizar ningún cambio en el código de la aplicación. Solo tienes que configurar el repositorio de TuxCare compatible con npm, sustituir las referencias a los paquetes cubiertos, actualizar las dependencias y realizar las pruebas como de costumbre. El objetivo es mantener el comportamiento de LoopBack que tu API ya espera.
Sí. Los paquetes ELS se resuelven a través de npm desde el repositorio de TuxCare compatible con npm, por lo que la misma configuración del registro funciona tanto en las compilaciones de contenedores como en cualquier flujo de trabajo de CI/CD que ya instale dependencias con npm. El token se lee del archivo .npmrc de tu proyecto.
ELS está diseñado para dar respuesta a los requisitos de corrección de vulnerabilidades establecidos en marcos normativos como SOC 2, PCI DSS, HIPAA, NIS2, DORA y la CRA. Una estrategia contractual de aplicación de parches proporciona a los equipos de seguridad y auditoría una corrección documentada para el software que, de otro modo, no contaría con soporte técnico.
La migración sigue siendo un objetivo razonable a largo plazo, ya que pasar de una generación de LoopBack a otra implica cambios reales en la aplicación. ELS ofrece a los equipos la flexibilidad necesaria para aplicar parches ahora y migrar cuando la API, el modelo de datos, las integraciones y la cobertura de pruebas estén listas.