

Maintenir à jour les API LoopBack existantes sans avoir à réécrire le framework
Les versions 1.x et 2.x de LoopBack ne bénéficient plus du support en amont depuis des années. Le service « Endless Lifecycle Support » assure la mise à jour des versions prises en charge, ce qui vous permet de protéger vos API de production sans avoir à entreprendre une migration de framework.

Parlez-nous
N'hésitez pas à nous poser vos questions concernant la couverture, les accords de niveau de service (SLA), les tarifs ou tout autre sujet.


Versions de LoopBack prises en charge
 Version |
 Statut |
 Couverture |
|---|---|---|
 LoopBack 1.10.0 |
Antérieur au calendrier LTS publié |
 Couverture assurée par ELS |
|
LoopBack 2.42.0
|
Fin de vie : avril 2019 |
Couverture assurée par ELS
|
*Les dates de fin de vie sont issues de la politique de support à long terme de LoopBack. Vous utilisez une autre version ? Contactez TuxCare pour connaître les conditions de prise en charge.
Ce que vous offre ELS

Correctifs de sécurité pour les anciennes applications LoopBack
Les anciennes piles LoopBack présentent des risques au sein du framework et dans l'ensemble de l'arborescence des dépendances sous-jacente. TuxCare surveille l'apparition de nouvelles vulnérabilités et fournit des correctifs testés pour les versions prises en charge, même lorsqu'une réécriture n'est pas envisageable.
Le premier jour
Tous les correctifs LoopBack déjà fournis pour votre version prise en charge sont disponibles dès que votre projet se connecte au registre ELS.

Apportez des modifications à LoopBack sans avoir à reconstruire votre API
ELS remplace les bibliothèques prises en charge par des équivalents gérés par TuxCare, tout en préservant la structure et le comportement de l'application dont dépend déjà votre API.
Les paquets corrigés sont fournis via le dépôt TuxCare compatible avec npm, qui utilise des alias de paquets pour les dépendances directes et des remplacements pour les dépendances transitives couvertes. Cela s'intègre parfaitement à votre workflow npm actuel, y compris Docker et les builds CI/CD.

Des justificatifs que vos auditeurs accepteront
Livraison des correctifs couverte par un accord de niveau de service (SLA)
Lorsque les auditeurs vous demandent comment sont gérées les mises à jour de l'ancienne version de LoopBack, faites référence à un accord de niveau de service (SLA) conforme aux normes SOC 2, PCI DSS, HIPAA, NIS2, DORA et CRA.
Garanties d'assistance aux entreprises
ELS est conçu pour un usage en entreprise, avec des conditions commerciales et des garanties contractuelles allant au-delà de la simple maintenance « au mieux » assurée par la communauté.
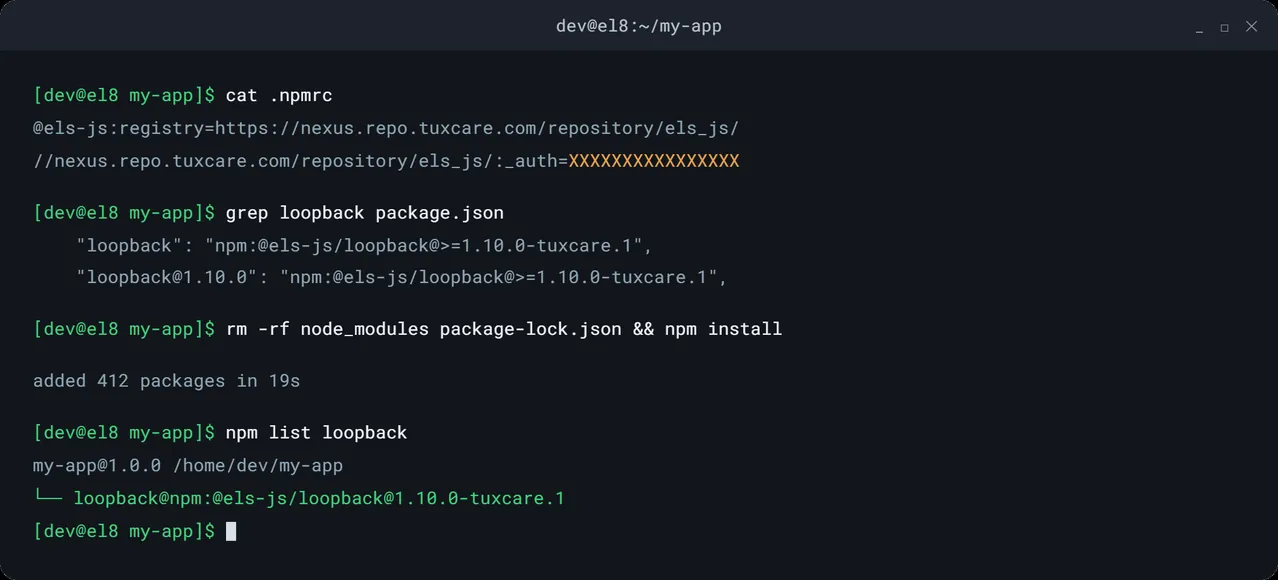
Ajoutez des paquets LoopBack corrigés via npm sans avoir à réécrire votre application
Configurez npm pour qu'il pointe vers le dépôt TuxCare, mettez à jour vos références de paquets, actualisez les dépendances, puis exécutez vos tests habituels.
Une longueur d'avance en matière de sécurité avec LoopBack
Commencez par appliquer les correctifs déjà disponibles pour votre version prise en charge et restez protégé à mesure que de nouveaux problèmes apparaissent.
| CVE | Produit | Composant | Sévérité | Statut | Publié |
|---|---|---|---|---|---|
| CVE-2026-73643 Transitif | boucle de retour | loopback 2.42.0 | Haut | Non vulnérable | |
| CVE-2026-59868 Transitif | boucle de retour | loopback 2.42.0 | Moyen | Non vulnérable | |
| CVE-2026-49356 Transitif | boucle de retour | loopback 2.42.0 | Faible | Non vulnérable | |
| CVE-2026-27601 Direct | boucle de retour | loopback 1.10.0 | Haut | Correctif disponible | |
| 33883 | boucle de retour | boucle de retour | Moyen | Correctif disponible | |
| GHSA-9h6g-pr28-7cqp Transitif | boucle de retour | loopback 1.10.0 | Moyen | Non vulnérable | |
| CVE-2023-46298 Transitif | boucle de retour | loopback 2.42.0 | Haut | Non vulnérable | |
| CVE-2022-29078 Transitif | boucle de retour | loopback 1.10.0 | Critique | Correctif disponible |
Demandez conseil à un expert en correctifs CVE pour LoopBack
Présentation des paquets pris en charge par votre application et de la manière de les faire passer à des versions maintenues.

Comment les équipes utilisent ELS

Mettez le scanner en mode silencieux
⚠️ Le problème :
Une API de production fonctionne toujours sous LoopBack 1.x ou 2.x, et le graphe de dépendances sous-jacent ne peut pas être mis à niveau en une seule fois.
🔄 Le tour :
Les correctifs ELS ont permis de corriger les paquets sur place, ce qui évite qu'un ticket de sécurité ne se transforme en migration de l'infrastructure.

Clôturer une constatation d'audit en cours
⚠️ Le problème :
Les audits de sécurité ne cessent de signaler que LoopBack n'est plus pris en charge, mais l'application a encore plusieurs années de vie utile devant elle et il n'existe aucune fenêtre de migration sûre.
🔄 Le tour :
ELS fournit des packages maintenus dans le cadre d'un accord de niveau de service (SLA) et d'un plan de correction documenté. Les auditeurs disposent ainsi d'éléments plus concrets qu'un simple projet de refonte future.

Procéder à la modernisation lorsque la feuille de route sera prête
⚠️ Le problème :
La migration d'une ancienne application LoopBack a des répercussions sur les modèles, les middlewares, les connecteurs, l'authentification et le comportement des clients. C'est trop important pour être fait à la hâte à cause d'un seul CVE.
🔄 Le tour :
ELS assure la mise à jour des versions concernées pendant que les équipes testent correctement la migration, la mettent en place progressivement ou laissent l'application stable telle quelle.
Pourquoi TuxCare ?
 420,000+
Mises à jour fournies
Par l'équipe qui prolonge les cycles de vie des logiciels libres
TuxCare assure la protection des composants essentiels bien après la fin du support en amont, du noyau Linux aux environnements d'exécution, en passant par les bibliothèques et les frameworks tels que LoopBack. Un seul partenaire, une couverture étendue de l'open source.
 14,000+
Vulnérabilités corrigées
Partenaire platine fondateur de la Fondation AlmaLinux OS et membre de l'Open Source Security Foundation (OpenSSF).
TuxCare investit dans l'écosystème open source dont il assure la sécurité, depuis les dépendances des applications jusqu'à Linux et au-delà.
En savoir plus → 70,000+
Sélection de forfaits
 2,700+
Clients professionnels

Informations connexes
Les 5 meilleurs outils de gestion des correctifs en 2026 : analyse complète
Points clés à retenir : les outils de gestion des correctifs se ressemblent souvent au premier abord, mais ils…

La vulnérabilité CVE-2026-98276 a été corrigée en amont. Puis, un serveur a planté à 12 reprises.
Les correctifs KernelCare sans redémarrage pour la vulnérabilité CVE-2026-98276 sont désormais disponibles pour les versions EL 8 et 9. TuxCare a…
La faille d'authentification SSH qui existait entre OpenSSH et musl (CVE-2026-123158)
Points clés : un mot de passe de 257 à 1024 octets permet de se connecter à n'importe quel système fonctionnant uniquement avec une clé…
L'ancienne version de LoopBack peut continuer à fonctionner sans qu'il soit nécessaire d'appliquer le correctif.
Bénéficiez de correctifs CVE réguliers pour les versions de LoopBack concernées via le workflow npm que vous utilisez déjà.
Une question ?
Foire aux questions
LoopBack 4 est la version actuellement en cours de développement, mais elle se situe bien au-delà des versions héritées abordées ici. LoopBack 2 a atteint sa fin de vie en avril 2019 et LoopBack 3 a suivi en décembre 2020 ; c'est sur ces versions que repose encore une grande partie du code LoopBack en production. Le service ELS de TuxCare permet aux versions de LoopBack couvertes de continuer à bénéficier de correctifs de sécurité.
Remplacez le package LoopBack couvert et les dépendances concernées par leurs équivalents gérés par TuxCare, au lieu de procéder à une nouvelle compilation sur un framework plus récent. La configuration se résume à trois lignes dans le fichier .npmrc, à une modification du fichier package.json pour pointer votre dépendance vers la version ELS, puis à la commande « npm install ». Les modèles, les méthodes distantes, les scripts de démarrage et les listes de contrôle d'accès (ACL) restent inchangés.
ELS couvre actuellement les versions 1.10.0 et 2.42.0 de LoopBack. Il s'agit dans les deux cas de versions obsolètes qui ne bénéficient plus d'une maintenance régulière de la part de l'éditeur. Si votre application utilise une autre version, y compris toute version de la série 3.x, veuillez contacter TuxCare pour discuter de la couverture.
Oui. Une application LoopBack existante hérite des risques liés au framework et à tous les éléments qui le sous-tendent. ELS peut rediriger les dépendances couvertes vers des paquets gérés par TuxCare via des remplacements npm ; la correction ne se limite donc pas au paquet LoopBack de niveau supérieur.
Oui. ELS est conçu pour les applications qui ne peuvent pas passer sans heurts à un framework plus récent. Les paquets pris en charge sont fournis via npm, ce qui permet aux équipes d’apporter des correctifs au graphe de dépendances existant tout en conservant l’architecture qu’elles utilisent déjà.
Aucune modification du code de l'application n'est nécessaire. Il vous suffit de configurer le dépôt TuxCare compatible avec npm, de remplacer les références aux paquets pris en charge, d'actualiser les dépendances, puis de tester comme d'habitude. L'objectif est de conserver le comportement LoopBack auquel votre API est déjà habituée.
Oui. Les paquets ELS sont installés via npm à partir du référentiel TuxCare compatible avec npm ; ainsi, la même configuration de registre fonctionne aussi bien dans les builds de conteneurs que dans tout workflow CI/CD qui installe déjà les dépendances avec npm. Le jeton est lu à partir du fichier .npmrc de votre projet.
ELS est conçu pour répondre aux exigences en matière de correction des vulnérabilités dans le cadre de normes telles que SOC 2, PCI DSS, HIPAA, NIS2, DORA et la CRA. Un processus contractuel de correction permet aux équipes de sécurité et d'audit de disposer d'une procédure de correction documentée pour les logiciels qui, autrement, ne seraient pas pris en charge.
La migration reste un objectif raisonnable à long terme, car le passage d'une génération de LoopBack à une autre implique de réelles modifications de l'application. ELS offre aux équipes la possibilité d'apporter des correctifs dès maintenant et de procéder à la migration lorsque l'API, le modèle de données, les intégrations et la couverture des tests seront prêts.