

Mantenha as APIs legadas do LoopBack atualizadas sem precisar reescrever a estrutura
As versões 1.x e 2.x do LoopBack já não contam com suporte do desenvolvedor original há anos. O Endless Lifecycle Support mantém as versões cobertas atualizadas com patches, para que você possa proteger as APIs em produção sem precisar realizar uma migração de framework.

Fale conosco
Pergunte sobre a cobertura, os SLAs, os preços ou qualquer outra coisa.


Versões do LoopBack abrangidas
 Versão |
 Status |
 Cobertura |
|---|---|---|
 LoopBack 1.10.0 |
É anterior ao cronograma de LTS publicado |
 Coberto pela ELS |
|
LoopBack 2.42.0
|
Fim da vida útil: abril de 2019 |
Coberto pela ELS
|
*As datas de fim de vida útil são baseadas na política de suporte de longo prazo do LoopBack. Está utilizando uma versão diferente? Entre em contato com a TuxCare para saber mais sobre a cobertura.
O que você ganha com a ELS

Correções de segurança para aplicativos LoopBack legados
Pilhas antigas do LoopBack representam um risco para a estrutura e para toda a árvore de dependências subjacente. A TuxCare monitora novas vulnerabilidades e disponibiliza correções testadas para as versões cobertas, mesmo quando uma reescrita não é viável.
No primeiro dia
Todos os patches do LoopBack já disponibilizados para a sua versão coberta estarão à sua disposição assim que seu projeto se conectar ao registro ELS.

Corrija o LoopBack sem precisar recompilar sua API
O ELS substitui os pacotes abrangidos por equivalentes mantidos pela TuxCare, preservando a estrutura e o comportamento do aplicativo dos quais sua API já depende.
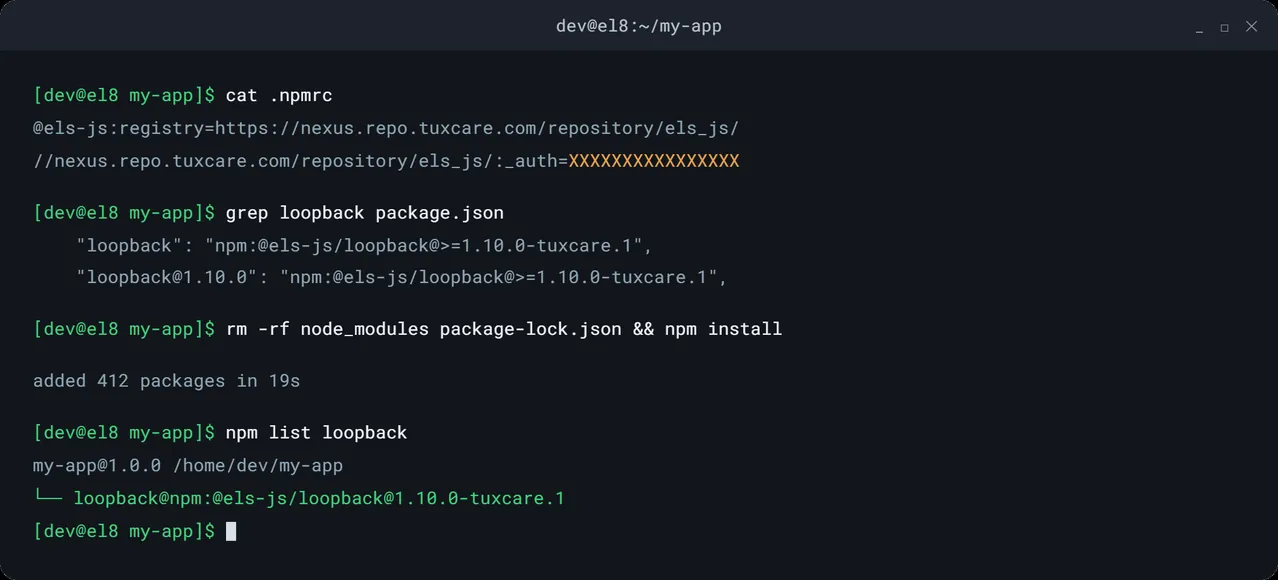
Os pacotes corrigidos são disponibilizados por meio do repositório compatível com o npm da TuxCare, utilizando aliases de pacotes para dependências diretas e substituições para as dependências transitivas cobertas. Isso se adapta ao fluxo de trabalho do npm que você já possui, incluindo o Docker e as compilações de CI/CD.

Provas que seus auditores aceitarão
Entrega de patches com garantia de SLA
Quando os auditores perguntarem como o LoopBack legado recebe correções, mencione um SLA contratual alinhado com as normas SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA.
Garantias de suporte empresarial
O ELS foi desenvolvido para uso corporativo, com condições comerciais e proteções contratuais que vão além da manutenção da comunidade, realizada com o melhor esforço possível.
Adicione pacotes corrigidos do LoopBack pelo npm sem precisar reescrever seu aplicativo
Configure o npm para o repositório da TuxCare, atualize suas referências de pacotes, atualize as dependências e execute seus testes de costume.
Uma introdução à segurança do LoopBack
Comece com as correções já disponibilizadas para a sua versão coberta e mantenha-se protegido à medida que novos problemas forem surgindo.
| CVE | Produto | Componente | Gravidade | Status | Publicado |
|---|---|---|---|---|---|
| CVE-2026-73643 Transitivo | loopback | loopback 2.42.0 | Alto | Não vulnerável | |
| CVE-2026-59868 Transitivo | loopback | loopback 2.42.0 | Médio | Não vulnerável | |
| CVE-2026-49356 Transitivo | loopback | loopback 2.42.0 | Baixo | Não vulnerável | |
| CVE-2026-27601 Direto | loopback | loopback 1.10.0 | Alto | Patch disponível | |
| CVE-2024-33883 | loopback | loopback | Médio | Patch disponível | |
| GHSA-9h6g-pr28-7cqp Transitivo | loopback | loopback 1.10.0 | Médio | Não vulnerável | |
| CVE-2023-46298 Transitivo | loopback | loopback 2.42.0 | Alto | Não vulnerável | |
| CVE-2022-29078 Transitivo | loopback | loopback 1.10.0 | Crítico | Patch disponível |
Consulte um especialista em correções de vulnerabilidades CVE do LoopBack
Palestra que abordou quais pacotes estão incluídos em seu aplicativo e como transferi-los para versões mantidas.

Como as equipes utilizam o ELS

Silencie o scanner
⚠️ A restrição:
Uma API de produção ainda é executada no LoopBack 1.x ou 2.x, e o gráfico de dependências subjacente a ela não pode ser atualizado de uma só vez.
🔄 A vez:
Os patches da ELS corrigem os pacotes diretamente onde estão, de modo que um ticket de segurança não se transforme em uma migração de estrutura.

Encerrar uma constatação de auditoria em aberto
⚠️ A restrição:
As análises de segurança continuam apontando o LoopBack como desatualizado, mas o aplicativo ainda tem anos de vida útil pela frente e não há uma janela de migração segura.
🔄 A vez:
A ELS fornece pacotes com manutenção, de acordo com um SLA contratual e um plano de correção documentado. Os auditores recebem algo mais concreto do que um plano de reescrita futuro.

Modernize quando o plano de ação estiver pronto
⚠️ A restrição:
A migração de um aplicativo LoopBack antigo envolve modelos, middleware, conectores, autenticação e o comportamento do cliente. É muita coisa para se apressar por causa de um único CVE.
🔄 A vez:
A ELS mantém as versões cobertas atualizadas enquanto as equipes testam a migração adequadamente, implementam-na gradualmente ou mantêm um aplicativo estável onde ele está.
Por que a TuxCare?
 420,000+
Patches Entregues
Da equipe que amplia os ciclos de vida do código aberto
A TuxCare mantém componentes importantes protegidos muito tempo depois que o suporte do desenvolvedor original chega ao fim, desde o kernel do Linux até ambientes de execução, bibliotecas e frameworks, como o LoopBack. Um único parceiro, ampla cobertura de código aberto.
 14,000+
Vulnerabilidades corrigidas
Patrocinador platina fundador da AlmaLinux OS Foundation e membro da Open Source Security Foundation (OpenSSF).
A TuxCare investe no ecossistema de código aberto que protege, desde as dependências das aplicações até o Linux e muito mais.
Saiba mais → 70,000+
Pacotes selecionados
 2,700+
Clientes corporativos

Informações relacionadas
As 5 melhores ferramentas de gerenciamento de patches em 2026: análise completa
Principais conclusões: As ferramentas de gerenciamento de patches costumam parecer muito semelhantes quando se analisa a lista de recursos, mas elas…

A vulnerabilidade CVE-2026-98276 foi corrigida no código-fonte original. Em seguida, um servidor travou 12 vezes.
Os patches sem reinicialização da KernelCare para o CVE-2026-98276 já estão disponíveis para o EL 8 e 9. A TuxCare...
A falha de autenticação SSH que existia entre o OpenSSH e o musl (CVE-2026-123158)
Principais conclusões: Uma senha de 257 a 1.024 bytes permite o acesso a qualquer sistema que utilize apenas chave…
O LoopBack antigo pode continuar funcionando mesmo sem receber as atualizações.
Obtenha correções contínuas de vulnerabilidades CVE para as versões do LoopBack abrangidas por meio do fluxo de trabalho do npm que você já utiliza.
Faça uma pergunta para nós
Perguntas frequentes
O LoopBack 4 é a linha em desenvolvimento ativo, mas está bem além das versões legadas abordadas aqui. O LoopBack 2 chegou ao fim de vida útil em abril de 2019 e o LoopBack 3 seguiu o mesmo caminho em dezembro de 2020, sendo que grande parte do código do LoopBack em produção ainda está nessas versões. O ELS da TuxCare garante que as versões do LoopBack cobertas continuem recebendo correções de segurança.
Substitua o pacote LoopBack coberto e as dependências afetadas por equivalentes mantidos pela TuxCare, em vez de recompilar em uma estrutura mais recente. A configuração consiste em três linhas no arquivo .npmrc, uma alteração no package.json para direcionar sua dependência para a compilação ELS e o comando `npm install`. Modelos, métodos remotos, scripts de inicialização e ACLs permanecem como estão.
Atualmente, o ELS oferece cobertura para o LoopBack 1.10.0 e 2.42.0. Ambas são versões antigas, sem manutenção regular por parte do desenvolvedor original. Se o seu aplicativo utilizar uma versão diferente, incluindo qualquer versão da linha 3.x, entre em contato com a TuxCare para discutir a cobertura.
Sim. Um aplicativo LoopBack legado herda os riscos da estrutura e de tudo o que está abaixo dela. O ELS pode redirecionar as dependências cobertas para pacotes mantidos pela TuxCare por meio de substituições do npm, de modo que a correção não se limita ao pacote LoopBack de nível superior.
Sim. O ELS foi desenvolvido para aplicativos que não conseguem migrar de forma simples para uma estrutura mais recente. Os pacotes incluídos são disponibilizados por meio do npm, o que permite que as equipes atualizem o gráfico de dependências existente, mantendo a arquitetura que já utilizam.
Não é necessário fazer alterações no código do aplicativo. Basta configurar o repositório compatível com npm da TuxCare, substituir as referências aos pacotes cobertos, atualizar as dependências e testar como de costume. O objetivo é preservar o comportamento do LoopBack que sua API já espera.
Sim. Os pacotes ELS são resolvidos via npm a partir do repositório compatível com npm da TuxCare; portanto, a mesma configuração de registro funciona em compilações de contêineres e em qualquer fluxo de trabalho de CI/CD que já instale dependências com o npm. O token é lido no arquivo .npmrc do seu projeto.
O ELS foi projetado para atender aos requisitos de correção de vulnerabilidades em conformidade com estruturas como SOC 2, PCI DSS, HIPAA, NIS2, DORA e CRA. Um processo contratual de aplicação de patches oferece às equipes de segurança e auditoria uma correção documentada para softwares que, de outra forma, não teriam suporte.
A migração continua sendo uma meta sensata a longo prazo, já que a transição entre gerações do LoopBack envolve mudanças reais na aplicação. O ELS oferece às equipes flexibilidade para aplicar correções agora e realizar a migração quando a API, o modelo de dados, as integrações e a cobertura de testes estiverem prontos.