

Halten Sie ältere LoopBack -APIs auf dem neuesten Stand, ohne eine Neuprogrammierung des Frameworks erzwingen zu müssen
LoopBack 1.x und 2.x werden vom Upstream-Entwickler bereits seit Jahren nicht mehr unterstützt. Mit „Endless Lifecycle Support“ werden die unterstützten Versionen weiterhin mit Patches versorgt, sodass Sie Ihre Produktions-APIs schützen können, ohne eine Framework-Migration durchführen zu müssen.
Weiter zu:

Sprechen Sie mit uns
Fragen Sie nach dem Leistungsumfang, den SLAs, den Preisen oder allem anderen.


Unterstützte LoopBack-Versionen
 Version |
 Status |
 Erfassungsbereich |
|---|---|---|
 LoopBack 1.10.0 |
Vorgängerversion des veröffentlichten LTS-Zeitplans |
 Von ELS abgedeckt |
|
LoopBack 2.42.0
|
Auslaufdatum: April 2019 |
Von ELS abgedeckt
|
*Die End-of-Life-Termine basieren auf der Langzeit-Support-Richtlinie von LoopBack. Verwenden Sie eine andere Version? Wenden Sie sich bezüglich des Supports an TuxCare.
Was Sie bei ELS erhalten

Sicherheitskorrekturen für ältere LoopBack-Anwendungen
Veraltete LoopBack-Stacks bergen Risiken im Framework und im gesamten darunterliegenden Abhängigkeitsbaum. TuxCare verfolgt neue Sicherheitslücken und stellt getestete Korrekturen für die abgedeckten Versionen bereit, selbst wenn eine Neuprogrammierung nicht praktikabel ist.
Am ersten Tag
Jeder bereits für Ihre unterstützte Version bereitgestellte LoopBack-Patch steht bereit, sobald Ihr Projekt eine Verbindung zur ELS-Registry herstellt.

LoopBack aktualisieren, ohne Ihre API neu zu erstellen
ELS ersetzt die unterstützten Pakete durch von TuxCare gepflegte Äquivalente und behält dabei die Anwendungsstruktur und das Verhalten bei, auf die Ihre API bereits angewiesen ist.
Die gepatchten Pakete werden über das npm-kompatible TuxCare-Repository bereitgestellt, wobei Paket-Aliase für direkte Abhängigkeiten und Überschreibungen für abgedeckte transitive Abhängigkeiten verwendet werden. Dies fügt sich nahtlos in Ihren bestehenden npm-Workflow ein, einschließlich Docker- und CI/CD-Builds.

Ein Nachweis, den Ihre Wirtschaftsprüfer akzeptieren werden
Patch-Bereitstellung mit SLA-Garantie
Wenn Auditoren fragen, wie Patches für das alte LoopBack-System bereitgestellt werden, verweisen Sie auf ein vertragliches SLA, das mit SOC 2, PCI DSS, HIPAA, NIS2, DORA und der CRA im Einklang steht.
Garantien für den Unternehmens-Support
ELS ist für den Einsatz in Unternehmen konzipiert und bietet kommerzielle Konditionen sowie vertragliche Schutzmaßnahmen, die über die von der Community im Rahmen ihrer Möglichkeiten geleistete Wartung hinausgehen.
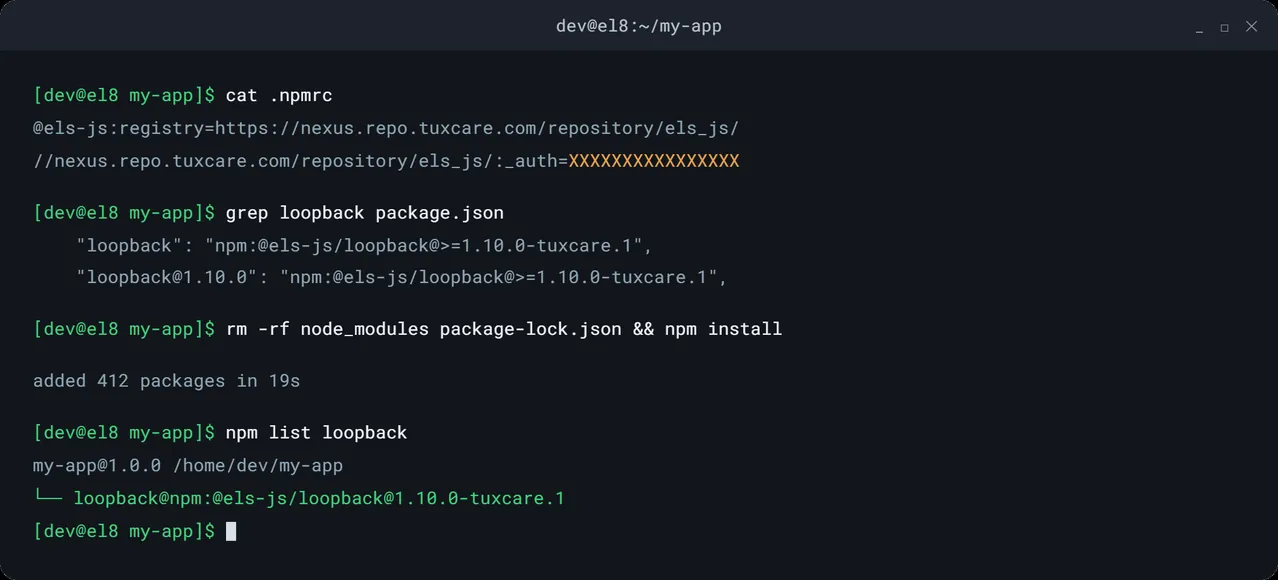
Fügen Sie gepatchte LoopBack-Pakete über npm hinzu, ohne Ihre Anwendung umschreiben zu müssen
Richten Sie npm auf das TuxCare-Repository aus, aktualisieren Sie Ihre Paketverweise, aktualisieren Sie die Abhängigkeiten und führen Sie Ihre üblichen Tests durch.
Ein Vorsprung bei der LoopBack-Sicherheit
Beginnen Sie mit den bereits für Ihre betroffene Version bereitgestellten Korrekturen und sorgen Sie dafür, dass Sie auch bei neu auftretenden Problemen geschützt bleiben.
| CVE | Produkt | Komponente | Schweregrad | Status | Veröffentlicht |
|---|---|---|---|---|---|
| CVE-2026-73643 Transitiv | Loopback | Loopback 2.42.0 | Hoch | Nicht anfällig | |
| CVE-2026-59868 Transitiv | Loopback | Loopback 2.42.0 | Mittel | Nicht anfällig | |
| CVE-2026-49356 Transitiv | Loopback | Loopback 2.42.0 | Niedrig | Nicht anfällig | |
| CVE-2026-27601 Direkt | Loopback | Loopback 1.10.0 | Hoch | Patch verfügbar | |
| 33883 | Loopback | Loopback | Mittel | Patch verfügbar | |
| GHSA-9h6g-pr28-7cqp Transitiv | Loopback | Loopback 1.10.0 | Mittel | Nicht anfällig | |
| CVE-2023-46298 Transitiv | Loopback | Loopback 2.42.0 | Hoch | Nicht anfällig | |
| CVE-2022-29078 Transitiv | Loopback | Loopback 1.10.0 | Kritisch | Patch verfügbar |
Fragen Sie einen Experten für LoopBack -CVE-Patches
In diesem Vortrag wurde erläutert, welche Pakete in Ihrer Anwendung enthalten sind und wie Sie diese auf gepflegte Builds umstellen können.

Wie Teams ELS nutzen

Den Scanner ausschalten
⚠️ Die Bindung:
Eine Produktions-API läuft nach wie vor auf LoopBack 1.x oder 2.x, und der zugrunde liegende Abhängigkeitsgraph lässt sich nicht in einem einzigen Schritt aktualisieren.
🔄 Die Wende:
ELS-Patches haben die betroffenen Pakete direkt vor Ort aktualisiert, sodass aus einem Sicherheitsvorfall keine Framework-Migration wird.

Einen offenen Prüfungsbefund schließen
⚠️ Die Bindung:
Bei Sicherheitsüberprüfungen wird immer wieder darauf hingewiesen, dass LoopBack nicht mehr unterstützt wird, doch die Anwendung hat noch eine lange Nutzungsdauer vor sich und es gibt kein Zeitfenster für eine sichere Migration.
🔄 Die Wende:
ELS liefert gepflegte Pakete im Rahmen einer vertraglich vereinbarten SLA und eines dokumentierten Behebungsprozesses. Die Prüfer erhalten damit etwas Konkreteres als einen Plan für eine zukünftige Neuprogrammierung.

Modernisieren Sie, sobald die Roadmap fertig ist
⚠️ Die Bindung:
Die Umstellung einer alten LoopBack-Anwendung betrifft Modelle, Middleware, Konnektoren, die Authentifizierung und das Verhalten der Clients. Das ist zu viel, um es wegen einer einzigen CVE zu überstürzen.
🔄 Die Wende:
ELS sorgt dafür, dass die betroffenen Versionen auf dem neuesten Stand bleiben, während die Teams die Migration ordnungsgemäß testen, schrittweise einführen oder eine stabile Anwendung unverändert belassen.
Warum TuxCare?
 420,000+
Patches bereitgestellt
Vom Team, das Open-Source-Lebenszyklen verlängert
TuxCare sorgt dafür, dass wichtige Komponenten auch lange nach Ablauf des Supports durch die ursprünglichen Entwickler geschützt bleiben – vom Linux-Kernel bis hin zu Laufzeitumgebungen, Bibliotheken und Frameworks wie LoopBack. Ein Partner, umfassende Open-Source-Abdeckung.
 14,000+
Behobene Sicherheitslücken
Gründungs-Platin-Sponsor der AlmaLinux OS Foundation und Mitglied der Open Source Security Foundation (OpenSSF).
TuxCare investiert in das Open-Source-Ökosystem, das es schützt – von Anwendungsabhängigkeiten bis hin zu Linux und darüber hinaus.
Mehr erfahren → 70,000+
Ausgewählte Pakete
 2,700+
Unternehmenskunden

Verwandte Erkenntnisse
Die 5 besten Patch-Management-Tools im Jahr 2026: Umfassender Testbericht
Das Wichtigste auf einen Blick: Patch-Management-Tools sehen in der Funktionsübersicht oft ähnlich aus, aber sie…

CVE-2026-98276 wurde im Upstream behoben. Daraufhin stürzte ein Server zwölf Mal ab.
KernelCare-Patches für CVE-2026-98276 ohne Neustart sind für EL 8 und 9 verfügbar. TuxCare hat…
Die Umgehung der SSH-Authentifizierung zwischen OpenSSH und musl (CVE-2026-123158)
Das Wichtigste auf einen Blick: Mit einem Passwort von 257 bis 1024 Byte kann man sich bei jedem rein schlüssbasierten System anmelden…
Das alte LoopBack kann weiterhin laufen, ohne dass ein Patch installiert wird.
Erhalten Sie fortlaufende CVE-Korrekturen für die unterstützten LoopBack-Versionen über den npm-Workflow, den Sie bereits nutzen.
Frage stellen
Häufig gestellte Fragen
LoopBack 4 ist die aktiv weiterentwickelte Produktreihe, liegt jedoch weit hinter den hier behandelten älteren Versionen zurück. LoopBack 2 erreichte im April 2019 das Ende seines Lebenszyklus, LoopBack 3 folgte im Dezember 2020 – und genau dort befindet sich noch immer ein Großteil des LoopBack-Codes in der Produktion. Dank des ELS von TuxCare erhalten die abgedeckten LoopBack-Versionen weiterhin Sicherheitsupdates.
Ersetzen Sie das abgedeckte LoopBack-Paket und die betroffenen Abhängigkeiten durch von TuxCare gepflegte Entsprechungen, anstatt auf einem neueren Framework neu zu kompilieren. Die Einrichtung umfasst drei Zeilen in der Datei .npmrc, eine Änderung in der Datei package.json, die Ihre Abhängigkeit auf den ELS-Build verweist, sowie den Befehl „npm install“. Modelle, Remote-Methoden, Startskripte und ACLs bleiben unverändert.
ELS deckt derzeit die Versionen LoopBack 1.10.0 und 2.42.0 ab. Bei beiden handelt es sich um ältere Versionen, für die keine reguläre Wartung durch den Upstream-Entwickler mehr erfolgt. Falls Ihre Anwendung eine andere Version verwendet, einschließlich aller Versionen der 3.x-Reihe, wenden Sie sich bitte an TuxCare, um die Abdeckung zu besprechen.
Ja. Eine ältere LoopBack-Anwendung übernimmt Risiken aus dem Framework und aus allen darunter liegenden Komponenten. ELS kann abgedeckte Abhängigkeiten über npm-Overrides auf von TuxCare verwaltete Pakete umleiten, sodass die Behebung nicht auf das LoopBack-Paket der obersten Ebene beschränkt ist.
Ja. ELS wurde für Anwendungen entwickelt, bei denen ein sauberer Umstieg auf ein neueres Framework nicht möglich ist. Die unterstützten Pakete werden über npm bereitgestellt, wodurch Teams den bestehenden Abhängigkeitsgraphen anpassen können, ohne die bereits verwendete Architektur aufgeben zu müssen.
Es sind keine Änderungen am Anwendungscode erforderlich. Sie konfigurieren das npm-kompatible TuxCare-Repository, ersetzen die Referenzen auf die abgedeckten Pakete, aktualisieren die Abhängigkeiten und führen wie gewohnt Tests durch. Dabei geht es darum, das LoopBack-Verhalten beizubehalten, das Ihre API bereits erwartet.
Ja. ELS-Pakete werden über npm aus dem npm-kompatiblen TuxCare-Repository bezogen, sodass dieselbe Registry-Konfiguration sowohl bei Container-Builds als auch in jedem CI/CD-Workflow funktioniert, der Abhängigkeiten bereits mit npm installiert. Das Token wird aus der Datei .npmrc Ihres Projekts gelesen.
ELS wurde entwickelt, um die Anforderungen zur Behebung von Sicherheitslücken im Rahmen von Rahmenwerken wie SOC 2, PCI DSS, HIPAA, NIS2, DORA und CRA zu erfüllen. Ein vertraglich festgelegter Patching-Prozess bietet Sicherheits- und Audit-Teams eine dokumentierte Lösung für Software, die ansonsten nicht unterstützt wird.
Die Migration ist nach wie vor ein sinnvolles langfristiges Ziel, da der Wechsel zwischen verschiedenen LoopBack-Generationen echte Änderungen an der Anwendung mit sich bringt. ELS gibt Teams die Möglichkeit, zunächst Patches zu installieren und erst dann zu migrieren, wenn die API, das Datenmodell, die Integrationen und die Testabdeckung bereit sind.