

Mantén actualizadas las versiones archivadas de RequireJS mientras planificas tu migración
RequireJS es un proyecto archivado de la OpenJS Foundation. El servicio «Endless Lifecycle Support» sigue cubriendo las implementaciones de las versiones 2.1.22 y 2.3.6, que reciben parches en virtud de un acuerdo de nivel de servicio (SLA), por lo que la migración a AMD sigue siendo un plan y no una emergencia.

Hable con nosotros
Pregunta sobre la cobertura, los acuerdos de nivel de servicio (SLA), los precios o cualquier otro tema.


Versiones de RequireJS compatibles
 Versión |
 Estado |
 Cobertura |
|---|---|---|
 RequireJS 2.1.22 |
Derogado en marzo de 2016 |
 Cubierto por ELS |
|
RequireJS 2.3.6
|
Derogado en julio de 2024 |
Cubierto por ELS
|
*RequireJS es un proyecto archivado de la OpenJS Foundation sin fechas de fin de vida útil publicadas, por lo que estas fechas indican cuándo cada versión fue sustituida en el proyecto original.
Lo que obtienes con ELS

Correcciones de seguridad para un proyecto archivado
CVE-2024-38999 es un caso de «contaminación de prototipos» que afecta a todas las versiones hasta la 2.3.6. TuxCare adapta las correcciones pertinentes a las versiones cubiertas y supervisa las novedades que se incorporen a un proyecto que tardó seis años en lanzar una nueva versión tras su última corrección de seguridad.
El primer día
Las correcciones de RequireJS ya publicadas estarán disponibles en cuanto tu proyecto se conecte al registro ELS.

Actualiza RequireJS sin tener que modificar tu código
ELS sustituye el paquete de RequireJS incluido en tu cobertura por un equivalente mantenido por TuxCare, conservando la versión y el comportamiento de carga que tu aplicación ya espera.
Los paquetes parcheados llegan a través del registro npm de TuxCare y se adaptan al flujo de trabajo de npm que ya utilizas, desde las modificaciones en el archivo package.json hasta las compilaciones de Docker y CI/CD.

Un apoyo que resiste el escrutinio
Entrega de parches según el SLA
Cuando los auditores pregunten cómo se sigue corrigiendo una dependencia archivada, puedes remitirte a un acuerdo de nivel de servicio (SLA) y a un historial de parches que puedas presentar a los revisores de SOC 2 y PCI DSS.
Garantías de asistencia para empresas
ELS está diseñado para uso empresarial, con condiciones comerciales que van más allá del mantenimiento «al mejor de nuestras posibilidades» que ofrece la comunidad.
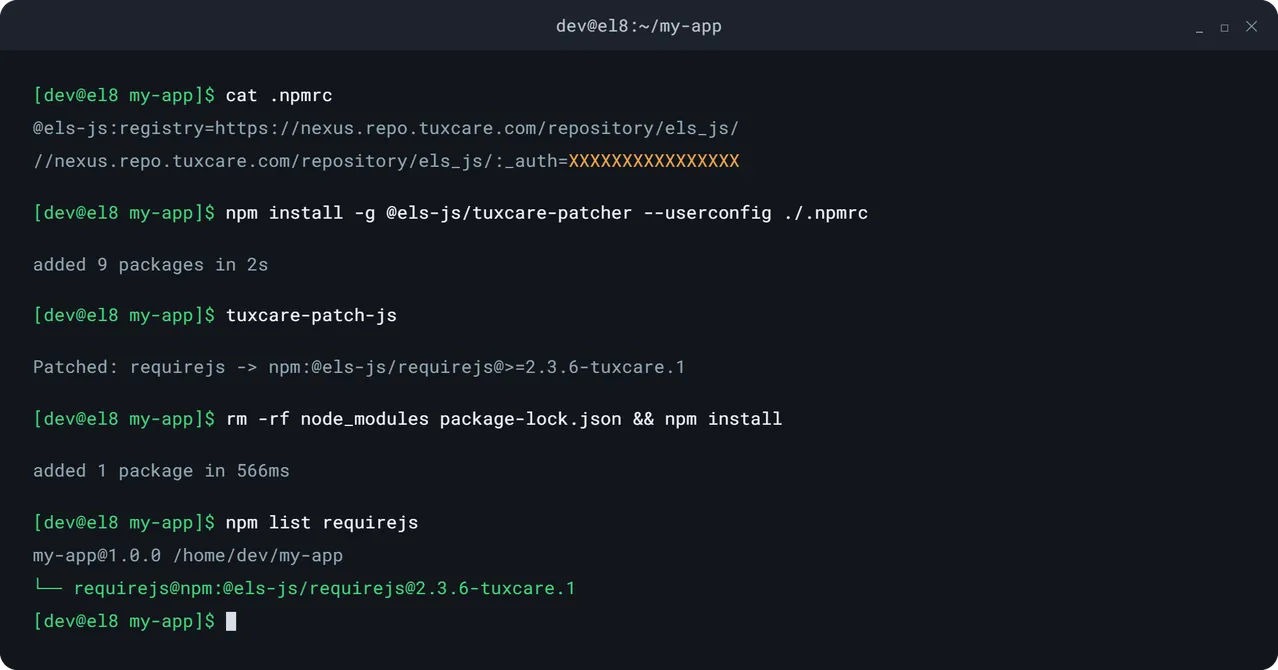
Añadir paquetes de RequireJS modificados a través de npm sin reescribir el código de la aplicación
Configura el registro npm de TuxCare, actualiza la referencia del paquete y vuelve a instalar las dependencias de tu proyecto.
Pregunta a un experto en la aplicación de parches para vulnerabilidades CVE de RequireJS
Comenta qué versión cubierta utilizas y cómo mantenerla actualizada sin adelantar el trabajo de migración.

¿Cómo funciona?

Incorporamos nuevos proyectos y realizamos un seguimiento automatizado de CVE 24/7, supervisando el NVD, los avisos de seguridad de proveedores y GitHub, y otras fuentes.

Una vez detectadas las CVE, realizamos un backport de las correcciones mediante automatización algorítmica y asistida por IA, con validación experta para garantizar la precisión.

Los parches se compilan en formato binario, se someten a pruebas exhaustivas (de integridad, funcionalidad y regresión), se firman y se despliegan en los repositorios de ELS.

Sus gestores de paquetes, herramientas de compilación u orquestadores buscan actualizaciones y las extraen e instalan automáticamente.
Cómo utilizan los equipos el ELS

Limpia el escáner
⚠️ La restricción:
Una aplicación de producción sigue ejecutando RequireJS 2.1.22, mientras que la corrección para CVE-2024-38999 se encuentra dos versiones menores anteriores.
🔄 El turno:
ELS aplica parches a la versión que ya estás ejecutando, por lo que cerrar el incidencia no implica una actualización del cargador ni una ronda completa de pruebas de regresión.

Cerrar una observación de auditoría pendiente
⚠️ La restricción:
La auditoría interna, el SOC 2 y los cuestionarios a los clientes señalan una versión archivada de RequireJS, y un plan de migración no equivale a una fecha de corrección.
🔄 El turno:
ELS ofrece paquetes respaldados por los proveedores en el marco de un acuerdo de nivel de servicio (SLA) con un historial de parches documentado, lo que proporciona a los revisores una vía real de corrección para una dependencia que ya no mantiene nadie en la cadena de desarrollo original.

Pásate a los módulos ES cuando estés preparado
⚠️ La restricción:
La sustitución de RequireJS afecta a la configuración del cargador, a los envoltorios AMD, a los pasos del optimizador y a los supuestos sobre navegadores antiguos en un entorno front-end maduro.
🔄 El turno:
ELS se encarga de aplicar los parches a las versiones cubiertas mientras los equipos analizan las dependencias, prueban los módulos nativos y llevan a cabo la modernización siguiendo un calendario que garantiza la estabilidad, en lugar de dejar que sea el reloj de CVE el que lo determine.
¿Por qué elegir a TuxCare?
 420,000+
Parches entregados
Del equipo que amplía los ciclos de vida del software libre
TuxCare protege los componentes esenciales mucho después de que finalice el soporte técnico del desarrollador original, desde el núcleo de Linux hasta los entornos de ejecución de lenguajes de programación y bibliotecas como RequireJS. Un único socio, amplia cobertura de código abierto.
 14,000+
Vulnerabilidades corregidas
Patrocinador platino fundador de la Fundación AlmaLinux OS y miembro de la Open Source Security Foundation (OpenSSF).
TuxCare invierte en el ecosistema de código abierto que protege, desde RequireJS hasta Linux, y mucho más.
Más información → 70,000+
Paquetes seleccionados
 2,700+
Clientes empresariales

Información relacionada
Las 5 mejores herramientas de gestión de parches en 2026: análisis completo
Conclusiones clave: Las herramientas de gestión de parches suelen parecer muy similares en cuanto a su lista de funciones, pero…

La vulnerabilidad CVE-2026-98276 se corrigió en el código fuente original. A continuación, un servidor se bloqueó 12 veces.
Ya están disponibles los parches sin reinicio de KernelCare para CVE-2026-98276 en EL 8 y 9. TuxCare ha…
La vulnerabilidad que permitía eludir la autenticación SSH y que existía entre OpenSSH y musl (CVE-2026-123158)
Puntos clave: Una contraseña de entre 257 y 1024 bytes permite iniciar sesión en cualquier sistema que utilice únicamente claves…
RequireJS está archivado. Tus aplicaciones pueden seguir recibiendo actualizaciones.
Obtén correcciones continuas de CVE para las implementaciones de RequireJS 2.1.22 y 2.3.6 incluidas a través del flujo de trabajo de npm que ya utilizas.
Pregúntenos
Preguntas frecuentes
No. La Fundación OpenJS incluye a RequireJS entre sus proyectos archivados, y requirejs.org sigue mostrando la versión 2.3.7 como la última disponible para descargar. npm ofrece la versión 2.3.8, pero no hay una hoja de ruta ni un equipo de seguridad, y la corrección de seguridad de 2024 fue la primera versión del proyecto en seis años. TuxCare ELS cubre las versiones anteriores que aún se ejecutan en producción.
Utiliza una versión sustitutiva, con los parches de seguridad aplicados, de la versión cubierta que ya estás ejecutando. TuxCare ELS ofrece paquetes de RequireJS actualizados a través de su registro npm. Añade el registro al archivo .npmrc, configura el archivo package.json para que apunte al paquete de ELS, ya sea manualmente o con el TuxCare Patcher, y, a continuación, ejecuta «npm install». No es necesario modificar los módulos AMD ni la configuración del cargador.
ELS cubre las versiones 2.1.22 y 2.3.6 de RequireJS, ambas versiones de larga duración en aplicaciones AMD maduras. La cobertura es específica para cada versión, por lo que el paquete que instales coincidirá con la versión que ya espera tu compilación. Si tu aplicación tiene fijada una versión diferente, ponte en contacto con TuxCare para analizar las opciones de cobertura.
Si puedes, sí. La corrección para CVE-2024-38999 consiste en una única instrucción de protección dentro del cargador, y el cambio de la versión 2.3.6 a la 2.3.8 es una actualización de nivel de parche que no requiere modificaciones por parte de AMD. ELS está pensado para compilaciones bloqueadas por validación, certificación de proveedores o una cadena de herramientas fija, así como para equipos que deseen una cobertura respaldada por un SLA ante cualquier eventualidad futura.
CVE-2024-38999 es un problema de contaminación de prototipos a través de `s.contexts._.configure`, y afecta a todas las versiones de RequireJS hasta la 2.3.6, incluida esta. El desarrollador original lo corrigió en la versión 2.3.7. ELS ofrece esa corrección en las versiones afectadas para aquellos equipos en los que no sea posible actualizar a la versión 2.3.7 o posterior.
Sí. Los paquetes ELS proceden del registro npm de TuxCare y se resuelven siempre que aparezca una versión de RequireJS cubierta en tu árbol de archivos, incluidas las copias incorporadas por paquetes que no controlas. Las sustituciones de npm en el archivo package.json redirigen cada instancia al equivalente mantenido.
No. ELS conserva la versión protegida y su comportamiento de carga previsto. Las llamadas «define» y «require» existentes, la configuración del cargador, las rutas y la configuración del shim, así como los pasos de compilación de r.js, permanecen tal y como están, mientras que el paquete recibe las correcciones de seguridad pertinentes.
Sí. Los paquetes ELS se resuelven a través de npm desde el registro de TuxCare, por lo que son compatibles con las compilaciones de Docker, los procesos de CI/CD y los flujos de trabajo de implementación que ya instalan RequireJS a través de npm. El token del registro se lee desde el archivo .npmrc de tu proyecto.
ELS está diseñado para dar respuesta a los requisitos de corrección de vulnerabilidades en el marco de normas como SOC 2, PCI DSS, HIPAA, NIS2, DORA y la CRA. Por sí solo, no garantiza que una aplicación cumpla con la normativa. Lo que ofrece es un proveedor identificado, un acuerdo de nivel de servicio (SLA) contractual y un historial documentado de parches que los auditores pueden revisar.
Depende de la aplicación y del coste de la migración. Pasar de los módulos AMD a los ES puede afectar a las definiciones de los módulos, la configuración del cargador, la agrupación en paquetes y la compatibilidad con los navegadores. ELS se encarga de mantener actualizadas las versiones cubiertas mientras se lleva a cabo una modernización de forma gradual, o mientras se sigue ejecutando una aplicación en la que la migración aporta muy pocas ventajas.